
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천

 saku0512/cve-2026-40176-poc
# CVE-2026-40176에 대한 개념 증명 — Composer의 Perforce 드라이버에서 OS 명령 주입을 통해 조작된 composer.json으로 원격 코드 실행을 허용하는 취약점
 cerberusmrxi/flowise-cve-2026-58057-exploit
Flowise Windows RCE 익스플로잇 for CVE-2026-58057. 대소문자 구분 결함을 통해 환경 변수 검증을 우회합니다. node_options를 사용하여 MCP stdio를 통해 임의 코드를 주입합니다. 리버스 셸, 지속성, 파일 업로드, 자격…
 syrins/cve-2025-55182-react2shell-rce
React Server Components의 CVE-2025-55182 취약점을 탐지하고 악용하기 위한 현대적이고 사용자 친화적인 GUI 애플리케이션입니다. Python과 Tkinter로 제작되었으며, 대상 스캔, 셸 명령 실행, 실시간 콘솔 출력 확인을 위한 세련된…
 thelostworldfree/cve-2019-17558_solr_vul_tool
CVE-2019-17558 Solr模板注入漏洞图形化一键检测工具。CVE-2019-17558 Solr Velocity Template Vul POC Tool.
 ningxin2002/totolink_poc
TOTOLINK A6000R 명령 실행 취약점(CVE-2024-41319)
 squ1shification/pngboomer-cve-2026-77622
Sliver HTTP(S) C2 PNG 폭탄 DoS 익스플로잇 — GHSA-663m-7x7m-g4fw (CVE-2026-77622)
 aerchy/cve-2024-29973
CVE-2024-29973에 대한 개념 증명 익스플로잇으로, Zyxel NAS 장치의 원격 명령 주입 취약점을 악용하여 조작된 HTTP 요청을 통해 임의 명령 실행을 입증합니다.
 gu-007/struts2-tool
Struts2 S2-045/S2-046 CVE-2017-5638 탐지 및 익스플로잇 도구
 e4zyy/project-cve-2026-33017
CVE-2026-33017 - Langflow 인증되지 않은 RCE 익스플로잇
 dharan10/cve-2019-0232
안녕하세요, 이것은 CVE-2019-0232를 위한 수정 및 개선된 코드입니다.
 zildanz/cve-2026-64638
CVE-2026-64638을 위한 Node.js 익스플로잇으로, 악성 엔드포인트로 ngrok 터널을 실행하여 원격 액세스와 포스트 익스플로잇 제어를 가능하게 합니다.
 investigato/cve-2026-76060_zoneminder_commandinjection-poc
CVE-2026-76060에 대한 개념 증명 익스플로잇으로, ZoneMinder의 이벤트 내보내기에서 발생하는 OS 명령 주입 취약점이며, 조작된 모니터 이름을 통한 RCE(원격 코드 실행)를 시연합니다.
 0xblackash/cve-2026-4480
CVE-2026-4480
 rainmak3r/rainstorm
CVE-2014-6271 RCE 도구
 0xdak/cve-2026-9198_exploit
인증되지 않은 RCE 익스플로잇으로, Langflow OSS의 auto_login JWT 우회와 validate/code exec()를 연쇄적으로 활용하여 원격 명령 실행 및 리버스 셸을 달성합니다.
 cerberusmrxi/cve-2026-48909-joomla-sp-exploit
CVE-2026-48909 - Joomla SP LMS 확장 버전 <= 4.1.3에 대한 인증되지 않은 PHP 객체 인젝션에서 RCE로의 익스플로잇. lmsOrders 쿠키 역직렬화를 악용하여 Joomla FormattedtextLogger 가젯 체인을 통해 웹셸을…
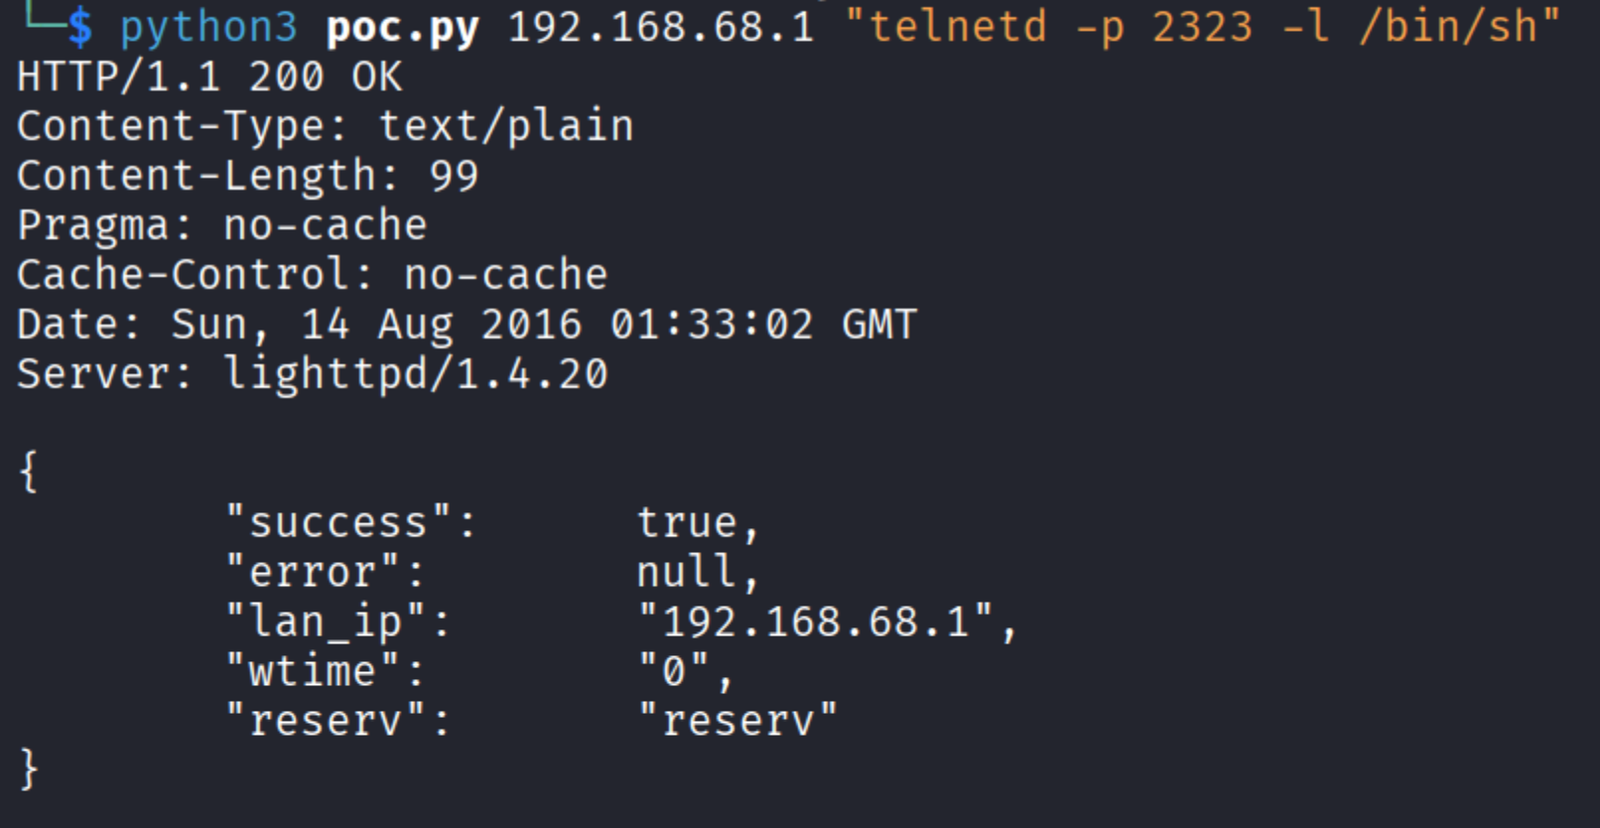 finnvle/cve-2022-28906-poc
Python 기반 PoC로, TOTOLINK N600R에서 인증 없이 OS 명령 주입을 수행하며, langType 매개변수를 악용하여 장치에서 임의의 명령을 실행합니다.
 sec13b/cve-2021-44228-poc
CVE-2021-44228 악용








