
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천
 yifanzhg/cve-2023-45158
CVE-2023-45158에 대한 개념 증명 익스플로잇으로, web2py의 명령 주입 취약점입니다. 파일 생성 및 리버스 셸 페이로드를 포함한 조작된 HTTP 요청을 통해 원격 코드 실행을 시연합니다.
 4m3rr0r/cve-2011-2523-poc
CVE-2011-2523 (VSFTPD 2.3.4 백도어 명령 실행)을 위한 Python 익스플로잇
 hex00-0x4/cve-2025-24893-xwiki-rce
이 취약점으로 인해 악의적인 사용자가 기본 검색 엔진 SolrSearch에 적절히 조작된 요청을 전송하여 원격 코드를 실행할 수 있습니다.
 nanowraith/cve-2024-23692
CVE-2024-23692에 대한 개념 증명 익스플로잇으로, 조작된 HTTP 요청을 통해 HFS에서 명령 삽입을 수행하여 시스템 명령을 실행하고 출력을 검색합니다.
 skynoxk/cve-2025-48703
CentOS 웹 패널의 원격 코드 실행
 langz337/cve-2026-63030
CVE-2026-63030 REST 배치 라우트 혼동과 CVE-2026-60137 SQL 인젝션을 연계하여 인증되지 않은 WordPress RCE, 데이터베이스 읽기, 웹셸 배포를 달성하는 Python 익스플로잇 도구.
 0xblackash/cve-2026-24061
CVE-2026-24061
 saidbenaissa/cve-2025-11953-vulnerability-demo
CVE-2025-11953 데모: React Native CLI의 심각한 RCE 취약점 (CVSS 9.8). 개념 증명 익스플로잇 및 완화 전략을 포함한 교육용 보안 연구.
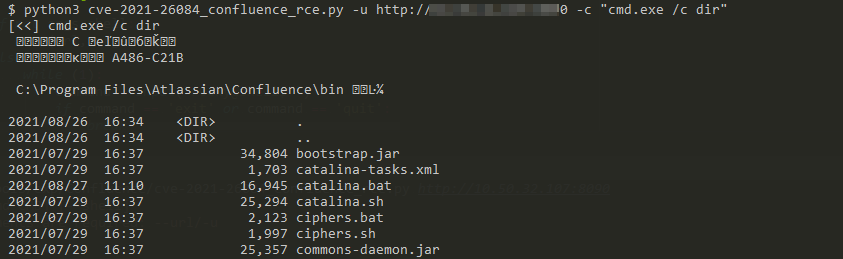 prettyrecon/cve-2021-26084_confluence
CVE-2021-26084 - Confluence 사전 인증 RCE OGNL 인젝션 回显
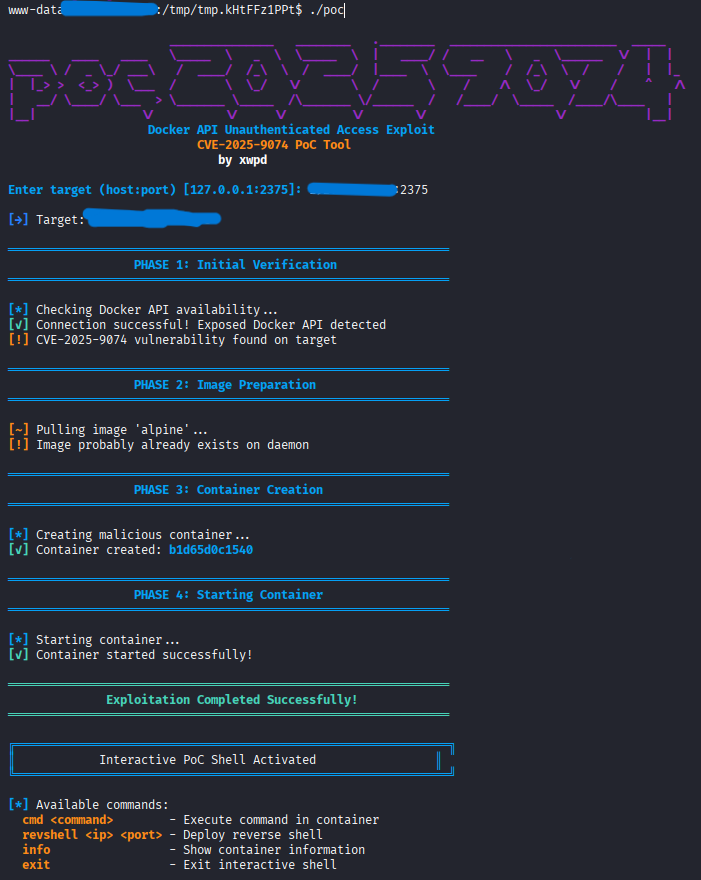 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Proof-Of-Concept). 인증되지 않은 Docker API 엔드포인트를 대상으로 하는 통합 대화형 명령 셸을 갖춘 CVE-2025-9074용 정교한 익스플로잇 프레임워크.
 dakotanelson/multicat
sneaky-creeper 데이터 유출 라이브러리를 사용하는 PoC RAT
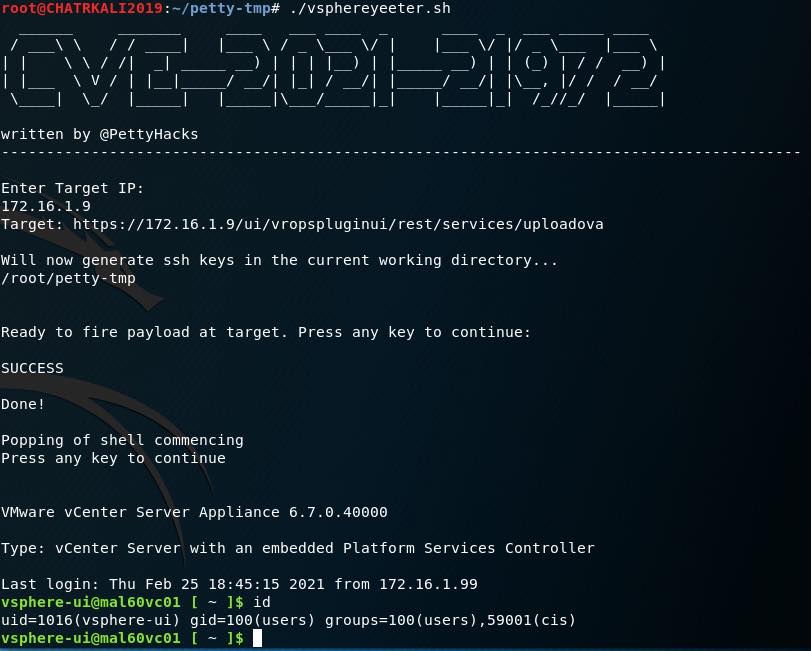 pettyhacks/vsphereyeeter
CVE-2021-21972용 PoC 익스플로잇
 likekabin/cve-2018-2628
Python 익스플로잇 for CVE-2018-2628, WebLogic 서버를 대상으로 하며, 대화형 cmd 인터페이스를 갖춘 JSP 웹쉘을 통해 원격 명령 실행을 제공합니다.
 falcon-lnhg/strutsshell
Apache Struts CVE-2017-5638을 악용하기 위한 대화형 명령줄 셸입니다. 취약한 대상에 대해 실시간 셸 상호작용을 통해 HTTP/HTTPS 악용을 자동화합니다.
 badb33f/apache-log4j-poc
apache log4j LDAP 조회 취약점의 개념 증명. CVE-2021-44228
 vulnmachines/bitbucket-cve-2022-36804
CVE-2022-36804 Atlassian Bitbucket 명령어 주입 취약점
 ridpath/cve-2021-26828-ultimate
ScadaFlare 인증된 RCE 익스플로잇 프레임워크 for ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 emirpolatt/cve-2022-36446
CVE-2022-36446 - Webmin 1.996 원격 코드 실행








