
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천

 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealer에 대한 심층 리버스 엔지니어링 분석으로, 프로세스 할로잉(process hollowing), 네이티브 API 호출, C2 통신을 사용하는 정보 탈취형 악성코드입니다. 페이로드 추출, 클립보드 하이재킹, 키로깅, C2 도메인 식별을 포함합니다.
 imnotcha0s/cve-2024-10914
CVE-2024-10914를 겨냥한 파이썬 기반 익스플로잇으로, D-Link DNS-320, DNS-320LW, DNS-325 및 DNS-340L NAS 장치의 명령 삽입 취약점을 대상으로 합니다.
 c0okb/cve-2021-22205
CVE-2021-22205 RCE
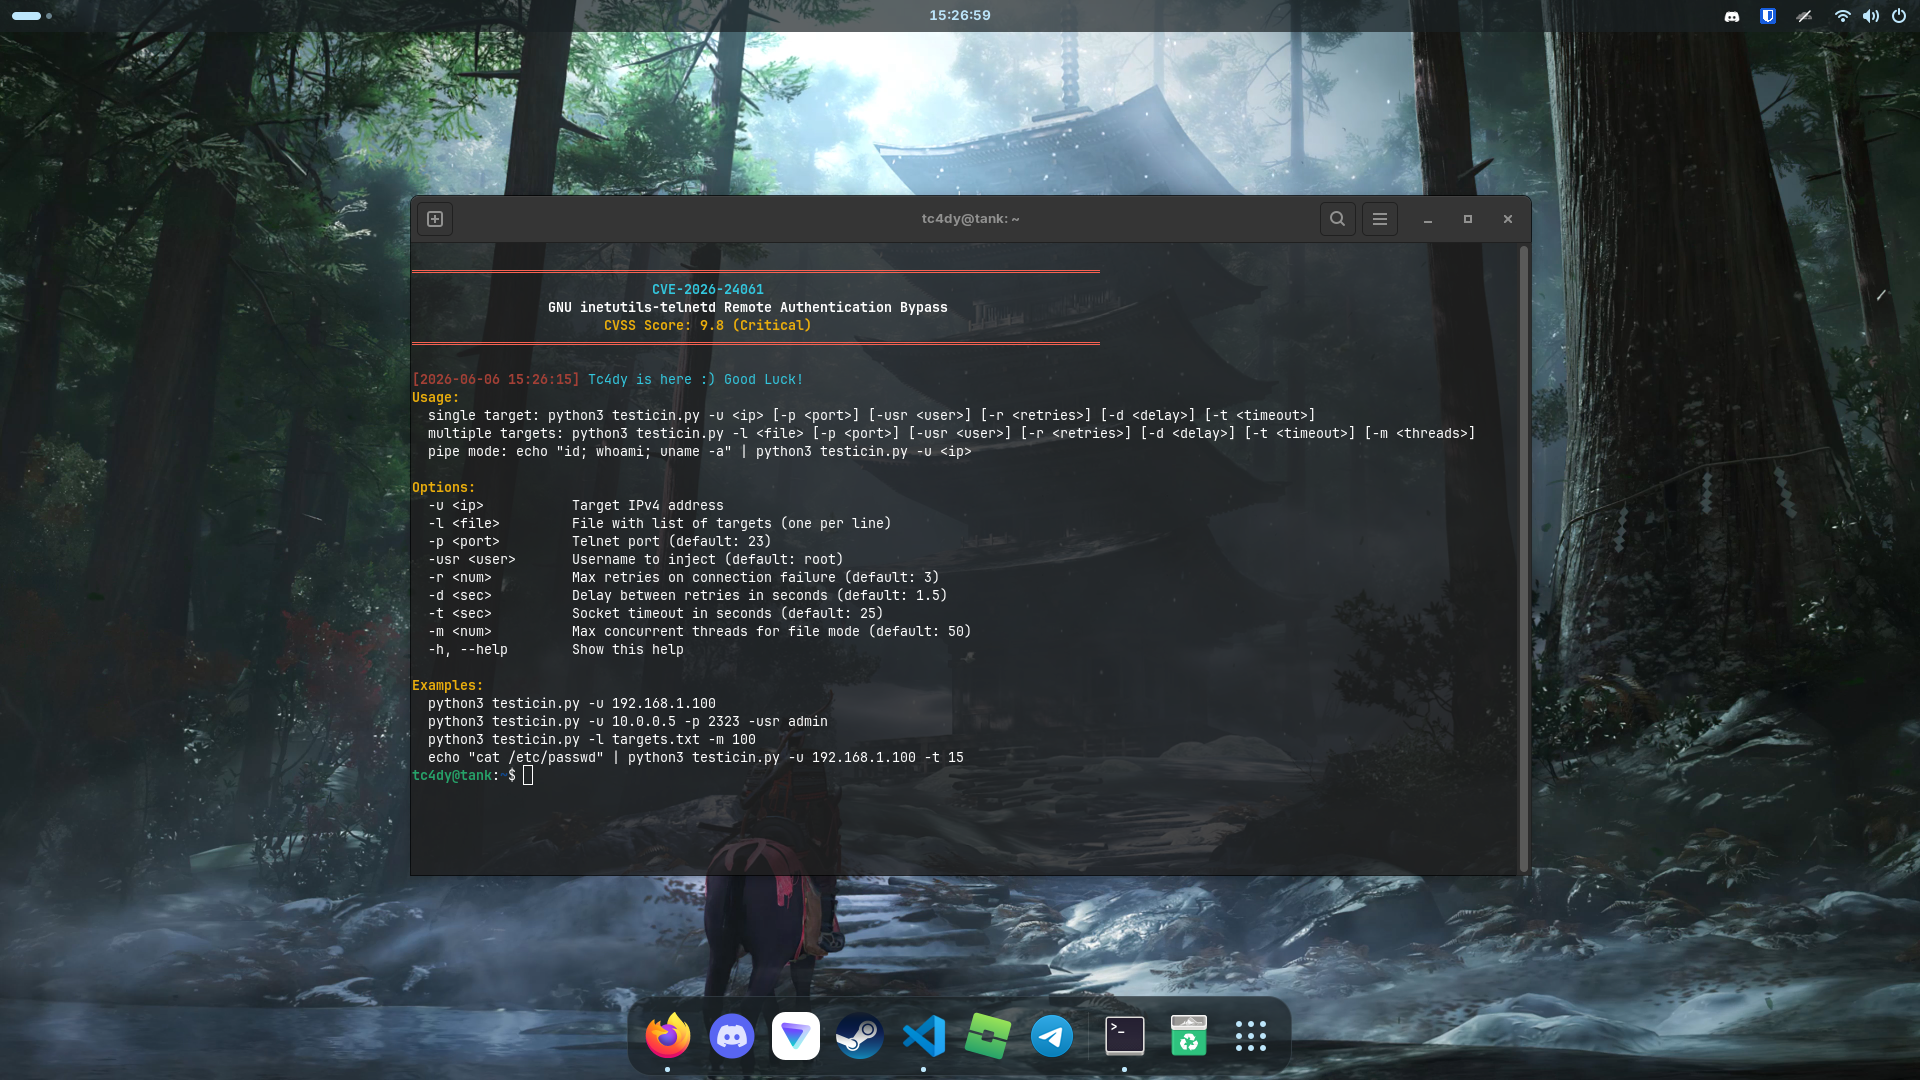 tc4dy/cve-2026-24061-poc-exploit
GNU inetutils-telnetd (CVE-2026-24061) 원격 인증 우회 익스플로잇으로, CRLF 인젝션을 사용하여 즉시 루트 셸을 획득합니다. 단일/대량 익스플로잇, 멀티스레딩, 사용자 정의 포트, 파이프 모드 및 세션 유지를 지원합니다.
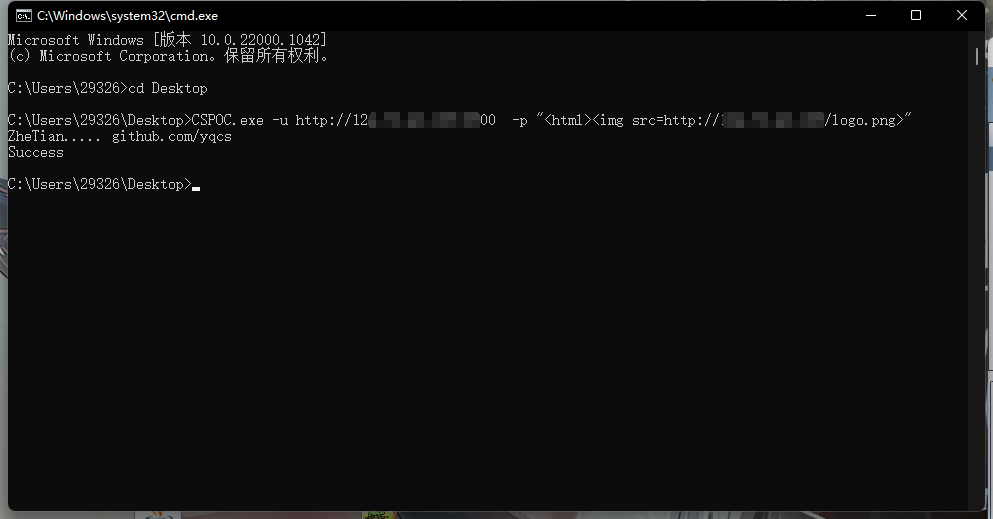 yqcs/cspoc
Cobalt Strike RCE CVE-2022-39197
 blue0x1/nimux
Pure-Nim 기반의 네트워크 탐색 및 원격 실행 툴킷으로, 공인된 보안 평가를 위해 설계되었습니다. SMB, LDAP, Kerberos, WinRM, 데이터베이스 클라이언트, 비밀 수집, DCSync, GPO 작업 및 SOCKS 라우팅을 지원합니다.
 grisuno/cve-2022-22077
BYOVD 익스플로잇 프레임워크로, RTCore64.sys를 대상으로 하는 CVE-2022-22077을 공격합니다. 커널 토큰 탈취, SYSTEM 권한 상승, C2 비콘 통합을 시연하여 레드 팀 운영 및 보안 연구에 활용됩니다.
 ly1g3/mailcow-cve-2022-31245
CVE-2022-31245: Mailcow를 위한 RCE 및 도메인 관리자 권한 상승
 sobri3195/pegasus-gram
Python 기반의 키로거 및 감시 도구로, Telegram C2를 사용하여 키 입력, 스크린샷, 웹캠, 오디오, 클립보드 및 시스템 활동을 캡처하며, 공인된 레드 팀 운영 및 보안 감사를 위해 설계되었습니다.
 smokeintheshell/cve-2023-20273
CVE-2023-20273 익스플로잇 PoC
 kaandemir993/nwh-stealer-analysis-fileless-bun-runtime-execution-clipboard-image-theft-cloud-c2-aws-r2-
NWH Stealer의 정적 분석 및 페이로드 추출. Bun JavaScript Runtime을 통한 파일리스 실행, 메모리 내 클립보드 이미지 탈취(image/png), AWS/Cloudflare R2를 악용한 Cloud C2 유출에 대한 심층 분석 기능을…
 keven1z/cve-2021-22205
명령 실행 및 리버스 셸 기능을 갖춘 CVE-2021-22205(GitLab RCE)용 Python 익스플로잇 스크립트입니다. 침투 테스트를 위한 원클릭 getshell을 지원합니다.
 k3rwin/spring-cloud-gateway-rce
CVE-2022-22947(Spring Cloud Gateway RCE)에 대한 Python 익스플로잇으로, Actuator API SpEL 주입을 통한 명령 실행, 리버스 셸 및 취약점 탐지를 지원합니다.
 0sm0s1z/invoke-selfsignedwebrequest
이 저장소는 PowerShell에서 .NET SSL/TLS 인증서 검증을 우회하고 해킹을 계속 진행하기 위한 빠르고 간편한 방법과 스크립트 모음입니다.
 jssngc/ontheedge
Microsoft Edge 프로세스 메모리에서 자격 증명 관련 데이터를 스캔하는 C 기반 Windows 연구 PoC로, 독립 실행형 실행 파일과 C2 랩 환경용 BOF 변형을 제공합니다.
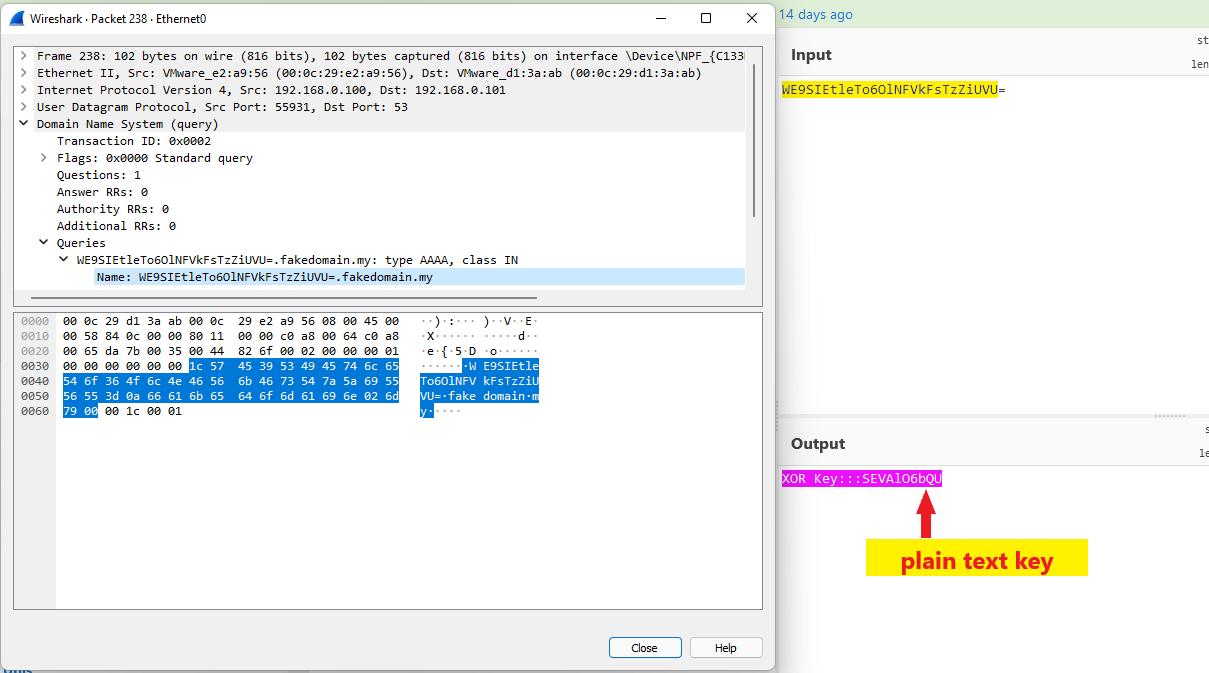 aniqfakhrul/sharpdnsexfil
C# 도구로, 제한된 아웃바운드 연결 환경에서 레드 팀 작전을 위해 설계된 XOR 및 비대칭 암호화를 사용하여 DNS를 통해 파일을 유출합니다.
 akefallonitis/larac2shell
Microsoft Defender for Endpoint Live Response를 위한 크로스 플랫폼 대화형 셸
 bigb0x/cve-2024-29973
CVE-2024-29973에 대한 POC








