
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천

 rmikehodges/hidensneak
일시적 침투 테스트를 위한 CLI
 p0dalirius/cve-2018-16763-fuelcms-1.4.1-rce
FuelCMS <= 1.4.1에서 CVE-2018-16763에 대한 RCE를 트리거하는 익스플로잇 및 대화형 셸.
 0x20c/cve-2024-23692-exp
CVE-2024-23692 익스플로잇
 catatonicprime/tospovirus
WiFi Pineapple을 감염시키는 웜.
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
Burp로 CVE-2025-55182 Next.js RCE 취약점 자동 탐지
 rev-code/androidclient
Android 원격 관리 클라이언트
 xyplex3/redteamcoin
암호화폐 채굴 작업을 위한 Red Team Coin.
 watchtowrlabs/watchtowr-vs-fortisiem-cve-2025-25256
FortiSIEM CVE-2025-25256 인증되지 않은 원격 명령 실행 취약점에 대한 탐지 아티팩트 생성기입니다. 조작된 패킷을 전송하여 익스플로잇 가능성을 확인하고 보안 평가를 지원합니다.
 n1et/cve-2026-46529
Evince/xreader/Atril RCE 익스플로잇 (CVE-2026-46529)
 darksh3llru/dark-doh
DNS-over-HTTPS를 사용하는 은밀한 파일 전송 도구: 페이로드 청크를 TXT 레코드로 인코딩하고, XOR 난독화를 적용하며, 레드팀 또는 교육용 테스트를 위해 셸코드를 실행할 수 있습니다.
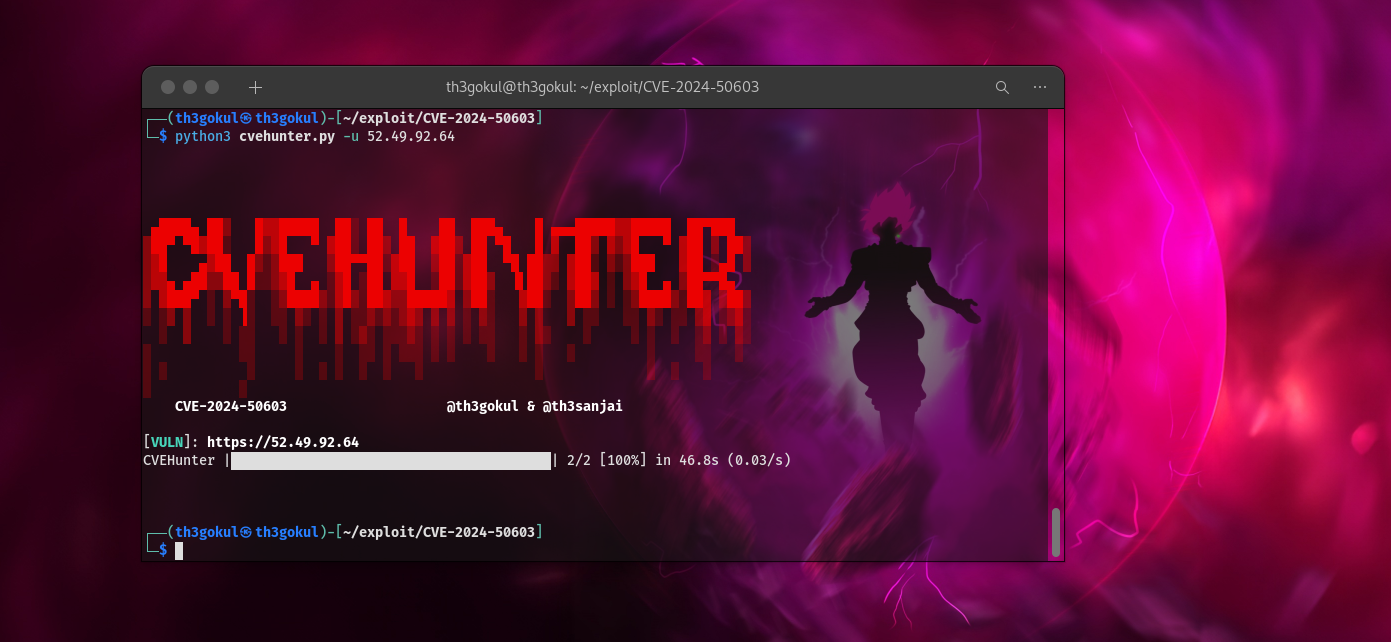 th3gokul/cve-2024-50603
CVE-2024-50603: Aviatrix Controller 비인증 명령 주입
 lorddemon/drupalgeddon2
Drupal CVE-2018-7600(Drupalgeddon2)용 원격 코드 실행 익스플로잇으로, HTTP 요청을 통한 명령 주입을 지원합니다.
 cfielding-r7/poc-cve-2023-2868
Ruby 기반의 개념 증명 익스플로잇으로, Barracuda ESG의 CVE-2023-2868 명령 삽입 취약점을 이용하여 대상 침투 테스트를 위한 리버스 셸을 제공합니다.
 blue0x1/rosemary
Rosemary: QUIC 기반 크로스 플랫폼 커널 수준 피벗팅. TUN/TAP 불필요. proxychains 불필요. 프록시 설정 불필요.
 elizarfish/cve-2023-21823
CVE-2023-21823 PoC
 mackleadmire/cve-2018-3191-rce-exploit
CVE-2018-3191을 대상으로 한 Oracle WebLogic 서버용 익스플로잇입니다. RMI를 통해 악성 페이로드를 생성하고, HTTP 서버에 리버스 셸 클래스를 배포한 후, 원격 코드 실행을 트리거하여 리버스 셸을 획득합니다.
 jax7sec/cve-2022-22954
URL 일괄 스캔 및 명령 실행 기능을 제공합니다. Workspace ONE Access 템플릿 주입 취약점, 임의 코드 실행 가능
 iveresk/cve-2022-26134
Atlassian Jira 익스플로잇을 위한 간단한 PoC입니다. 서버에서 인가되지 않은 사용자에게 코드 실행을 제공합니다.








