
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천

 roostercoopllc/flipper-mcp
Flipper Zero를 위한 AI 기반 MCP 서버. Claude 또는 모든 MCP 클라이언트를 사용하여 WiFi를 통해 SubGHz, NFC, RFID, IR, BLE, GPIO 등을 제어합니다.
 oyesanyf/oshoosiclaw
링-0 Windows 드라이버와 Linux eBPF 사전 실행 차단, YARA 탐지, MITRE ATT&CK 매핑, P2P 메시 위협 공유를 결합한 자율 Rust 엔드포인트 보안 에이전트.
 iss4cf0ng/openshell
경량 Go 기반 리버스 셸 관리 서버로, WebSocket 및 xterm.js를 통해 대화형 셸 세션, 세션 관리 및 다중 탭 터미널 지원을 제공하는 웹 GUI를 갖추고 있습니다.
 st3rven/fronthunter
FrontHunter는 대규모 도메인 목록을 테스트하여 domain fronting 후보를 식별하는 도구입니다.
 r00k5a58/pyc2
보안 개념을 시연하기 위해 python으로 작성된 간단한 c2
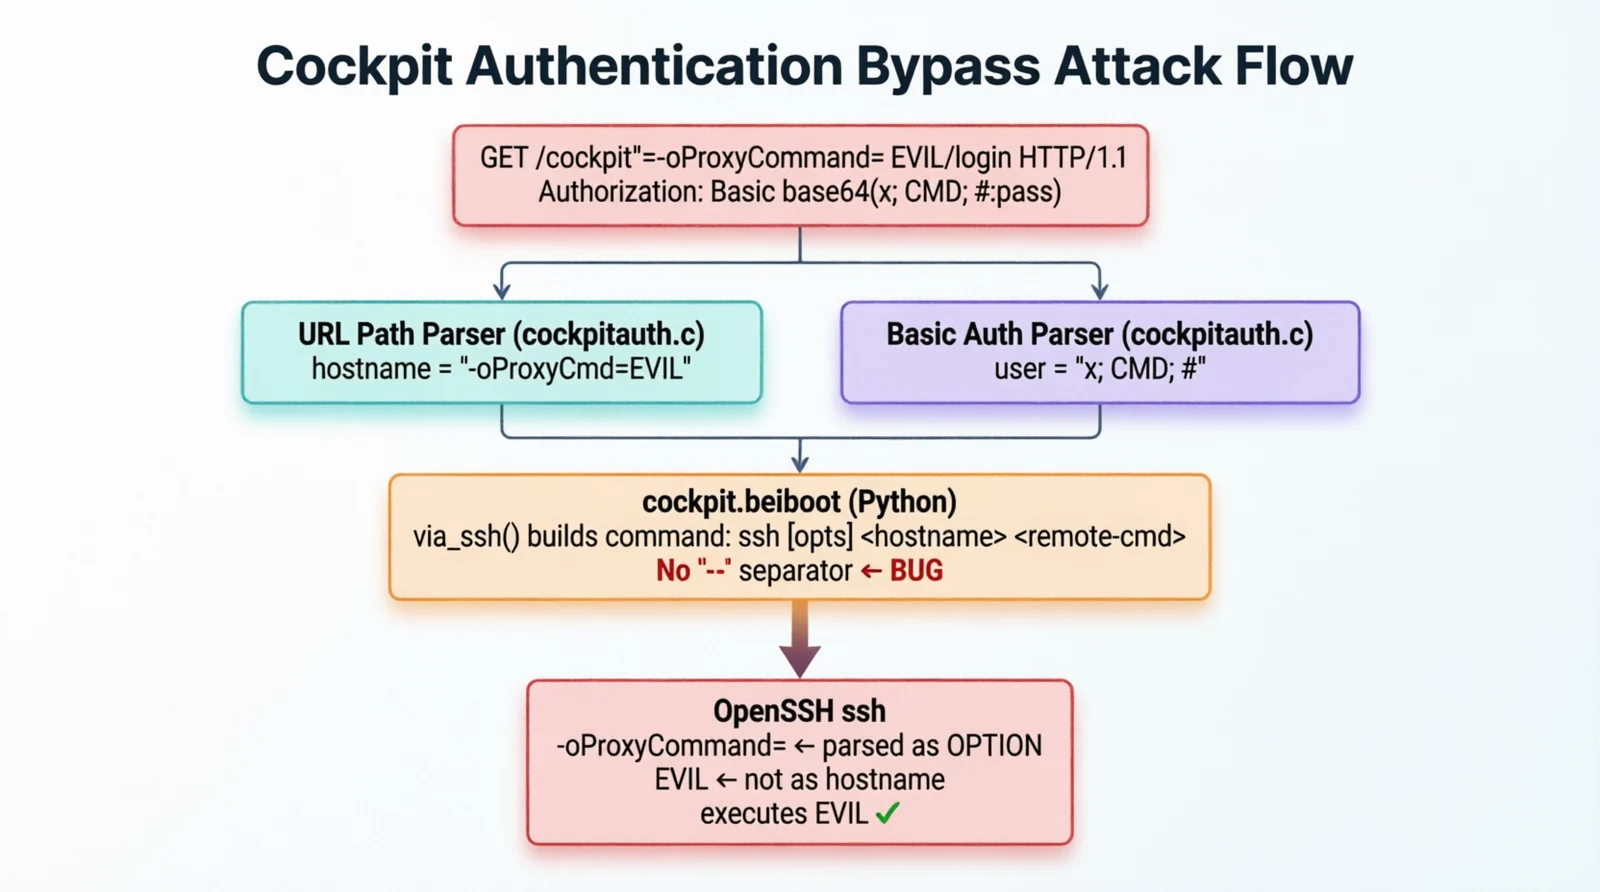 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit: SSH 명령줄 인자 주입을 통한 인증되지 않은 원격 코드 실행
 tas9er/cve-2021-22986
코드 작성자:Tas9er / F5 BIG-IP 원격 명령 실행 취약점
 rabbitsafe/cve-2021-36260
CVE-2021-36260
 henry4e36/cve-2022-30525
Zyxel 방화벽 원격 명령 주입 취약점 (CVE-2022-30525)
 padsalatushal/cve-2011-2523
vsftpd 2.3.4용 Python 익스플로잇 - 백도어 명령 실행
 tc4dy/cve-2026-15409-15410-framework
SonicWall SMA1000에서 SSRF(CVE-2026-15409)를 Erlang RCE 및 루트 권한 상승(CVE-2026-15410)으로 연계하는 다중 익스플로잇 프레임워크. 대화형 셸, 배치 스캐닝, 파일 작업, 그리고 승인된 침투 테스트를 위한 안전한…
 tc4dy/cve-2026-41940-poc-exploit
CVE-2026-41940에 대한 PoC 익스플로잇으로, CRLF 인젝션을 통한 cPanel/WHM 인증 우회를 대상으로 합니다. 세션 하이재킹, RCE, 리버스 셸, 대량 스캐닝, 그리고 승인된 침투 테스트를 위한 대화형 셸을 지원합니다.
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
Spring Cloud Gateway 원격 코드 실행 취약점 POC로, 명령 실행을 기반으로 리버스 셸 작업을 추가했습니다.
 user696/mrrat
:mouse: 크로스 플랫폼 Python 2.x 원격 액세스 트로이 목마(RAT)입니다.
 aminetitrofine/cve-2022-30190
Follina(CVE-2022-30190)는 최근에 발견된 Microsoft Office 제로데이 취약점입니다. 해커가 원격 코드 실행(RCE) 공격에 악용할 수 있는 심각도가 높은 취약점입니다.
 horizon3ai/cve-2024-8190
CVE-2024-8190을 위한 개념 증명 익스플로잇으로, Ivanti Cloud Service Appliance의 인증된 명령 주입 취약점을 이용하여 취약한 장치에서 원격 명령 실행을 가능하게 합니다.
 leviticus-triage/chromsploit-framework
고급 AI 기반 익스플로잇 프레임워크 | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397 |
 arlyone/apache-struts-0day-exploit
Apache Struts에서 발견된 치명적인 원격 코드 실행 취약점(CVE-2018-11776).








