
 #1

 benjaminhays/cve-2022-36804-poc-exploit
CVE-2022-36804에 대한 다소 신뢰할 수 있는 PoC Exploit (BitBucket Critical Command Injection)
 k8gege/cve-2021-40444
CVE-2021-40444 MSHTML 원격 코드 실행을 위한 익스플로잇 툴킷으로, DLL 페이로드 생성, Office 문서 제작, 침투 테스트용 수평 이동 모듈(SmbExec, WmiExec)을 갖추고 있습니다.
 gryfman/dlpwn
블루투스 오디오 전송을 통해 은밀한 파일 유출을 수행하는 레드팀 도구로, 바이너리 데이터를 FLAC 신호로 인코딩하여 EDR, XDR 및 DLP 보안 시스템을 우회합니다.
 whispergate/lldp
Mythic용 C2 프로파일로, 암호화된 피어 투 피어 에이전트 트래픽을 IEEE 802.1AB LLDP 조직별 TLV를 통해 터널링하여 은밀한 Layer 2 명령 및 제어를 수행합니다.
 haxrob/bpfdoor-controller-source
BPFDoor 백도어 컨트롤러의 소스 코드로서, TCP, UDP, ICMP 및 HTTPS 은밀 통신 채널을 지원하며 매직 패킷 활성화, 리버스 셸 및 사용자 정의 암호화를 제공합니다.
 mr-wolf-gb/d-rat_vb.net_mysql_php
D-RAT [VB.NET]+[MySQL]+[PHP]
 ill-deed/cve-2025-34085-multi-target
다중 대상 비인증 RCE 스캐너, CVE-2025-34085 대상, WordPress Simple File List 플러그인에 영향을 미칩니다. 대규모 대상 집합에 걸쳐 PHP 웹쉘을 업로드, 이름 변경 및 트리거합니다.
 octoberfest7/aggressor_snippets
무작위로 모은 작은 Aggressor 스니펫 모음으로, 각각 별도의 저장소로 만들 만큼 크지 않은 것들입니다.
 90n45-d3v/bluebunny
BLE 기반 Hak5 Bash Bunny C2 서버로, 블루투스 저전력(BLE)을 통한 무선 명령 주입, 페이로드 전달 및 원격 제어를 지원합니다.
 shellkraft/ledger
레드팀 작전 중 이루어진 운영 변경 사항을 추적하는 공격자 스크립트입니다. 변경된 내용과 아직 정리해야 할 항목에 대한 전체 감사 추적을 제공합니다.
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce 취약점 대량 탐지 poc
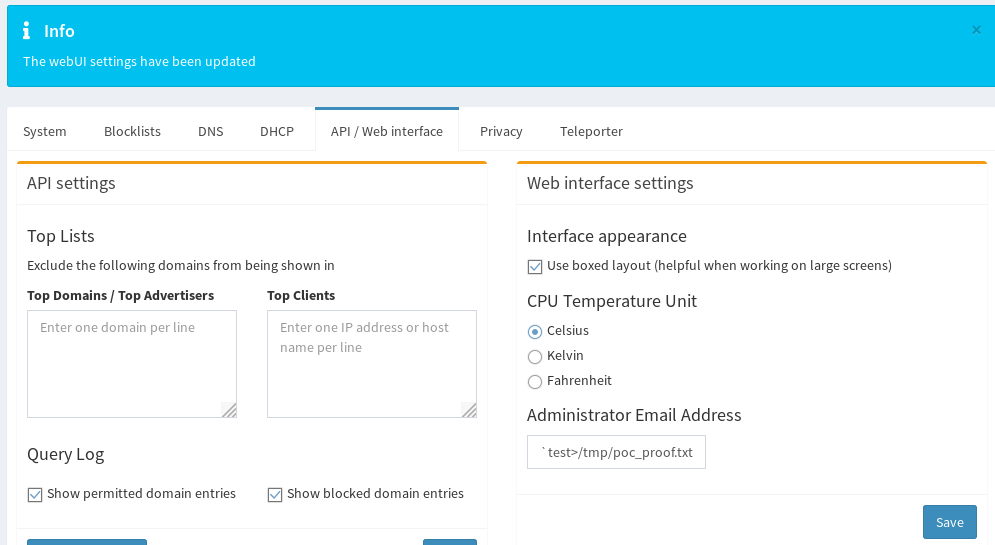 pr0tean/cve-2019-13051
Pi-Hole AdminLTE 명령 주입(CVE-2019-13051)에 대한 개념 증명 익스플로잇으로, 이메일 필드 주입 및 cron 기반 실행을 통해 원격 루트 액세스를 가능하게 합니다.
 ap0dexme0/cve-2023-34960
대규모 명령 주입 (Chamilo) 수행
 watchtowrlabs/palo-alto-panos-cve-2024-0012
CVE-2024-0012 및 CVE-2024-9474에 대한 익스플로잇으로, Palo Alto PAN-OS 관리 웹 인터페이스의 인증 우회 및 인증된 명령 주입을 대상으로 합니다.
 tas9er/springcloudgatewayrce
SpringCloudGatewayRCE - CVE-2022-22947 / 작성자: Tas9er
 jbaines-r7/overkill
QNAP N-Day (아마도 CVE-2020-2509가 아님)
 mbadanoiu/cve-2025-31644
CVE-2025-31644: F5 BIG-IP의 Appliance 모드에서의 명령 주입









