
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천

 artbitrage/stealth-kid-rat
Stealth Kid RAT (SKR)는 C#으로 작성된 오픈소스 멀티플랫폼 원격 접속 트로이 목마(RAT)입니다. MIT 라이선스로 배포됩니다. SKR 프로젝트는 Debian GNU-Linux(Deb 9.8 "Stretch")에서 완전히 개발 및 테스트되었습니다.…
 osman1337-security/cve-2025-54100
# CVE-2025-54100 개념 증명: PowerShell의 Invoke-WebRequest에서 mshtml.HTMLDocumentClass를 통한 XSS, 악성 JavaScript를 curl할 때 원격 코드 실행을 가능하게 함
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 인증된 명령 삽입
 gigaryte/cve-2022-31898
CVE-2022-31898에 대한 개념 증명 익스플로잇으로, GL-iNet 라우터(펌웨어 3.215 미만)의 명령어 주입 취약점입니다. 구성 가능한 인증과 함께 HTTP/HTTPS를 통한 리버스 셸을 제공합니다.
 azurit/modsecurity-backdoor
이것은 ModSecurity WAF 내부에서 실행되는 악성 소프트웨어의 개념 증명입니다.
 magicming200/cve-2019-7238_nexus_rce_tool
CVE-2019-7238 Nexus RCE 취약점 그래픽 원클릭 탐지 도구. CVE-2019-7238 Nexus RCE Vul POC Tool.
 qmadev/crabloader
Rust 기반 Cobalt Strike 페이로드용 사용자 정의 리플렉티브 로더입니다. OPSEC 안전을 위해 RWX 메모리 페이지를 회피합니다. 로더 섹션 추출을 위한 추출기 도구를 포함합니다.
 dereeqw/blackberryc2
암호화된 명령 및 제어(C2) 연구 프레임워크: 사이버 보안 교육, 레드 팀 실습, 그리고 보안 클라이언트-서버 통신 실험을 위한.
 refr4g/cve-2024-51378
CyberPanel 사전 인증 RCE 명령어 주입 취약점 익스플로잇
 bao7uo/bmc_bladelogic
원격 코드 실행을 포함한 BMC Bladelogic RSCD 익스플로잇 - CVE-2016-1542, CVE-2016-1543, CVE-2016-5063
 cj1324/cgishell
shellshock CVE-2014-6271 CGI 익스플로잇, CGI를 통한 Openssh 사용과 유사
 bttea/cve-2024-4577-rce-poc
CVE-2024-4577 RCE PoC
 a0yami/cve-2025-50505
CVE-2025-50505에 대한 Clash Verge Rev의 익스플로잇으로, 인증되지 않은 API를 통한 로컬 권한 상승 및 원격 코드 실행을 시연하며, DNS 리바인딩 및 리버스 셸 기법을 포함합니다.
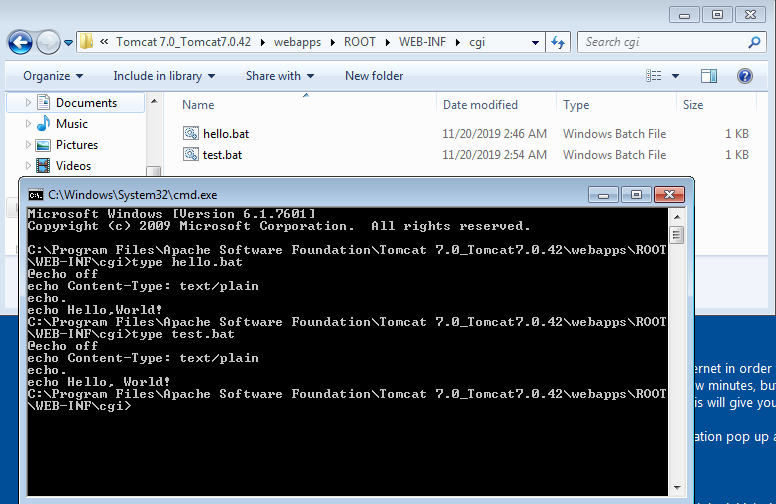 setrus/cve-2019-0232
CVE-2019-0232 - Apache Tomcat 7.0.42 원격 코드 실행
 obsida-uk/apollo
Python으로 작성된 간단하고 가벼운 원격 접속 도구
 lukebob-zz/c2-pwn
Shodan API를 사용하여 C2 서버를 가져와 알려진 익스플로잇을 실행합니다.
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RAT의 전체 정적 및 메모리 분석: Go 에이전트 아키텍처, HTTP/2 + WebSocket C2, 반사적 DLL 인젝션, 브라우저 키로깅, 그리고 IOC. 실습 중심의 악성코드 리버스 엔지니어링 워크스루.
 buter-chkalova/rvbbit-arsenal
루트킷 동작, 관찰 가능한 아티팩트 및 탐지에 초점을 맞춘 공격적·방어적 Linux 커널 보안 연구








