#1

 attl4s/freemetsrvloader
Metsrv의 초기 reflective DLL 패키지를 대상으로 지정하고 해제하는 freeBokuLoader 포크
 al1ex/cve-2020-17530
S2-061 CVE-2020-17530

 duy-31/cve-2023-46805_cve-2024-21887
Ivanti ICS 9.x, 22.x 및 Ivanti Policy Secure의 웹 구성 요소에 존재하는 인증 우회 취약점으로 인해 원격 공격자가 제어 검사를 우회하여 제한된 리소스에 접근할 수 있습니다.
 advancedhacker101/android-c-sharp-rat-server
이것은 Android 기반 휴대폰 시스템에 대한 확장 기능을 제공하는 C# R.A.T 서버용 플러그인입니다.
 persistent-security/hermes-the-messenger
Windows에서 푸시 알림을 통한 지속성 확보 PoC
 mythicc2profiles/httpx
구성 가능하고 커뮤니티 주도형인 HTTP C2 프로필
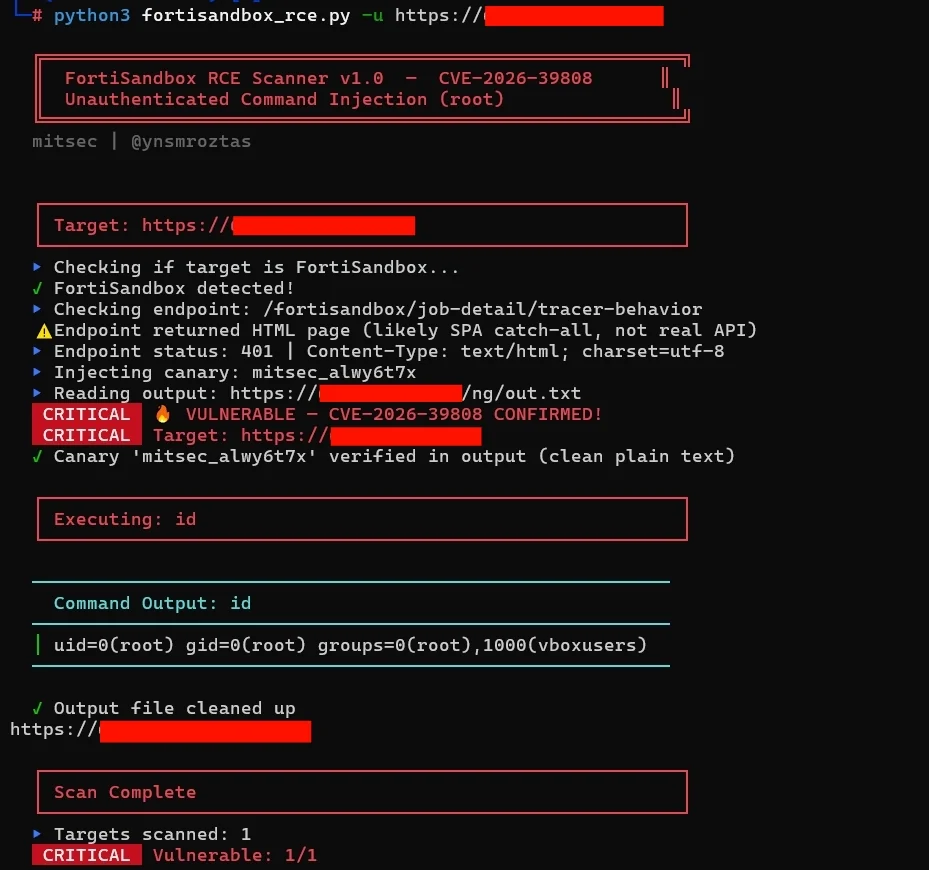 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
# FortiSandbox CVE-2026-39808 무인증 RCE 스캐너 카나리 기반 검증, 명령 실행, 대량 스캔을 위한 파이프라인 통합을 갖춘 FortiSandbox CVE-2026-39808 무인증 RCE 스캐너입니다.
 tarantula-team/cve-2019-12949
CVE-2019-12949
 kljunowsky/cve-2024-27348
Apache HugeGraph Server의 Groovy 주입을 통한 인증되지 않은 원격 코드 실행에 대한 개념 증명 익스플로잇입니다. 단일 및 다중 대상 명령 실행을 지원합니다.

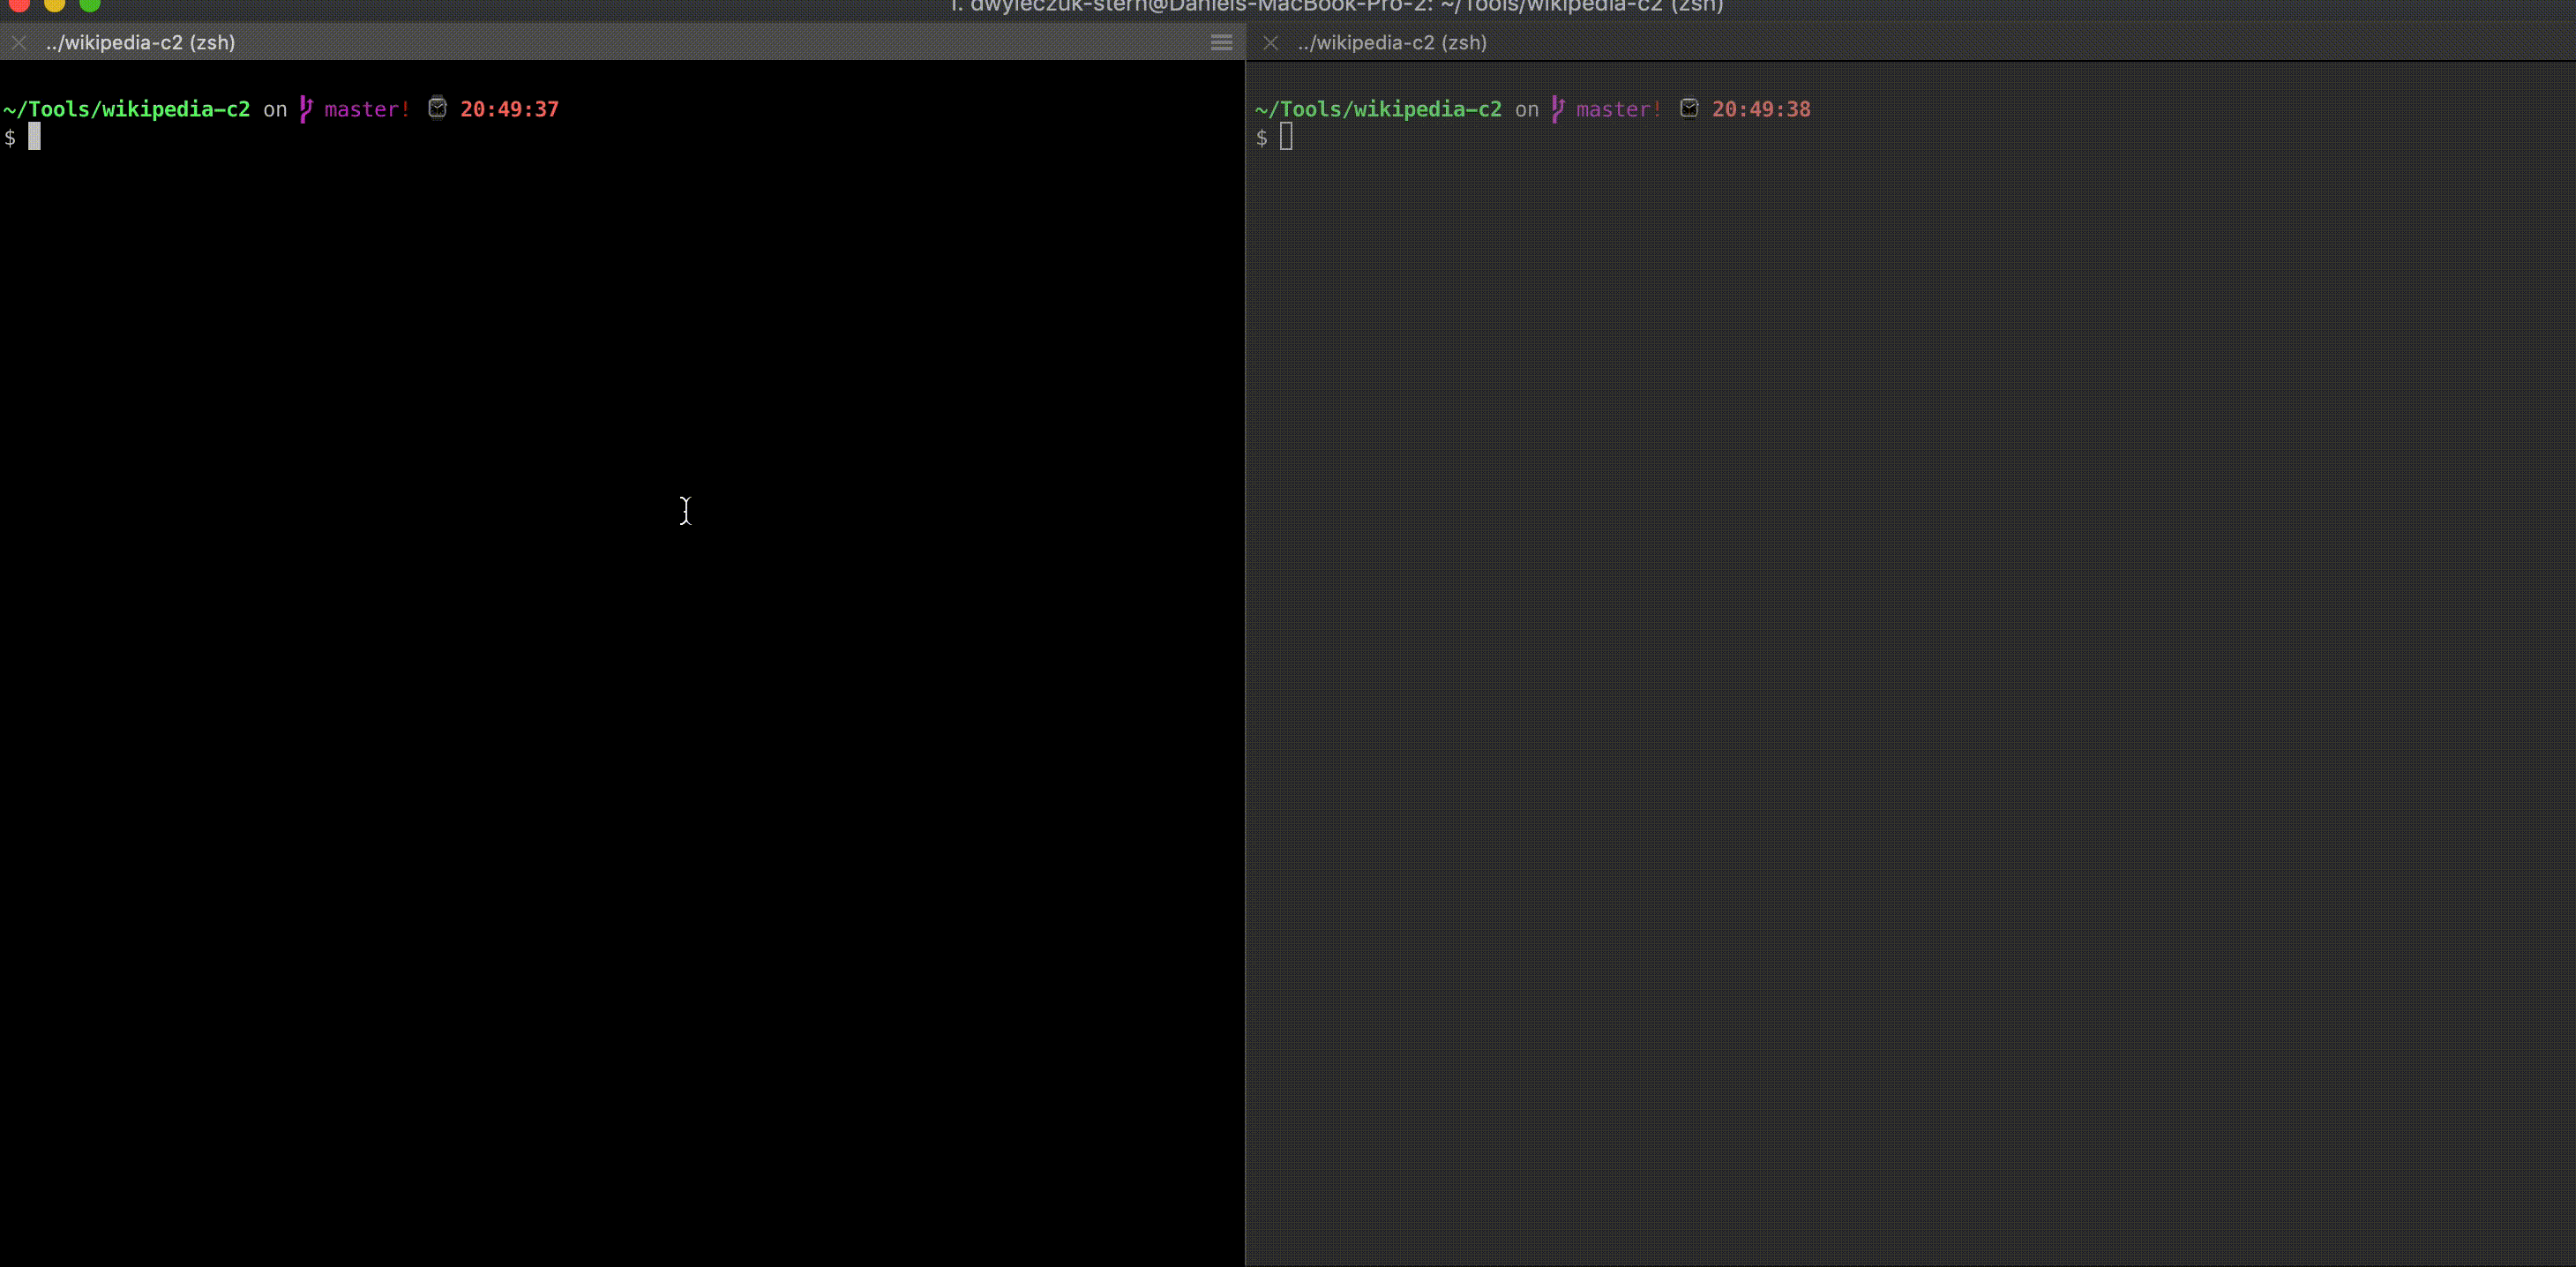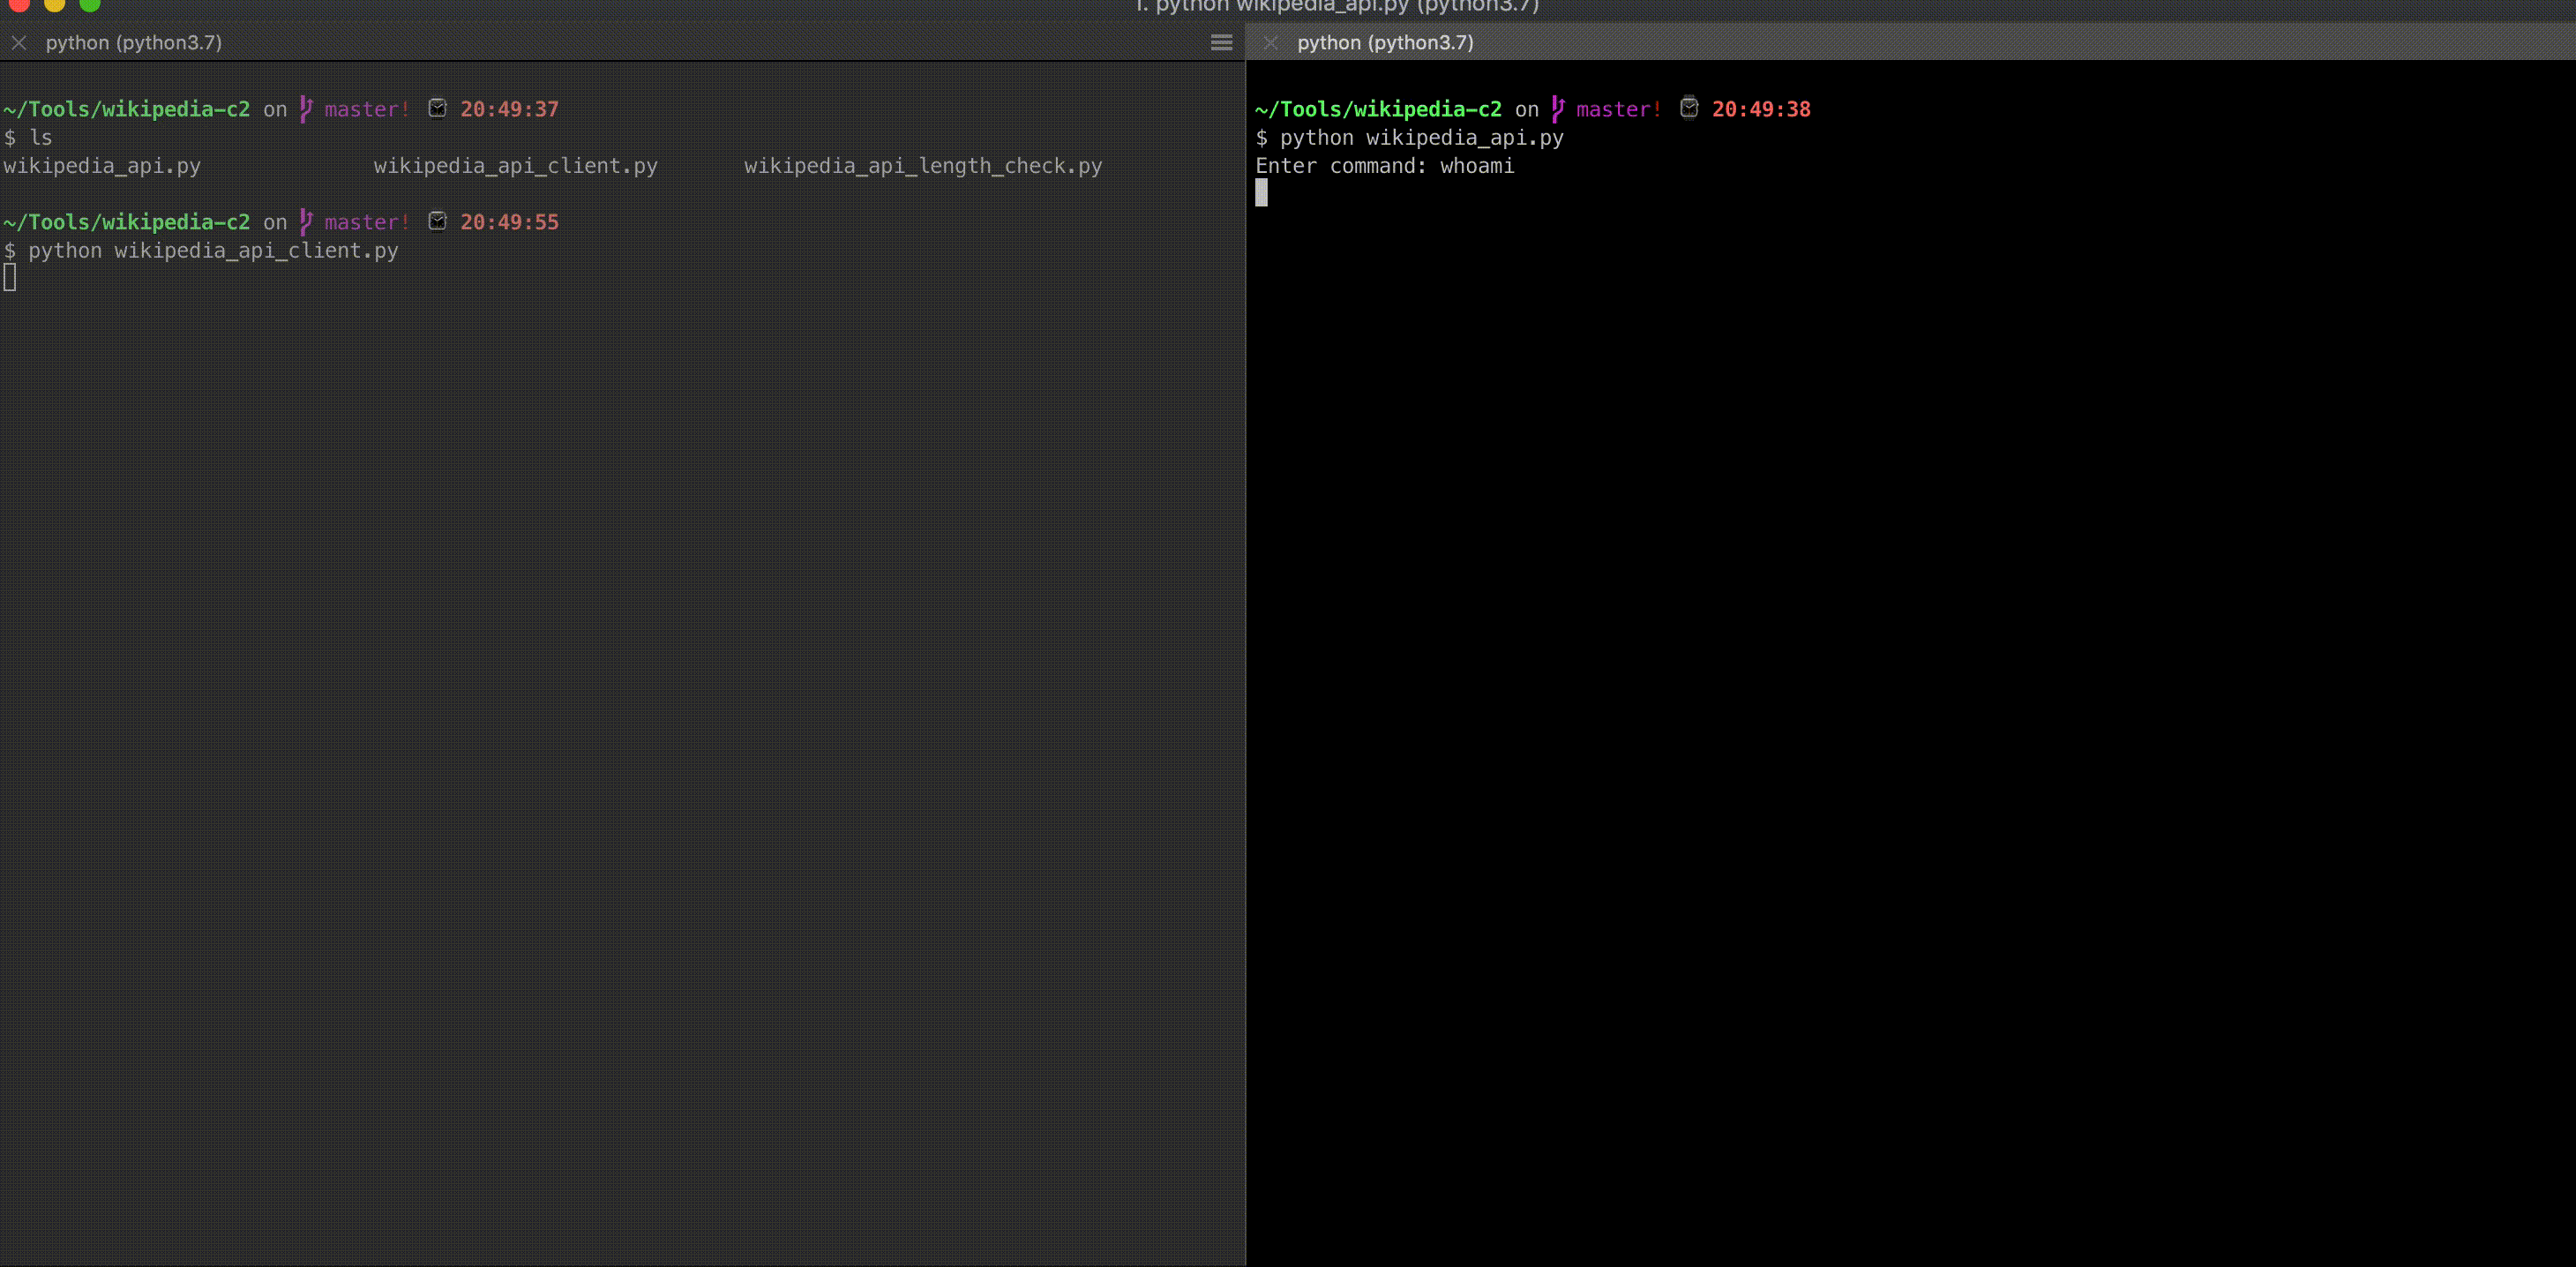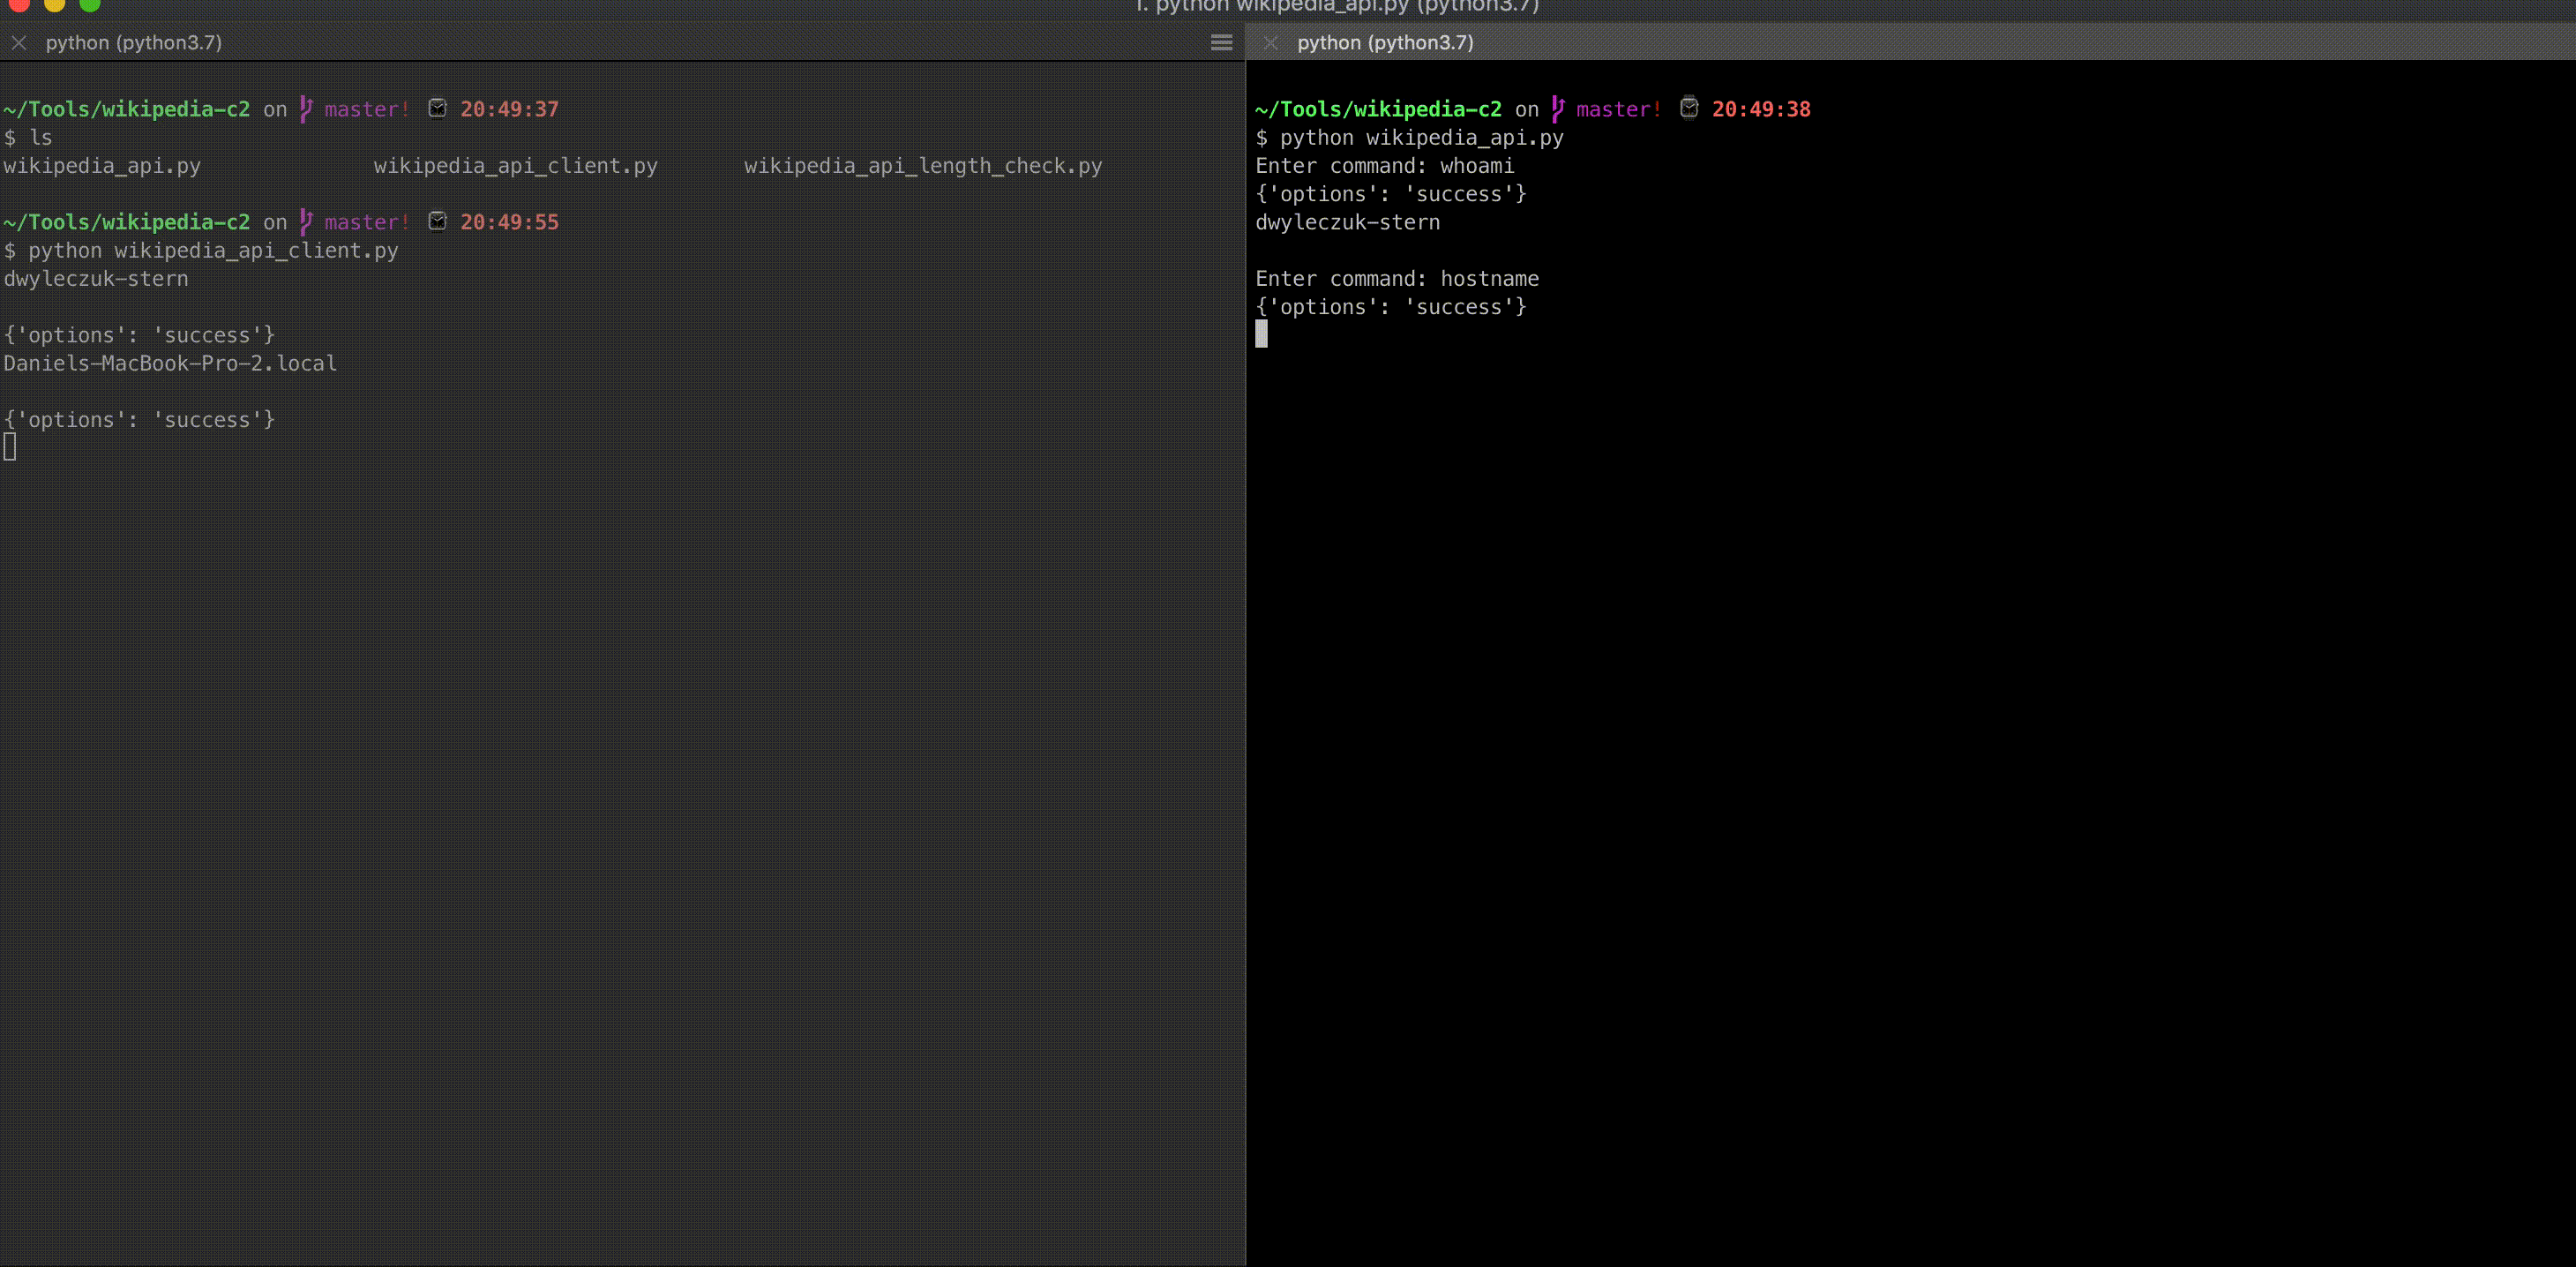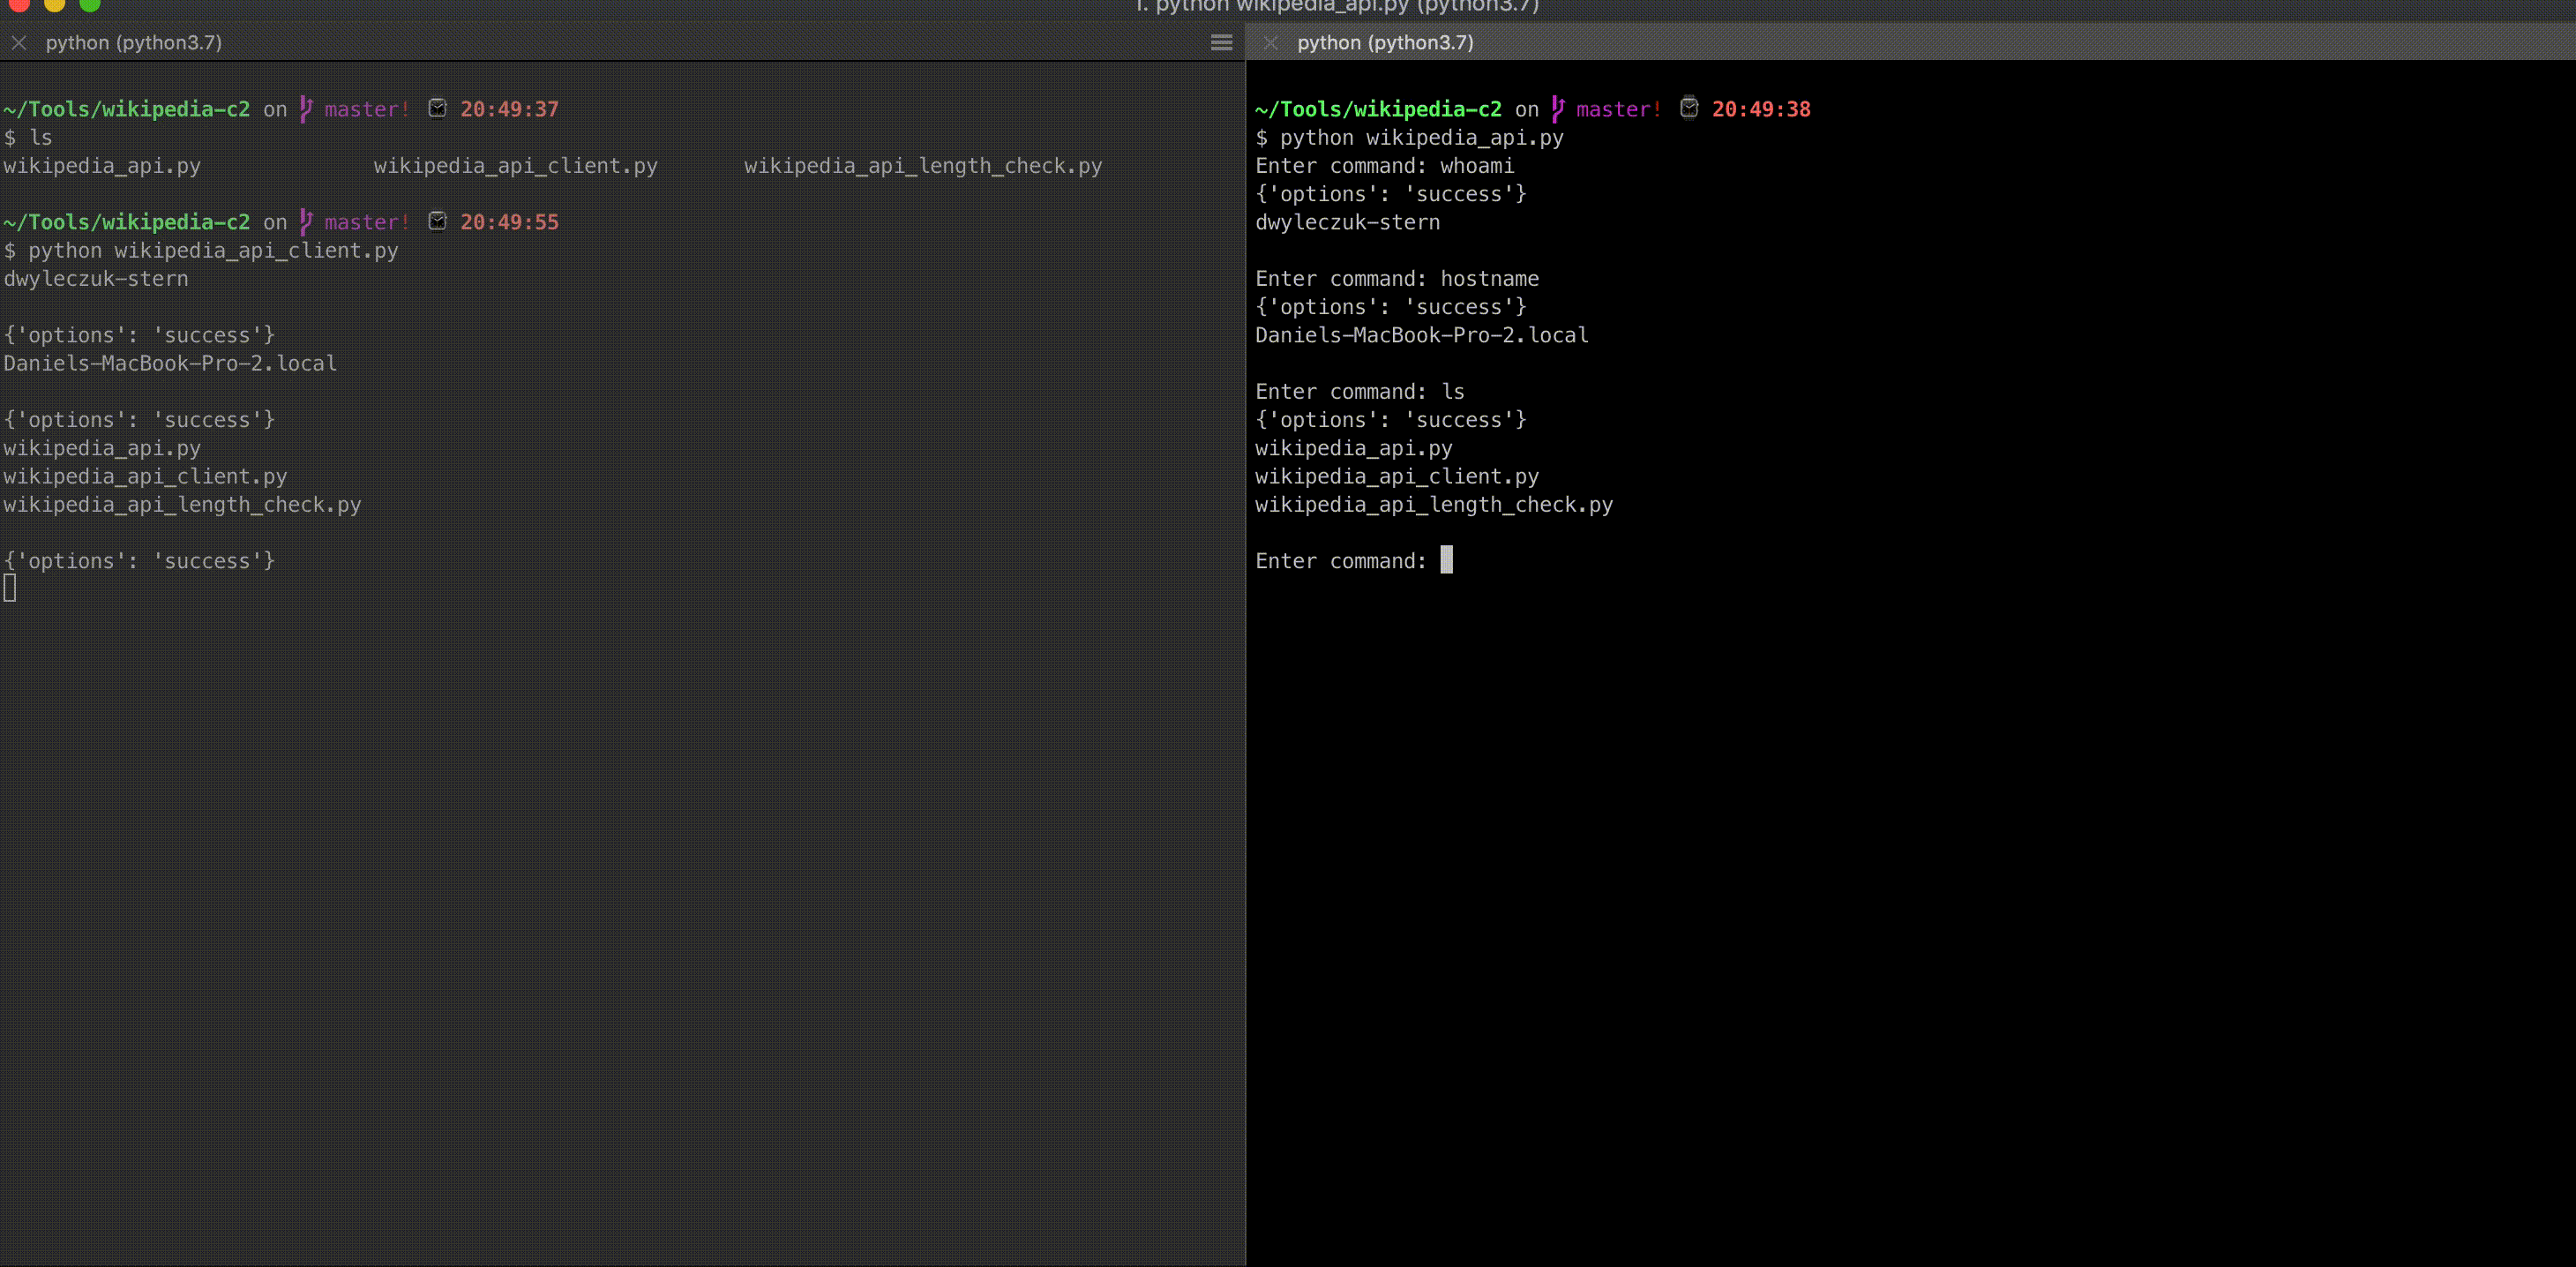 daniel-infosec/wikipedia-c2
Wikipedia API를 활용한 명령 및 제어(C2)를 위한 PoC
 maldevel/dicerosbicornis
완전한 기능을 갖춘 Windows 백도어로 이메일을 C&C 서버로 사용합니다.
 milo2012/cve-2020-14882
CVE-2020-14882

 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - 인터랙티브 쉘 (HTTP 하이재킹 + POST + AES-256-CBC/BASE64)
 night-have-dreams/php-cgi-injector
CVE-2024-4577과 CVE-2024-8926을 테스트하는 보안 침투 도구