
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천
 huynambka/cve-2026-26114-poc
Microsoft SharePoint의 원격 코드 실행 취약점인 CVE-2026-26114에 대한 개념 증명 익스플로잇으로, Python PoC와 Metasploit 모듈을 포함하여 자동화된 익스플로잇 및 리버스 셸 전달을 수행합니다.
 gagaltotal/cve-2026-57517-cwp
CVE-2026-57517과 관련된 Control Web Panel (CWP) 취약점 시나리오
 gagaltotal/cve-2026-48908-sp-page-builder-joomla
CVE-2026-48908 - SP Page Builder Joomla 비인증 RCE
 gagaltotal/cve-2026-44825-apache-solr-scanner
Velocity Template 원격 코드 실행(RCE) 조건과 관련된 CVE-2026-44825의 영향을 받을 수 있는 Apache Solr 인스턴스입니다.
 daemoncibsec/mcpexec
CVE-2026-23744에 대한 파이썬 리버스 셸 PoC
 cybertechajju/cve-2026-59734-poc
Health Check의 OS 명령 주입 → 원격 코드 실행
 cyberexpert111/blind-ssrf-to-remote-code-execution-shellshock-professional-bug-bounty-report
전문 버그 바운티 보고서로, 블라인드 SSRF 취약점을 악용하여 Shellshock(CVE-2014-6271) 원격 코드 실행으로 이어지는 과정을 상세히 설명하며, 대역외 DNS 콜백을 통해 확인되었습니다.
 cyberbelly/poc-cve-2019-1003030
Jenkins 2.63 CVE-2019-1003030용 PoC
 hamzamalik3461/cve-2026-20841
🛠 안전하지 않은 URL 프로토콜을 악용한 마크다운 링크를 통해 Windows 메모장에서 원격 코드 실행을 시연합니다.
 c0gnit00/cve-2026-69212
CVE-2025-69212용 Python PoC, 익스플로잇
 bugresearch/cve-2026-50979
oPanel 인증된 원격 코드 실행 - 'advenced/curl' 구성 요소를 통한
 fevar54/cve-2026-20253-splunk-enterprise-pre-auth-rce-
CVE-2026-20253에 대한 개념 증명 익스플로잇으로, 파일 쓰기 프리미티브와 PostgreSQL 기반 페이로드 전달을 통해 취약한 Splunk Enterprise 인스턴스에서 인증되지 않은 원격 코드 실행을 가능하게 합니다.
 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
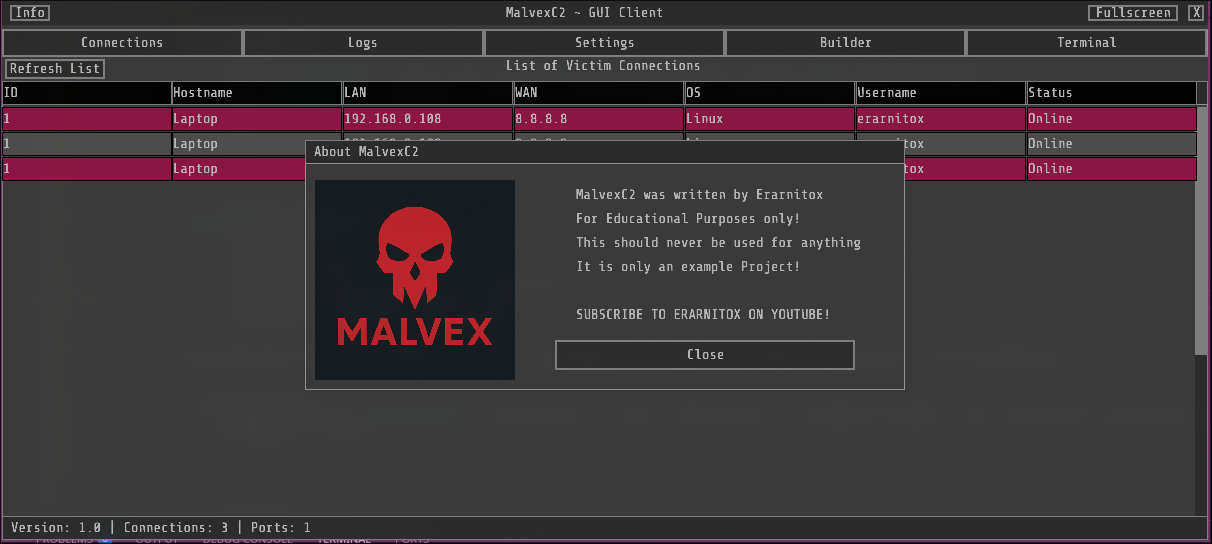 erarnitox/malvexc2
최신 C++로 작성된 간단한 C2 프레임워크
 jackalkarlos/evilahenk
CVE-2026-6508 LiderAhenk Merkezi Yönetim Sistemi 아키텍처에서, 에이전트 간 모든 클라이언트가 서로에 대해 'root' 권한으로 코드를 실행할 수 있게 하는 (무단 RCE 및 측면 이동) 심각한 보안 취약점.
 darnabin/cve-2022-36446-webmin-rce
소프트웨어 패키지 업데이트 모듈을 통해 Webmin < 1.997에서 인증된 원격 코드 실행 익스플로잇. 소독되지 않은 매개변수를 통해 루트로 임의의 명령을 주입하여 리버스 셸을 제공합니다.
 b4sh2/cve-2025-57819-poc
CVE-2025-57819 -> rce








