
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
 hax3xploit/cve-2021-41645
Remote Code Execution (RCE) 취약점이 Sourcecodester Budget and Expense Tracker System 1.0에 존재합니다. 이 취약점으로 인해 원격의 악의적인 사용자가 이미지 업로드 필드를 통해 임의 코드를 주입할 수…
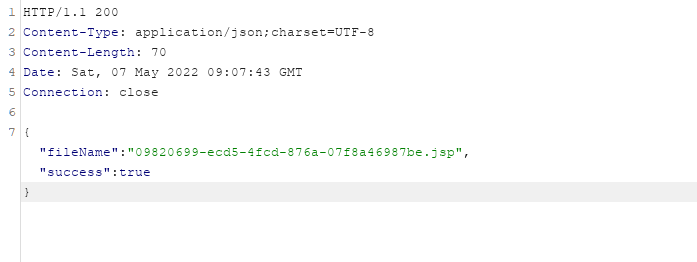 nanaao/cve-2022-30929
CVE-2022-30929 POC
 trinadh465/openssl-1.1.1g_cve-2022-0778
OpenSSL 1.1.1g 소스 스냅샷, 키 생성, 인증서 처리, 암호화 및 다이제스트를 위한 명령줄 도구를 갖춘 강력한 TLS/SSL 및 범용 암호화 라이브러리입니다.
 shoucheng3/jenkinsci__workflow-multibranch-plugin_cve-2022-25175_706-vd43c65dec013
CVE-2022-25175에 대한 익스플로잇으로, Jenkins Pipeline: Multibranch 플러그인을 대상으로 하여 CI/CD 파이프라인 작업 생성 시 특정 취약점의 자동화된 악용을 가능하게 합니다.
 pandante-central/cve-2023-24329-codeql-test
CVE-2023-24329에 대한 CodeQL 쿼리 테스트로, Python의 urllib.parse 모듈에서 특정 취약점을 정적 분석으로 탐지하는 방법을 보여줍니다.
 mekhalleh/cve-2018-6574
CVE-2018-6574에 대한 개념 증명 익스플로잇, Go의 'go get' 명령의 원격 코드 실행 취약점입니다. 악성 패키지 임포트를 통한 익스플로잇을 보여줍니다.
 trinadh465/openssl-1.1.1g_cve-2021-23840
TLS/SSL 프로토콜과 범용 암호화 라이브러리를 제공하는 OpenSSL 툴킷으로, 키 생성, 인증서 관리, 암호화 및 S/MIME 처리를 위한 명령줄 도구를 포함합니다.
 shanika04/cp30_xxe_partial_fix
CVE-2018-20433과 CVE-2019-5427 사이의 버전
 bkhablenko/cve-2017-8046
CVE-2017-8046이 Spring Boot 애플리케이션에서 악용되는 과정을 시연하며, SpEL 주입 페이로드와 취약한 구성 요소에 대한 dependency-check 검증을 포함합니다.
 renukaselvar/platform_packages_providers_mediaprovider_cve-2023-40127
CVE-2023-40127에 대한 익스플로잇 코드로, Android MediaProvider의 취약점을 시연하여 보안 연구 및 테스트에 활용할 수 있습니다.
 kavgan/vuln_test_repo_public_ruby_gemfile_cve-2016-6317
Ruby Gemfile 의존성 내 알려진 취약점을 특정 CVE를 스캔하여 탐지하며, 개발 파이프라인에서 자동화된 보안 점검을 가능하게 합니다.
 manoelprovider20-lgtm/merge-authz-test
authz 테스트 (CVE-2026-1999 형제)
 mi-hood/cve-2018-9206
jquery 파일 업로드 poc
 shoucheng3/nahsra__antisamy_cve-2017-14735_1-5-6
신뢰할 수 없는 소스로부터의 빠르고 구성 가능한 HTML 살균을 위한 Java 라이브러리. 정책 기반 스캐닝을 사용하여 악성 JavaScript 및 CSS를 제거하여 웹 애플리케이션에서 XSS 공격을 방지합니다.
 shoucheng3/nahsra__antisamy_cve-2022-29577_1-6-6-1
신뢰할 수 없는 HTML을 빠르고 구성 가능하게 정화하여 크로스 사이트 스크립팅(XSS) 공격을 방지하는 Java 라이브러리입니다. 정책 기반 스캐닝을 사용하여 사용자가 제공한 마크업을 삭제합니다.
 alonnavon/npm-demo
브라우저 데모: Seal Security 수정이 적용된 EJS 템플릿 인젝션 (CVE-2022-29078)
 shoucheng3/codehaus-plexus__plexus-utils_cve-2017-1000487_3-0-15
Java 유틸리티 라이브러리로, 특정 CVE 취약점에 초점을 맞추어 보안 평가를 위한 코드 분석 및 정적 분석 기능을 제공합니다.
 trinadh465/external_boringssl_openssl_1.1.0g_cve-2021-23841
OpenSSL 1.1.0g 암호화 라이브러리 및 TLS 툴킷으로, 암호화, 복호화, 인증서 관리 및 보안 통신을 위한 SSL/TLS 프로토콜 지원을 제공합니다.








