#1
 fbion/cve-2022-22947
Spring Cloud Gateway Actuator API SpEL 코드 주입.
 d0n601/cve-2025-9216
StoreEngine – 강력한 WordPress 전자상거래 플러그인 (결제, 멤버십, 제휴, 판매 등을 위한) <= 1.4.0 - 인증된 (Subscriber+) 임의 파일 업로드
 arsalanraja987/java-cve-2021-29425-tika-xxe
Apache Tika의 XML 외부 엔티티(XXE) 취약점인 CVE-2021-29425에 대한 개념 증명 익스플로잇으로, 조작된 파일을 통한 파일 공개 및 SSRF를 시연합니다.
 youssefsalama1/cve-2018-6574
CVE-2018-6574용 익스플로잇 코드로, 조작된 import 경로를 통해 임의 코드 실행을 허용하는 Go 언어 취약점입니다.
 timtrademark/cve-2025-52122
CraftCMS Freeform 5.0.0 < 5.10.16의 임의 코드 주입
 shoucheng3/x-stream__xstream_cve-2013-7285_1-4-6
CVE-2013-7285 역직렬화 취약점에 중점을 둔 Java XML 직렬화 라이브러리로, 보안 분석 및 익스플로잇 테스트를 위한 소스 코드, 바이너리 및 문서를 제공합니다.
 daryllundy/cve-2025-53770
CVE-2025-53770(안전하지 않은 역직렬화)에 취약한 시스템을 탐지하는 네트워크 기반 취약점 스캐너. 위험 점수 및 JSON 보고 기능이 있는 PowerShell 및 Python 탐지기를 포함합니다.
 skysliently/cve-2022-22947-pb-ai
AI로 생성된 취약점 검증 애플리케이션
 xelkomy/cve-2018-11235
셸 기반 익스플로잇으로, Git 서브모듈의 원격 코드 실행 취약점(CVE-2018-11235)을 대상으로 합니다. 영향을 받는 시스템에서 해당 결함의 테스트 및 검증을 가능하게 합니다.
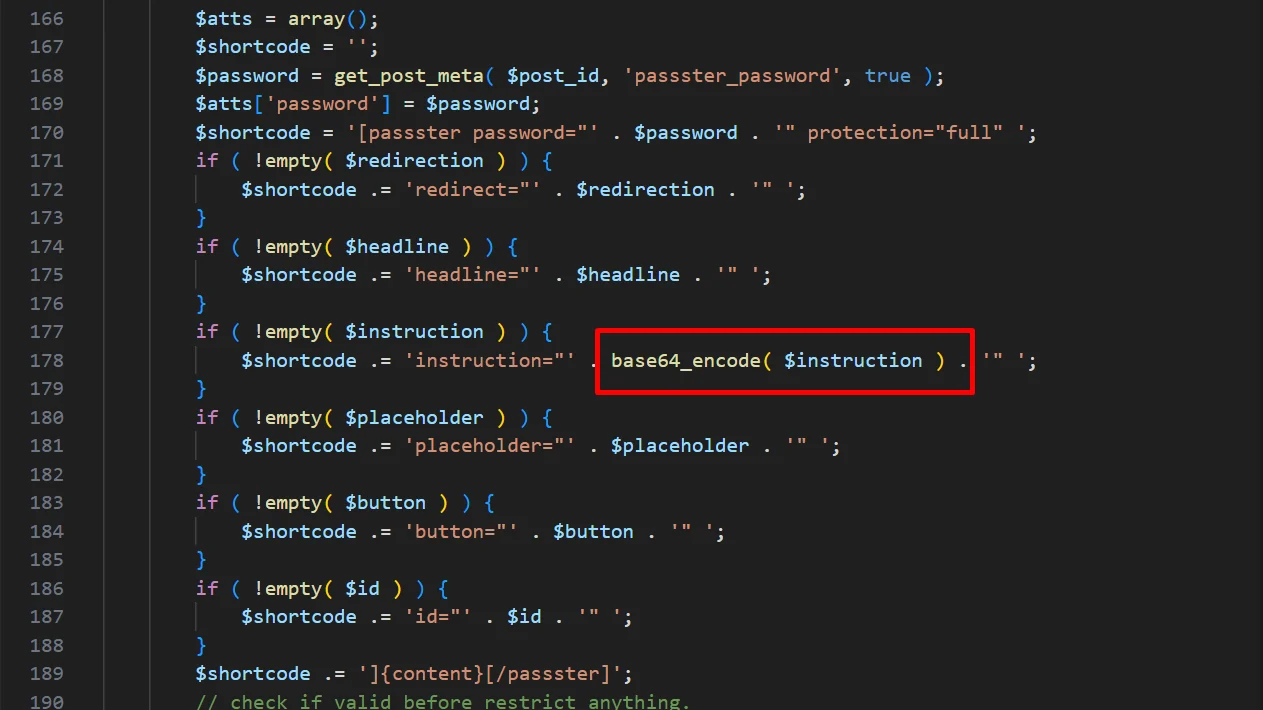 quetuan03/cve-2025-57926
WordPress Passster 플러그인 <= 4.2.18은 교차 사이트 스크립팅(XSS)에 취약합니다.
 vincentinttsh/cve-2022-28346
Django 2.2(2.2.28 이전), 3.2(3.2.13 이전), 4.0(4.0.4 이전)에서 문제가 발견되었습니다. QuerySet.annotate(), aggregate(), extra() 메서드는 전달된 **kwargs로 조작된 사전(딕셔너리 확장 포함)을…
 knqyf263/cve-2018-11235
CVE-2018-11235에 대한 개념 증명 익스플로잇, Git 서브모듈의 원격 코드 실행 취약점. 재현 가능한 테스트 및 분석을 위한 Dockerfile 포함.
 yosasasutsut/cve-2025-56803
Figma 데스크톱 애플리케이션의 플러그인 실행을 통한 OS 명령 삽입 취약점
 pazeray/cve-2020-17533
Apache Struts2 원격 코드 실행 취약점 CVE-2020-17533에 대한 개념 증명 익스플로잇, OGNL 표현식 주입을 이용한 인증되지 않은 RCE.
 maestro-ant/vvveb-cms-cve-2025-8518
이 저장소는 givanz Vvveb 1.0.5의 심각한 취약점을 시연하는 PoC(Proof of Concept)를 포함하고 있습니다. 이 취약점은 템플릿 편집 권한이 있는 인증된 사용자가 서버 파일에 임의의 PHP 코드를 작성할 수 있게 하여, 원격 코드…
 shoucheng3/asf__commons-text_cve-2022-42889_1-9
Java 문자열 조작 알고리즘 라이브러리로, CVE-2022-42889에 대한 개념 증명 익스플로잇이 포함되어 있어 취약점을 시연하고 테스트할 수 있습니다.
 ch1keen/cve-2025-50361
02364eff880ba62afac67bcceebafade2b40d21f 이전 SmallBASIC에서의 전역 버퍼 오버플로우 보고서 및 PoC