
 #1
 git-akki/cso-vibecheck
Senior-CSO 보안 감사 스킬 (vibe-coded 앱용). 실제 2026년 사고(Moltbook, Lovable CVE-2025-48757)에 기반한 22개 점검 감사. 드롭인 Claude Code 스킬.
 kavin-jindal/cve-2026-48800-poc
CVE-2026-48800에 대한 개념 증명 익스플로잇으로, Notepad++ ≤ 8.9.6에서 악성 shortcuts.xml을 통한 임의 코드 실행을 시연합니다. 트리거 지침 및 공식 권고 링크를 포함합니다.
 dannners/jackson-deserialization-2017-7525
Jackson 역직렬화 CVE-2017-7525 PoC
 hohn/codeql-sample-polkit
polkit CVE-2021-4034를 codeql로 탐색하는 모든 단계
 xmyronn/cve-2026-7393-rce
CVE-2026-7393에 대한 개념 증명 익스플로잇: Pizzafy Ecommerce System 1.0에서 인증된 관리자가 제한 없는 파일 업로드를 통해 PHP 웹쉘을 업로드하고 원격 코드 실행을 달성할 수 있는 취약점.
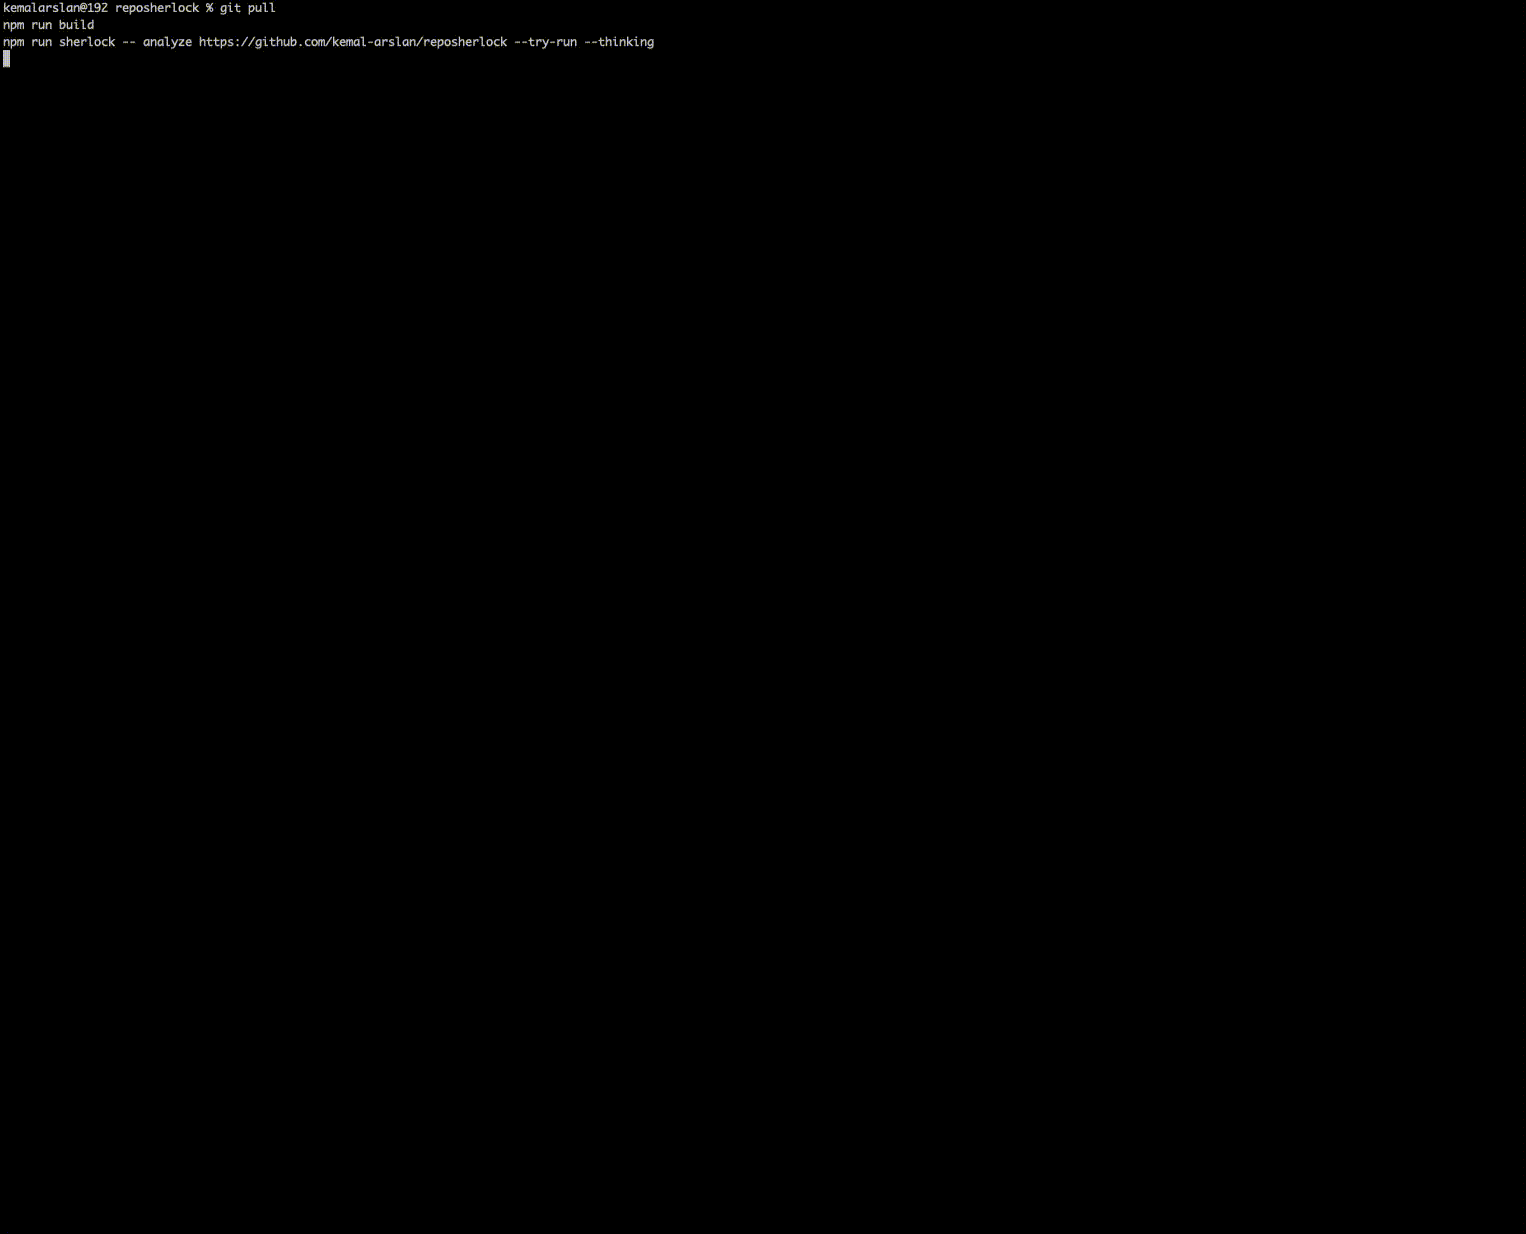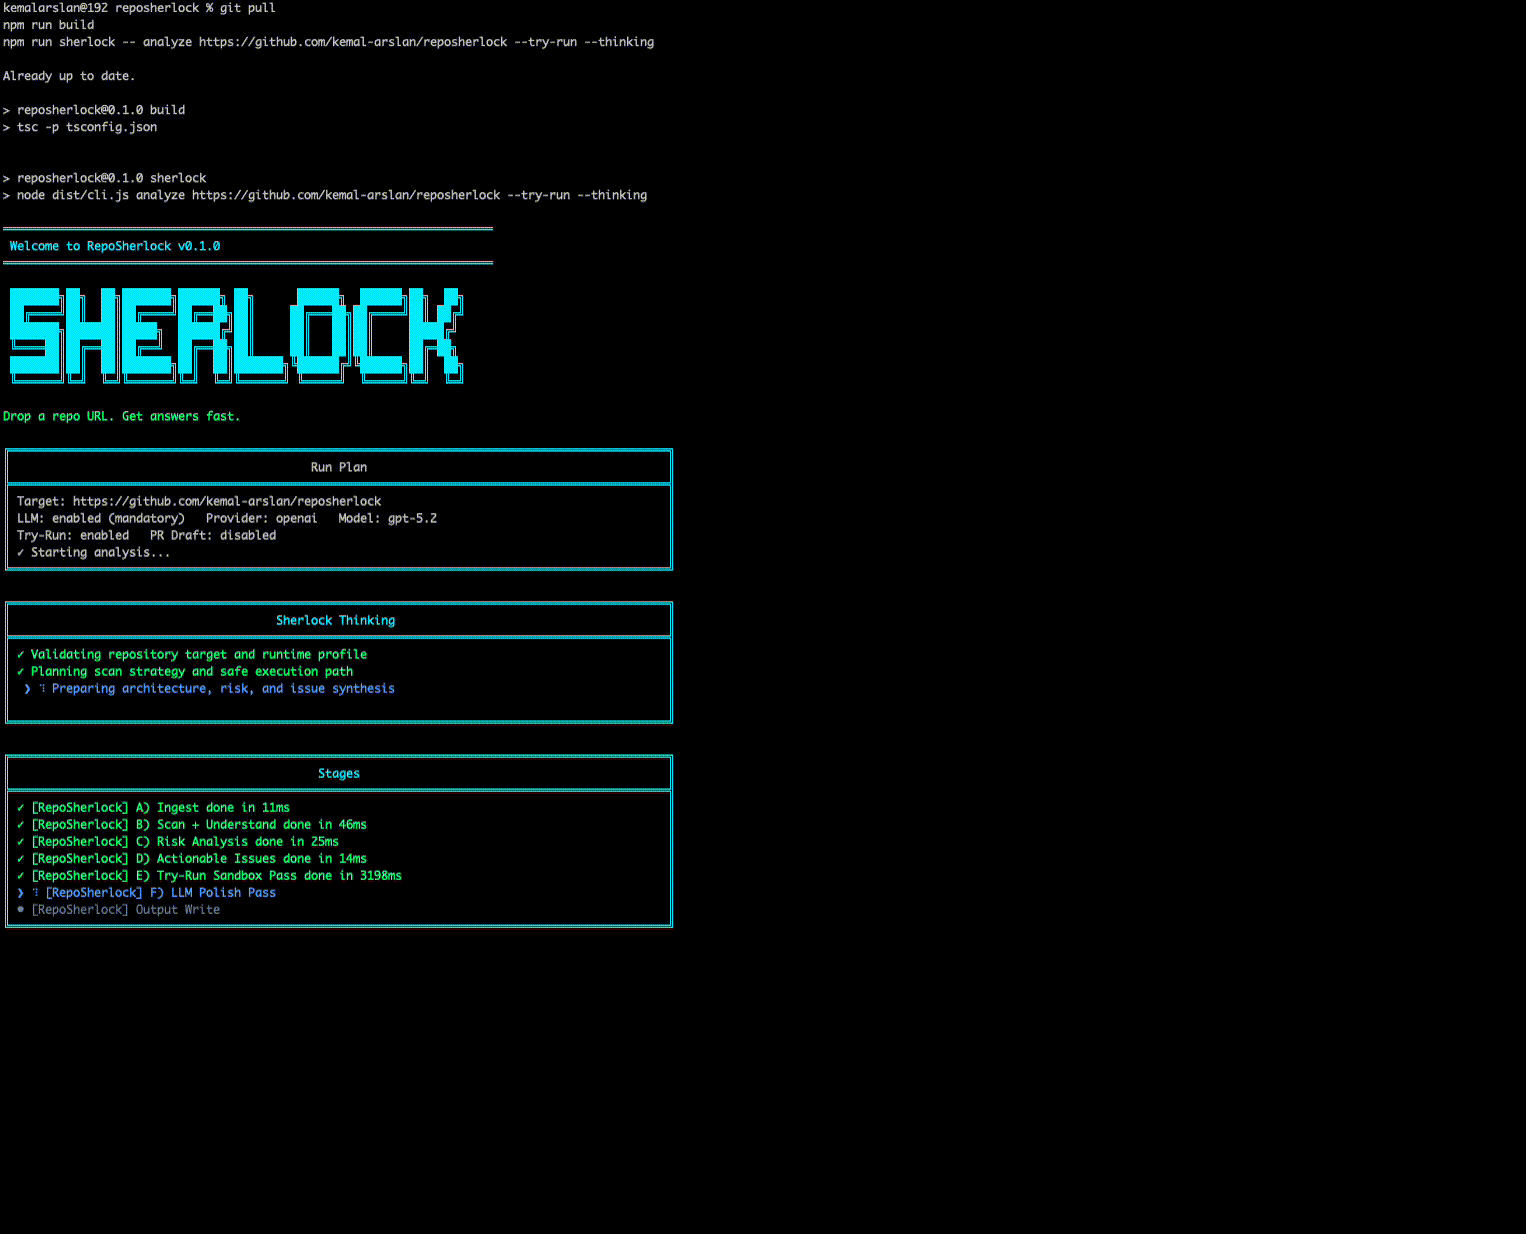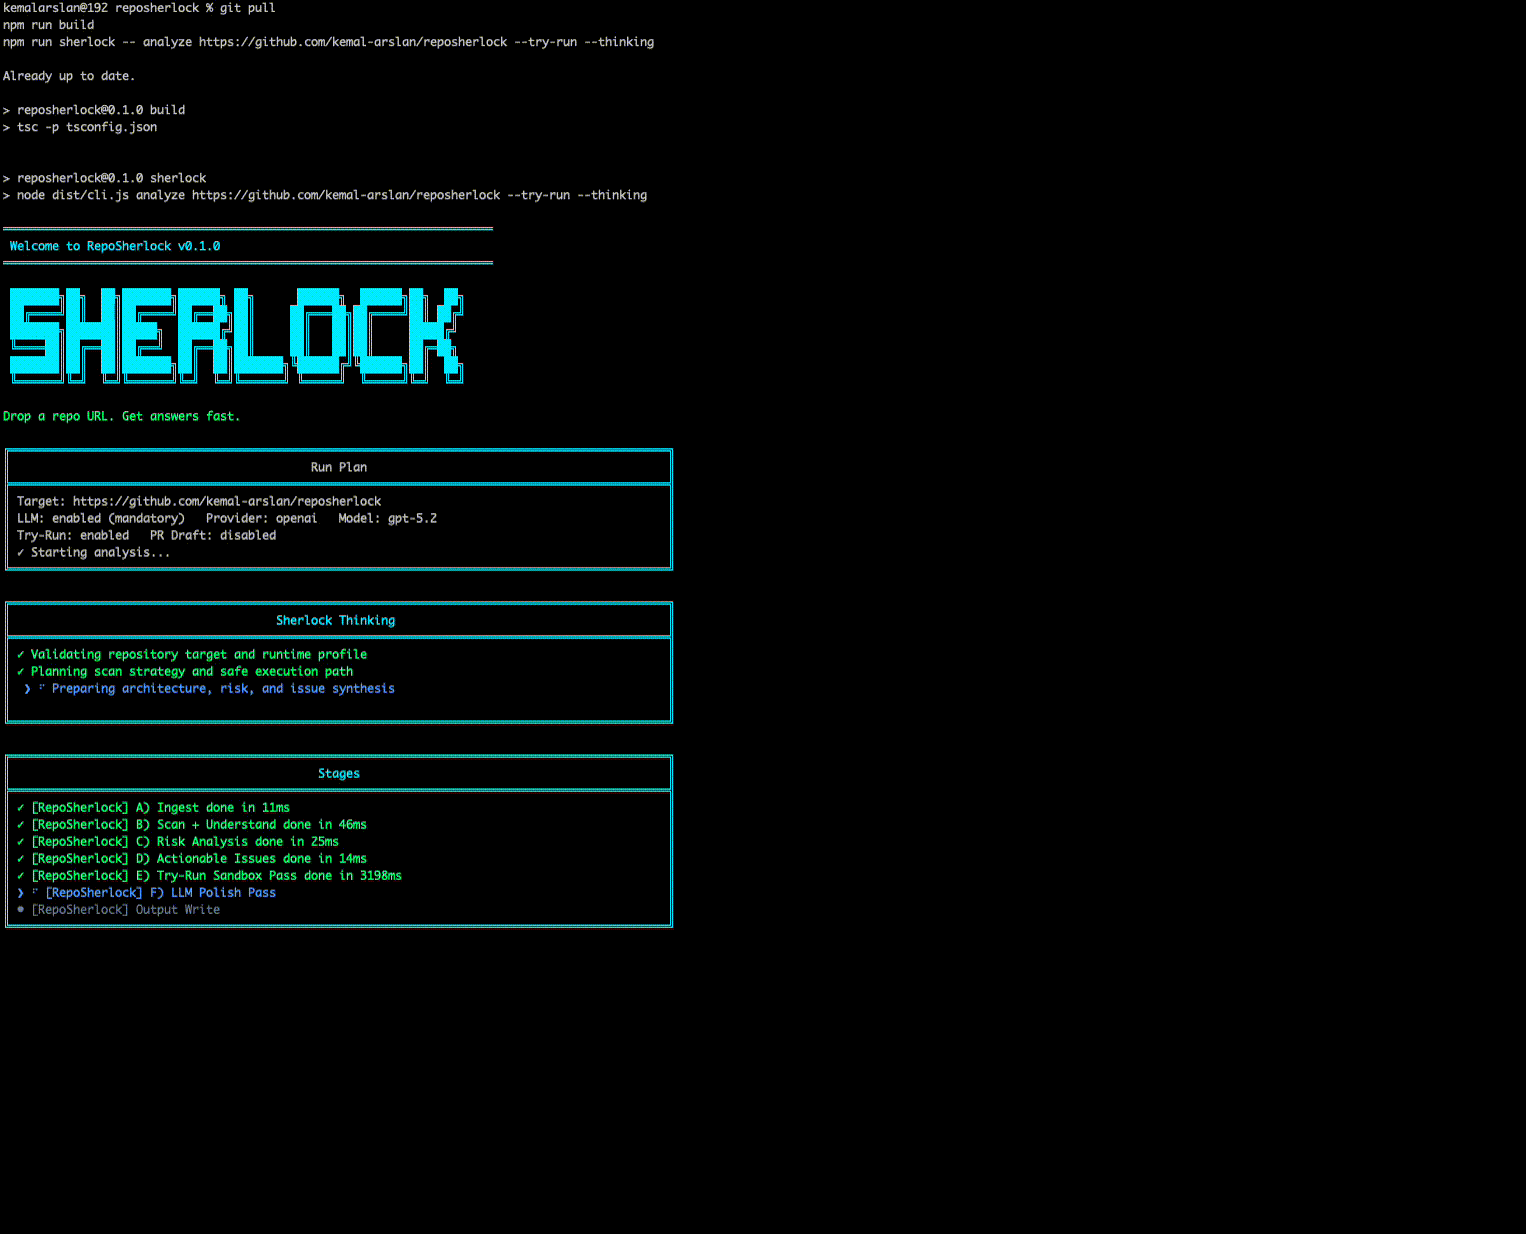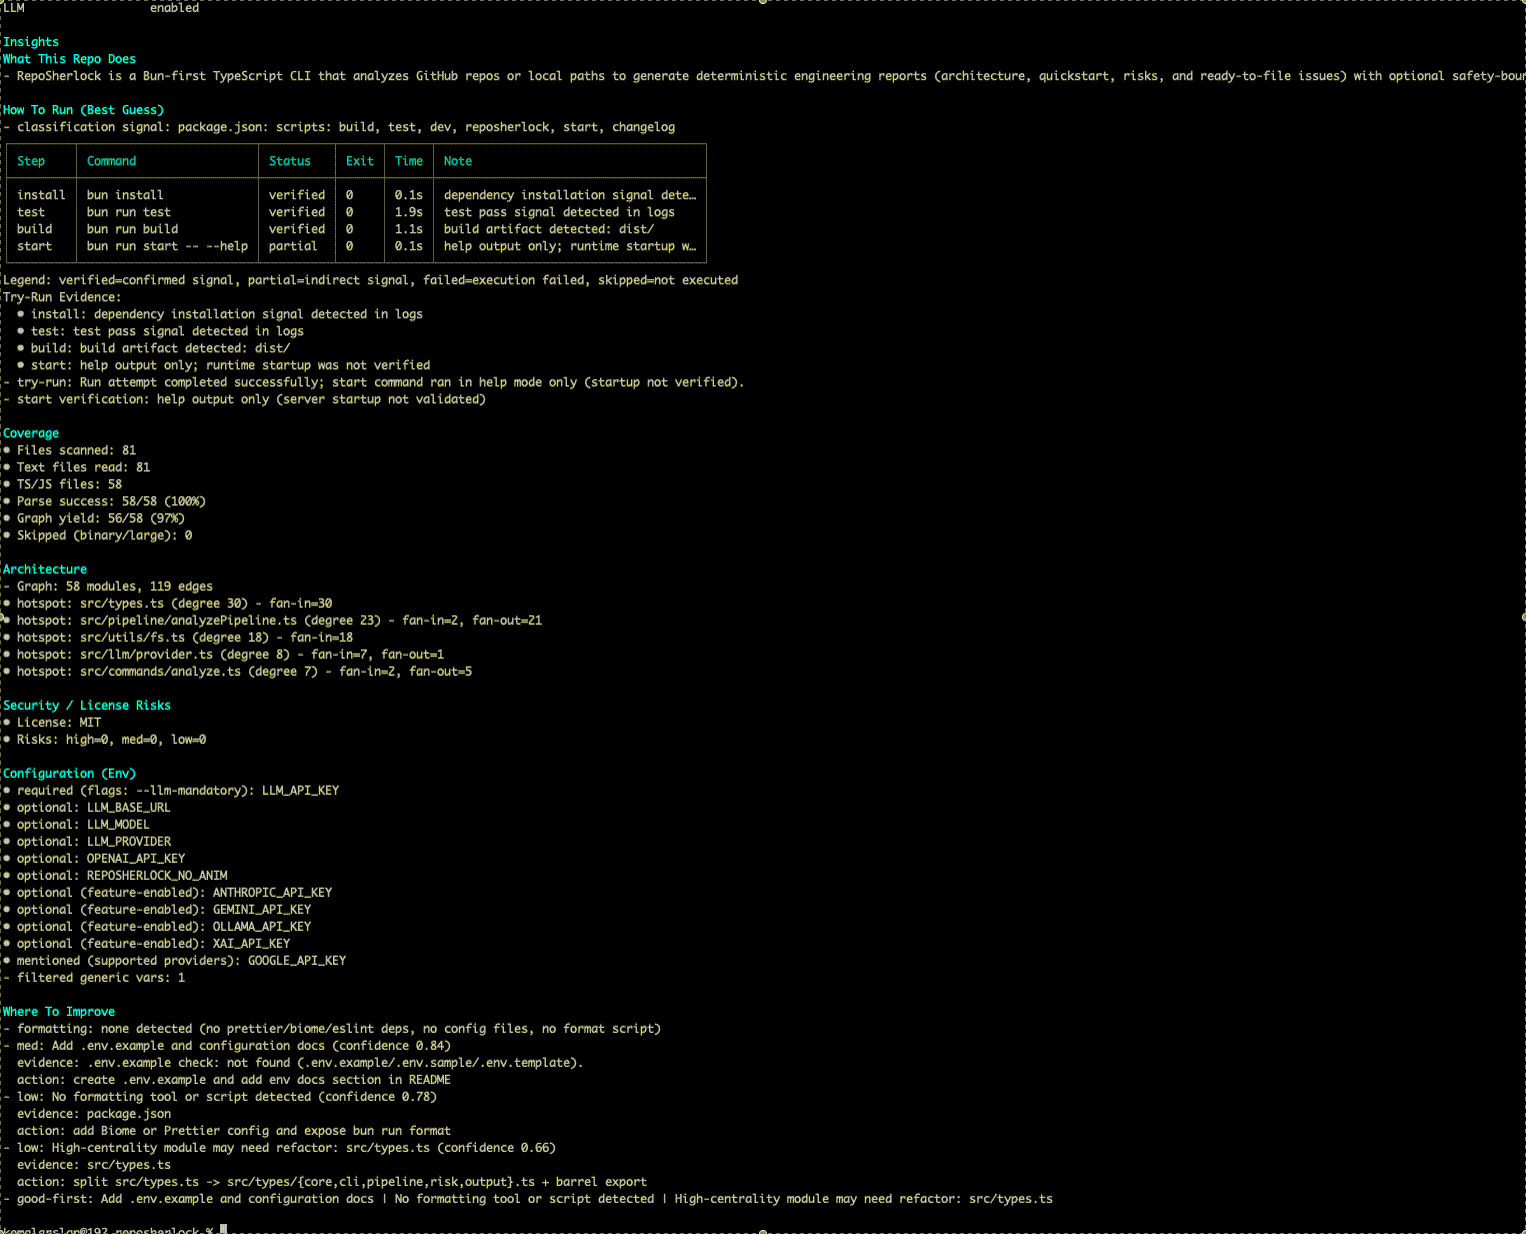 kemal-arslan/reposherlock
모든 GitHub 저장소(URL 또는 로컬 경로)를 분석 → 아키텍처 맵, 검증된 실행 명령어, 위험 요소 및 실행 가능한 이슈를 몇 분 안에 제공합니다.
 nxploited/cve-2025-49029
WordPress Custom Login And Signup Widget 플러그인 <= 1.0은 임의 코드 실행에 취약합니다.
 unicorn-hyh/cve-2026-31156
OpenPLC-v3에는 명령줄에서 전달된 파일 경로 매개변수에 대한 유효성 검사를 수행하지 않아 발생하는 경로 주입 취약점이 있습니다. 공격자는 악의적인 경로를 구성하여 읽을 수 있는 모든 파일을 읽을 수 있으며, 이는 정보 유출 위험을 초래합니다.
 e-corp-demo/cve-2026-44788
CVE-2026-44788에 대한 개념 증명 익스플로잇으로, C#으로 취약점 악용을 시연하며 보안 테스트 및 검증을 목적으로 합니다.
 razi-interactive/claude-project-scanner
Claude Code 프로젝트용 읽기 전용 보안 스캐너. CVE-2025-59536, statusLine 인젝션, 프롬프트 인젝션 등을 탐지합니다.
 bhanunamikaze/cve-2026-2587-exploit-poc
CVE-2026-2587 PoC 검증기: Eclipse GlassFish 관리 콘솔 gadget.jsf 핸들러의 EL 주입 RCE. 승인된 테스트를 위한 안전한 인증된 취약점 스캐너.
 habuon/cve-2026-48208
이것은 CVE-2026-48208용 POC 레포지토리입니다.
 xxconi/cve-2026-22356
CVE-2026-22356: Jetpack CRM 경로 탐색 취약점 및 RCE
 loic-houchi/django-faille-cve-2025-57833_test
Django의 annotate() 및 alias() 메서드에서 동적 별칭을 통한 SQL 인젝션(CVE-2025-57833)을 보여주는 교육용 개념 증명(PoC)입니다. 취약 코드, 악용 예제, 수정 분석을 포함합니다.
 sparshbiswas-ai/cve-2025-11844-smolagents
Hugging Face smolagents 라이브러리의 CVE-2025-11844 XPath 인젝션을 위한 교육용 샌드박스 및 동적 개념 증명(PoC) 스캐너로, 로컬 데이터 추출 및 DOM 순회 감사를 가능하게 합니다.
 some-1hing/cve-2018-16763
FUEL CMS의 CVE-2018-16763을 분석하기 위한 Python 도구로, 더 깔끔한 응답 파싱과 대화형 취약점 점검 기능을 제공합니다.
 homjxi0e/cve-2017-8625_bypass_umci
JScript와 ActiveX를 사용하여 Internet Explorer에서 UMCI 우회를 시연하고 임의의 바이너리를 실행하는 개념 증명(PoC) 익스플로잇으로, Windows Device Guard 코드 무결성 정책을 대상으로 합니다.









