
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
 far00t01/cve-2025-43960
Monolog를 통한 Adminer <4.8.1용 PHP 객체 주입 익스플로잇. 조작된 직렬화 페이로드를 통해 서비스 거부를 유발합니다. PoC, CVSS 점수 및 완화 지침이 포함되어 있습니다.
 oscerd/cve-2026-49042
CVE-2026-49042(Apache Camel camel-langchain4j-tools)용 PoC 재현 코드: 프롬프트 주입된 LLM의 도구 호출 인자가 필터링되지 않은 Exchange 헤더가 되어 도구 라우트의 exec: 싱크를 가로채 RCE를 유발합니다.…
 v3s9er/cve-2026-52885
CVE-2026-52885에 대한 기술 분석: Notepad++ v8.9.6.2의 TOCTOU 경쟁 조건으로 인해 HMAC 무결성 우회를 통한 임의 명령 실행이 가능합니다. 근본 원인, 공격 시나리오, PoC 및 패치 분석을 포함합니다.
 trustedsec/lazzzy_dump
정적 분석을 통해 laZzzy로 래핑된 PE 바이너리에서 AES-CBC/XOR로 난독화된 셸코드를 시그니처 매칭과 RIP-상대 주소 해석을 통해 실행이나 에뮬레이션 없이 추출하고 복호화합니다.
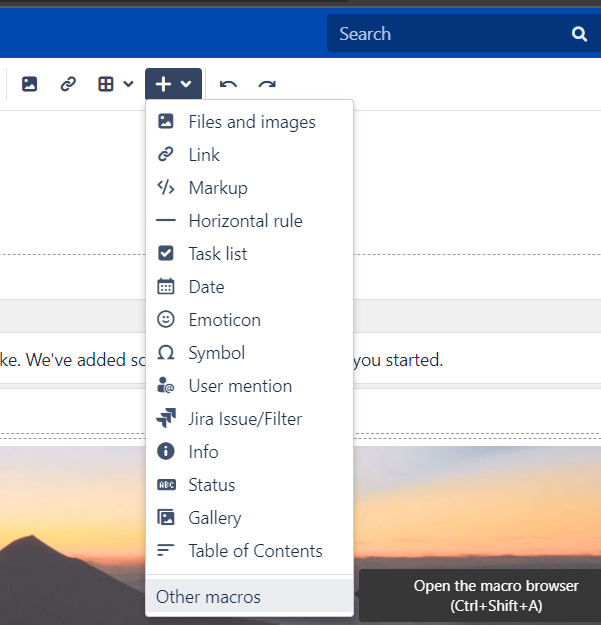 petrusviet/cve-2019-3396
Confluence 비인가 템플릿 인젝션
 us3r777/cve-2018-20718
Proof-of-concept exploit for CVE-2018-20718, a PHP object injection vulnerability in Pydio before 8.2.1 enabling unauthenticated remote code…
 breadsquad/ediop3php
PHP CVE-2025-1219 스캐너. Bash에서 루트 권한 없이 실행됩니다.
 ademking/cve-2025-49113-nuclei-template
CVE-2025-49113 - Roundcube <= 1.6.10 Post-Auth RCE via PHP Object Deserialization
 murrez/cve-2026-97160
CVE-2026-97160에 대한 Python PoC: 취약한 Joomla UP 플러그인 버전을 탐지하고 공개 기사의 {up php=} 숏코드를 통해 PHP 코드 실행을 검증합니다.
 vpn28/cve-2021-34481
CVE-2021-34481 패치 확인
 fazilbaig1/cve-2026-16723
이것은 당사 모델 역량을 테스트하여 공개하는 N-day 패치입니다.
 callmejonas/cve-2015-6576
Bamboo 역직렬화 익스플로잇을 위한 PoC
 dhammon/pfblockerng-cve-2022-40624
pfBlockerNg의 DNSBL TLD 쿼리 함수에서 무결함 입력을 통한 인증되지 않은 원격 코드 실행을 위한 개념 증명 익스플로잇 (SAST 탐지 분석 포함)
 asngs/agenttriage-open-source
도구를 사용하는 LLM 에이전트를 위한 교차 에이전트 추적 및 보안 진단 시스템으로, 추적 이벤트를 정규화하고, 출처 그래프를 구축하며, 소스-투-싱크 체인을 추출하고, 방어 격차를 귀속시킵니다.
 george0papasotiriou/cve-2026-23008-solidity-assembly-return-data-size-confusion
Solidity 어셈블리 반환 데이터 크기 혼동에 대한 교육용 PoC; 취약한 컨트랙트, 익스플로잇 시뮬레이션, 안전한 ABI 디코딩을 위한 완화 지침을 포함합니다.
 arian-gogani/enforcement-coverage
자신의 형제 라우트보다 약한 권한 부여를 가진 API 라우트를 찾아냅니다. 소스에서 CVE-2026-45316을 복구했습니다. 부정적 결과를 포함합니다.
 lazarus0x1337/cve-2026-25632
CVE-2026-25632 — 원격 코드 실행으로 이어지는 안전하지 않은 JSON 역직렬화 수정
 george-petrakis/log4j-scanner-cve-2021-44228
전체 디렉토리에서 CVE-2021-44228 시도를 스캔하는 간단한 도구








