
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
 halahajyahia/cve-2022-2869-detector
CodeQL 탐지기로, CVE-2022-2869의 근본 원인(CWE-191 부호 없는 언더플로)을 제어 흐름/범위 분석을 통해 특정 함수를 하드코딩하지 않고 취약 패턴을 식별합니다.
 occamsec/log4j-checker
로컬 파일 시스템에서 CVE-2021-44228(일명 Log4Shell)에 취약할 수 있는 Log4j .jar 파일을 스캔하는 Bash 및 PowerShell 스크립트입니다.
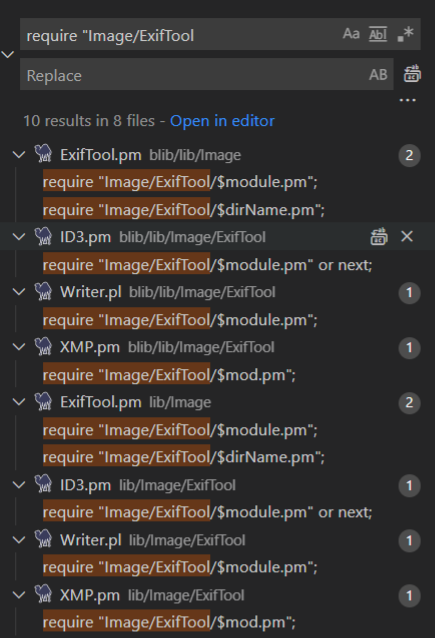 trganda/cve-2021-22204
CVE-2021-22204(ExifTool RCE)에 대한 심층 기술 분석: PoC 재현, 페이로드 구성, 취약한 DjVu 주석 파서의 Perl 코드 리뷰를 포함합니다.
 r0ngy40/cve-2025-30208-series
CVE-2025-30208 시리즈 취약점 재현 분석
 awusan125/test_for6387
cve-2024-6387 테스트 코드
 bytepro-ai/bitcoder-v2-research
코드 보안 취약점 탐지에서 LLM 일반화 상한선을 문서화한 연구 저장소로, SQL 인젝션, 경로 탐색, 접근 제어 결함에 대해 합성 데이터셋과 실세계 데이터셋(Juliet, OWASP, CVEfixes, VUDENC)을 교차 평가합니다.
 fevar54/cve-2026-32635-angular-xss-mitigation-
교육용 데모: Angular i18n 속성의 XSS 취약점인 CVE-2026-32635 탐지 및 완화.
 gmh5225/gmh5225
LLVM 기반 보안 연구 툴체인: C23 크로스 컴파일러인 NeverC와 PE, ELF, Mach-O, EVM, SBF를 LLVM IR로 리프팅하는 바이너리 분석 및 디컴파일 엔진 NeverD.
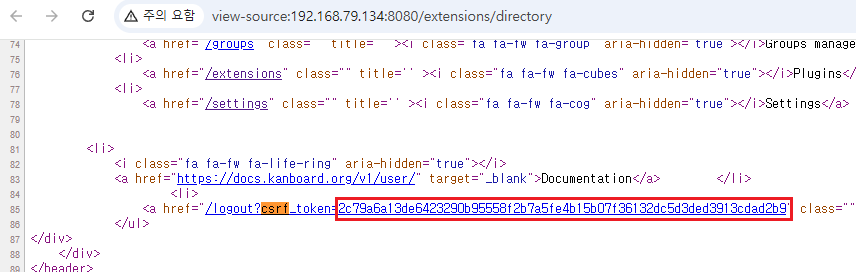 drkim-dev/cve-2026-25924
# CVE-2026-25924 개념 증명 익스플로잇 Kanboard의 플러그인 설치 시 누락된 접근 제어 검사를 통해 관리자 원격 코드 실행을 입증하는 개념 증명 익스플로잇입니다.
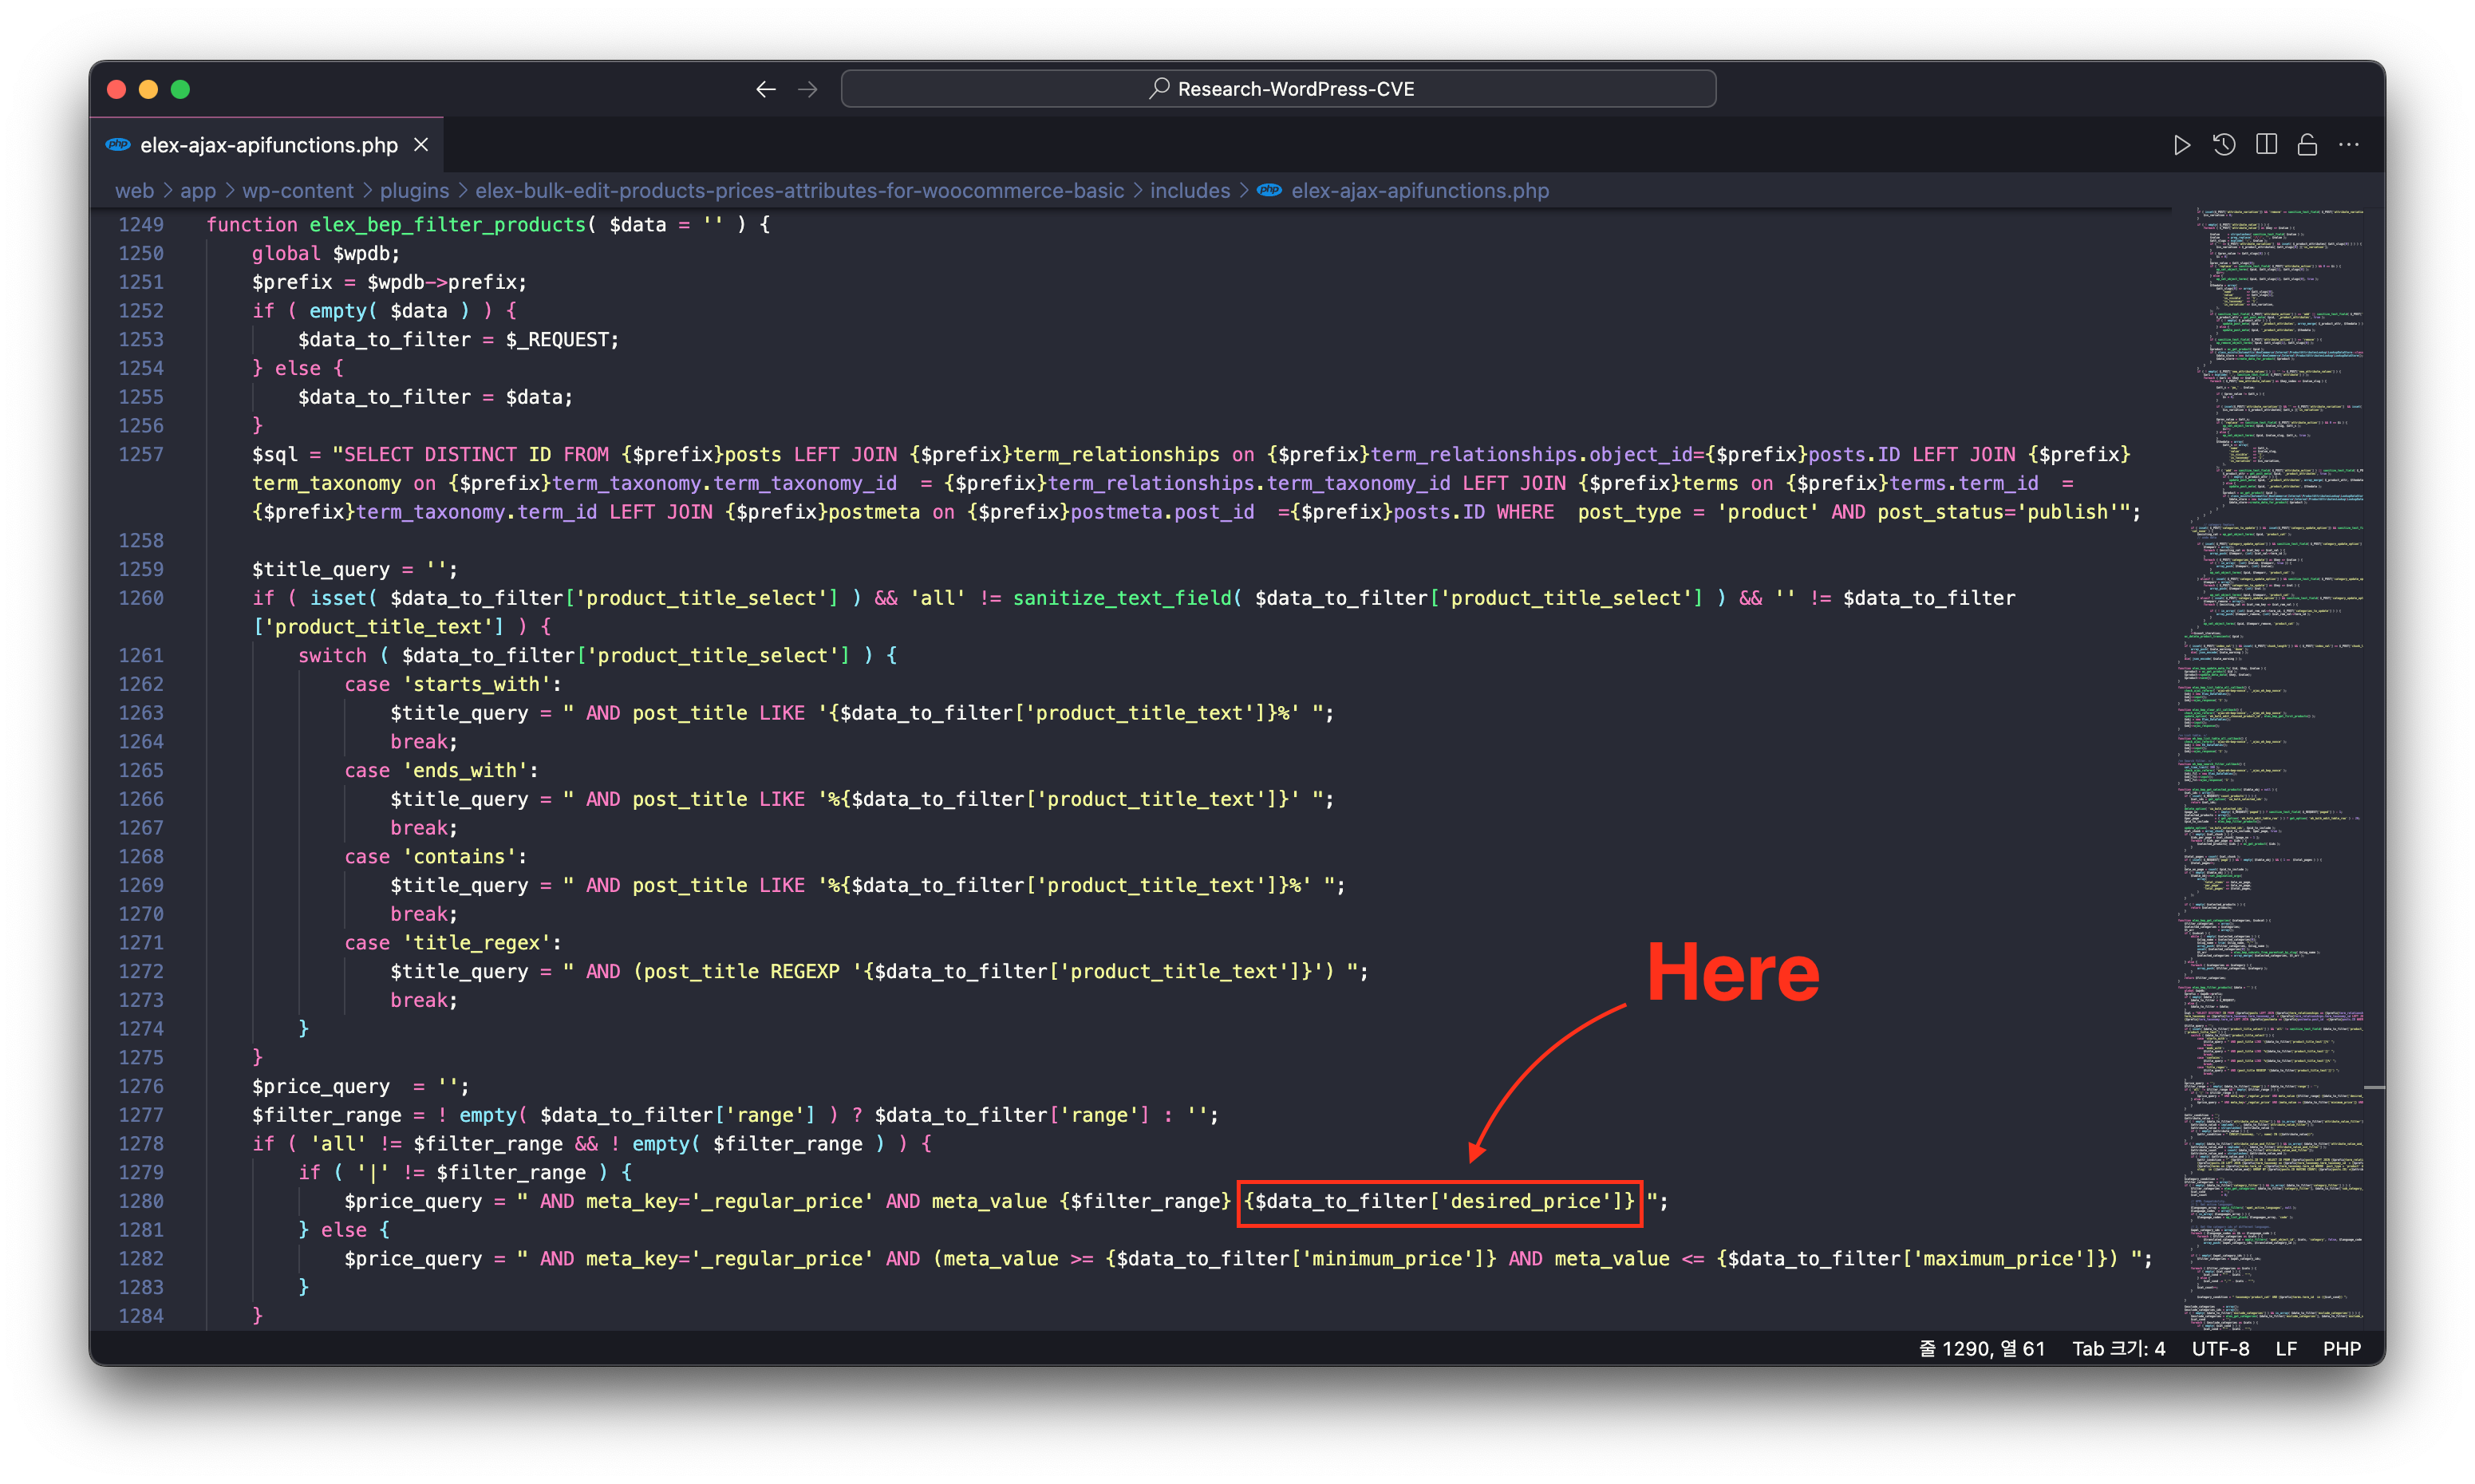 dottak/cve-2025-22352
CVE-2025-22352의 PoC
 yoanndqr/cve-2020-0601
CurveBall CVE 악용
 gmh5225/enigma-
Ghidra의 분석 코어를 JVM 의존성 없이 C++로 재구현하여, 임베디드 가능한 바이너리 분석, Pcode/Sleigh 기반, 그리고 리버스 엔지니어링을 위한 AI 지원 인터페이스를 제공합니다.

 niclas-zone/ctr/gitleaks
컨테이너화된 비밀 스캐닝 도구로, 정규식 및 엔트로피 기반 탐지를 통해 Git 저장소에서 노출된 자격 증명, API 키 및 토큰을 감지하며, 로컬 워크플로 및 CI/CD 파이프라인용으로 설계되었습니다.
 teycir/diffcatcher
Rust 기반 CLI 도구로, Git 저장소를 재귀적으로 탐색하고 상태 변경을 캡처하며, diff를 생성하고 전체 스니펫과 함께 코드 요소를 추출한 후 코드 리뷰 및 감사 워크플로우를 위한 보안 중심 보고서를 생성합니다.
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Python 기반 정적 패치 분석 도구로, 취약한 Apache HTTP Server 2.4.49 소스 코드와 패치된 2.4.51 구현을 비교하여 CVE-2021-41773(Apache HTTP Server 경로 탐색)의 근본 원인과 수정 방법을 연구합니다.
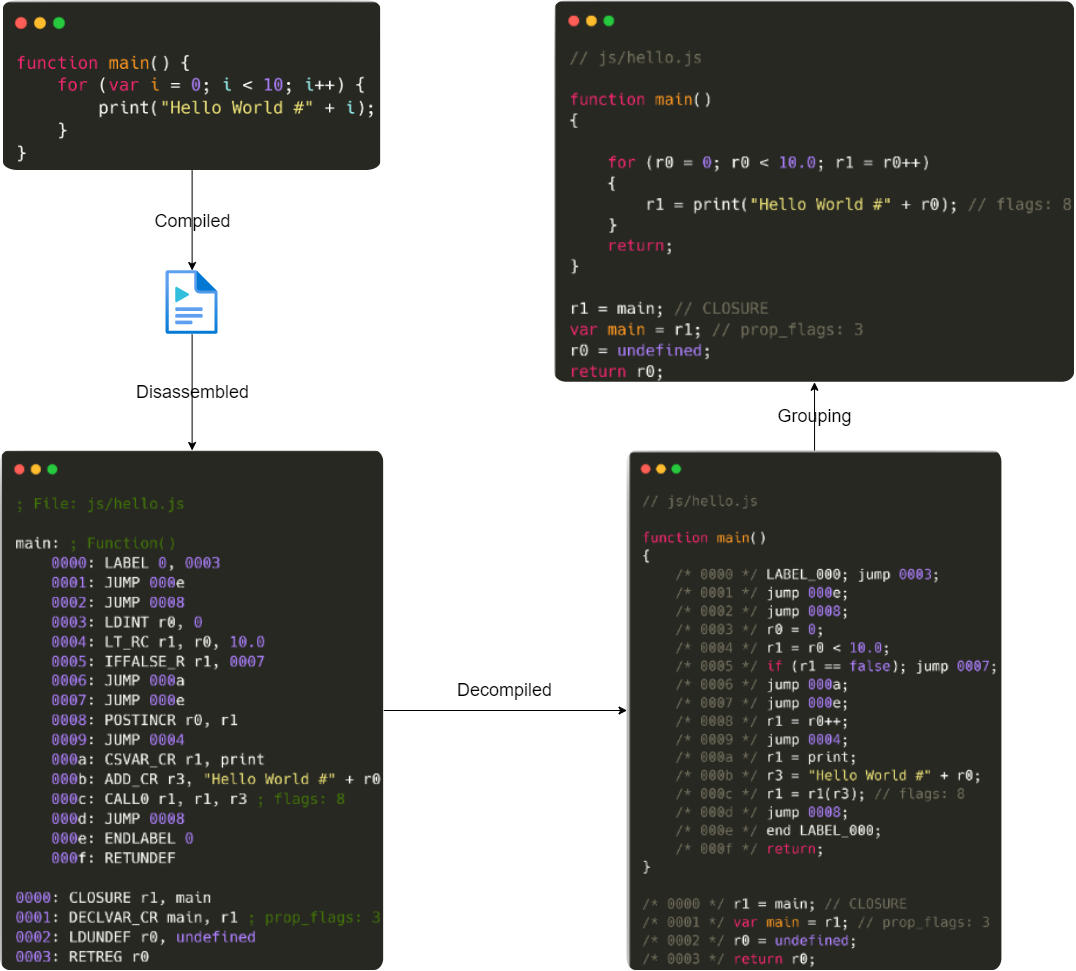 nccgroup/detaped
Detaped는 Duktape용 Python 디스어셈블러이자 디컴파일러입니다. 주된 용도는 블랙박스 평가와 같이 컴파일된 Duktape 바이트코드 바이너리만 보유한 상황에서 소스 코드 검토 및 분석을 수행하는 것입니다.
 gmh5225/ghidra_svr_bridge
Ghidra Server 리포지토리와 분석을 양방향으로 동기화하는 Binary Ninja 플러그인으로, Java 브리지 서브프로세스를 통해 동작합니다.
 kulik-labs-development/ghost-cms-code-injection-audit-cve-2026-26980
오래된 Ghost CMS 웹사이트가 CVE-2026-26980으로 인해 손상된 경우 페이지에 스팸 코드 인젝션이 주입될 수 있습니다. 이를 사용하여 코드 인젝션 필드를 일괄 삭제 및 편집하세요.








