#1
 dor-tumarkin/cve-2019-17564-fastjson-gadget
Alibaba FastJson + Spring 가젯 체인을 생성하기 위한 기본 코드로, CVE-2019-17564에서 Apache Dubbo를 악용하는 데 사용됩니다. 자세한 정보는…
 giovannigatti/cve-bench
AI 에이전트가 실제 보안 취약점을 수정하는 성능을 평가하기 위한 벤치마크입니다.
 theori-io/reactguard
ReactGuard는 CVE-2025-55182(React2Shell)에 대한 프레임워크 및 취약점 탐지 도구를 제공합니다.
 bankkroll/quickcheck-cve-2025-55182-react-and-cve-2025-66478-next.js
빠른 확인 스크립트 - CVE-2025-55182 (React) 및 CVE-2025-66478 (Next.js) - React Server Components (RSC) "Flight" 프로토콜의 중대한 인증되지 않은 RCE 취약점
 jweny/cve-2022-22980
CVE-2022-22980의 개념 증명 익스플로잇: Spring Data MongoDB에서 사용자 이름 파라미터의 SpEL 인젝션을 통한 원격 코드 실행 취약점.
 nccgroup/lightweight_static_analysis
오픈 소스 도구와 약간의 코드만으로 유용하고 가벼운 정적 분석을 만드세요.
 openbreach/canop
AI가 생성한 코드에서 SQL 인젝션, 안전하지 않은 리플렉션, 하드코딩된 시크릿과 같은 취약점을 스캔하는 정적 분석 CLI로, SARIF 내보내기와 CI/CD 게이팅을 지원합니다.
 nzkoz/bigdecimal-segfault-fix
Ruby의 segfault 버그(CVE-2009-1904)에 대한 빠른 해결 방법을 제공합니다.
 ztcoalson/if-guide
[NeurIPS '25] "IF-Guide: Influence Function-Guided Suppression of Harmful Training Data for Reducing LLM Toxicity" 논문 코드
 sudistark/vscode-rce-electrovolt
CVE-2021-43908 재현 시도 중
 simplylu/cve-2021-42574
최근 공개된 bidi-attack (CVE-2021-42574)을 사용하여 악성 파일 생성
 secprbench/secprbench
C, C++ 및 Rust 프로젝트 9개에 걸쳐 실제로 취약점을 도입한 코드 변경 265건을 벤치마킹하며, 쌍을 이룬 리뷰 작업, Docker 샌드박스, 판정기, 평가 하네스를 제공합니다.
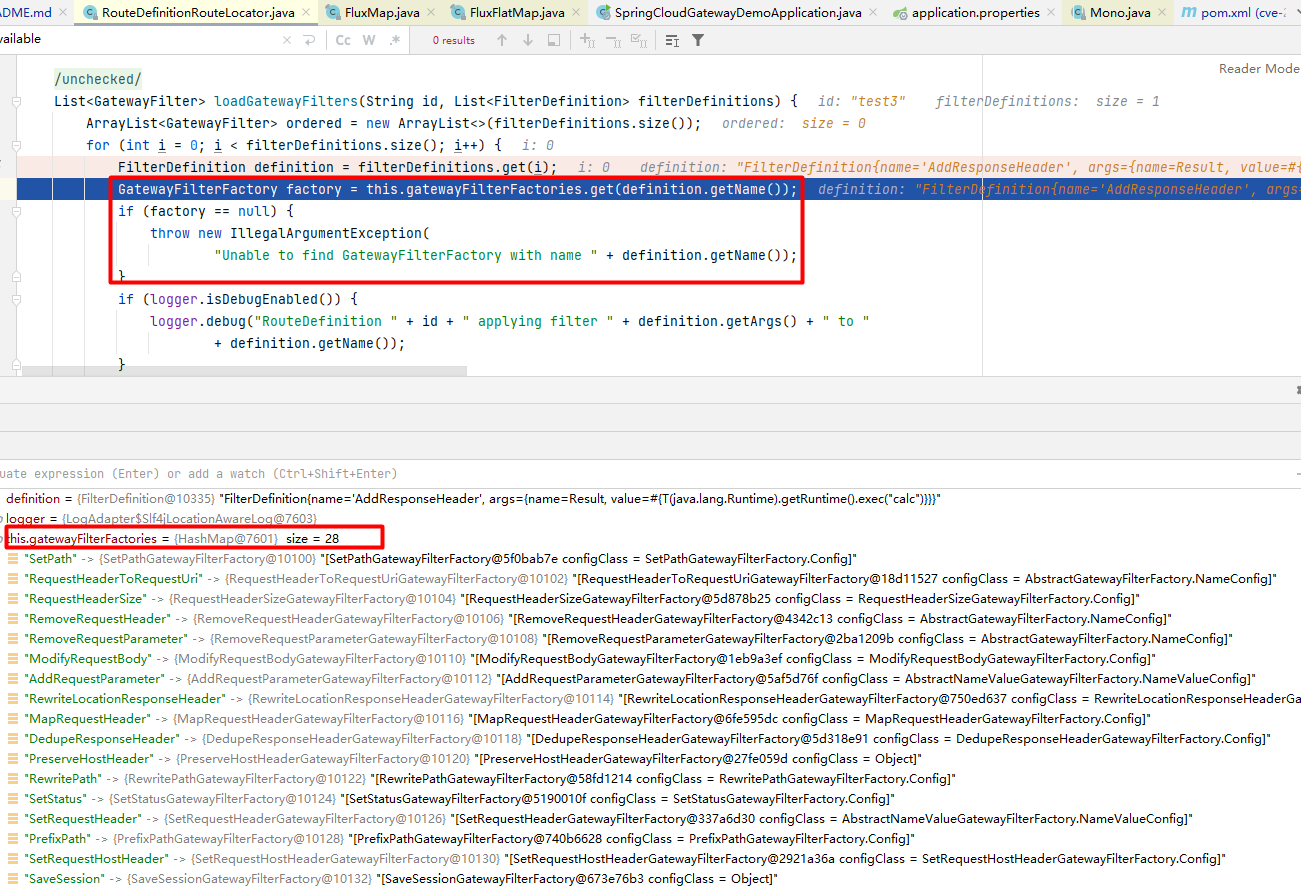 enokiy/cve-2022-22947-spring-cloud-gateway
# CVE-2022-22947 상세 분석 및 익스플로잇 Spring Cloud Gateway의 Actuator API에서 SpEL 주입을 통해 발생하는 원격 코드 실행 취약점(CVE-2022-22947)에 대한 상세 분석 및 익스플로잇입니다. PoC, 메모리 셸…
 neurosaki987/qvm-tool
ACE .qvm0로 보호된 PE 이미지를 위한 정적 분석 및 구조 복구 툴킷
 hunntr/cve-2023-46818
ISPConfig 3.2.11p1 이전 버전에서 문제가 발견되었습니다. admin_allow_langedit이 활성화된 경우, 관리자가 언어 파일 편집기에서 PHP 코드 삽입을 수행할 수 있습니다.

 elpe-pinillo/cve-2023-6246
Linux 커널 syscalls의 권한 상승 취약점을 대상으로 하는 CVE-2023-6246용 C 기반 개념 증명 익스플로잇입니다. Fedora WS 38에서 테스트되었습니다.