#1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
 h3st4k3r/cve-2025-30065
Java 기반 연구 하네스로, Avro 스키마 역직렬화를 통한 Apache Parquet의 RCE 취약점인 CVE-2025-30065를 연구하기 위한 도구이며, 승인된 실험실 검증 및 방어 분석을 목적으로 합니다.
 titanous/rocacheck
RSA 키가 ROCA / CVE-2017-15361에 취약한지 확인하는 Go 패키지
 mcdulltii/cve-2022-1329
WordPress Elementor 3.6.0 3.6.1 3.6.2 RCE POC
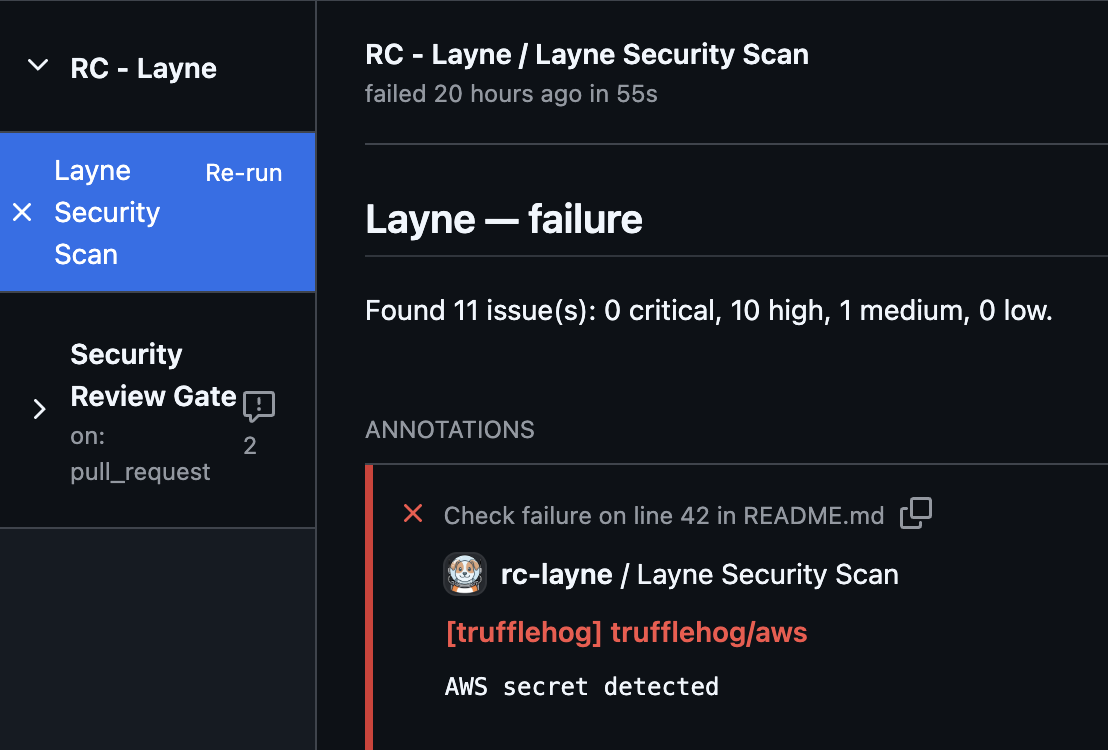 rocketchat/layne
저장소에서 보안 문제를 찾는 데 도움을 주는 doggo입니다.
 p0in7s/cve-2024-38475
CVE-2024-38475을 대상으로 하는 개념 증명 익스플로잇으로, Apache HTTP Server mod_rewrite의 부적절한 이스케이프 처리로 인해 URL-파일 시스템 매핑이 가능해져 코드 실행 또는 소스 코드 노출을 유발합니다.
 papageo75/cve-2026-48908-poc
인증되지 않은 RCE PoC for CVE-2026-48908 — Joomla용 SP Page Builder (≤ 6.6.1): asset.uploadCustomIcon을 통한 임의 파일 업로드. 자체 정리, 토큰 보호. 인가된 테스트만 허용.
 sickwell/cve-2025-55182
CVE-2025-55182 - React Server Components RCE 익스플로잇 및 스캐너. 외부 서버 및 CLI 인터페이스 지원
 x1r0z/spring-amqp-deserialization
Spring AMQP 역직렬화 취약점(CVE-2023-34050)의 PoC
 kuron3k0/spring-data-mongodb-example
# CVE-2022-22980(Spring Data MongoDB SpEL 주입)용 Dockerized PoC 환경으로, 제작된 HTTP 요청을 통한 원격 코드 실행을 시연하는 작동하는 익스플로잇을 포함합니다.
 xsultan/log4jshield
Log4j Shield - 빠르고 ⚡, 확장 가능하며 사용하기 쉬운 Log4j 취약점 CVE-2021-44228 탐지기 및 패처
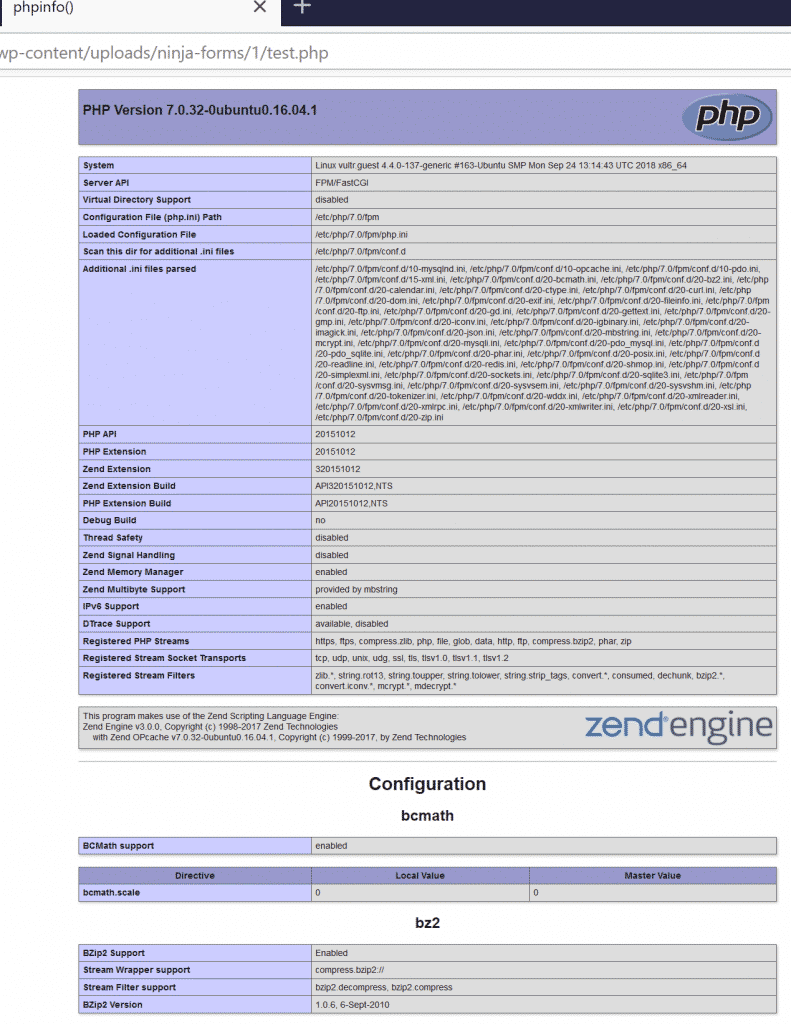 ktn1990/cve-2019-10869
(Wordpress) Ninja Forms File Uploads Extension <= 3.0.22 – 인증되지 않은 임의 파일 업로드
 tai-e/cve-2021-44228
Tai-e를 활용하여 Log4shell (일명 CVE-2021-44228) 취약점 식별
 jra89/cve-2019-19576
이는 class.upload.php <= 2.0.3에서 임의 파일 업로드 및 원격 코드 실행을 유발하는 필터 우회 익스플로잇입니다.
 47cid/wp2shell-lab
CVE-2026-63030 + CVE-2026-60137을 위한 교육용 PoC + 랩: REST 배치 라우트 혼동을 통한 WordPress 코어 사전 인증 SQLi
 mpgn/cve-2018-19276
CVE-2018-19276 - OpenMRS 안전하지 않은 객체 역직렬화 RCE
 martyx00/vulnfanatic-ng
BianryNinja 플러그인: 디컴파일된 바이너리에서 취약점을 식별하며 프로그래매틱 스캔과 LLM 지원을 모두 제공합니다.
 security-phoenix-demo/mongobleed-exploit-cve-2025-14847
mongobleed 취약점 CVE-2025-14847을 위한 Exploit lab, docker 및 코드 스캐너, 그리고 Phoenix Security Sync 도구