#1
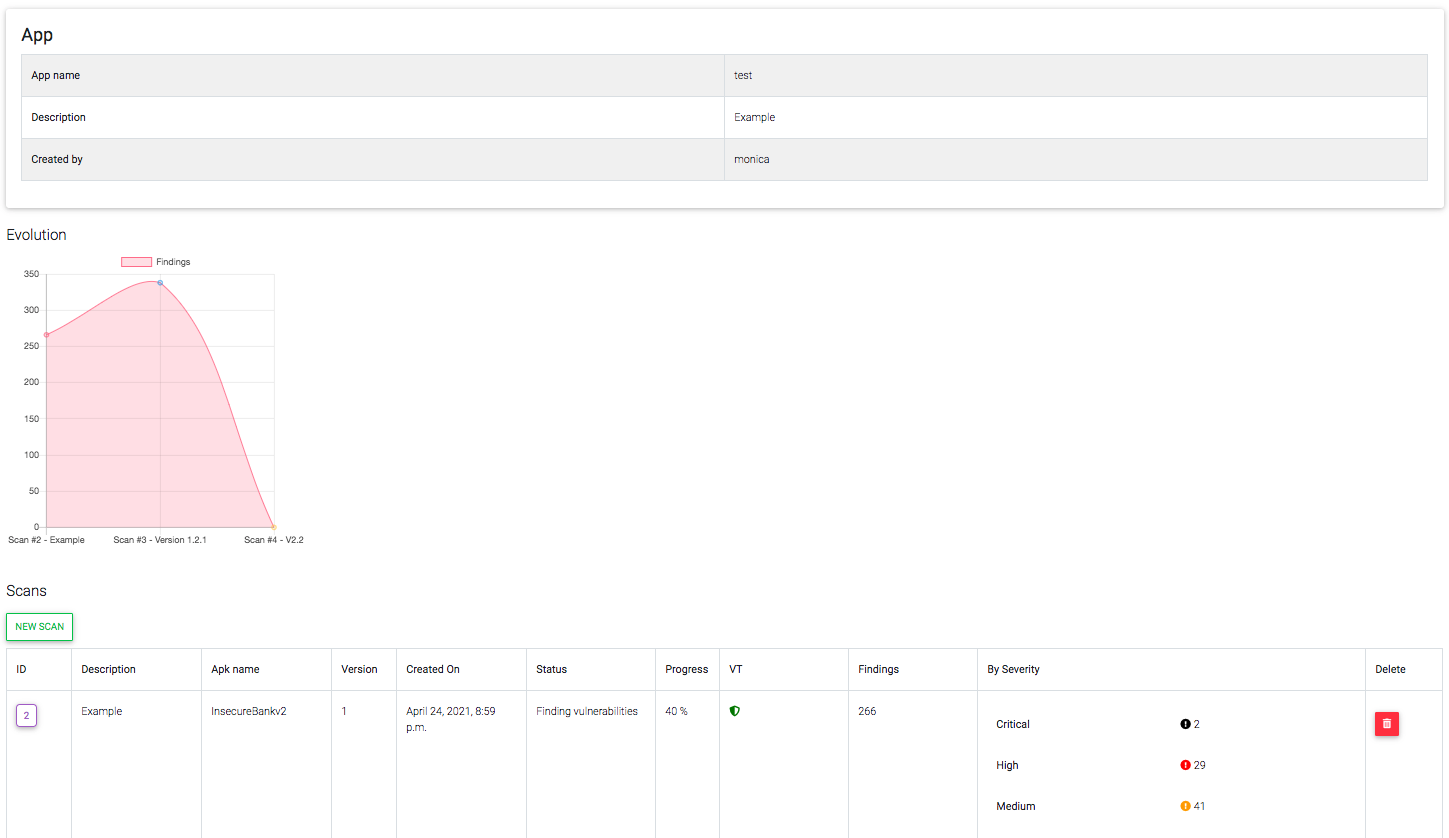
 mpast/mobileaudit
Android APK에 대한 SAST 및 악성코드 분석을 수행하는 Django 애플리케이션
 trailofbits/testing-handbook
Trail of Bits 테스트 핸드북 - appsec.guide
 kudelskisecurity/chainoffools
Windows CryptoAPI 스푸핑 취약점(CVE-2020-0601)에 대한 개념 증명 익스플로잇으로, 타원 곡선 키 조작을 통해 rogue CA 인증서 생성을 시연합니다.
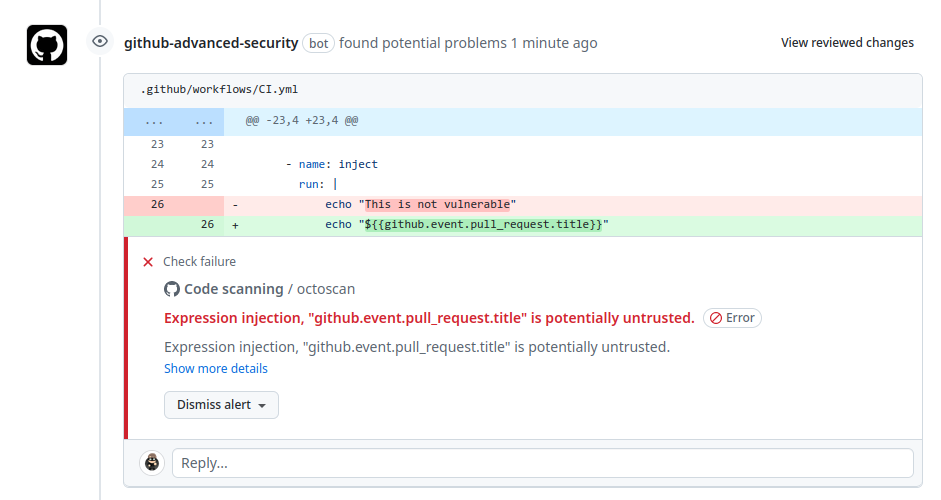 synacktiv/octoscan
Octoscan은 GitHub Actions 워크플로우를 위한 정적 취약점 스캐너입니다.
 sslmate/go-pkcs12
PKCS#12 파일의 인코딩 및 디코딩을 위한 Go 라이브러리
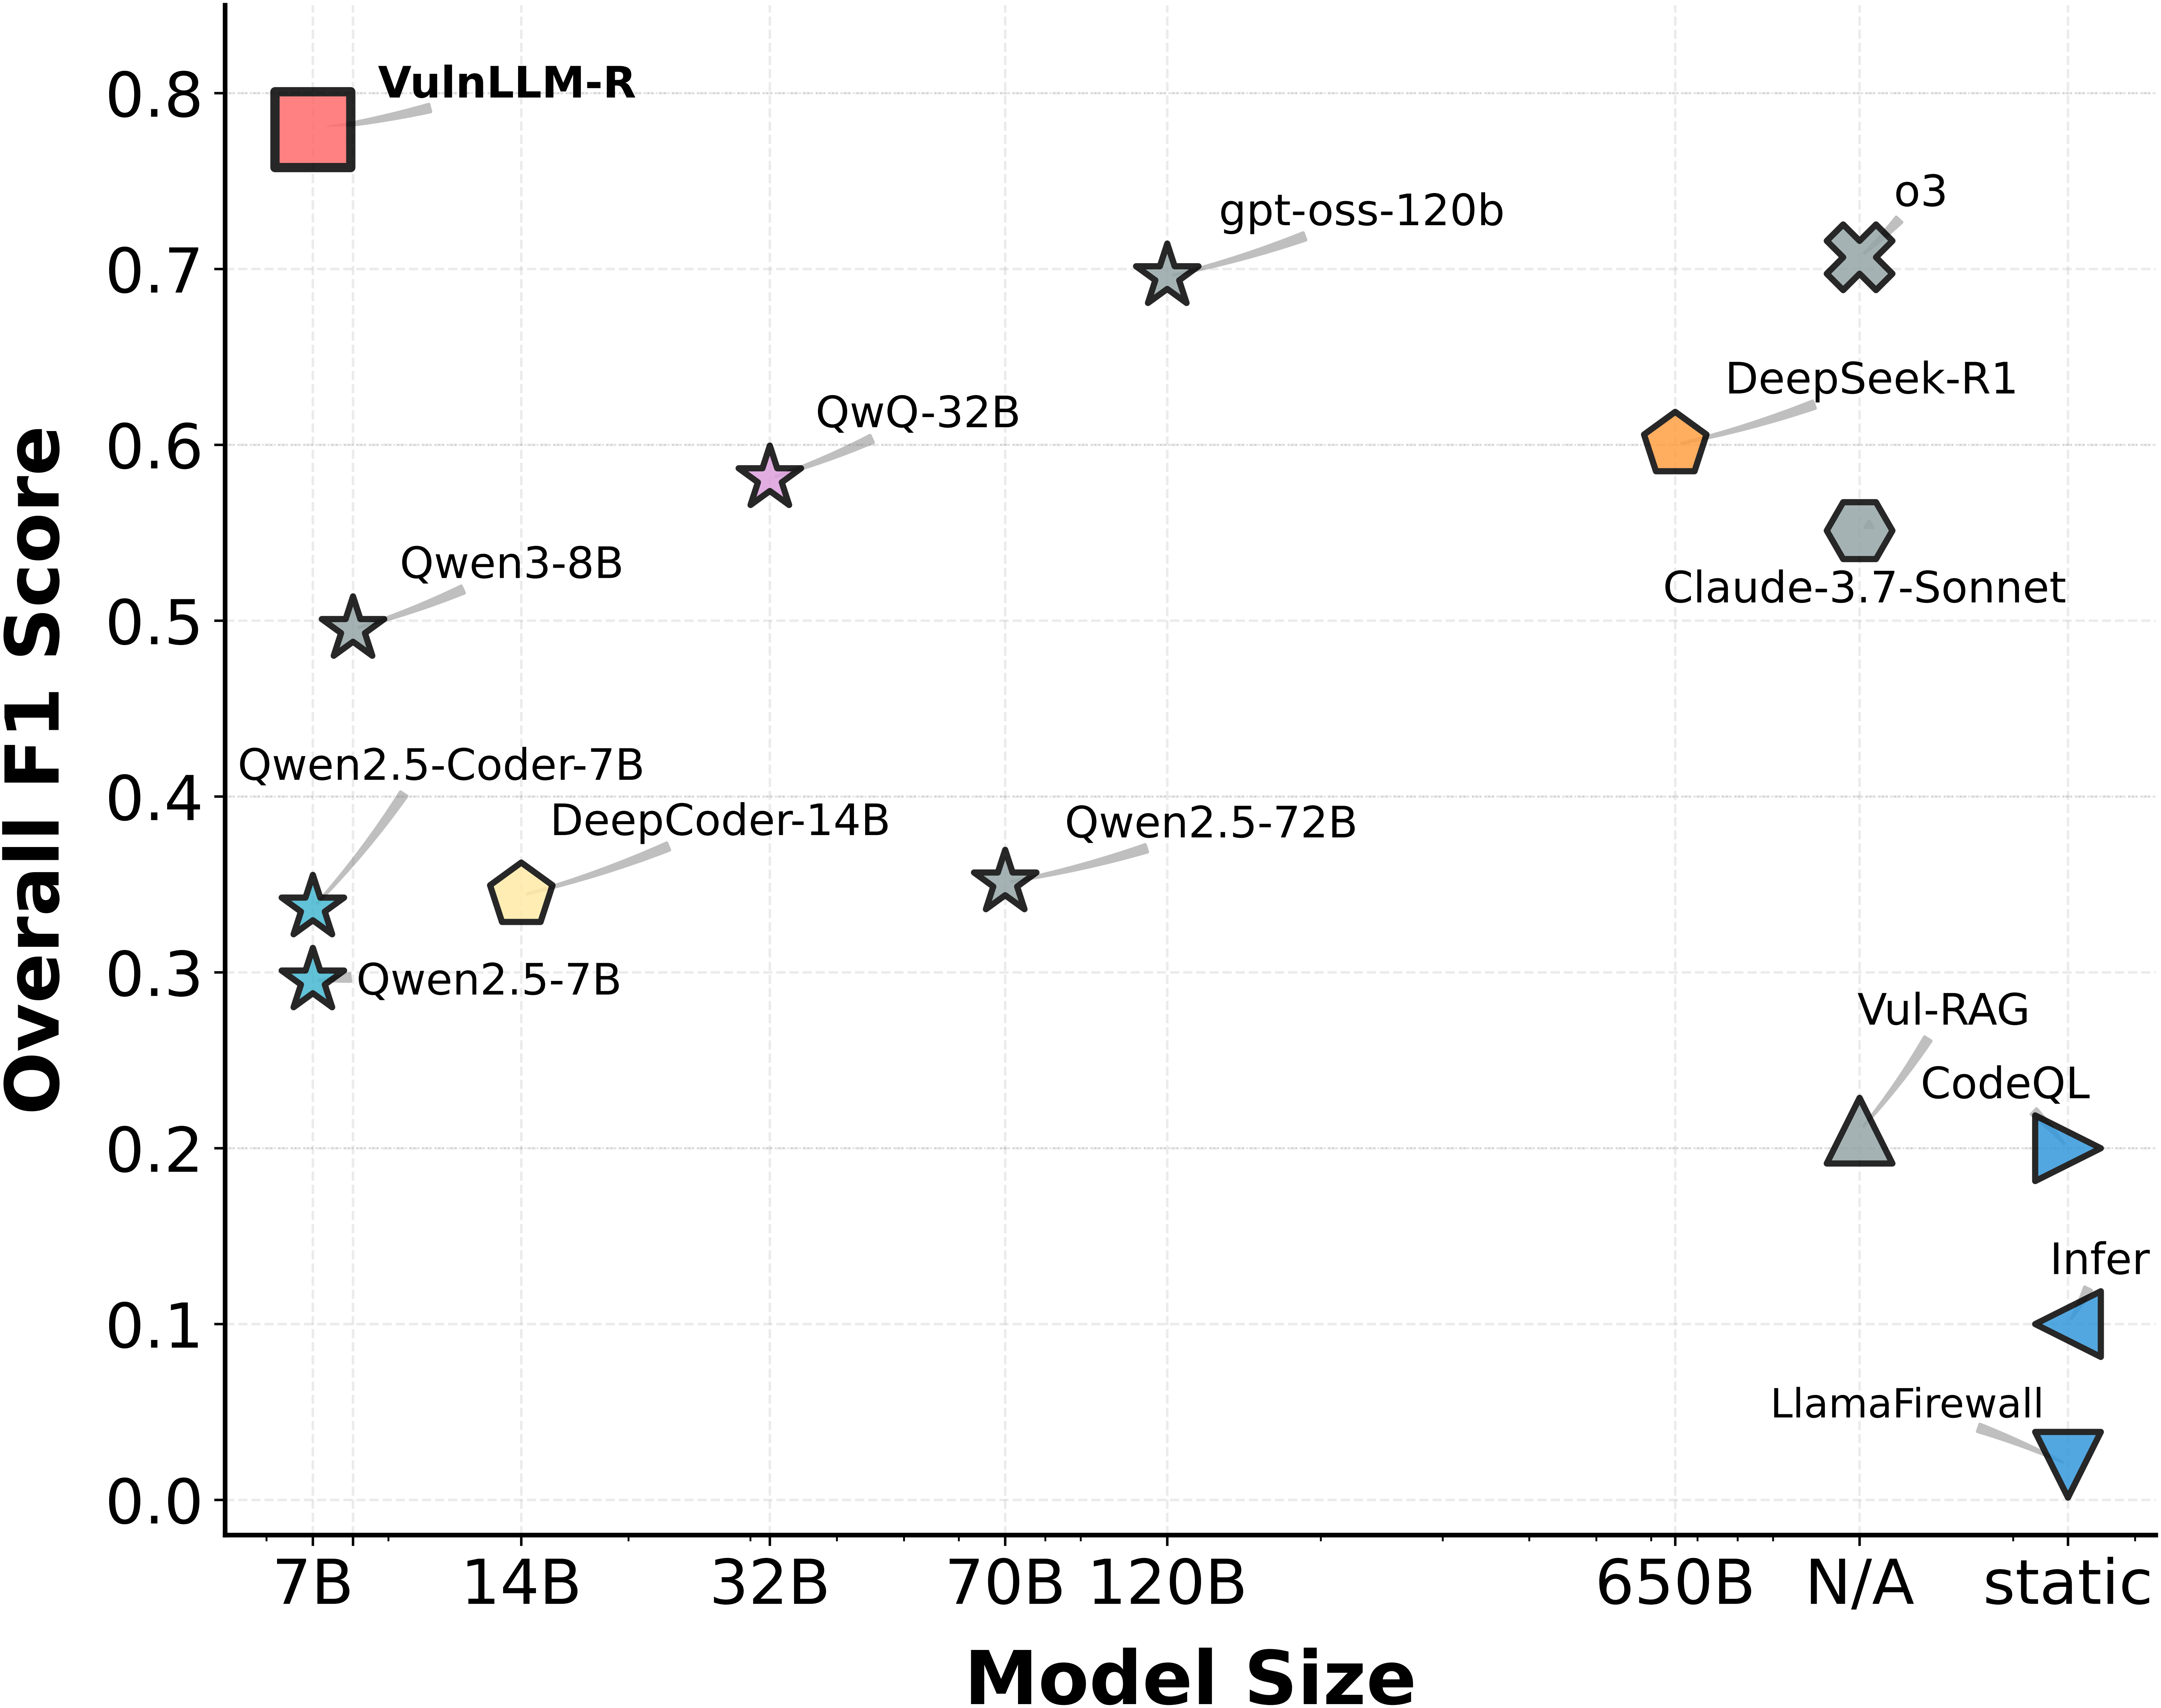 ucsb-mlsec/vulnllm-r
C/C++ 및 Python 소스코드 취약점 탐지를 위한 특화 추론 LLM으로, 데이터셋 구축, SFT/DPO 훈련 및 결과 재현 스크립트를 포함합니다.
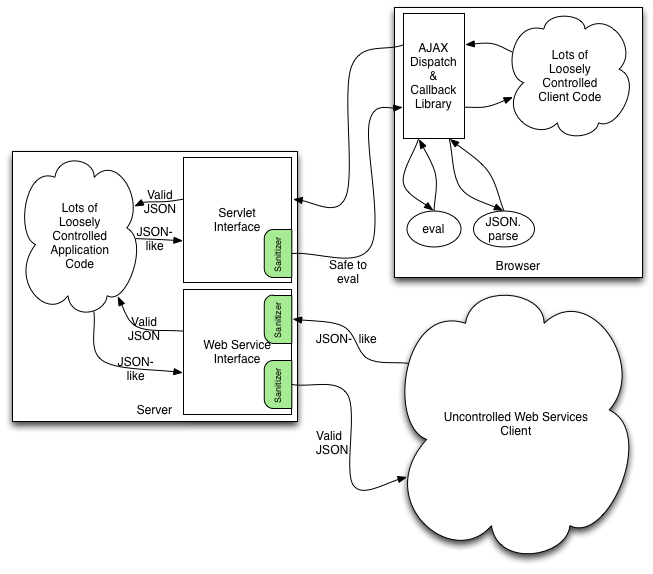 owasp/json-sanitizer
JSON과 유사한 콘텐츠가 주어지면, The JSON Sanitizer는 이를 유효한 JSON으로 변환합니다.
 elttam/semgrep-rules
Java, Go, Python, C#, Kotlin, PHP, Kubernetes 및 GitHub Actions 전반에서 취약점 탐지와 감사 중심 코드 리뷰를 위한 정적 분석 보안 규칙입니다.
 jjyg/metasm
이것은 Ruby로 작성된 무료 어셈블러/디스어셈블러/컴파일러인 metasm의 메인 저장소입니다.
 corgea/sighthound
Tree-sitter 기반 정적 취약점 스캐너로, 패턴 매칭 및 테인트 플로우 분석을 통해 다중 언어 소스 코드를 분석합니다. 결과를 텍스트, JSON, CSV 또는 SARIF 형식으로 출력하여 CI/CD 통합에 사용할 수 있습니다.
 fox-it/log4j-finder
디스크 및 Java 아카이브 파일 내에서 취약한 Log4j2 버전을 찾습니다 (Log4Shell CVE-2021-44228, CVE-2021-45046, CVE-2021-45105)
 check-spelling/check-spelling
저장소 / 풀 리퀘스트 / 커밋에서 철자를 검사하는 철자 검사 작업
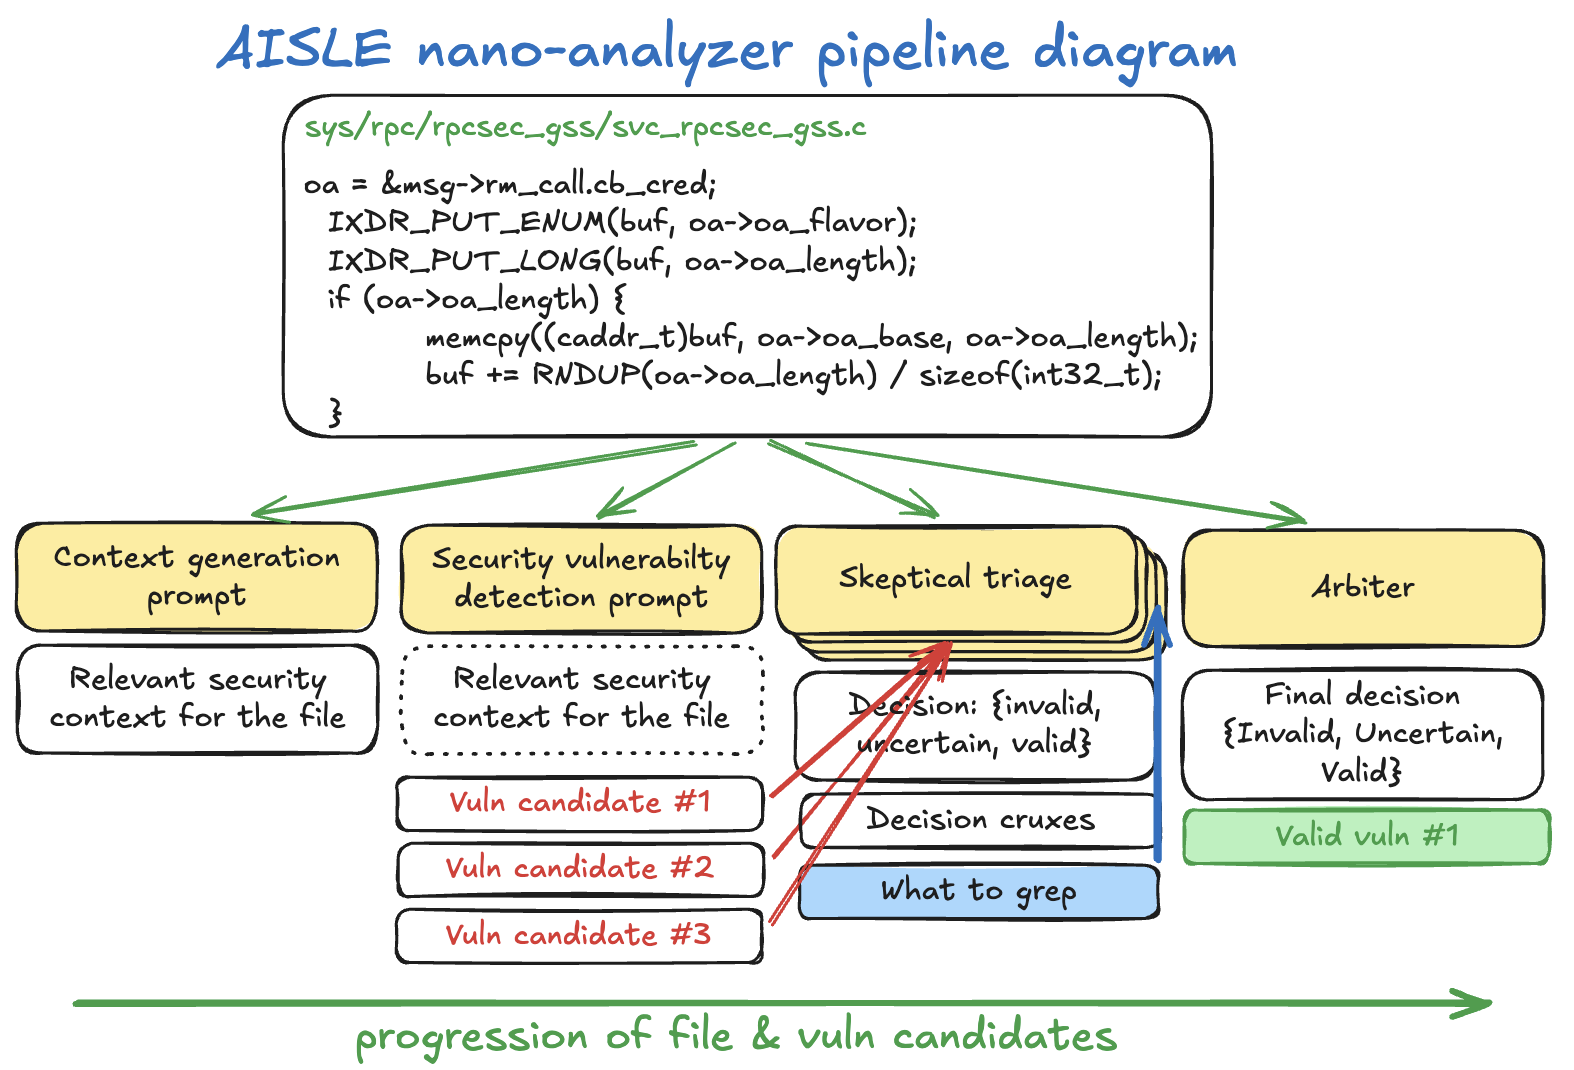 weareaisle/nano-analyzer
AISLE의 최소한의 LLM 기반 제로데이 취약점 스캐너.
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Jenkins RCE 개념 증명: SECURITY-1266 / CVE-2019-1003000 (스크립트 보안), CVE-2019-1003001 (파이프라인: Groovy), CVE-2019-1003002 (파이프라인: 선언적)
 radicle-dev/heartwood
안전하고 분산된 프로토콜, CLI 도구, 그리고 주권 코드 포지를 위한 네트워크 데몬을 갖춘 피어투피어 코드 협업 및 게시 스택.
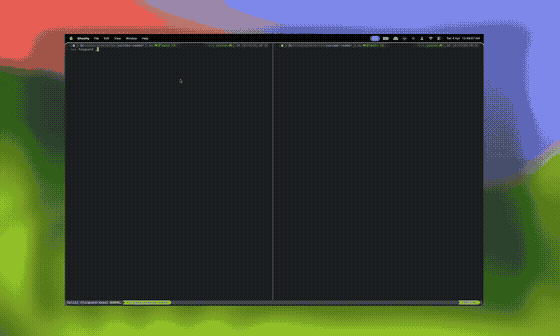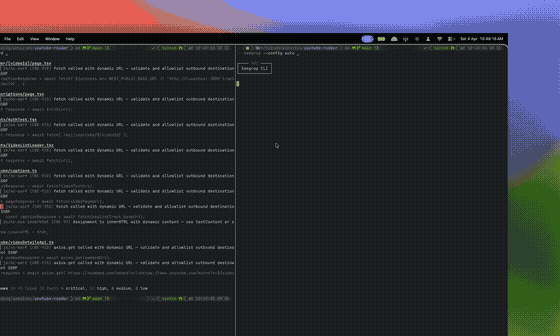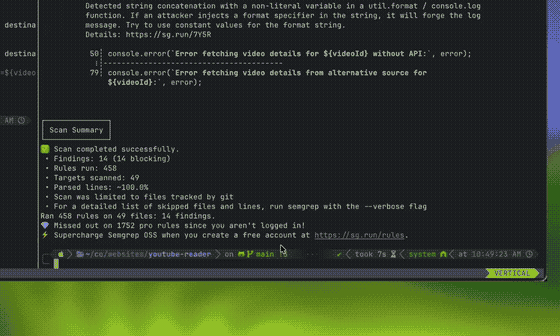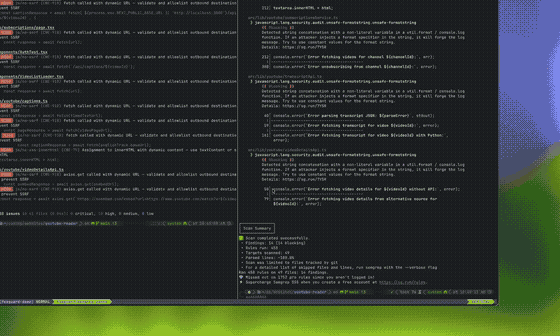 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 makenowjust-labs/recheck
Static analysis tool for detecting ReDoS (Regular Expression Denial of Service) vulnerabilities in JavaScript and Scala codebases, providing…