
 #1
Tools for auditing configurations, permissions, and services in cloud platforms (IaaS, PaaS).
Kitploit 추천
 logisek/azureadenumeration
Microsoft Entra ID (Azure AD) 인증되지 않은 열거
 tayontech/scope
클라우드 보안 퍼플 팀을 위한 AI 에이전트 세트, Claude Code, Gemini CLI, Codex 내에서 실행됩니다.
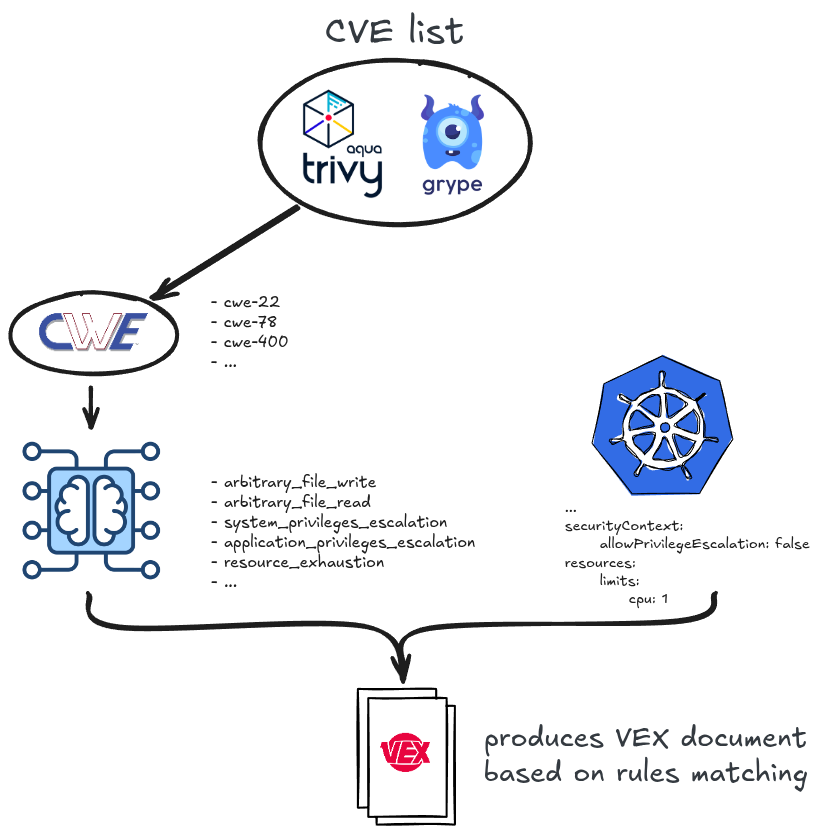 alegrey91/vex8s
스캔에 Kubernetes 컨텍스트를 적용하여 취약점을 억제
 radkawar/aws-firmware-dump
런치 가능한 AWS AMI의 EBS 디스크를 획득하여, EBS direct API를 통해 스냅샷을 sha256 매니페스트와 선택적 raw 이미지 언패킹과 함께 프라이빗 S3 버킷으로 스트리밍합니다.
 qmadev/tf-mythic-azure
Azure에서 Terraform을 사용하여 Mythic C2 자동 배포
 xlab-si/iac-scan-runner
인프라를 코드(IaC)로 스캔하여 일반적인 취약점을 찾는 서비스
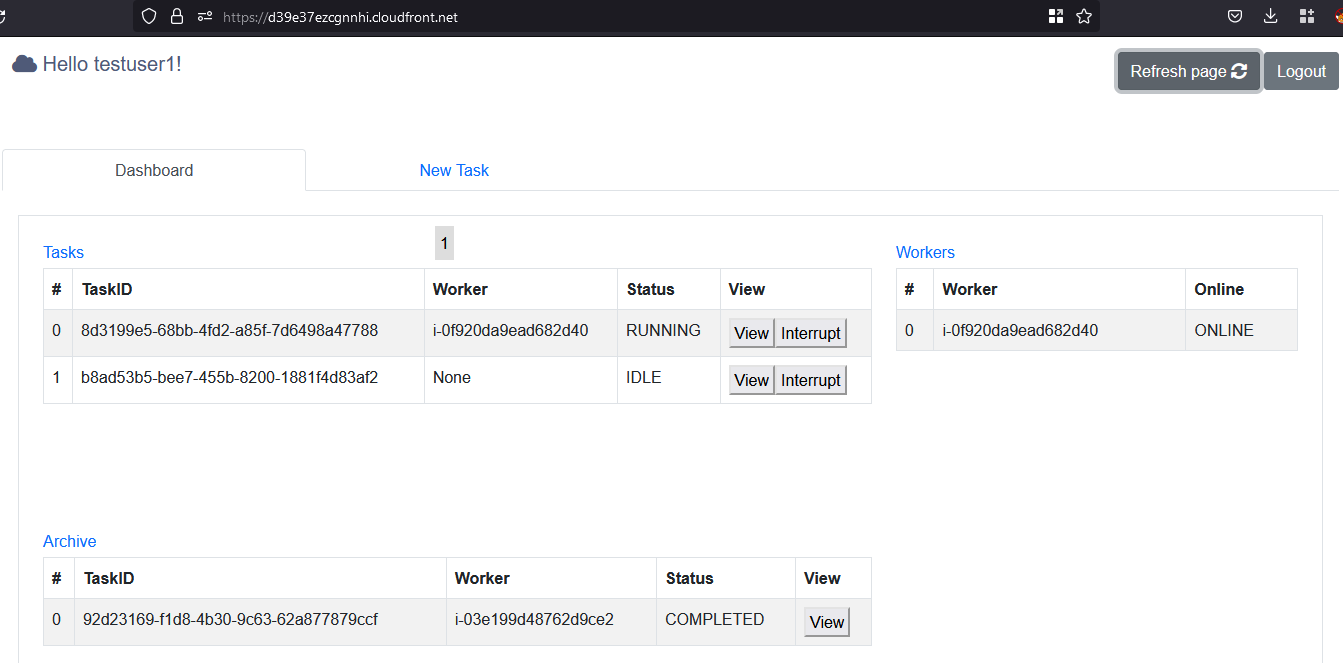 nccgroup/cowcloud
정찰 및 취약점 스캔 워크로드를 분산 처리하는 서버리스 AWS 솔루션입니다. 웹 UI를 통해 작업을 제출하면 EC2 워커가 Nmap과 같은 도구를 사용해 커스텀 Python 스크립트를 실행합니다.
 wearecloudar/s3-account-search
S3 계정 검색
 aquasecurity/trivy-plugin-aqua
Trivy를 Aqua Security 플랫폼과 통합하여 IaC, 파이프라인 및 종속성에서 취약점과 잘못된 구성을 스캔하는 플러그인입니다.
 rootsecdev/secretsstalker
읽기 전용 Entra ID 앱 자격 증명 평가: Graph 권한, Azure RBAC 및 접근 가능한 클라우드 데이터를 열거한 다음, 발견 사항을 권한 상승 및 측면 이동 경로에 매핑합니다.
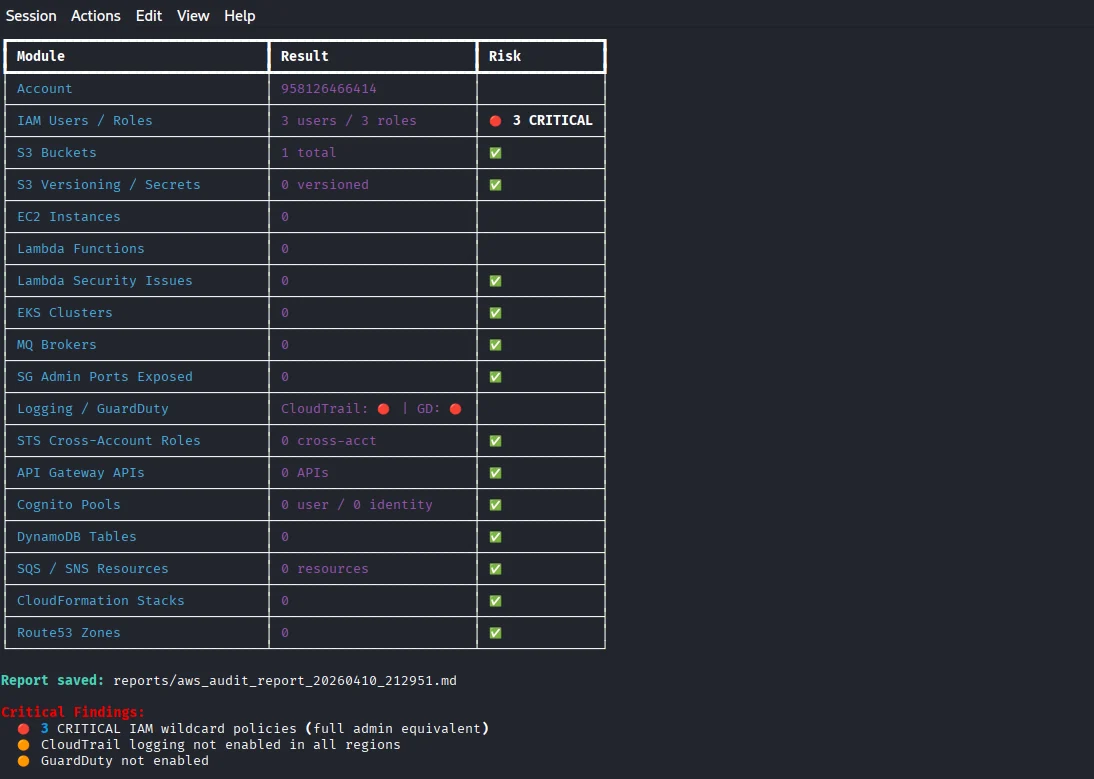 capture0x/aws-pentest
IAM 권한 상승, S3 노출, 컴퓨팅, 네트워크, 로깅 및 잘못된 구성 점검을 다루는 30개 모듈을 갖춘 자동화된 AWS 보안 평가 CLI로, Markdown 감사 보고서를 생성합니다.
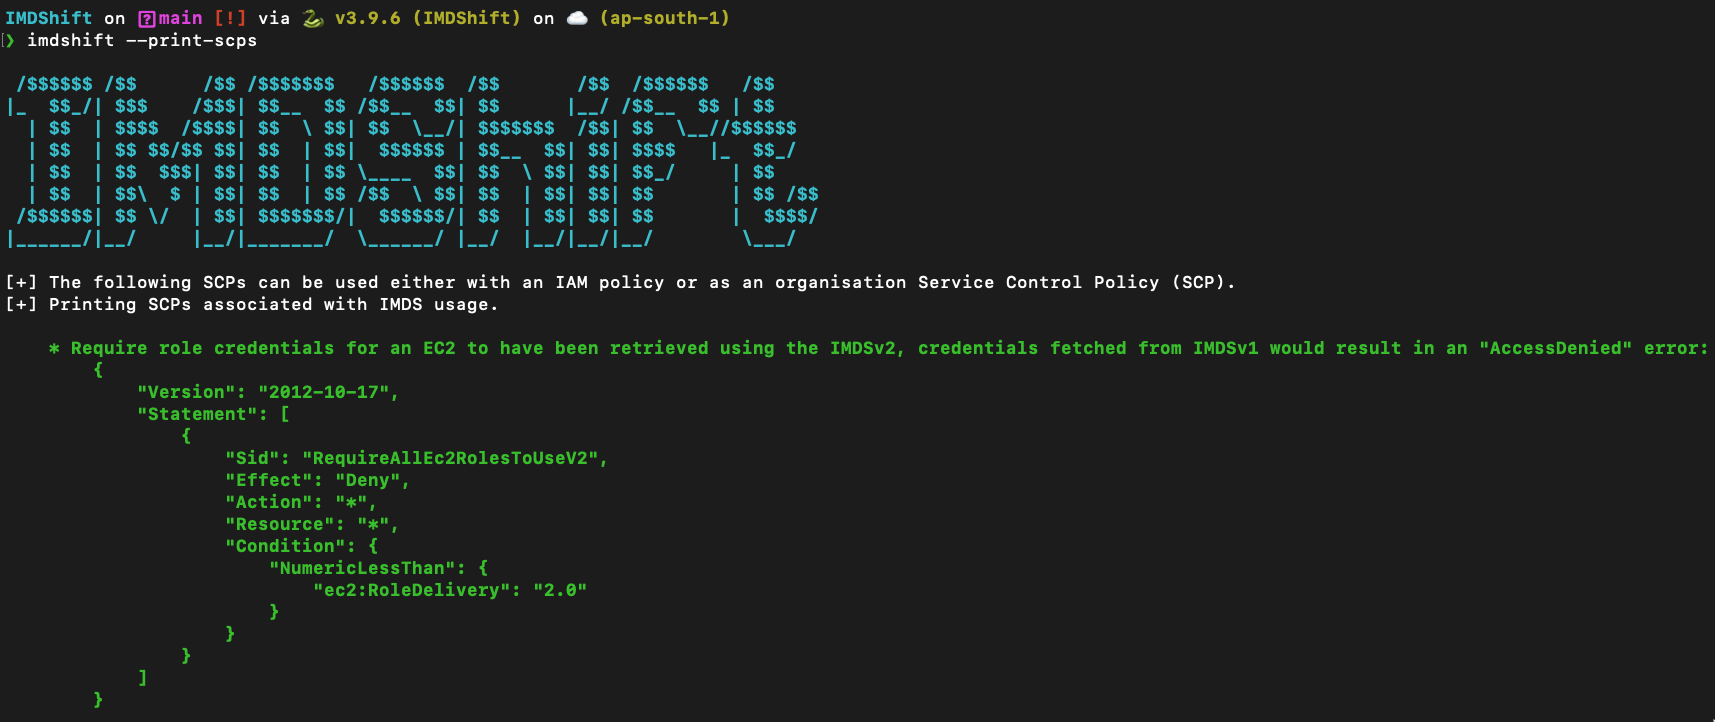 ayushpriya10/imdshift
AWS 워크로드의 IMDSv1에서 IMDSv2로의 마이그레이션을 자동화하여 SSRF 공격을 완화합니다. EC2, ECS, EKS, Lightsail 등에서 IMDSv1 사용을 탐지하며, 홉 제한 업데이트 및 SCP 권장 사항을 제공합니다.
 andresriancho/nimbostratus-target
이 저장소는 nimbostratus 도구를 실행하는 데 사용할 수 있는 대상 인프라를 포함합니다.
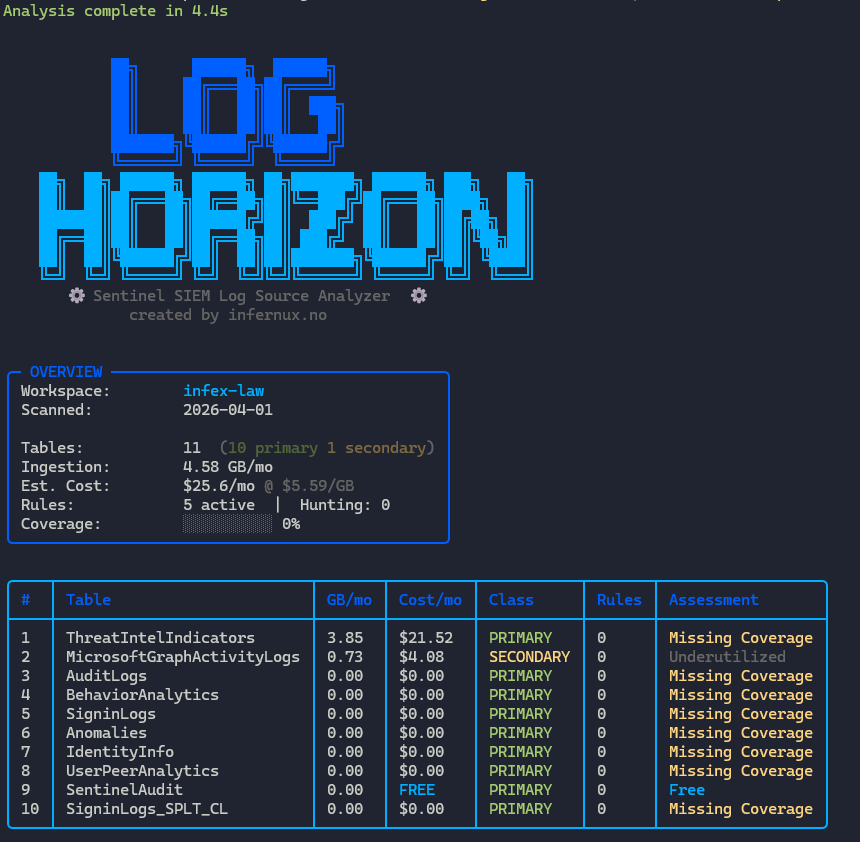 lnfernux/log-horizon
Microsoft Sentinel SIEM 로그 소스 분석기
 pyperanger/dockerevil
WorldFirst (공개) Docker API Exploit - Docker 및 Openshift와 관련된 나의 보안 연구
 tevora-threat/rt_redirectors
레드 팀 C2를 위한 리다이렉터를 구성하는 Ansible 역할
 qarait/ephemera
제로 트러스트 SSH CA
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail) 탐지 스크립트로, Linux 시스템에서 커널 버전, 패치 존재 여부, 커널 구성, AF_ALG 소켓 사용 가능 여부, setuid 바이너리 및 완화 조치를 확인하여 취약점 상태를 판단합니다.








