
 #1
Tools for auditing configurations, permissions, and services in cloud platforms (IaaS, PaaS).
Kitploit 추천

 blacksky-algorithms/atproto
대규모 자가 호스팅 소셜 네트워킹을 위한 성능 최적화된 AppView, Rust 기반 firehose 인덱서, Redis 캐싱 및 커뮤니티 기능을 갖춘 AT Protocol 참조 구현의 포크
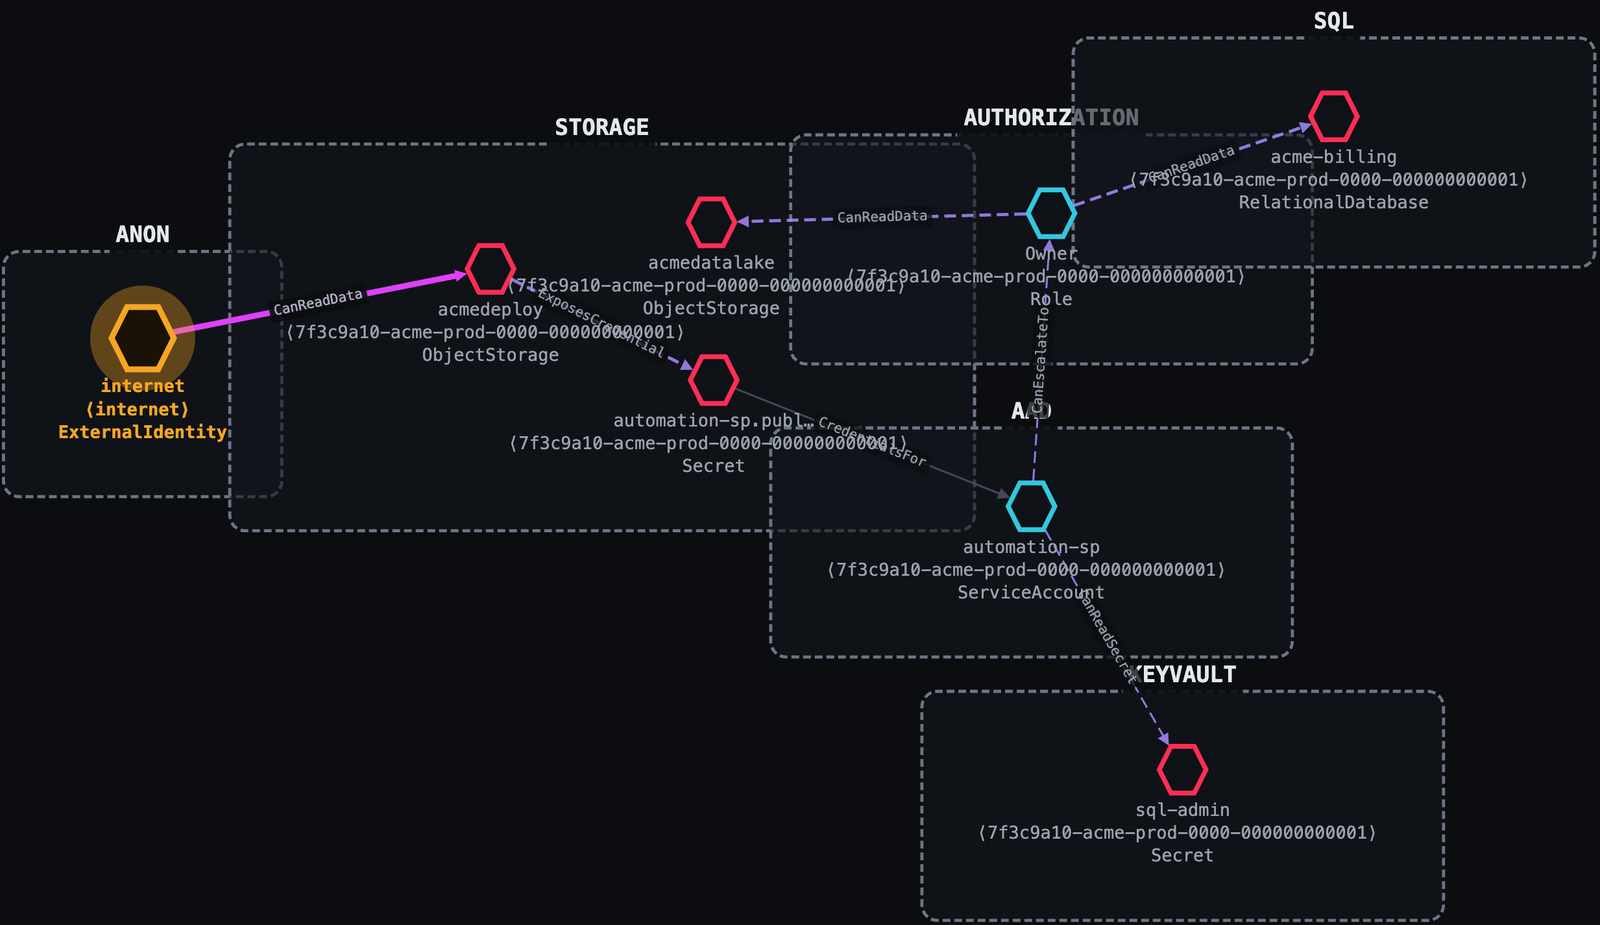 ustayready/thunderstorm
환경을 매핑하고, 실효 권한과 신뢰를 평가하며, 완전한 공격 그래프를 단일 .rage.ndjson 파일로 작성하는 수집 및 도출 엔진. 다른 모든 것의 입력.
 lightspin-tech/red-shadow
AWS IAM 구성을 스캔하여 그룹에 대한 사용자 작업을 제한하지 못하는 잘못 구성된 deny 정책을 감지함으로써 섀도우 관리자를 탐지하고, 권한 상승 탐지 및 수정을 가능하게 합니다.
 nccgroup/conmachi
컨테이너 블랙박스 보안 감사 도구: 대상 컨테이너 내부에서 보안 구성을 열거합니다
 c0axx/canaryhunter
Canary Hunter는 canarytokens.org에서 무료로 생성된 다양한 형식의 일반적인 Canary를 확인하기 위한 빠른 PowerShell 스크립트를 목표로 합니다.
 synacktiv/shh
Systemd 강화 도우미 - https://github.com/desbma/shh의 미러
 0xbharath/slurp-old
S3 버킷을 수동 또는 certstream을 통해 열거하는 도구
 aaaguirrep/offensive-docker-vps
Google Cloud Platform 또는 Digital Ocean에서 Offensive Docker가 포함된 VPS를 쉽게 생성하여 대상에 대한 평가를 시작하세요.
 nccgroup/s3_objects_check
유효 S3 객체 권한의 화이트박스 평가를 통해 공개적으로 액세스 가능한 파일을 식별합니다.
 karimhabush/cis-vsphere
VMware vSphere 환경이 CIS 벤치마크를 준수하는지 평가하는 도구입니다.
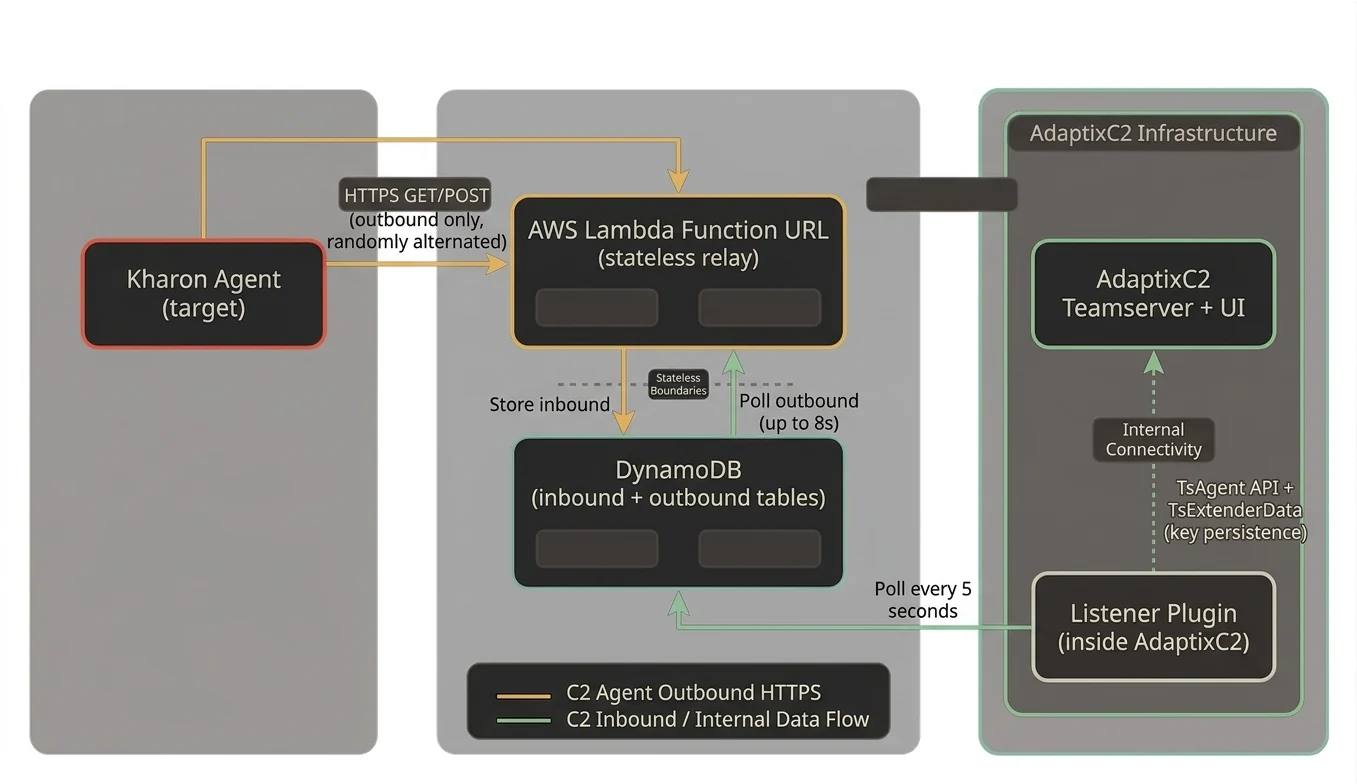 stillbigjosh/adaptix-serverless-c2
AdaptixC2 v1.2용 서버리스 C2 전송 플러그인으로, AWS Lambda + DynamoDB를 릴레이 인프라로 사용합니다.
 denizparlak/hayat
Hayat은 Google Cloud Platform 리소스를 보고 및 분석하기 위한 스크립트입니다.
 armourbird/csf
ArmourBird CSF - 컨테이너 보안 프레임워크
 dev-sec/puppet-ssh-hardening
이 puppet 모듈은 보안 ssh-client 및 ssh-server 구성을 제공합니다.
 kalilinux/build-scripts/kali-cloud
# Kali 클라우드 이미지 빌드 스크립트 (https://salsa.debian.org/cloud-team/debian-cloud-images의 포크)
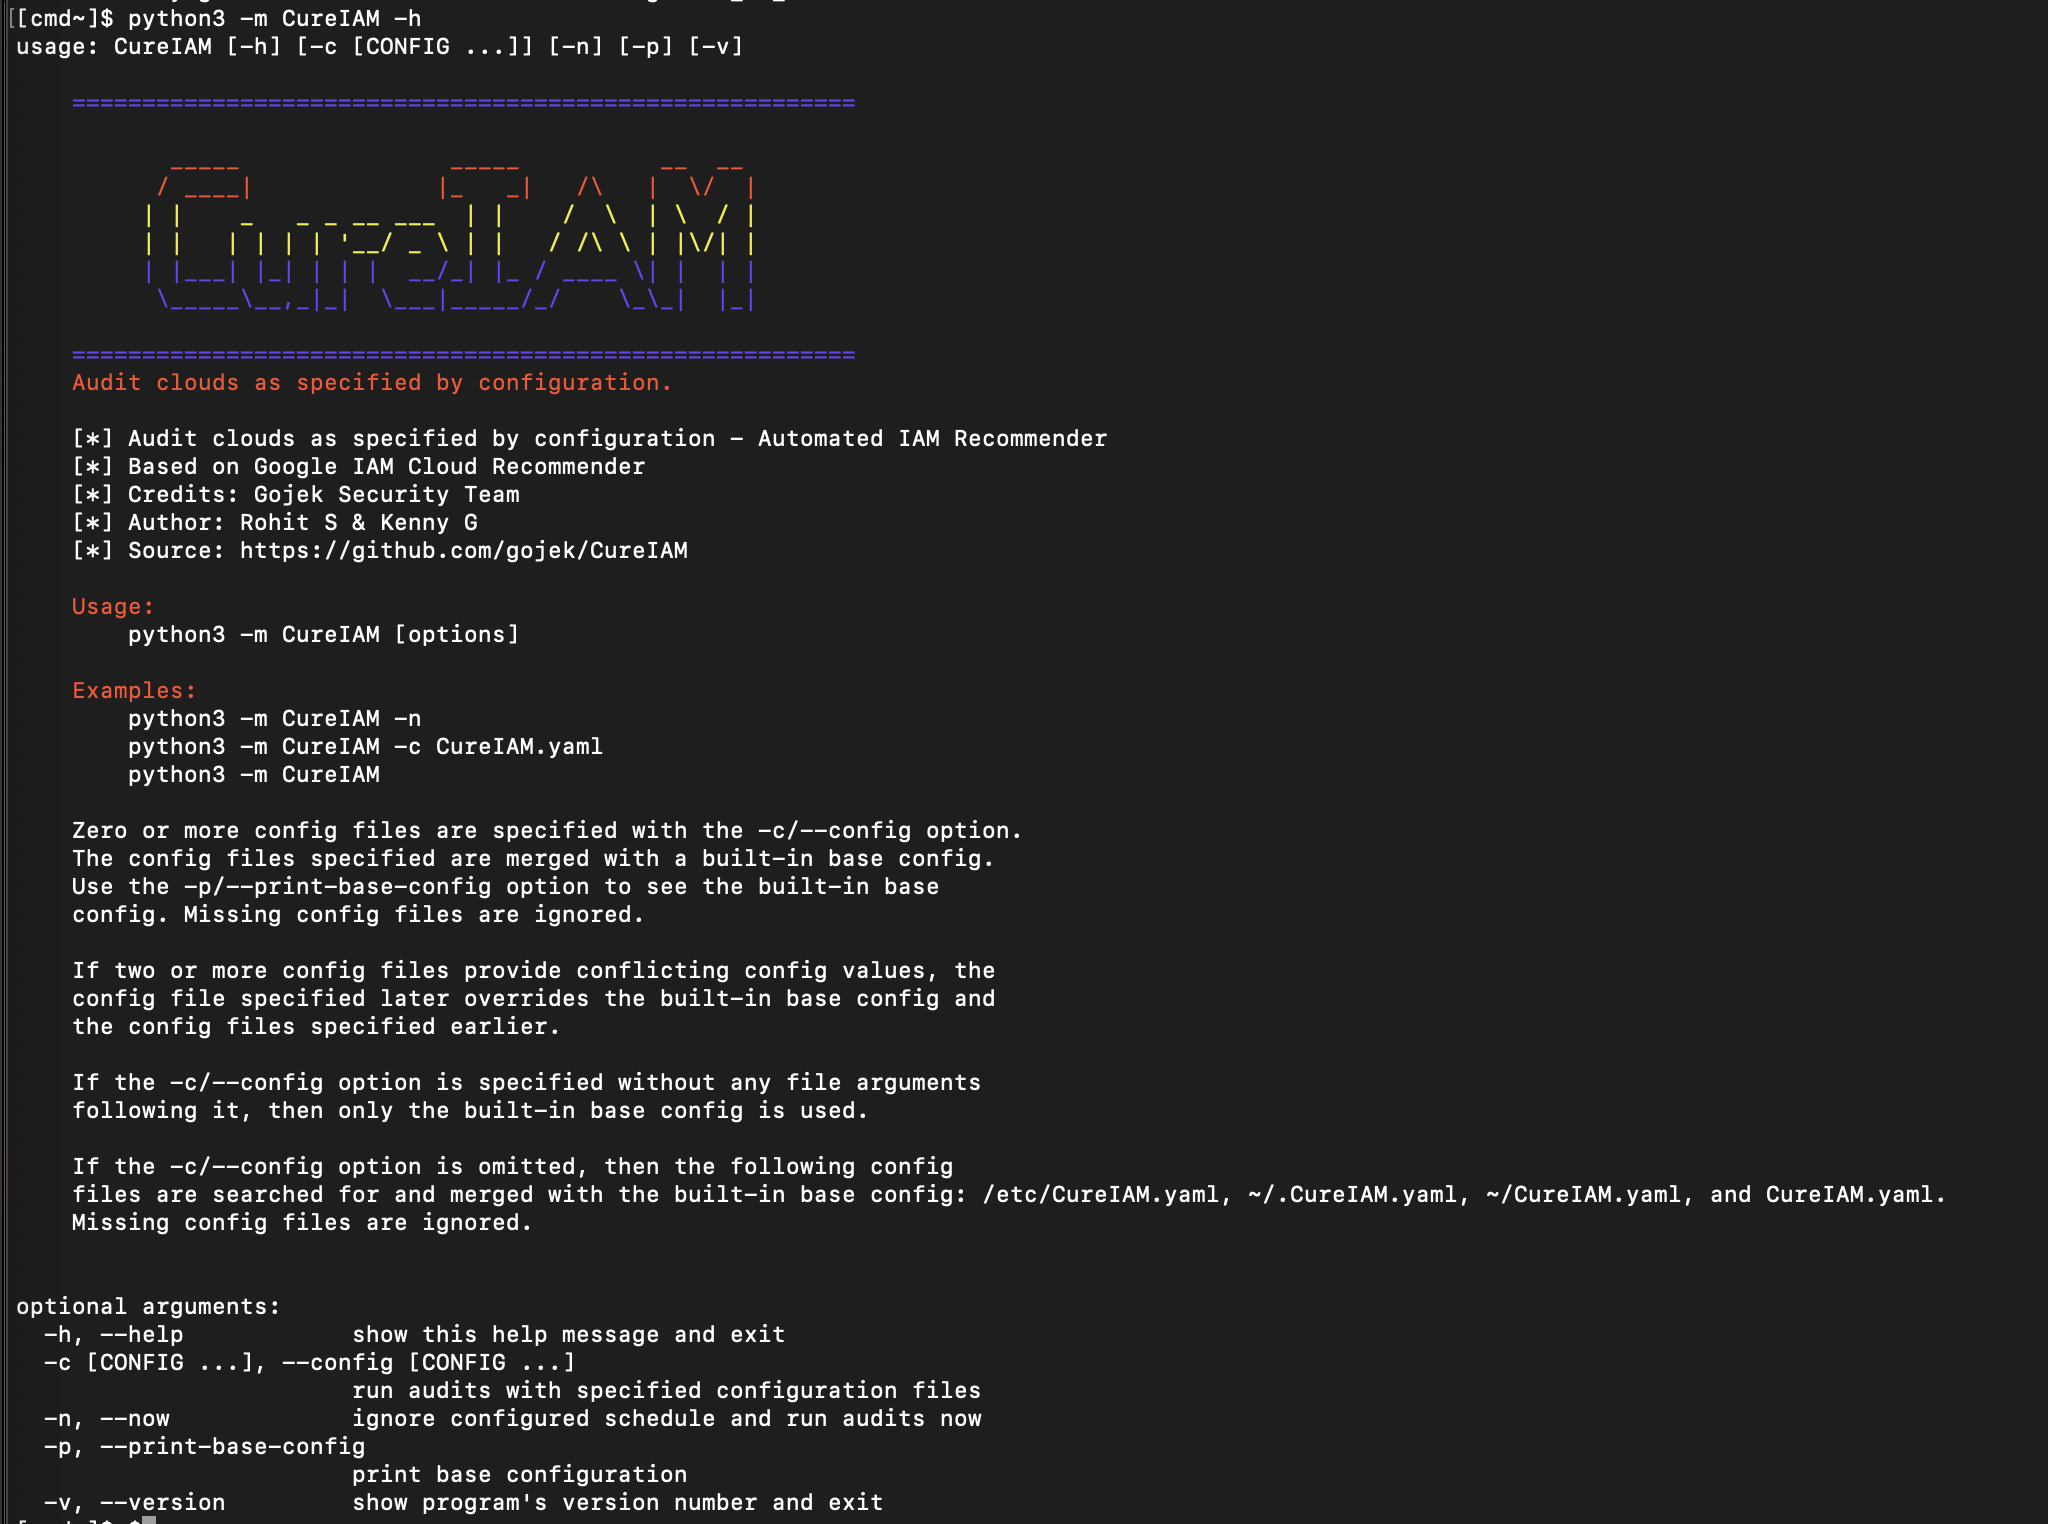 gojek/cureiam
GCP 인프라에서 권한이 과도한 계정을 대규모로 정리합니다.
 tinfoilsh/cvmimage
AMD SEV-SNP 및 Intel TDX에서 보안 추론과 사용자 정의 컴퓨팅을 위한 밀폐되고 재현 가능한 기밀 VM 이미지를 빌드하며, 소스에서 측정값까지 감사 가능한 빌드를 제공합니다.
 nccgroup/raccoon
Salesforce 객체 접근 감사 도구








