
 #1
Tools for auditing configurations, permissions, and services in cloud platforms (IaaS, PaaS).
Kitploit 추천
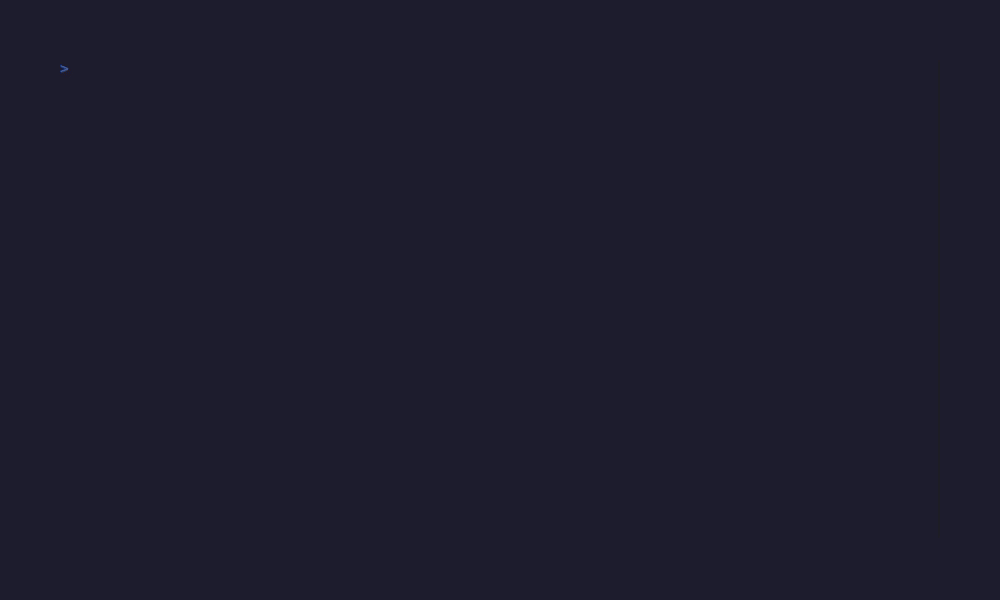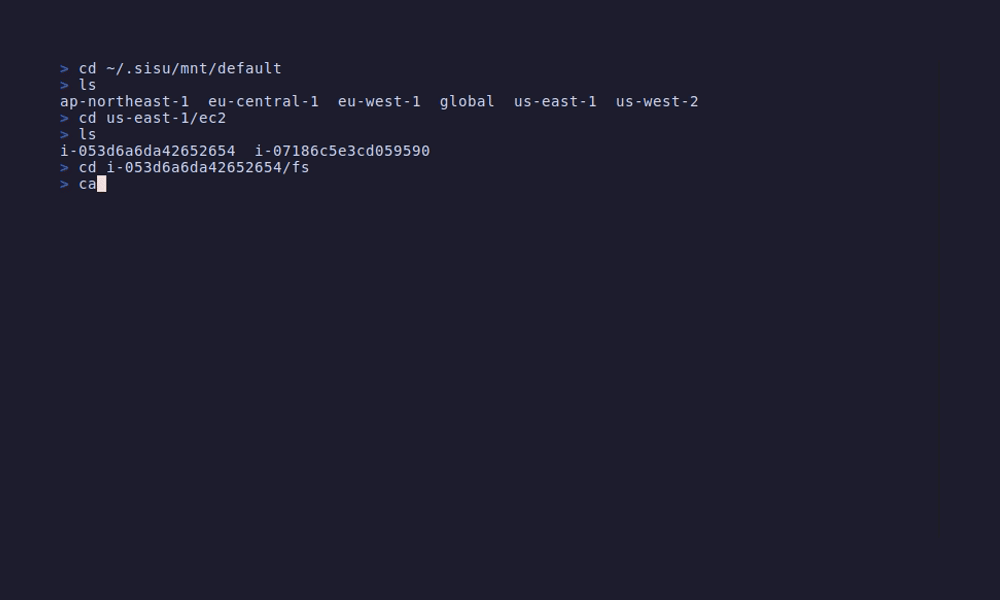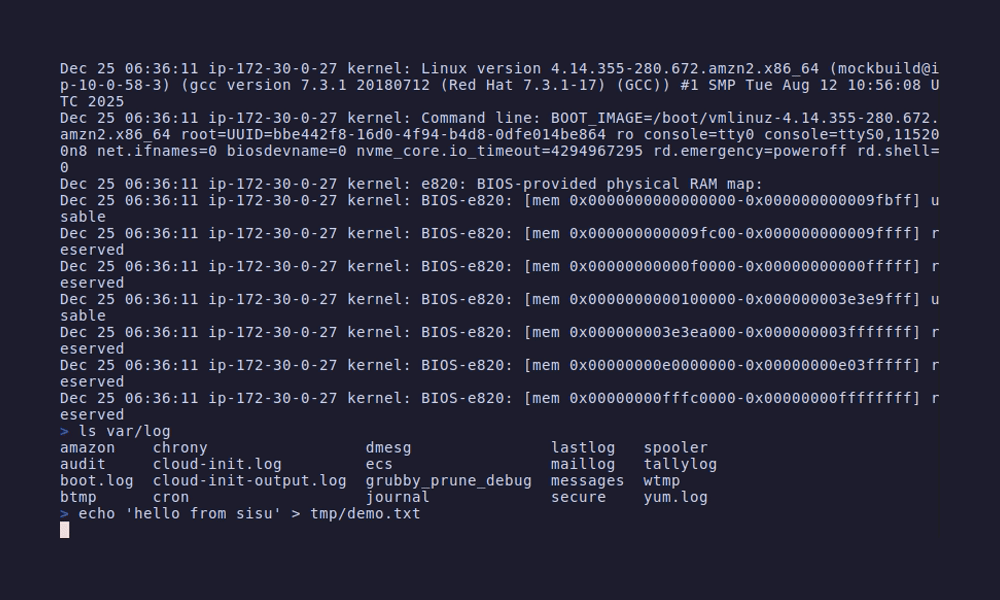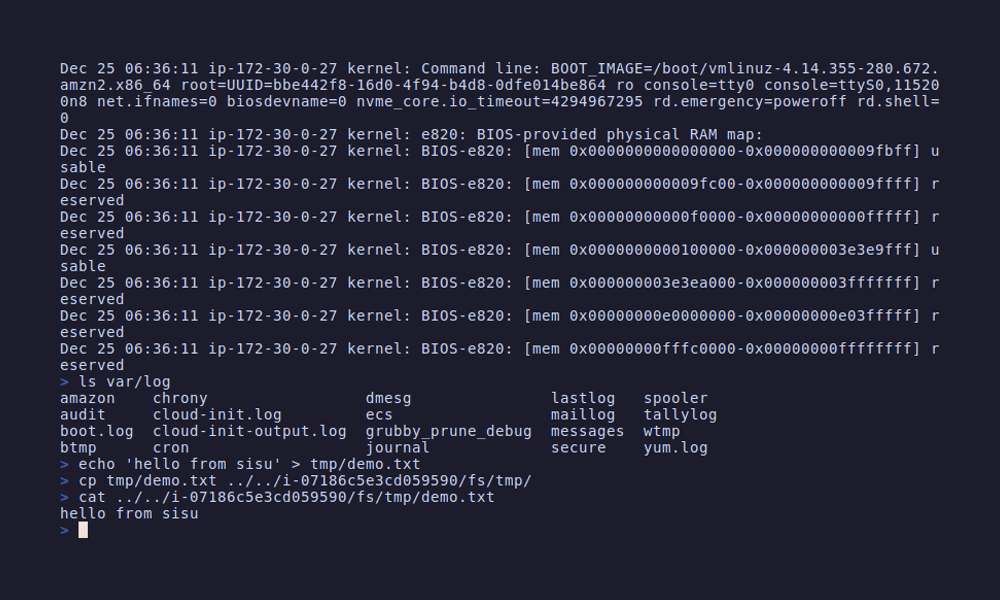
 semonte/sisu
AWS 리소스를 로컬 파일시스템으로 마운트하여 grep, diff, cat과 같은 표준 Unix 도구를 사용해 인프라 탐색, 보안 감사, 구성 분석을 수행할 수 있게 해줍니다.
 owasp/awscanner
AWS 계정에서 인터넷에 노출된 리소스를 찾습니다.
 jdauphant/patch-openssl-cve-2014-0160
ansible로 openssl #heartbleed 패치
 jas502n/cve-2019-5736
CVE-2019-5736 익스플로잇: docker exec를 통해 트리거되는, 호스트의 docker-runc 바이너리를 페이로드로 덮어쓰는 runc 컨테이너 탈출.
 blake-fm/vcenter-log4j
VMware vCenter log4j 취약점 CVE-2021-44228 공식 해결 방법 적용 스크립트
 contrastsecurity/contrast
Java, JavaScript, .NET 애플리케이션 및 AWS Lambda 함수를 스캔하여 코드 취약점과 과도하게 허용된 IAM 정책을 탐지하는 SAST CLI
 seanrickerd/cve-2026-31431
Linux 커널 CVE-2026-31431에 대한 익스플로잇으로, authencesn AEAD 조작을 통해 페이지 캐시 손상을 유발하며, 컨테이너 및 OpenShift 환경에서 권한 상승을 노립니다.
 jq6l43d1/proxmox-lxc-docker-fix
CVE-2025-52881 워크어라운드: runc 1.2.7+와의 AppArmor 비호환성으로 인해 Proxmox LXC 컨테이너에서 발생하는 Docker/Podman 오작동을 수정합니다. 자동 AppArmor 구성을 갖춘 community-scripts용 범용 래퍼.
 eduardolat/authkeysync
🔐 원격 URL의 SSH 공개 키를 로컬 authorized_keys 파일로 동기화하도록 설계된 경량 CLI 유틸리티
 anee769/conduit
온프레미스 AI 코딩 에이전트용 API 게이트웨이로, 엔지니어별 비용 할당, 엄격한 예산, 이그레스 거버넌스(비밀/엔티티 스캐닝), 컨텍스트 회전 관찰 가능성, 감사 준비된 내보내기를 제공합니다. VPC 내에서 실행됩니다.
 ooafa/bucketbuster
Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei, Baidu 전반의 퍼블릭 클라우드 오브젝트 스토리지 엔드포인트를 스캔하여 목록 조회 가능한 버킷과 노출된 오브젝트를 찾습니다.
 mitiga/log4shell-cloud-scanner
DevOps 및 보안 팀에 AWS 계정에서 Log4j 취약점(CVE-2021-44228)에 취약할 수 있는 클라우드 워크로드를 식별하는 스크립트를 제공합니다. 이 스크립트는 보안 팀이 익스플로잇을 실행하여 외부에 노출된 AWS 자산을 식별하고, 이를 매핑하고 신속하게…
 akhld/spark-exploit
보안이 설정되지 않은 Apache Spark 클러스터에서의 임의 코드 실행
 d3vzer0/cnc-relay
C2 중계 인프라를 사용하여 비콘 소스 IP를 유지하는 Docker 프로젝트
 mandiant/vcsa-hardening-tool
VMware vCenter Server Appliance (VCSA)용 자동화된 제로 트러스트 강화 및 포렌식 감사
 atiilla/cve-2026-42897
CVE-2026-42897 - Exchange Health Checker 블라인드 스팟: 아웃바운드 IIS URL 재작성 규칙이 자동으로 무시되어 진단 보고서에서 EOMT 완화 조치가 보이지 않게 됩니다.
 tapanmeena/azpim
Azure Privileged Identity Management (PIM) 역할 활성화를 터미널에서 직접 관리할 수 있는 명령줄 인터페이스 도구입니다.
 aoripus-ltd/januscape-hotfix
KVM/x86 shadow MMU의 게스트-호스트 탈출 취약점(CVE-2026-53359)에 대한 완전한 수정 모음입니다. 무중단 라이브패치부터 커널 업그레이드까지 모든 운영 시나리오를 다룹니다. / KVM/x86 shadow MMU 가상 머신 탈출…








