
 #1
 simoesctt/ctt-enhanced-apache-mod_auth_digest-timing-attack-exploit
Apache mod_auth_digest(CVE-2026-33006)용 원격 타이밍 공격 익스플로잇으로, 33계층 시간적 캐스케이드를 통해 Digest 인증을 우회하고 통계적 타이밍 분석으로 비밀번호를 복구합니다.
 nefhara/cve-2022-26923
자동화된 CVE-2022-26923 악용 (Certifried)
 randomrobbiebf/sap-brute
SAP Netweaver 로그인 무차별 대입 공격 도구.
 0xrixet/craftcms-poc-cve-2026-31266
Craft CMS 인증 메커니즘에 대한 보안 연구
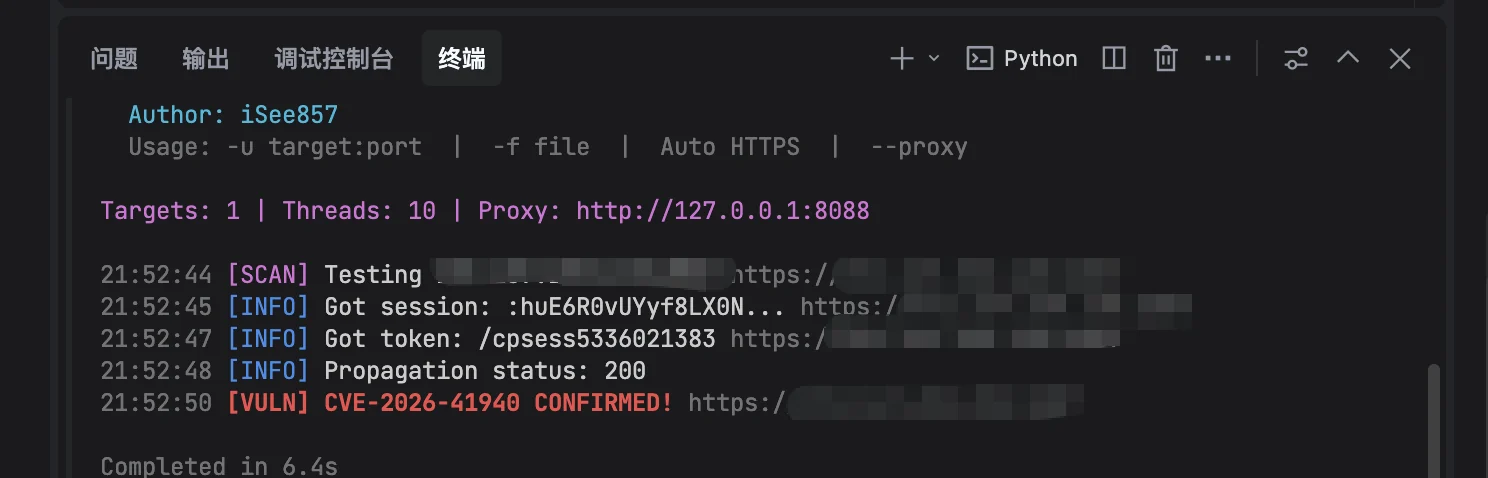 isee857/cpanel-whm-cve-2026-41940-authbypass
cPanel 및 WHM 인증 우회(CVE-2026-41940)를 위한 스캐너로, CRLF 주입과 세션 조작을 통해 취약한 버전을 탐지하며, 멀티스레딩 및 프록시 지원을 제공합니다.
 sangsenimanwartefak/cve-2026-23550
Modular Connector의 /api/modular-connector/login 엔드포인트에 대한 조작된 REST API 요청을 통해 인증되지 않은 WordPress 관리자 로그인을 유발하는 CVE-2026-23550용 Bash 익스플로잇.
 harygovind/cve-2026-24061
CVE-2026-24061-PoC
 lxdwnpiper/cve-2026-48611-phpbb
phpBB 3.3.16 이하 버전에서 세션 쿠키를 위조하여 인증을 우회하고 관리자 권한을 획득하는 Python 개념 증명 익스플로잇입니다.
 jun2e0/cve-2025-26788
CVE-2025-26788에 대한 개념 증명 익스플로잇으로, 취약한 환경에서 JavaScript 후킹을 통한 WebAuthn 자격 증명 ID 조작으로 인증을 우회하는 방법을 시연합니다.
 joaoaugustom/papercut-authentication_bypass_and_rce
이 익스플로잇은 CVE-2023-27350을 기반으로 하며, horizon3ai의 원본 익스플로잇과 Metasploit 모듈을 기반으로 구축되었습니다.
 biitts/cve-2026-49230-apisix-jwe-decrypt-auth-bypass
CVE-2026-49230에 대한 PoC: Apache APISIX jwe-decrypt 인증 우회 (AES-GCM 태그 검증 누락, CWE-354, CVSS 9.1)
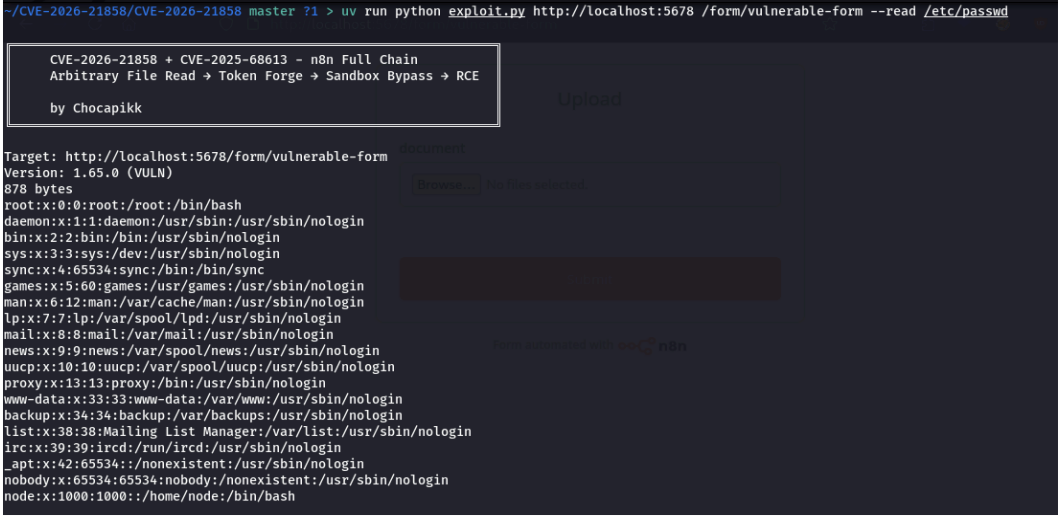 bannt08/research-cve-2026-21858
# CVE-2026-21858 기술 분석 및 개념 증명 n8n의 인증 우회 및 원격 코드 실행(RCE) 취약점에 대한 기술 분석 및 개념 증명으로, LFI(로컬 파일 포함), 세션 위조, 전체 시스템 장악을 시연합니다.
 michaeladamgroberman/cve-2026-32646
CVE-2026-32646: 관리자 기기 엔드포인트에서의 인증 누락 — Gardyn Home Kit (ICSA-26-055-03)
 xmyronn/cve-2026-10288-auth-bypass
호텔 및 관광 예약 시스템 1.0의 인증 우회에 대한 개념 증명 익스플로잇으로, 반전된 password_verify 로직을 통해 인증되지 않은 관리자 접근을 허용합니다.
 tibrn/cve-2026-5724
CVE-2026-5724에 대한 개념 증명 익스플로잇으로, Temporal의 프론트엔드 gRPC 서비스에서 인증 우회를 통해 인증 없이 워크플로 복제 데이터에 접근할 수 있게 하는 취약점입니다.
 zycoder0day/cve-2026-5076
CVE-2026-5076에 대한 개념 증명(PoC) 익스플로잇으로, ARMember Premium에서 SQL 인젝션과 평문 비밀번호 재설정 키 저장을 악용해 인증 없이 관리자 계정을 탈취하는 방법을 시연합니다.
 xmyronn/cve-2026-10243-auth
스마트 주차 시스템(Smart Parking System) 1.0에서 인증 없이 중요한 관리자 기능에 접근할 수 있음을 입증하는 개념 증명(PoC)으로, 계정 생성, 데이터 조작, 개인식별정보(PII) 노출을 가능하게 합니다.









