
 #1
MFA, SSO, passwordless, biometric, and identity provider tools.
Kitploit 추천

 abraxas/sonic-gnmi-noauth
SONiC gNMI에서 빈 UserAuth 맵이 인증되지 않은 gNMI Set 및 gNOI 쓰기를 허용하는 fail-open 인증 결함을 문서화하고 재현하며, 루프백 랩 하네스를 포함합니다.
 affolter-engineering/ldapin
보안 평가를 위한 기본 LDAP 작업을 수행하는 CLI 도구
 abraxas/pfsense-api-unix-sock-noauth
pfSense Plus MIM API toolkit b4acd7ca - 높음 - 로컬 - 권한 잔여 - unix sock enroll no JWT
 oscerd/cve-2026-95663
CVE-2026-95663에 대한 실행 가능한 개념 증명 재현기로, Apache Camel camel-keycloak이 토큰 만료 이후에도 캐시된 토큰 인트로스펙션 결과를 제공하던 문제를 다루며, Spring Boot 및 Quarkus 데모를 포함합니다.
 userconnecting/exploit-cve-2023-49070-and-cve-2023-51467-apache-ofbiz
인증 우회 취약점 Apache OFBiz < 18.12.10.
 hakaioffsec/cve-2026-44706
Chatwoot FilterService의 SQL 인젝션
 jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
ONT-4GE-RFDW 웹 Ping 진단 기능의 인증된 OS 명령 주입 취약점에 대한 권고 및 개념 증명으로, 기본 superadmin 자격 증명을 통해 악용할 수 있습니다.
 oscerd/cve-2026-85301
Spring Boot와 Quarkus에서 영향을 받는 동작과 패치된 동작을 보여주는 Apache Camel camel-keycloak 발급자 검증 우회(CWE-287)에 대한 실행 가능한 개념 증명 재현기입니다.
 vulncheck-oss/cve-2025-0364
CVE-2025-0364: BigAnt Server RCE 익스플로잇
 pervinzahidli/cve-2026-104110
FileRise Pro 클라이언트 포털의 내부 폴더 경로, 클라이언트 이메일, 업로드 정책이 /api/pro/portals/get.php를 통해 인증 없이 공개됨
 biulove0x/cve-2022-0441
WordPress Plugin MasterStudy LMS 2.7.5 - 인증되지 않은 관리자 계정 생성
 abraxas/openmeetings-soap-otp-skip
Apache OpenMeetings 9.1.0 - 높음 - 원격 - 2FA 우회 - SOAP/REST 비밀번호 로그인이 TOTP를 건너뜀

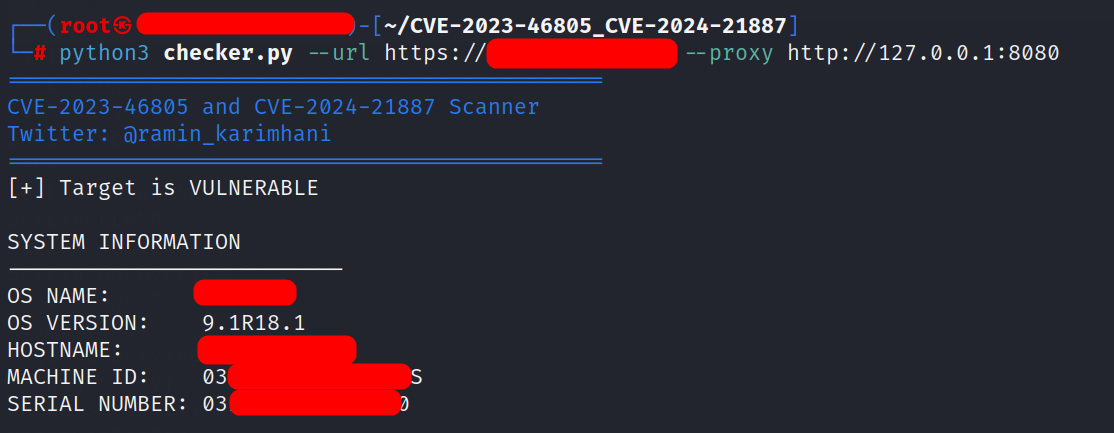 raminkarimkhani1996/cve-2023-46805_cve-2024-21887
이 저장소의 스크립트는 Ivanti Connect Secure 제품에 지정된 취약점이 존재하는지 여부만 확인합니다.
 abraxas/t3code-websocket-ticket-origin
T3 Code 61c3794c origin leftover. wsTicket upgrade ignores Origin. Cookie missing Origin is accepted. Cookie hostile Origin is rejected. Loopback lab.
 iam-s21-caece/poc-cve-2026-33871
Keycloak 20.0.3의 서비스 거부 취약점을 입증하는 개념 증명(Proof-of-concept) Python 스크립트로, 구성 가능한 대상과 반복적인 공격 변형을 제공합니다.
 dpfkdlemtp/epson-eh-tw5350-advisories
CVE-2021-43716/43717/43718(Epson EH-TW5350)에 대한 보안 권고
 trackflaw/cve-2024-10924-wordpress-docker
취약한 도커 컨테이너 - Really Simple Security (Free, Pro, Pro Multisite) 9.0.0 – 9.1.1.1 – 인증 우회 CVE-2023-50164








