jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
ONT-4GE-RFDW 웹 Ping 진단 기능의 인증된 OS 명령 주입 취약점에 대한 권고 및 개념 증명으로, 기본 superadmin 자격 증명을 통해 악용할 수 있습니다.

ONT-4GE-RFDW의 웹 관리 인터페이스 내 Ping 진단 도구에 인증된 OS 명령 주입 취약점이 존재합니다. superadmin으로 인증된 사용자는 호스트/IP 입력 필드를 통해 임의의 OS 명령을 주입할 수 있으며, 그 결과 기반 운영 체제에서 명령이 실행됩니다.
이 문제는 superadmin 계정이 기본 자격 증명(superadmin:superadmin)과 함께 제공된다는 사실로 인해 심각성이 크게 가중됩니다. 그 결과, 관리 인터페이스에 네트워크 접근이 가능한 공격자는 이 취약점을 악용하는 데 필요한 권한 수준을 손쉽게 획득할 수 있어, 공장 기본 설정 상태로 남아 있는 기기에서는 실제 악용 장벽이 거의 0에 가깝게 낮아집니다.
superadmin으로 인증된 세션 (기본 자격 증명 superadmin:superadmin과 함께 제공되는 기본 계정)ping 명령)로 전달됩니다. 이로 인해 ;와 같은 셸 메타 문자를 사용하여 의도된 명령을 종료하고 공격자가 제어하는 임의의 명령을 덧붙일 수 있으며, 해당 명령은 웹 관리 프로세스의 권한으로 실행됩니다.영향: 기본 superadmin 자격 증명으로 인증한 공격자는 기기의 기반 OS에서 임의의 명령을 실행할 수 있습니다. 이는 다음과 같은 결과를 초래할 수 있습니다:
기본 자격 증명 문제와 결합되어, 기본 설정 상태로 남아 있는 모든 기기에 대해 악용 장벽이 크게 낮아지며, 일반적으로 사전 장악이나 자격 증명 탈취가 필요했을 공격이 별다른 노력 없이 가능한 공격 체인으로 바뀝니다.
기본 점수: 7.1 (높음)
벡터: CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
| 지표 | 값 | 근거 |
|---|---|---|
| 공격 벡터 (AV) | 네트워크 (N) | 기기의 웹 관리 인터페이스를 통해 네트워크상에서 원격으로 악용됨 |
| 공격 복잡도 (AC) | 낮음 (L) | 조작된 HTTP 요청을 제출하는 것 외에 특별한 조건이 필요하지 않음; 페이로드가 단순하고 신뢰할 수 있음 |
| 필요 권한 (PR) | 높음 (H) | CVSS는 취약점 자체가 요구하는 권한 수준을 평가하며, 이는 기기의 최고 권한 등급(superadmin)임 |
| 사용자 상호작용 (UI) | 없음 (N) | 공격자 외에 어떤 사용자의 상호작용도 필요하지 않음 |
| 범위 (S) | 변경 없음 (U) | 영향은 취약한 구성 요소/기기 자체에 국한됨; 여기서는 범위 변경이 평가되지 않지만, 실제 환경의 LAN 피벗은 영향 고려 사항으로 별도로 언급됨 |
| 기밀성 (C) | 높음 (H) | 임의 명령 실행을 통해 저장된 자격 증명 및 구성에 대한 전체 읽기 접근이 가능함 |
| 무결성 (I) | 높음 (H) | 임의 명령 실행을 통해 기기 상태/구성의 전체 수정이 가능함 |
| 가용성 (A) | 높음 (A) → 높음 (H) | 임의 명령 실행을 통해 서비스 거부 또는 기기 벽돌화가 가능함 |
실제 환경 위험 대비 기본 점수에 관한 중요 참고 사항: CVSS의 Privileges Required 지표는 취약한 함수에 도달하기 위해 기술적으로 superadmin 수준의 접근 권한이 필요하다는 점을 반영합니다. 이것이 PR이 None이 아닌 High로 산정되는 이유입니다. 그러나 이는 영향을 받는 기기에서의 실제 환경 익스플로잇 가능성을 반영하지는 않습니다. superadmin:superadmin은 기기에 탑재되어 정책으로 변경할 수 없는 기본 자격 증명 쌍이므로, 미설정 또는 공장 기본 상태의 기기에서 익스플로잇에 대한 실질적 장벽은 인증되지 않은 취약점과 동일합니다. 조직은 기본 자격 증명이 변경되지 않은 모든 기기에서 이 문제의 실질적 위험을 Critical에 가깝게 취급해야 합니다.
기본 superadmin:superadmin 자격 증명을 사용하여 ONT-4GE-RFDW의 웹 관리 인터페이스에 로그인합니다.
Diagnostics → Ping으로 이동합니다.
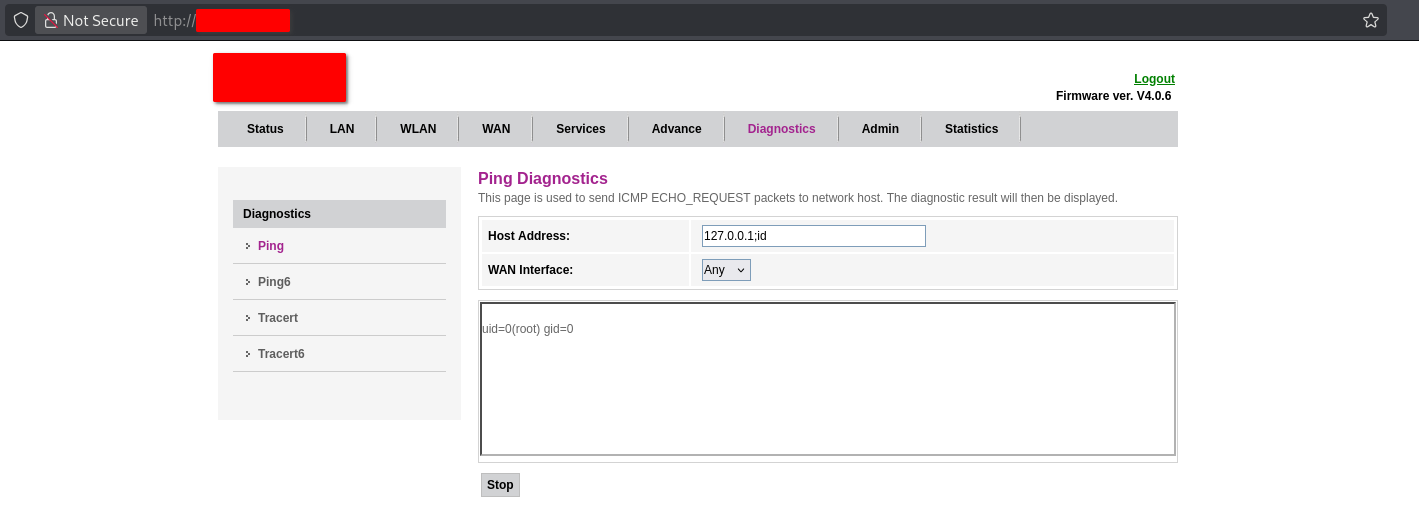
"Host Address" 필드에 예상되는 IP/호스트명 입력 뒤에 OS 명령을 추가하는 페이로드를 입력합니다. 예를 들어:
127.0.0.1;id
양식을 제출합니다(WAN Interface 필드는 기본값, 예: Any로 둘 수 있습니다).
진단 출력 패널을 확인합니다. 표준 ping 출력 대신(또는 그에 더해) 주입된 명령의 결과가 표시됩니다. 예를 들어:
uid=0(root) gid=0
이는 웹에 노출된 Ping 진단 필드를 통해 전적으로 트리거되어, 기반 운영 체제에서 root 수준 권한으로 임의의 OS 명령이 실행됨을 확인시켜 줍니다.
스크린샷:
Host Address 필드에 페이로드
127.0.0.1;id를 제출한 Ping Diagnostics 페이지와, 진단 결과 패널에 표시된 결과 명령 출력(uid=0(root) gid=0)을 보여주는 스크린샷.
; 구분자 뒤에 다른 명령을 대체하여 추가적인 영향을 입증할 수 있습니다(예: cat /etc/passwd, 구성 파일 읽기, 또는 외부 연결 수립). 이는 기기의 기반 셸 환경과 사용 가능한 바이너리의 제약을 받습니다.
| 영향 영역 | 설명 |
|---|---|
| 기밀성 | 기기 구성, 저장된 자격 증명, 그리고 OS 프로세스가 접근할 수 있는 모든 민감한 데이터의 완전한 노출 |
| 무결성 | 기기 구성, 펌웨어 동작(쓰기 가능한 경우), 네트워크 설정을 수정할 수 있는 완전한 능력 |
| 가용성 | 파괴적인 명령을 통해 기기를 벽돌로 만드는 것을 포함하여, 기기 기능을 방해하거나 비활성화할 수 있는 능력 |
| 측면 이동 | 기기가 네트워크 경계(ONT/라우터 역할)에 위치하므로, 연결된 LAN으로 침투하기 위한 가치 높은 피벗 지점이 됨 |
| 익스플로잇 장벽 | 출하 시 기본 구성인 기본 superadmin 자격 증명을 사용하는 모든 기기에서 사실상 무시할 수 있는 수준 |
발견자: PL41NT3XT (FX3ND)