
 #1
API testing, fuzzing, schema validation, authentication testing, and gateway security tools.
Kitploit 추천

 mohamedation/pwnedcheck
Have I Been Pwned (HIBP) API를 사용하여 데이터 유출에서 비밀번호가 노출되었는지 확인하는 명령줄 도구입니다.
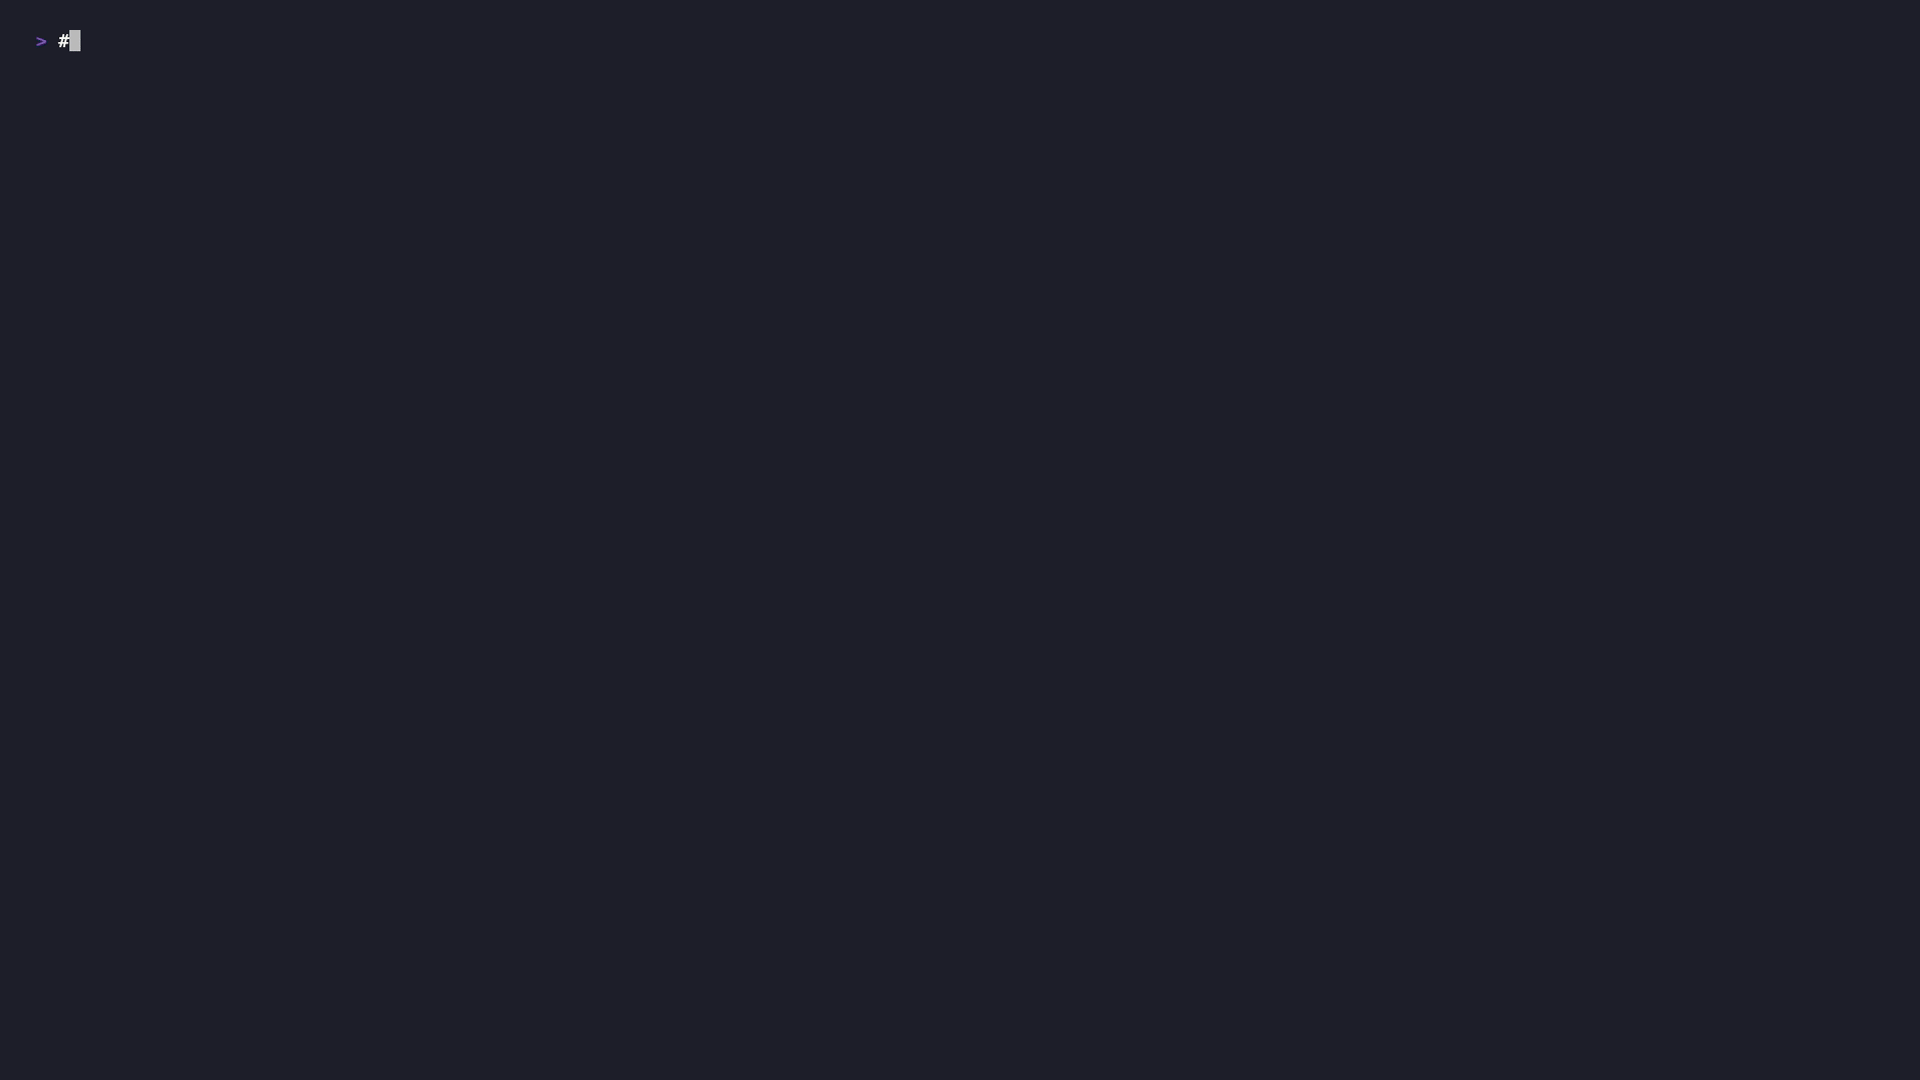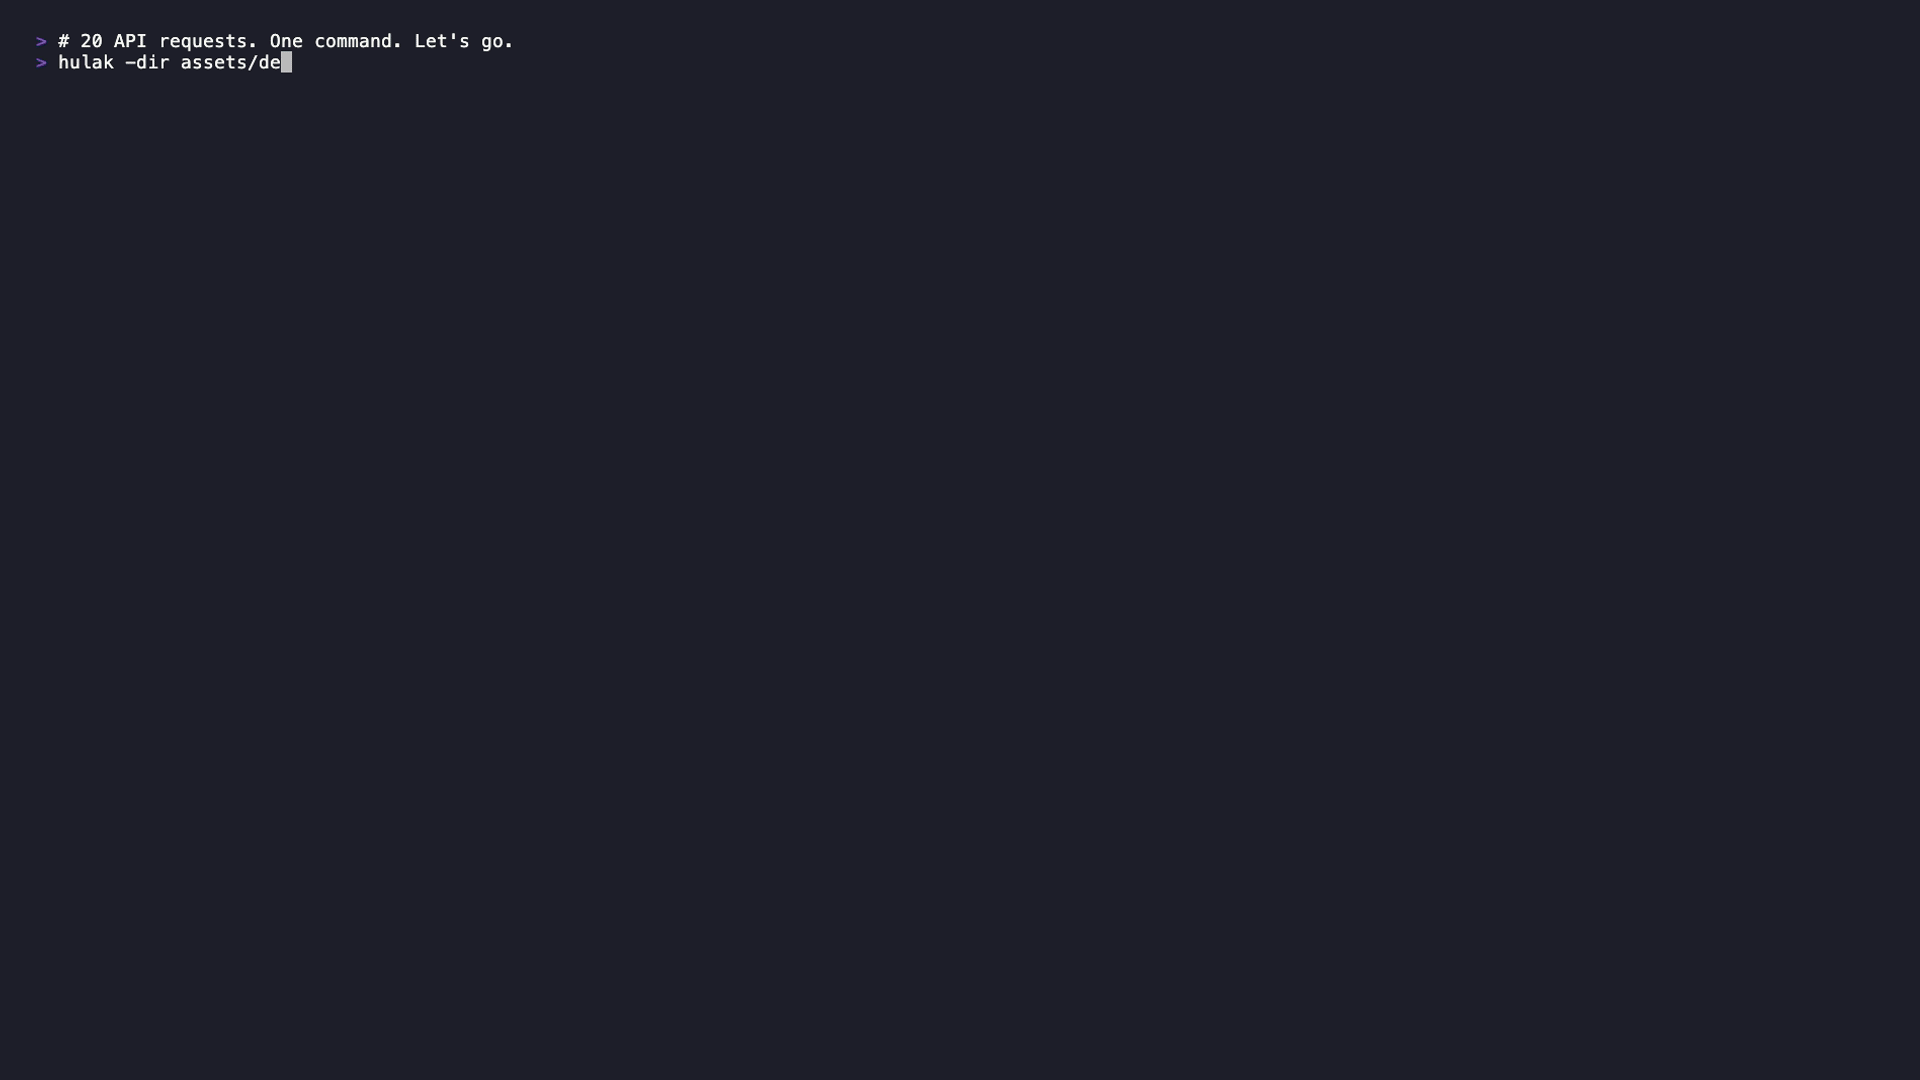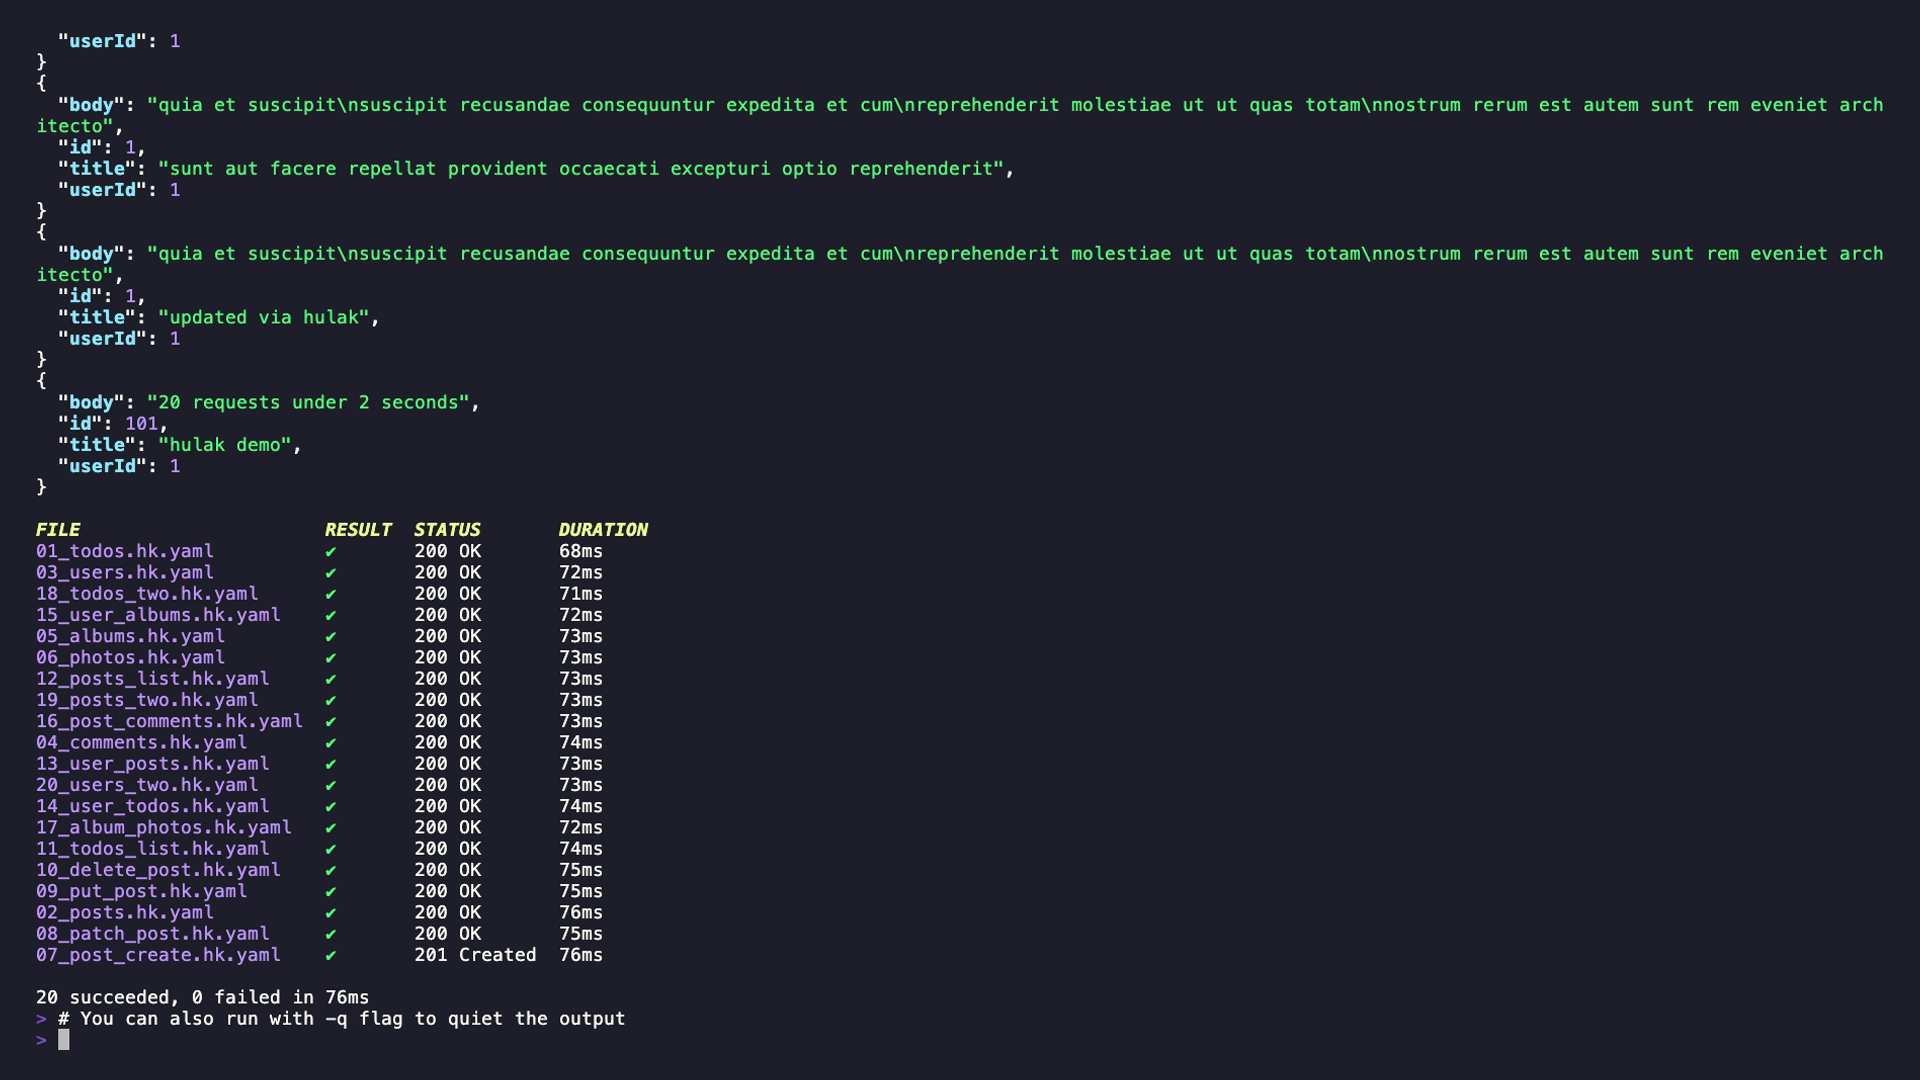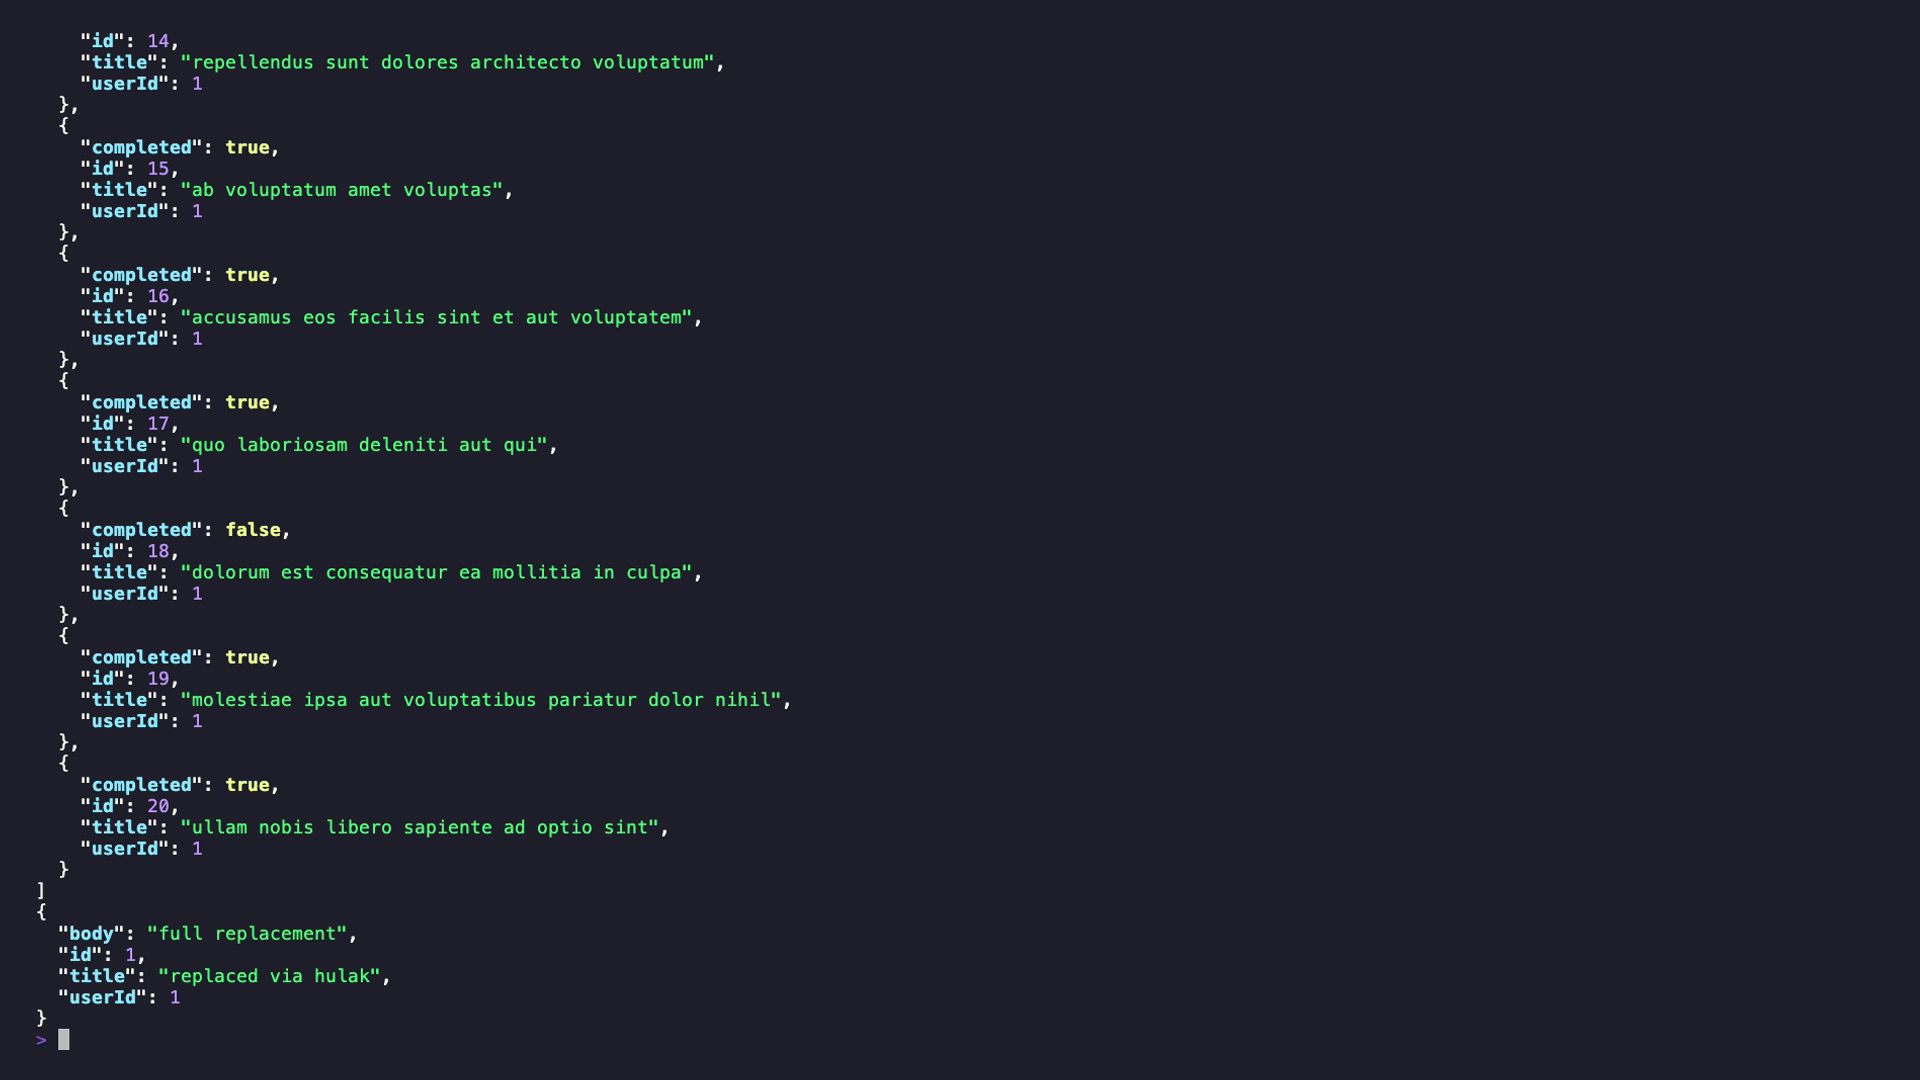 xaaha/hulak
가벼운 파일 기반 CLI API 클라이언트로, age로 암호화된 시크릿, 일급 GraphQL 지원, AI 에이전트 워크플로를 위한 내장 MCP 서버를 갖추고 있습니다.
 jassics/security-study-plan
Pentest, AppSec, Cloud Security, DevSecOps 등과 같은 역할을 기반으로 성공적인 사이버보안 엔지니어가 되기 위한 완벽한 실용 학습 계획...
 commonguy25/authproof-sdk
AI 에이전트를 위한 암호학적으로 서명된 위임 영수증. AI가 할 수 있는 것과 할 수 없는 것을 정확히 정의합니다 — 서명 가능, 검증 가능, 변조 방지.
 agentguard-ai/tealtiger
AI 에이전트를 위한 강력한 보호 - AI 애플리케이션을 위한 오픈소스 보안 및 비용 추적
 hasyros/cve-2026-93661-idor-events-manager
Events Manager <= 7.4.3 REST 티켓 업데이트 엔드포인트의 IDOR/BOLA — CVE-2026-93661
 openbmc/bmcweb
OpenBMC를 위한 Redfish, KVM, GUI, DBus를 모두 아우르는 웹서버
 sanjith1236/cve-2026-8206-kirki-exploit-analysis
WordPress Kirki 플러그인의 인증되지 않은 계정 탈취 취약점인 CVE-2026-8206에 대한 기술적 재구성 및 개념 증명과 탐지 및 완화 지침.
 m14r41/pentestingeverything
VAPT/AppSec 및 침투 테스트 가이드를 위한 완벽한 솔루션: 웹 | 모바일 | API | Thick Client | 소스 코드 리뷰 | DevSecOps | 무선 | 네트워크 침투 테스트 | SAST | DAST 등...
 pie-script/llm-agent-testbed
LLM 에이전트에서 프롬프트 인젝션, 혼동된 대리인(confused-deputy) 취약점, 그리고 도구 호출 방어를 평가하는 실증적 보안 테스트베드입니다.
 asvorg/cve-2026-105030-poc
CVE-2026-105030 Kener 4.0.0 ~ 4.1.6 버전의 Dashboard API를 통한 숨겨진 모니터 데이터 노출 취약점에 대한 python3 PoC
 denoland/clawpatrol
AI 에이전트를 위한 와이어 레벨 프록시 방화벽으로, HCL 규칙을 사용하여 SQL, Kubernetes, HTTP 트래픽을 가로채고 게이팅하며, 프로세스별 터널 격리 및 인간 개입(Human-in-the-Loop) 승인을 제공합니다.
 les-k/wp-secure-mcp
REST API를 통해 MCP 서버를 노출하는 WordPress 플러그인으로, 보안 모델이 핵심입니다. 해당 공격 표면을 아예 존재하지 않게 함으로써 CVE-2026-15015 OAuth 우회 형태를 차단합니다.
 brumbelow/layerleak
layerleak Docker Hub 시크릿 스캐너
 vighnesh91/securiscan
웹 앱, API, LLM, 모바일 패키지를 수동 헤더 검사, 능동 카나리 프로빙, 오프라인 정적 진단을 통해 스캔하는 표준 라이브러리 기반 Python 보안 트리아지 엔진.
 pervinzahidli/cve-2026-104110
FileRise Pro 클라이언트 포털의 내부 폴더 경로, 클라이언트 이메일, 업로드 정책이 /api/pro/portals/get.php를 통해 인증 없이 공개됨

 mevislobo2006/threatripper
의심스러운 SMS, 채팅 메시지 및 링크의 사기 및 피싱 지표를 점수화하고, 각 경고 신호를 인식 가이드와 퀴즈로 설명하는 오프라인 휴리스틱 분석기입니다.
 jay123anta/laravel-threat-detection
SQL 인젝션, XSS, RCE, 봇 스캐너 및 175개 이상의 공격 패턴을 탐지하고 기록하는 패시브 Laravel 미들웨어입니다. 내장 대시보드, Slack 알림, REST API 및 지리 정보 보강 기능을 갖추고 있습니다. WAF가 아닌 IDS입니다.








