
 #1
Tools for assessing the security of REST, SOAP, and GraphQL APIs.
Kitploit 추천

 matank001/moxy
Moxy는 최신 웹 애플리케이션 보안 테스팅을 위해 설계된 오픈소스 DAST 도구입니다. 사용하기 쉬운 인터페이스와 에이전트적 기능을 제공하여 침투 테스트 워크플로우를 지원하고 자동화합니다.
 justmorpheus/burp-automation
Burp Suite Pro 및 Vmware Burp Rest API를 사용한 자동 스캔 수행
 go-appsec/toolbox
CLI 및 MCP를 통한 인간과 에이전트 간의 협업형 애플리케이션 보안 테스트
 momenbasel/vulnhawk
인증 우회, IDOR, 로직 버그를 찾는 AI 기반 SAST 스캐너로 Semgrep/CodeQL이 놓치는 부분을 찾습니다. 무료 GitHub Action. Python, JS/TS, Go, PHP, Ruby를 지원합니다.
 owasp/agent-security-regression-harness
에이전틱 애플리케이션 및 MCP 통합 시스템을 위한 실행 가능한 보안 회귀 테스트
 kpomin57/waf-tester
WAF 기능 테스트를 위한 프로그램
 horizon3ai/cve-2023-27532
Veeam Backup and Replication의 CVE-2023-27532에 대한 개념 증명 익스플로잇으로, 보안되지 않은 API 엔드포인트를 악용하여 대상 시스템에서 자격 증명을 추출합니다.
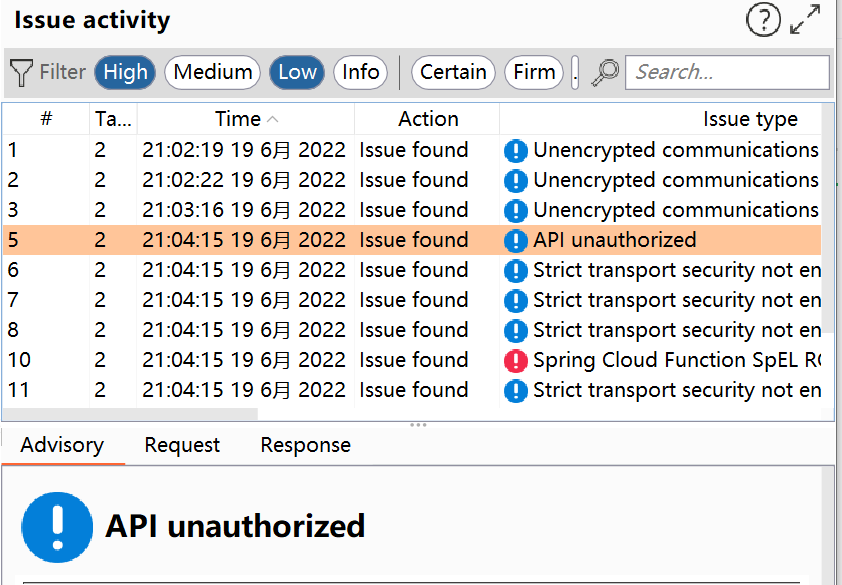 tpt11fb/springvulscan
burpsuite용 Spring 취약점 스캔 플러그인. SpringVulScan: 탐지 지원: 라우트 노출|CVE-2022-22965|CVE-2022-22963|CVE-2022-22947|CVE-2016-4977
 jas502n/burpsuite_pro_v1.7.37
포괄적인 웹 애플리케이션 보안 테스트 플랫폼으로, 고급 스캐닝 엔진, 인터셉팅 프록시, 그리고 침투 테스터를 위한 자동화된 취약점 탐지를 제공합니다.
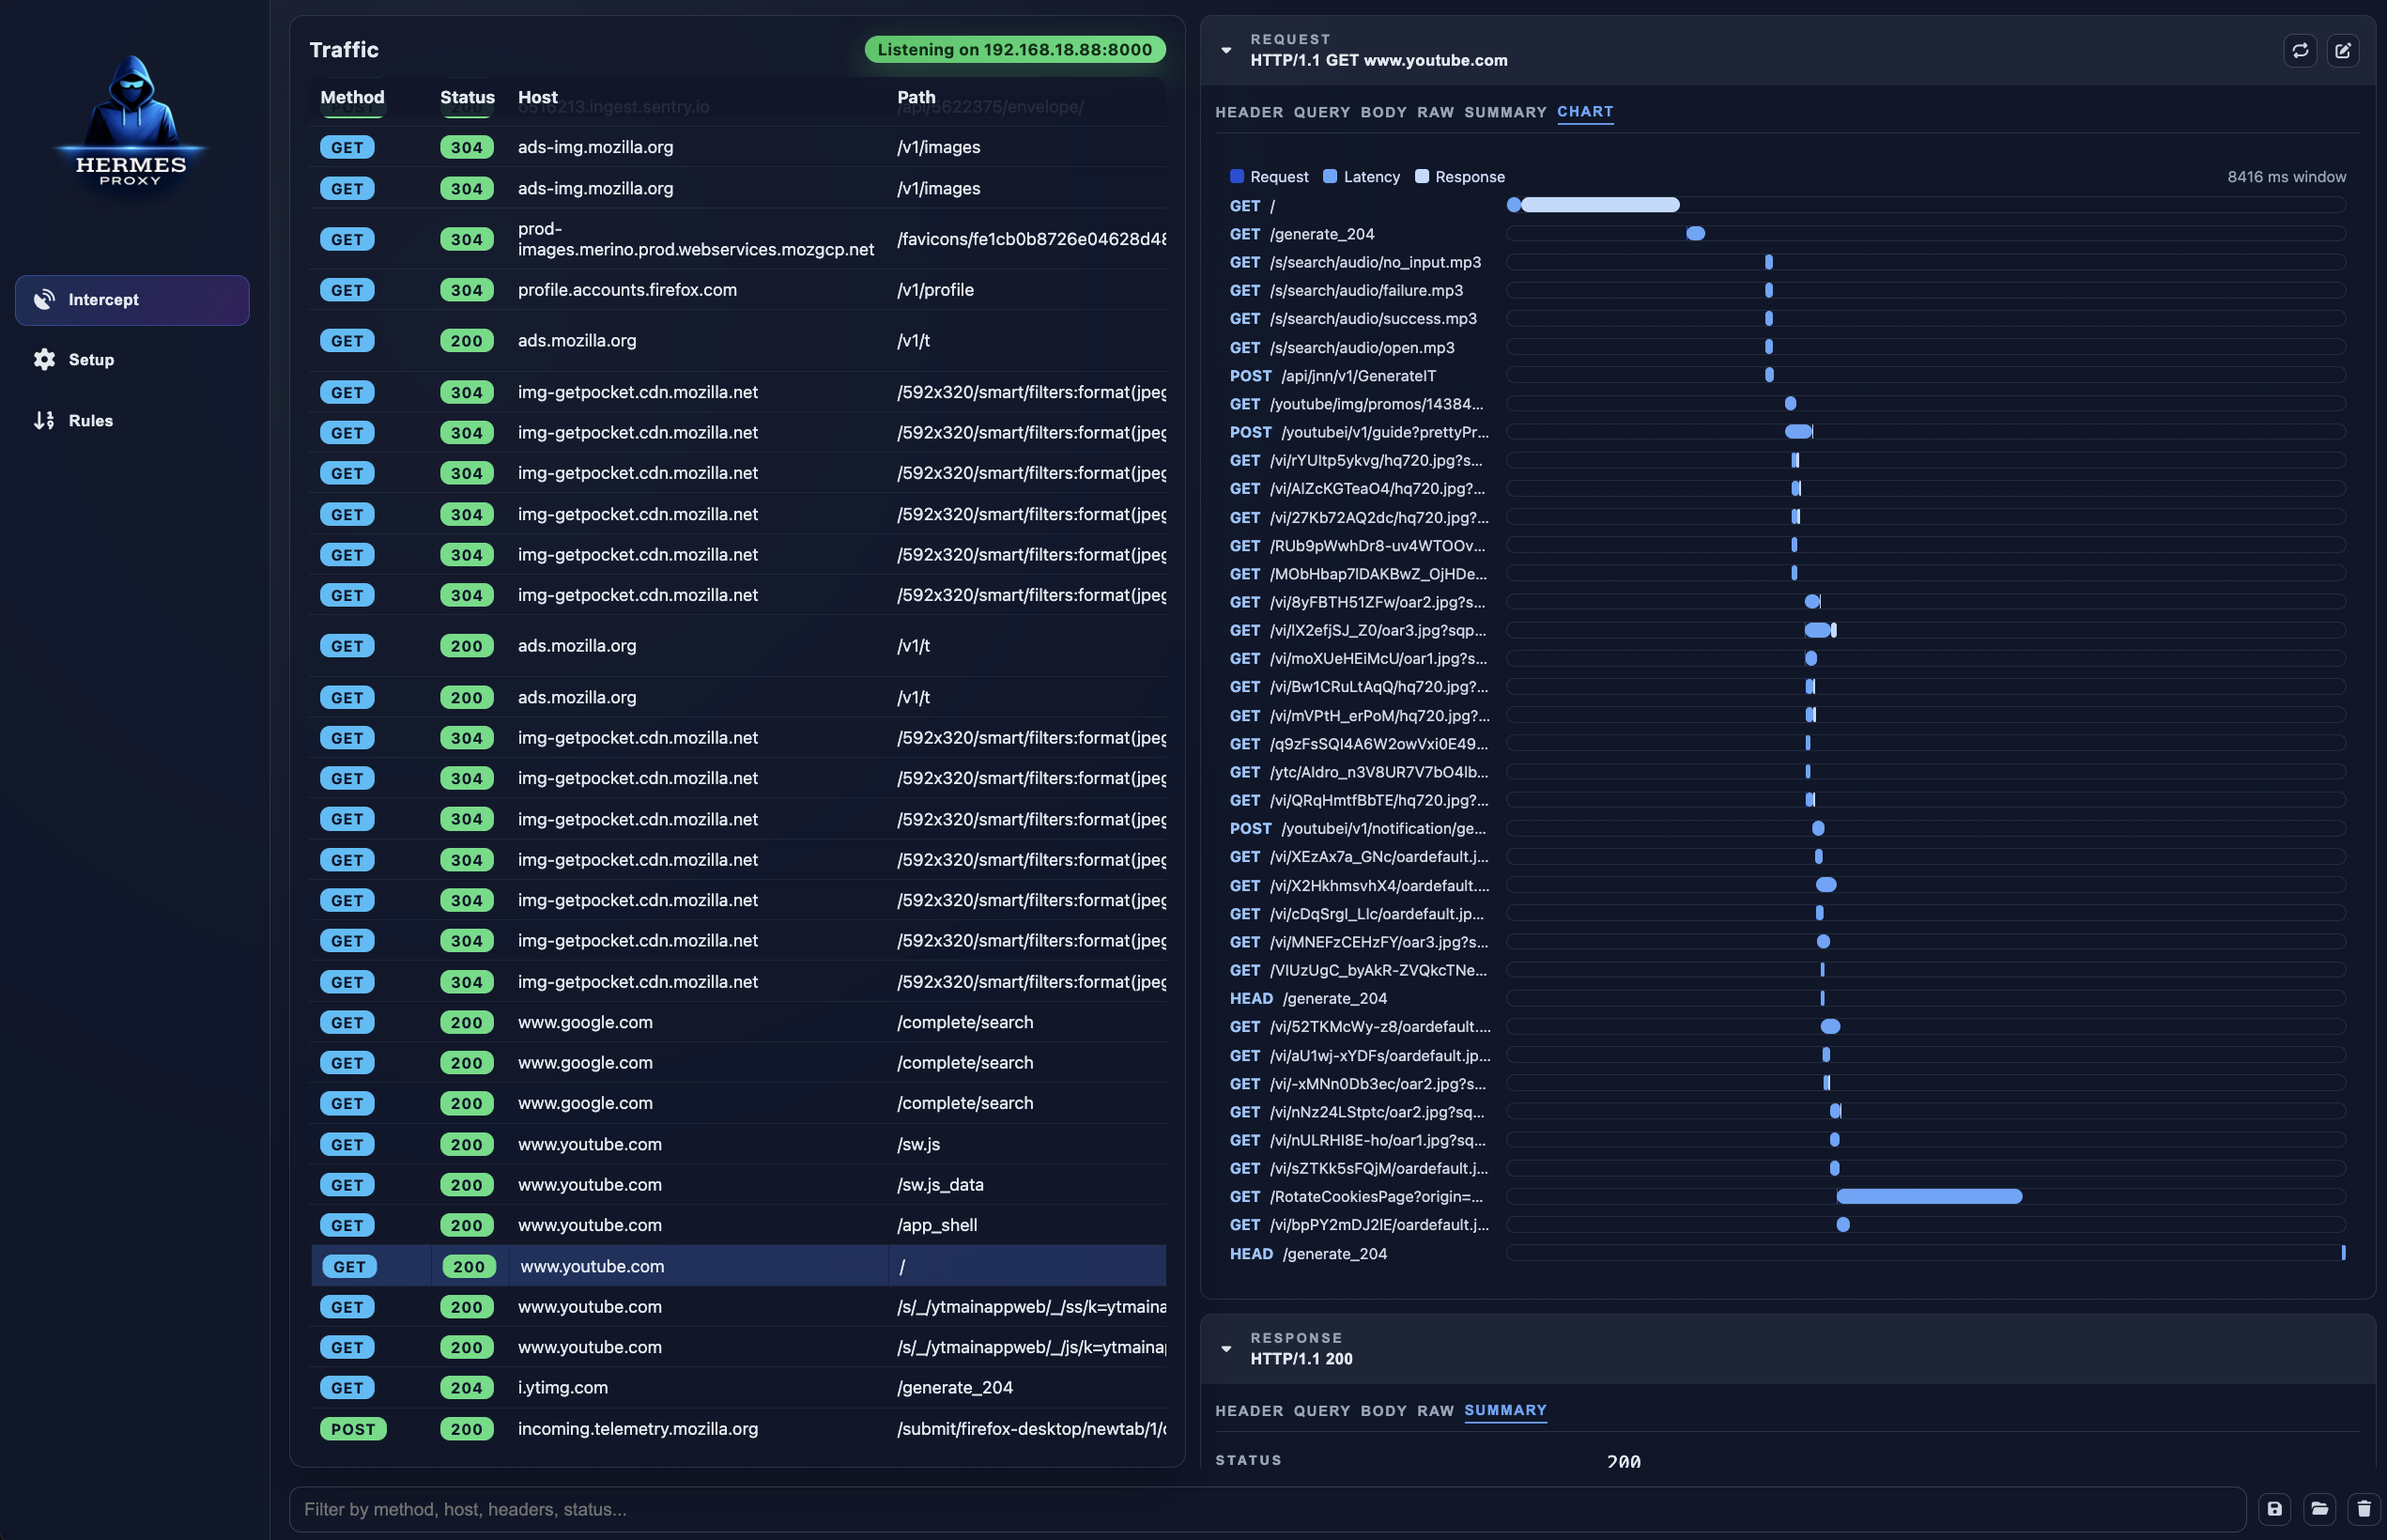 jp/hermes-proxy
Hermes Proxy - HTTP 트래픽 분석기
 owasp/apicheck
모듈형 DevSecOps 도구 모음으로, REST API 보안 테스트를 위해 설계되었으며 개발자, 시스템 관리자, 침투 테스터가 개발 수명 주기 전반에 걸쳐 보안 검사를 자동화할 수 있도록 지원합니다.
 coffinxp/google-api-key-scanner
Google Maps API 키를 21개 엔드포인트에 대해 검증하여 PoC URL과 함께 노출된 서비스를 식별하며, 프록시 지원 및 집중 감사를 위한 quiet 모드를 제공합니다.
 trailofbits/slither-mcp
Solidity 스마트 계약의 Slither 정적 분석을 위한 MCP 서버
 sobri3195/pegasus-pentest-arsenal
10가지 강력한 침투 테스트 기능을 하나의 도구로 결합한 포괄적인 웹 애플리케이션 보안 테스트 툴킷입니다.
 hackinglz/maps_scanner
Microsoft Defender 연구를 위한 MAPS 클라우드 스캐너 및 응답 파서.
 morpheuslord/nmap-api
Nmap을 래핑하는 RESTful API로, 자동화된 네트워크 스캔, 포트 탐지, 서비스 식별, 취약점 분석을 수행하며 선택적으로 AI 기반 보고서 생성을 지원합니다.
 joanbono/gurp
Go로 작성된 Burp Commander
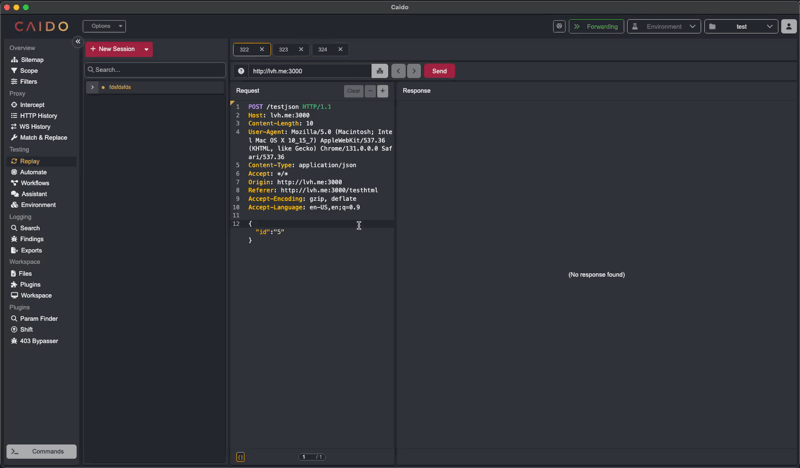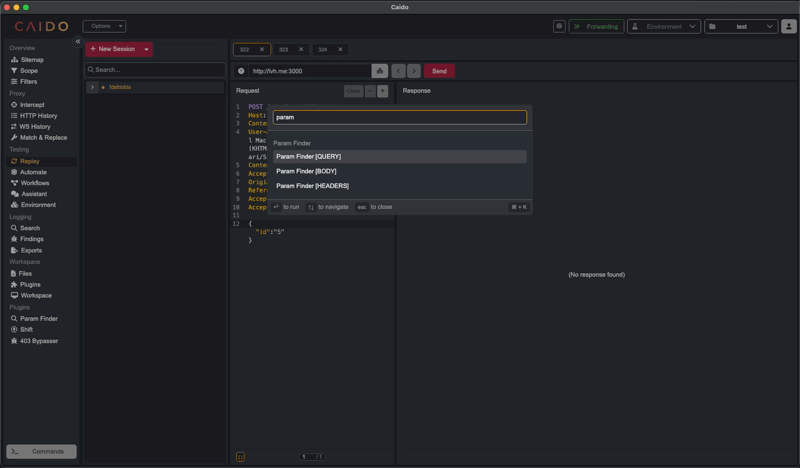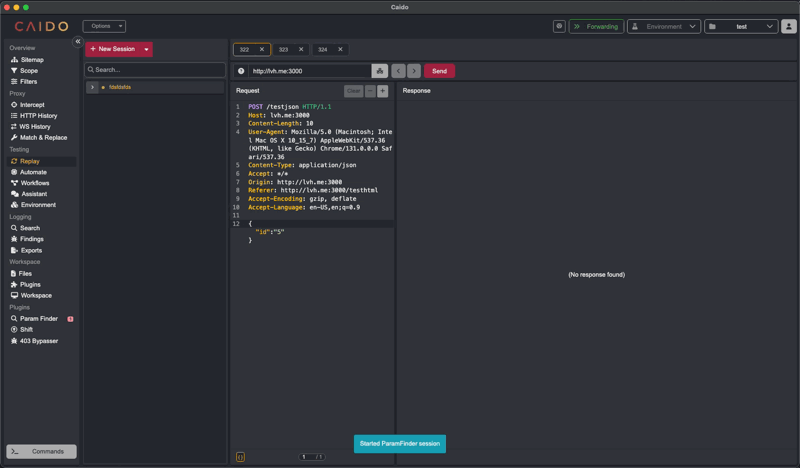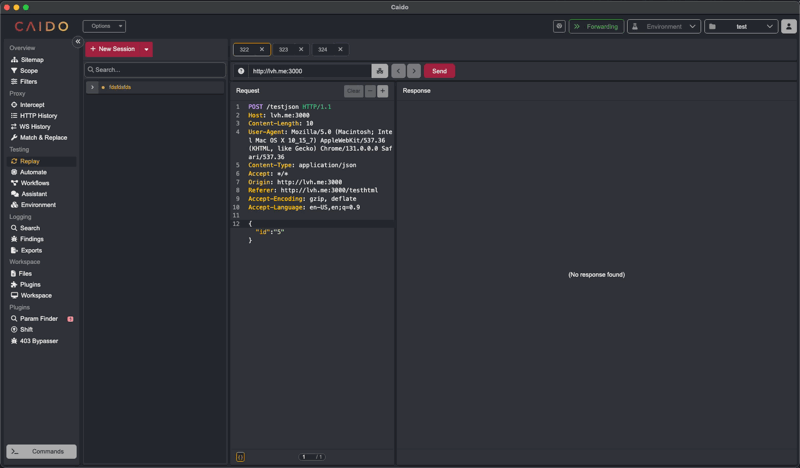 caido-community/paramfinder
Caido에서 숨겨진 매개변수 발견








