
 #1
Tools for assessing the security of REST, SOAP, and GraphQL APIs.
Kitploit 추천

 asaotomo/hx0-hawkeye
가벼운 브라우저 트래픽 캡처 및 보안 분석 확장 프로그램으로, 브라우저 사이드바에서 캡처, 차단, 수정, 재전송, 규칙 기반 탐지 및 AI 지원 분석의 전체 워크플로를 완료할 수 있습니다.(가벼운 브라우저 익스텐션으로 트래픽 캡처 및 보안 분석을 위해 브라우저…
 sech0us3/waf-checker
자동화된 WAF 평가 도구로, 방화벽 벤더를 탐지하고, 19가지 공격 카테고리를 고급 우회 페이로드로 테스트하며, CLI, Cloudflare Worker 또는 Docker를 통해 색상으로 구분된 우회 분석을 제공합니다.
 xaaha/hulak
가벼운 파일 기반 CLI API 클라이언트로, age로 암호화된 시크릿, 일급 GraphQL 지원, AI 에이전트 워크플로를 위한 내장 MCP 서버를 갖추고 있습니다.
 nccgroup/argumentinjectionhammer
인자 주입 취약점을 식별하도록 설계된 Burp 확장 프로그램입니다.
 google/aura-inspector
Salesforce Experience Cloud를 위한 자동화된 보안 테스트 도구로, 게스트 및 인증된 컨텍스트에서 잘못 구성된 Aura 애플리케이션, 접근 가능한 레코드, 그리고 인증되지 않은 기능을 발견합니다.
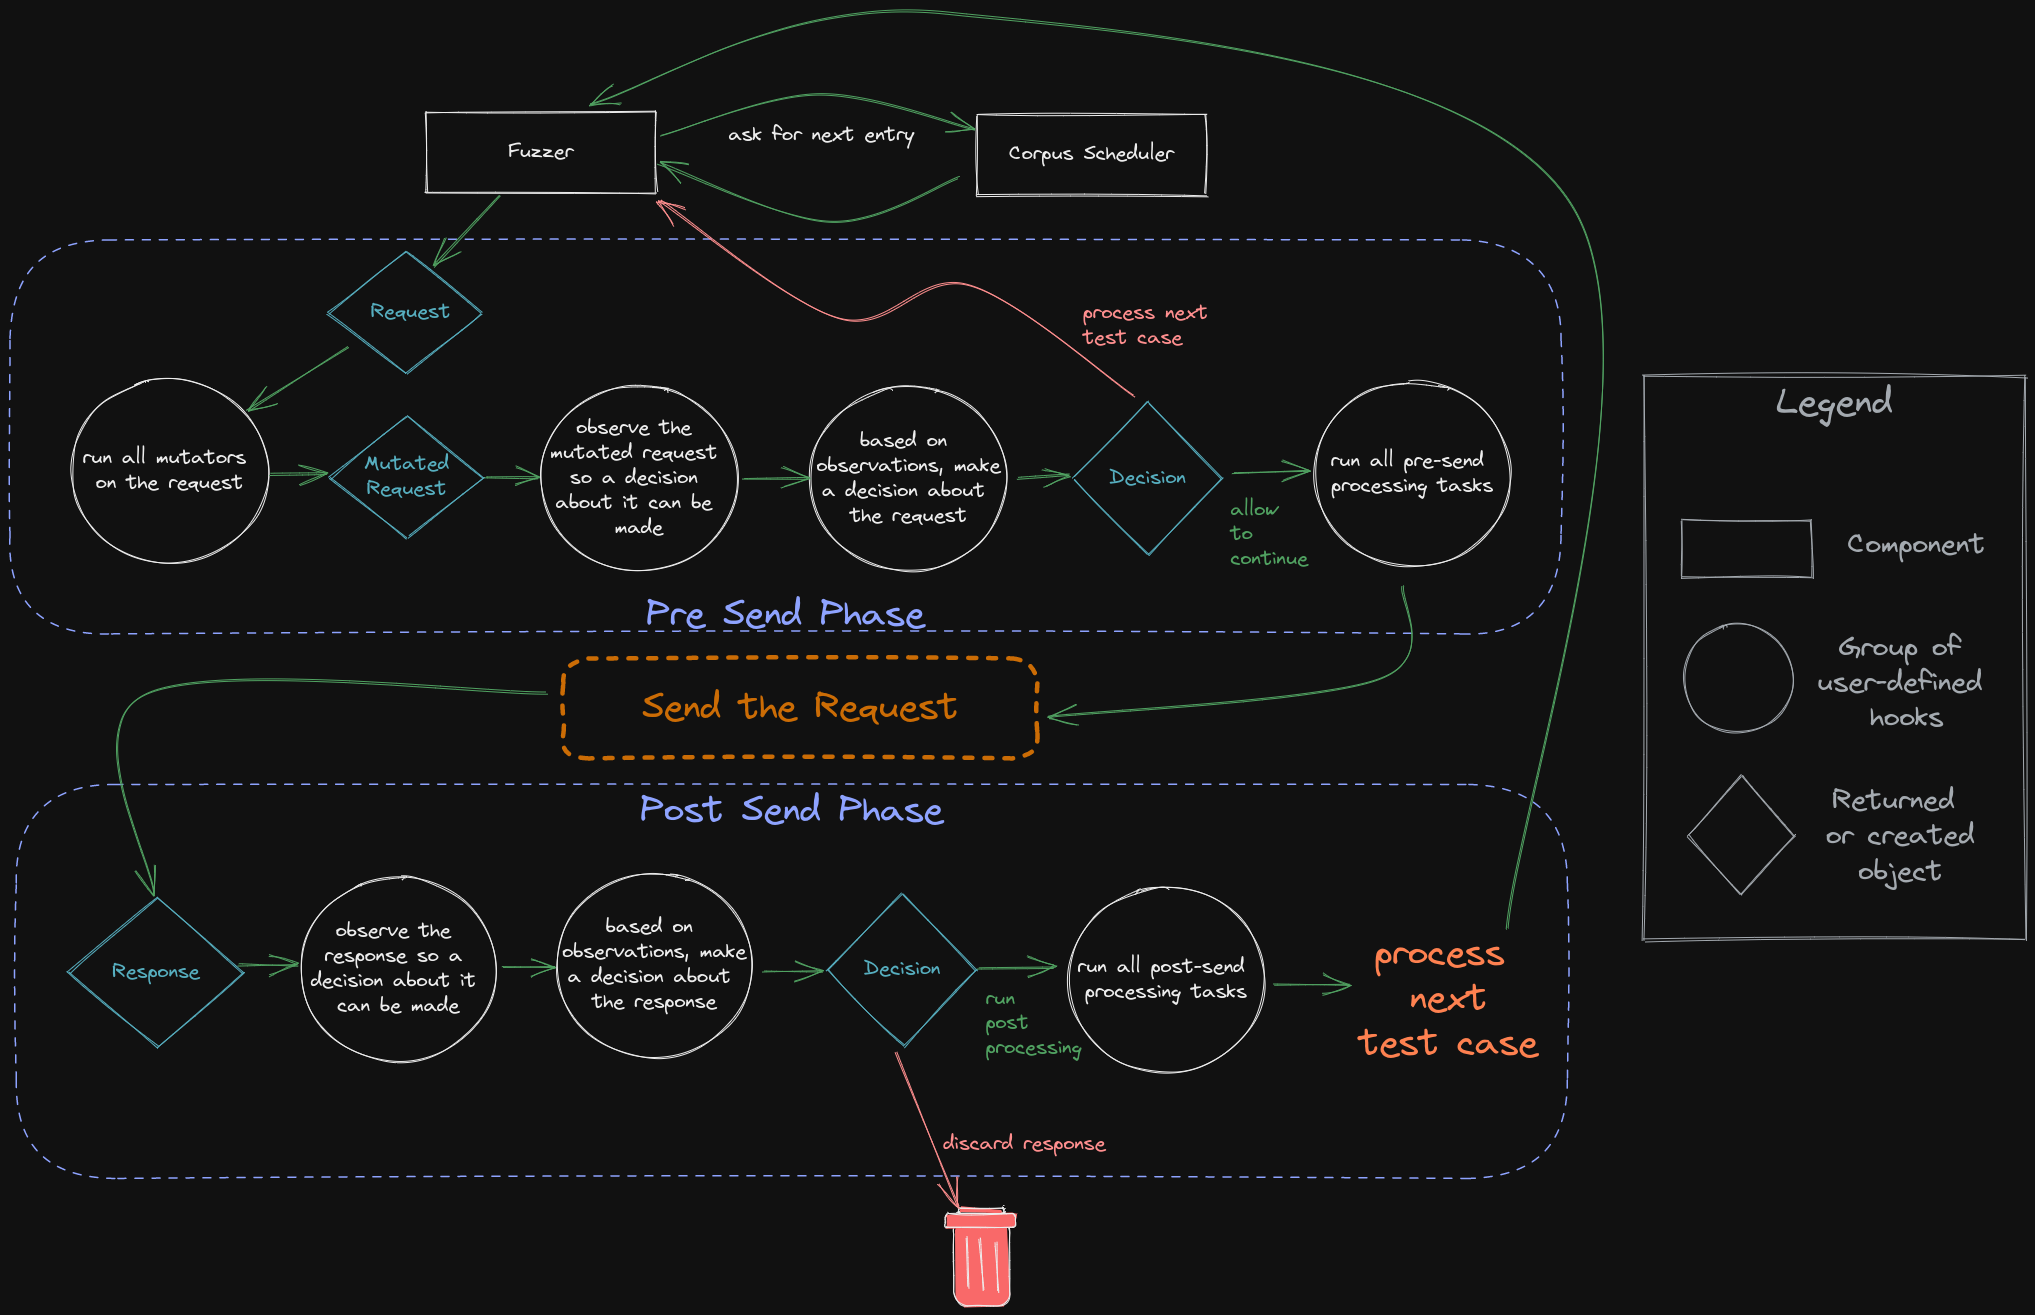 epi052/feroxfuzz
합성 가능한 뮤테이터, 스케줄러, 옵저버, 디사이더, 프로세서를 통해 맞춤형 웹 및 API 테스트를 위한 구조 인식 블랙박스 HTTP 퍼저를 Rust로 구축하세요.
 manuelberrueta/flowanalyzer
FlowAnalyzer는 OAuth 2.0 플로우와 OpenID Connect(OIDC)를 포함한 테스트 및 분석을 돕는 도구입니다.
 pentestgeek/burpcommander
Burp Suite의 REST API를 위한 Ruby 명령줄 인터페이스
 cybervelia/graphicator
자동화된 GraphQL 스키마 열거 및 데이터 추출 도구로, 인트로스펙션 문서를 반복 조회하고 쿼리를 재구성하며 응답을 저장하여 침투 테스트 및 API 보안 평가에 사용됩니다.
 mda2av/http11probe
An open testing platform that probes HTTP/1.1 servers against RFC 9110/9112 requirements, smuggling vectors, and malformed input handling. Add your…
 rub-nds/rest-attacker
REST API를 위한 자동화된 침투 테스트 프레임워크로, OpenAPI 기반 테스트 생성, 32개의 OWASP 기반 보안 테스트, 그리고 OAuth2, HTTP Basic Auth 및 API 키에 대한 내장 접근 제어 처리를 제공합니다.
 owasp/raider
OWASP Raider: 지속적 세션의 HTTP 프로세스를 조작하기 위한 새로운 프레임워크
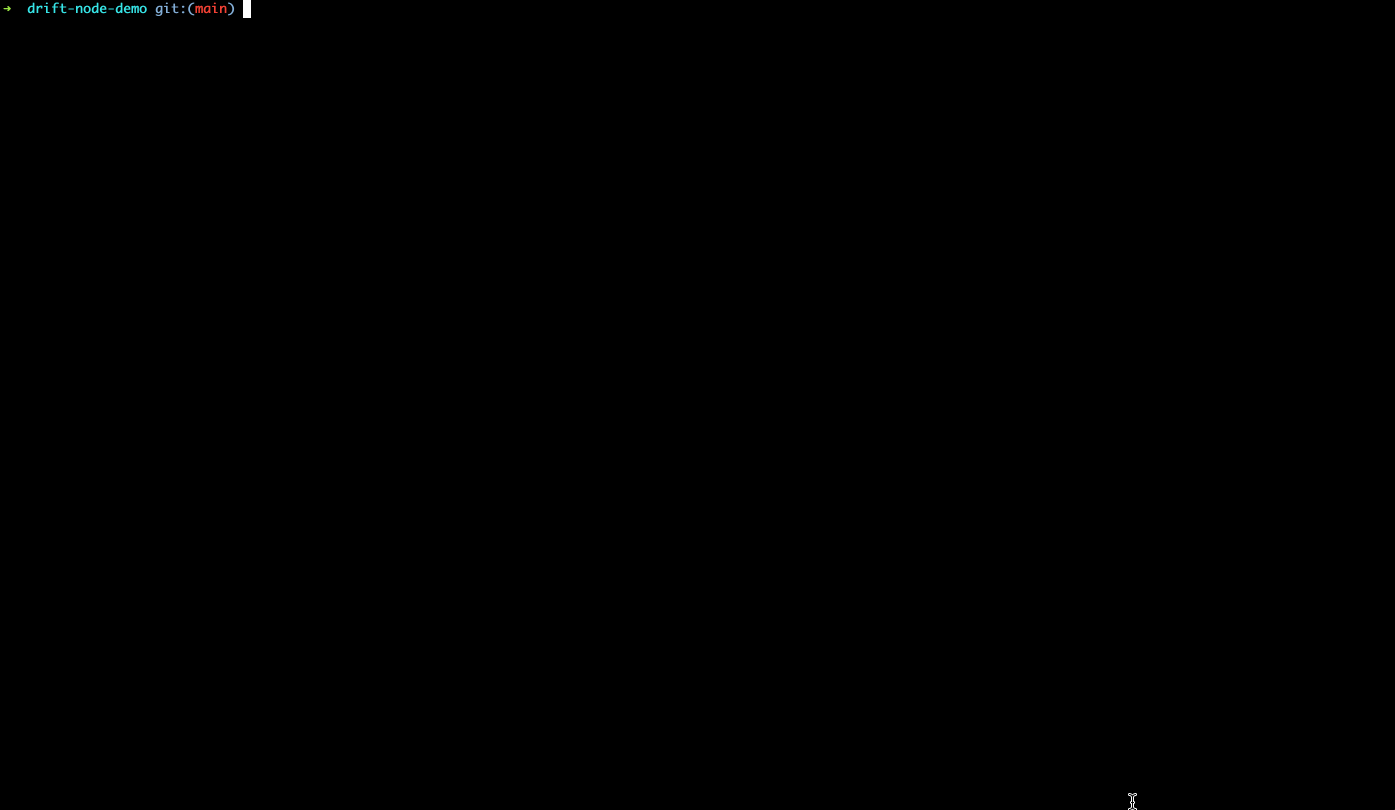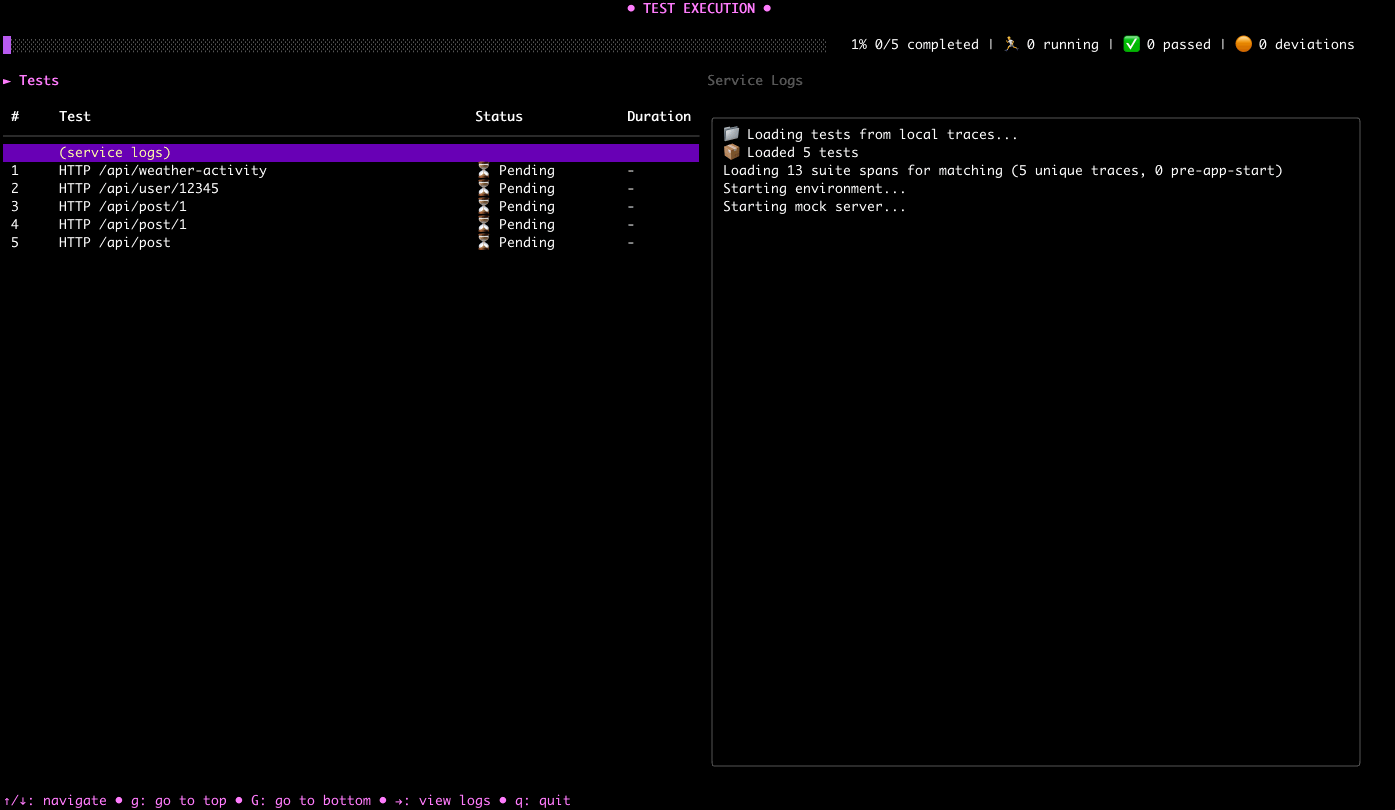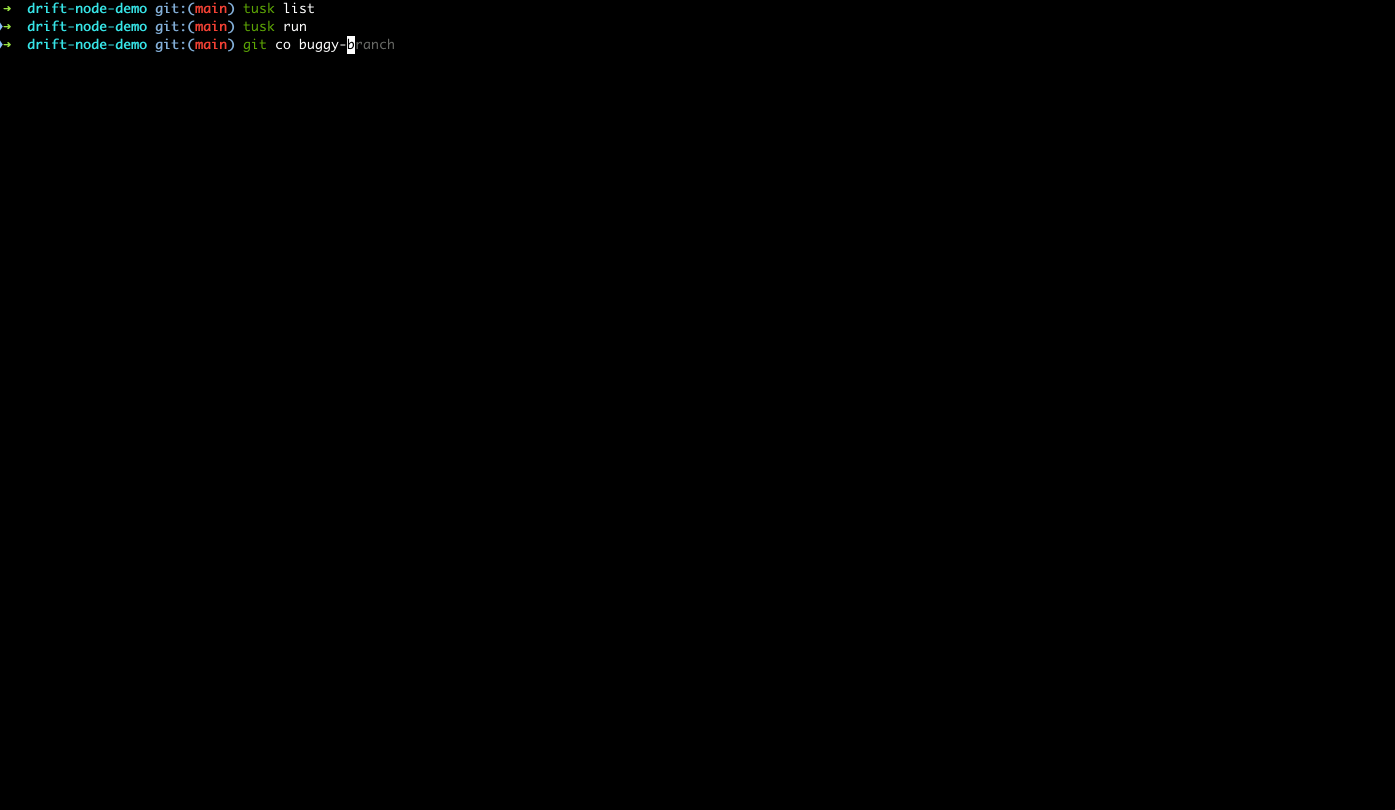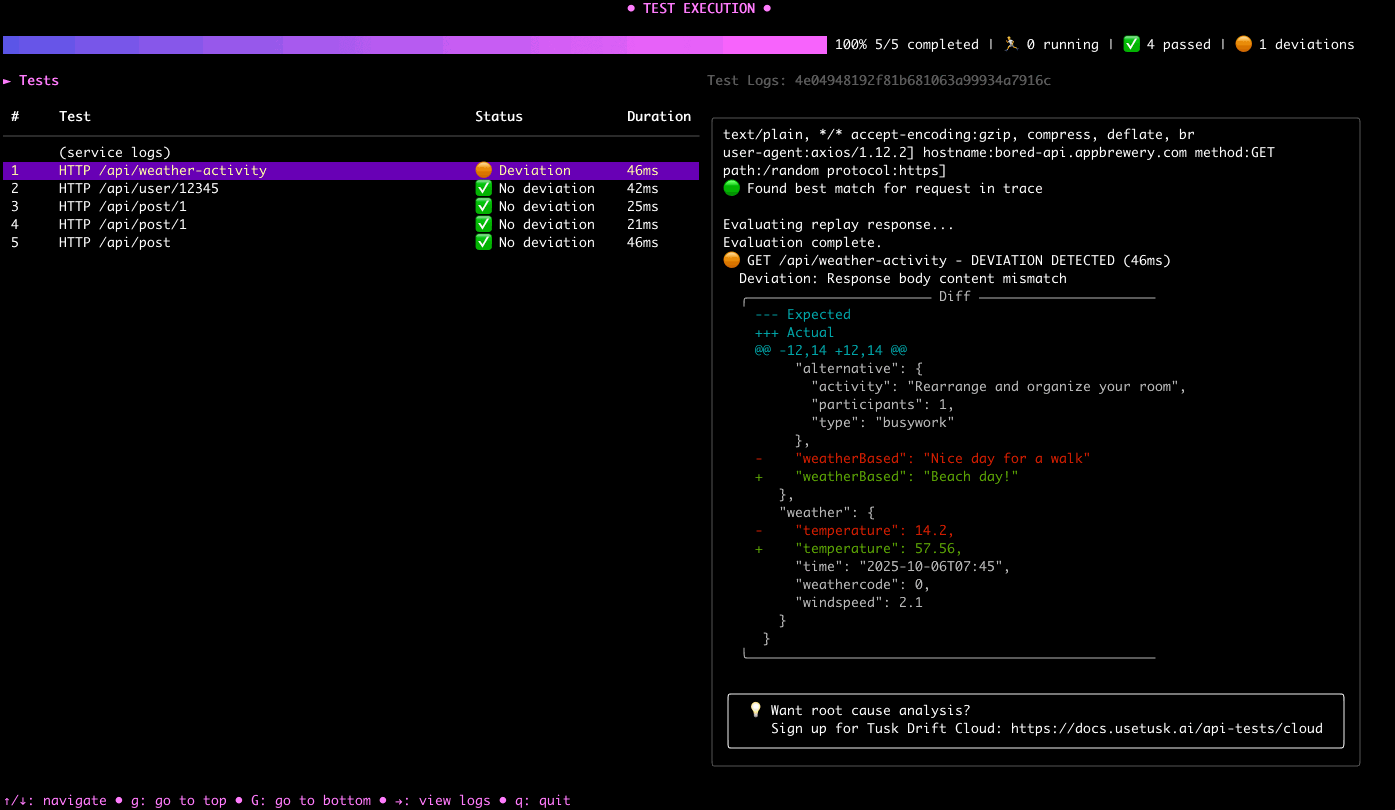 use-tusk/drift-node-sdk
Node.js SDK for capturing and replaying API calls made to/from your service
 use-tusk/tusk-cli
실시간 트래픽 기록 및 재생 기능이 있는 자동화 테스트 스위트
 santandersecurityresearch/corsair_scan
웹 애플리케이션 및 API에서 Origin 헤더 주입, 와일드카드 반사, 자격 증명 유출을 테스트하는 자동화된 CORS 오구성 스캐너.
 danialhalo/acuautomate
대규모 범위에 걸쳐 자동화된 침투 테스트 및 버그 헌팅을 위한 비공식 Acunetix CLI 도구입니다.
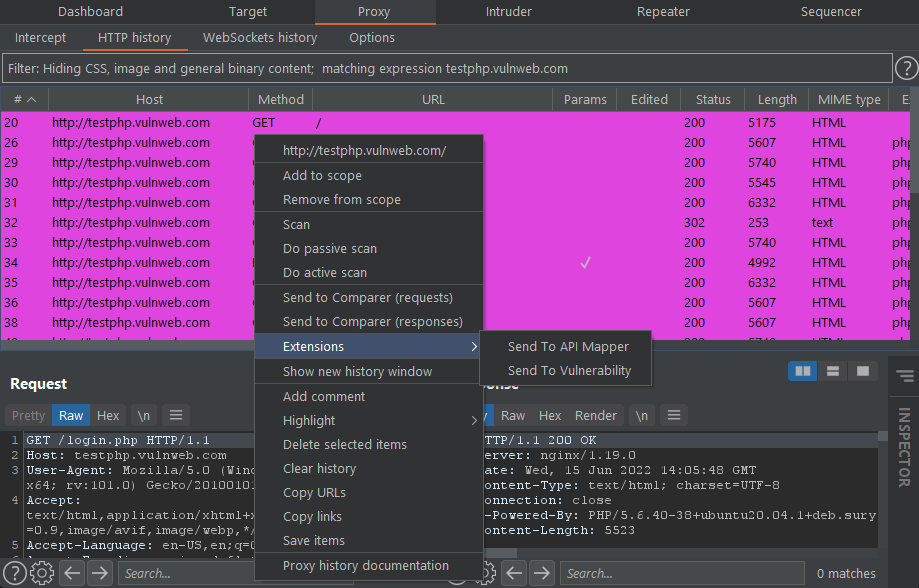 portswigger/pentest-mapper
애플리케이션 침투 테스트에서 흐름과 취약점을 매핑하기 위한 Burp Suite 확장 프로그램
 s4dhulabs/vimana-framework
Vimana는 Python API 및 웹 애플리케이션을 감사하기 위한 모듈식 보안 프레임워크입니다. 플러그인 기반 아키텍처를 통해 보안 전문가는 자동 및 수동 기술을 사용하여 Python 프로젝트를 평가, 퍼징 및 분석할 수 있습니다.








