
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천
 owasp/maswe
OWASP의 모바일 애플리케이션 공통 보안 및 개인정보 보호 취약점 목록으로, MASVS 검증 표준과 MASTG 테스트 가이드를 연결하는 참조 자료 역할을 합니다.
 hamz-a/frida-android-libbinder
Android libbinder 트래픽을 보기 위한 PoC Frida 스크립트
 0x742/noia
모바일 애플리케이션 샌드박스를 탐색하고, SQLite 데이터베이스와 바이너리 파일을 미리 보며, Frida 계측을 통해 앱 데이터를 다운로드할 수 있는 웹 기반 도구입니다.
 retme7/cve-2014-4322_poc
권한 획득:system -> root, https://github.com/retme7/CVE-2014-7911_poc 의 일부로
 t0thkr1s/frida
Frida 스크립트를 이용한 모바일 애플리케이션 동적 분석.
 nccgroup/conscrypttrustusercerts
사용자가 설치한 CA 인증서를 시스템의 Conscrypt 트러스트 저장소에 추가하여 Burp Suite와 같은 프록시 도구로 HTTPS 가로채기를 가능하게 하는 Android 14용 Magisk 모듈입니다.
 sectestannaquinn/cve-2026-0073-android-adbd-authentication-bypass-poc
# CVE-2026-0073 개념 증명 익스플로잇 Android ADB 인증 우회 취약점으로, 네트워크 공격자가 ADB over TCP가 활성화된 기기에 연결할 수 있게 해주며, Android 14에서 테스트되었습니다.
 lntrx/cve-2021-28663
CVE-2021-28663에 대한 개념 증명 익스플로잇, 메모리 별칭 및 축출 조작을 통해 임의 읽기를 가능하게 하는 Mali GPU 안드로이드 커널 드라이버의 설계 결함.
 quarkslab/cve-2020-0069_poc
CVE-2020-0069에 대한 개념 증명 익스플로잇으로, Mediatek Android 기기에서 커널 메모리 읽기/쓰기 및 syscall 후킹을 통해 권한 상승을 가능하게 합니다.
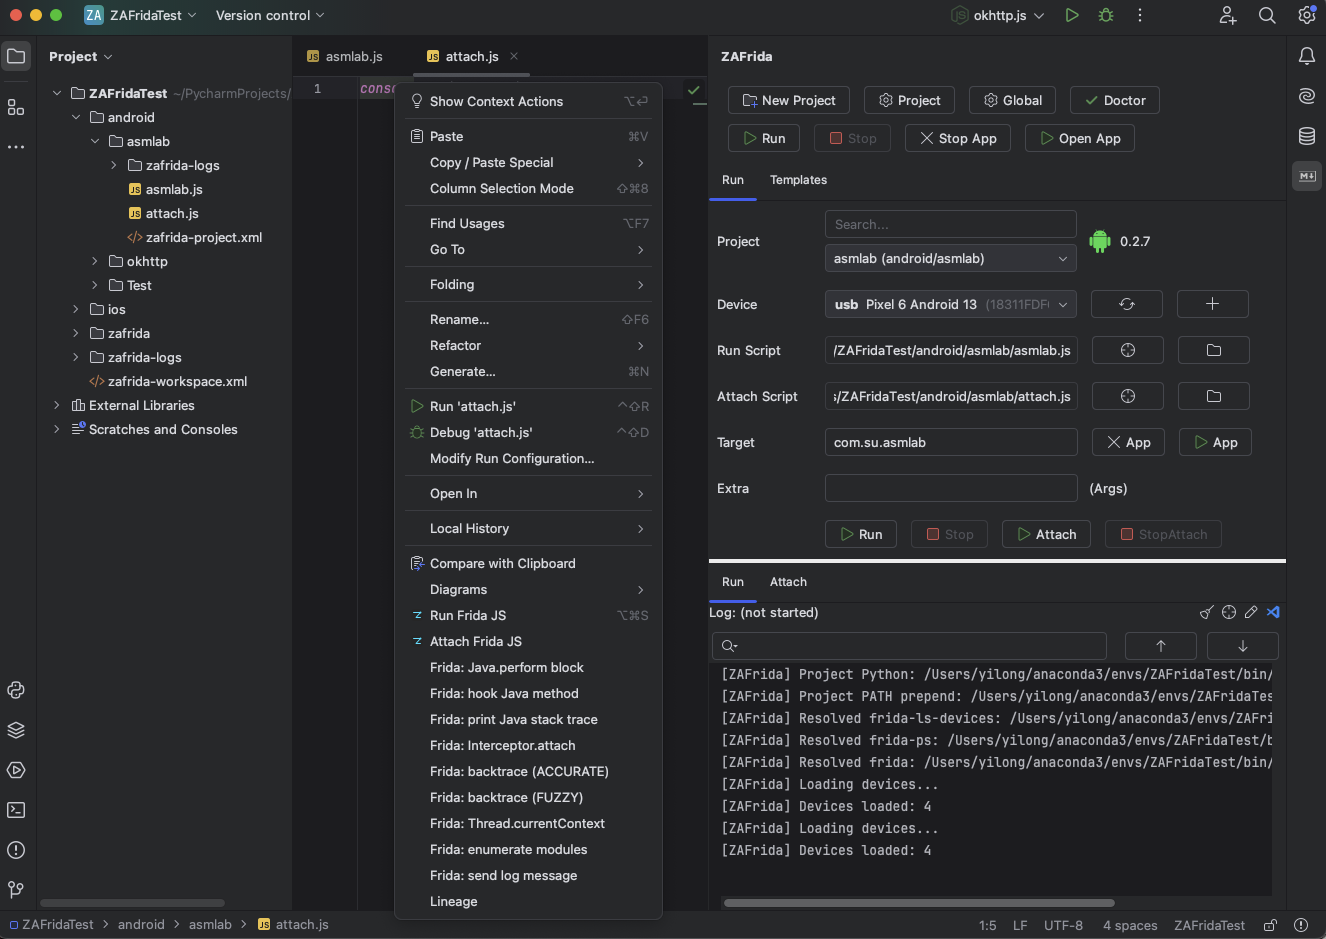 yilongmd/zafrida-ui
PyCharm / JetBrains IDE 내부의 Frida UI 도구 창.
 hyblove/iqoo-temp-root
vivo/iQOO 임시 root 툴박스 (언락 없는 임시 root, CVE-2026-43499) - 소스 코드 및 스크립트
 kalilinux/nethunter/build-scripts/kali-nethunter-installer
플래시 가능한 설치 프로그램 ZIP을 빌드하여 Android에 모바일 침투 테스트 환경을 배포합니다. 여기에는 커널 부트 패칭, rootfs 통합, TWRP/Magisk 플래싱 지원이 포함됩니다.
 google/permhash
Chromium 확장 프로그램 및 APK에 선언된 권한을 해싱하는 프레임워크로, 잠재적으로 악성인 패키지 전반에 걸친 클러스터링, 헌팅, 피보팅을 가능하게 합니다.
 viralsecuritygroup/knoxout
KNOXout(CVE-2016-6584)의 PoC - Samsung KNOX 보호 우회 및 Samsung Galaxy S6 Android Device 루팅
 tamirzb/cve-2021-1961
CVE-2021-1961용 익스플로잇 코드
 dzmitry-savitski/android-pentest-tool
Android 침투 테스트 도구 for Kali linux
 alephsecurity/initroot
모토로라 언테더드 탈옥: CVE-2016-10277을 악용한 보안 부팅 및 장치 잠금 우회
 michalbednarski/resourcepoison
CVE-2025-22441에 대한 분석 및 익스플로잇: Android에서 신뢰할 수 없는 ApplicationInfo가 LoadedApk로 전달되어 설치된 앱에서 SystemUI 프로세스로 권한 상승이 발생함








