
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천
 nanopathi/packages_apps_managedprovisioning_cve-2021-39692
CVE-2021-39692를 대상으로 한 개념 증명 익스플로잇으로, Android ManagedProvisioning을 공격하여 장치 프로비저닝 과정에서 권한 상승을 시연합니다.
 nanopathi/frameworks_av_aosp10_r33_cve-2020-0160
CVE-2020-0160을 대상으로 한 Android AOSP 10 미디어 프레임워크 취약점에 대한 익스플로잇으로, 보안 테스트 및 취약점 분석을 위한 개념 증명 코드를 포함합니다.
 nanopathi/framework_base_aosp10_r33_cve-2020-0401
Android AOSP10 프레임워크 기본 저장소로, Android 프레임워크 구성 요소의 심각한 권한 상승 취약점인 CVE-2020-0401에 대한 개념 증명 또는 패치를 포함하고 있습니다.
 mythicaltree/cve-2019-2215
CVE-2019-2215 (Bad Binder)의 개념 증명 익스플로잇으로, Android 10 x86_64 에뮬레이터를 대상으로 합니다. 격리된 커널 익스플로잇 연구 및 교육용으로 설계되었습니다.
 gitcollect/cve-2016-2468
CVE-2016-2468에 대한 빌드 가능한 개념 증명 익스플로잇으로, Android 커널의 권한 상승 취약점입니다.
 trinadh465/frameworks_base_cve-2022-20493
# Android 프레임워크 기본 저장소 CVE-2022-20493에 대한 패치 또는 분석을 포함하는 Android 프레임워크 기본 저장소로, Android 플랫폼의 보안 취약점을 해결합니다.
 trinadh465/frameworks_base_aosp10_r33_cve-2022-20005
Android framework용 CVE-2022-20005 패치로, AOSP 10의 보안 취약점을 해결합니다. 해당 결함을 완화하기 위한 소스 코드 변경 사항을 제공합니다.
 trinadh465/frameworks_av_cve-2023-20933
frameworks_av 구성 요소를 대상으로 하는 Android 미디어 프레임워크 취약점 CVE-2023-20933용 익스플로잇 또는 패치
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2020-0219
CVE-2020-0219에 대한 보안 패치가 포함된 Android Settings 패키지로, AOSP 10의 취약점을 해결합니다.
 karma9874/androrat
소켓을 사용하는 간단한 안드로이드 원격 관리 도구입니다. 클라이언트 측에서는 Java를, 서버 측에서는 Python을 사용합니다.
 trinadh465/packages_apps_settings_aosp10_r33_cve-2021-0336
# Android 설정 앱 소스 코드 (AOSP 10 r33) CVE-2021-0336 패치가 적용된 버전으로, 취약점 분석 및 보안 연구를 위한 것입니다.
 alphabugx/cve-2025-54957
CVE-2025-54957에 대한 개념 증명 익스플로잇으로, Dolby의 DDPlus 통합 디코더에서 발생하는 out-of-bounds 쓰기 취약점을 악용하여 RCS 오디오 메시지를 통해 Android에서 0-클릭 크래시를 시연합니다.
 timwr/cve-2014-3153
CVE-2014-3153, 일명 towelroot
 secmob/cve-2015-6612
Android CVE-2015-6612에 대한 개념 증명 익스플로잇으로, 보안 연구 및 테스트를 위한 작동하는 PoC와 함께 권한 상승 취약점을 시연합니다.
 timwr/cve-2013-6282
Android용 CVE-2013-6282 개념 증명
 android-rooting-tools/libfutex_exploit
CVE-2014-3153 익스플로잇
 fastmo/cve-2019-11932
GIF를 통해 포트로 익스플로잇을 만들어 왓츠앱을 해킹하는 프로그램.
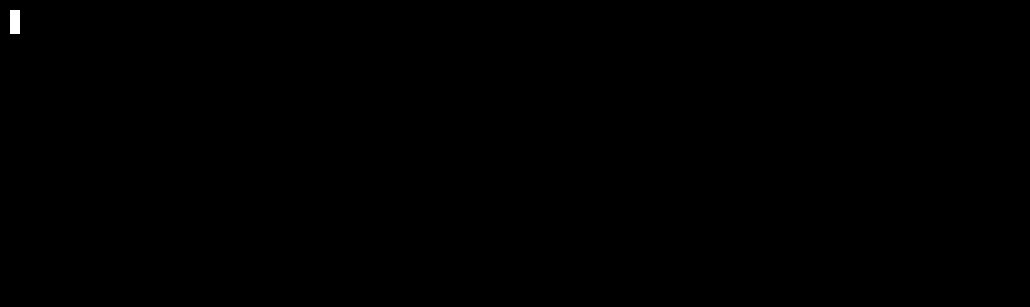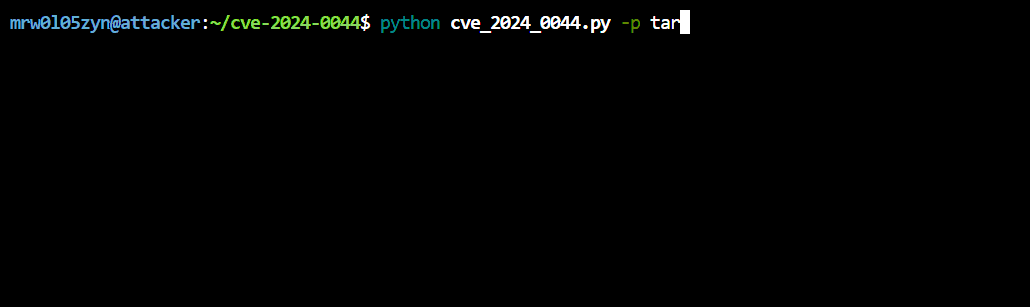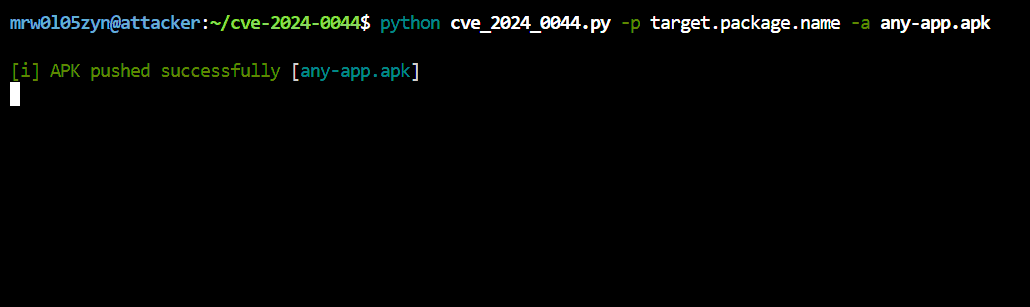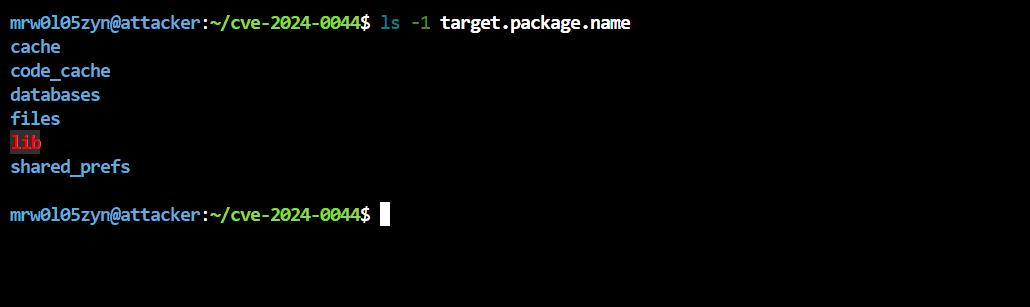 mrw0l05zyn/cve-2024-0044
CVE-2024-0044








