
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천

 skylot/jadx
Android Dex 및 APK 파일을 읽을 수 있는 Java 소스 코드로 디컴파일하는 명령줄 및 GUI 도구입니다. 리소스 디코딩, 난독 해제 및 Smali 디버깅 기능을 제공합니다.
 mvt-project/androidqf
androidqf (Android Quick Forensics)는 Android 기기에서 포렌식 증거를 신속하게 수집하여 잠재적인 침해 흔적을 식별하는 데 도움을 줍니다.
 ariyanpegu/ghostlock-app
GhostLock 원탭 실행 앱 (CVE-2026-43499)
 konloch/bytecode-viewer
Java 8+ Jar 및 Android APK 역공학 제품군 (디컴파일러, 편집기, 디버거 등)
 librepods-org/librepods
Apple 생태계로부터 해방된 AirPods
 amd2g2zz/kunglao-agent
리버스 엔지니어링 전문 에이전트: 자체 분석 경로를 계획하고, 모든 사실을 원시 증거로부터 도출하며, 기계적 검증 게이트 아래에서 수렴합니다 — 펌웨어, 프로토콜, 웹/JS, 리스크 컨트롤, 바이너리.
 ibotpeaches/apktool
Android apk 파일을 리버스 엔지니어링하기 위한 도구입니다.
 mg1937/asc
컴파일된 DEX 아티팩트를 직접 조회하여 전처리 없이 밀리초 단위로 클래스와 상호 참조를 추출하는 빠른 Android APK 디컴파일러 프런트엔드입니다.
 snothin/ghostlock-s26
Galaxy S26용 GhostLock (CVE-2026-43499)
 nationalsecurityagency/ghidra
Ghidra는 소프트웨어 리버스 엔지니어링(SRE) 프레임워크입니다.
 androguard/androguard
안드로이드 애플리케이션을 위한 리버스 엔지니어링 및 침투 테스트
 zaproxy/zaproxy
자동 취약점 탐지, 수동 침투 테스트, 그리고 프록시 기반 가로채기 엔진을 이용한 API 보안 테스트를 위한 오픈소스 웹 애플리케이션 보안 스캐너입니다.
 nightwatchcybersecurity/truegaze
Android/iOS 앱을 위한 정적 분석 도구로, 소스 코드 외부의 보안 문제에 초점을 맞춥니다.
 aureliusivan/ubl-itel-s23
Itel S23 (S665L) / Unisoc T606용 부트로더 잠금 해제 (CVE-2022-38694 사용)
 lsposed/lspromise
로컬의 신뢰할 수 없는 앱에서 root/kernel로의 권한 상승을 가능하게 하는 Android 완전 익스플로잇 체인으로, CVE-2026-49881과 CVE-2026-43284의 조합입니다.
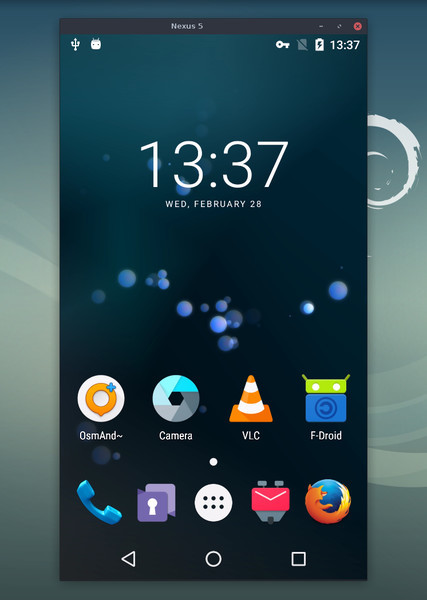 genymobile/scrcpy
Android 기기를 표시하고 제어하세요
 mretallack/androidauto
프로토콜 리버스 엔지니어링, TLS 상호 인증, H.264 비디오 프로젝션, 터치 입력 주입 및 USB AOA를 통한 센서 데이터 스트리밍을 갖춘 오픈소스 Android Auto 휴대폰 측 구현
 mobilehackinglab/ghostlock-a17
Samsung Galaxy A17에서 KDP 우회, KASLR 복구, 위조된 workqueue 실행을 통해 루트 권한을 획득하고 지속적 셸을 유지하는 CVE-2026-43499 커널 익스플로잇





