
 #1
 rohitberiwala/claude-code-mcp-injection-poc
CVE-2025-59536 및 관련 CVE에 대한 전문적인 PoC입니다. Anthropic Claude_Code에서 MCP Tool Confirmation Prompt Misrepresentation을 통해 임의 OS 명령 실행이 가능함을 보여줍니다.
 helixar-ai/mcp-security-checklist
MCP는 빠르게 채택되고 있습니다. 보안 지침은 뒤처져 있습니다. 이 체크리스트는 보안 엔지니어, 플랫폼 팀, 기술 리더에게 내부 도구든 고객 대상 AI 에이전트든 MCP 배포를 보호하기 위한 명확하고 실행 가능한 기준선을 제공합니다.
 soildworks/agentic-clip-benchmark
CIFAR-10에서 OpenAI의 CLIP 모델을 위한 자동화된 고정밀 제로샷 평가 파이프라인입니다. 88.80% 정확도, Safetensors 보안 완화(CVE-2025-32434), AI Native(Trae) 워크플로를 특징으로 합니다.
 roostercoopllc/flipper-mcp
Flipper Zero를 위한 AI 기반 MCP 서버. Claude 또는 모든 MCP 클라이언트를 사용하여 WiFi를 통해 SubGHz, NFC, RFID, IR, BLE, GPIO 등을 제어합니다.
 nishitvp/better_opts_attacks
LLM에 대한 아키텍처 인식 적대적 공격을 사용하여 파인튜닝 기반 프롬프트 인젝션 방어(SecAlign, SecAlign++, StruQ)를 깨기 위한 공격 프레임워크.

 centisgood/duo-agentflow-auditor
AI Code Security — SAST가 놓친 AI 생성 코드를 잡아내는 네 가지 에이전트. GitLab Duo Agent Platform 기반.
 dwallener/entropicapublic
Entropica 저장소의 공개 버전
 eqtylab/cupcake
AI 코딩 에이전트를 위한 네이티브 정책 시행 레이어입니다. OPA/Rego 기반으로 구축되었습니다.
 knoveleng/redeval
[ICLR 2026] - 논문 공식 저장소: "RedBench: 대규모 언어 모델의 포괄적 레드 티밍을 위한 범용 데이터셋"
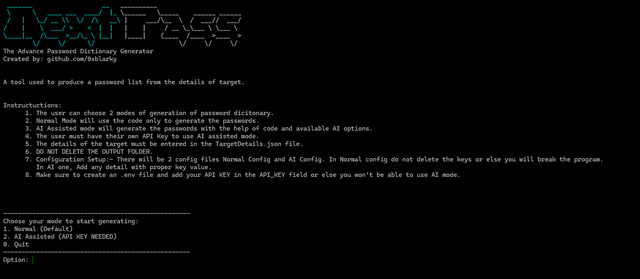 0xblarky/nextpass
타겟의 세부 정보를 기반으로 비밀번호 목록 또는 사전을 생성하는 데 사용할 수 있는 도구
 atiilla/cve-2026-21852-poc
# 세 가지 Claude Code 취약점(훅 우회, MCP 주입, API 키 탈취)에 대한 교육용 데모로, 공격자 서버, MITM 프록시, 공급망 보안 학습을 위한 탐지 스캐너를 포함합니다.
 useaitechdad/openclaw-technical-analysis
이 기술 연구 및 검토는 공개 코드에 대한 교육 목적으로 수행되며, 캐나다 저작권법(Copyright Act)에 따른 공정 이용(Fair Dealing)에 해당합니다.
 anecdotes-yair/trust-my-agent-ai
OpenClaw 에이전트를 위한 보안 및 규정 준수 보디가드
 canonicalmg/reverse-captcha-eval
평범해 보이는 텍스트에 포함된 보이지 않는 유니코드 인코딩 명령어를 대규모 언어 모델이 따르는지 테스트하는 평가 프레임워크로, 여러 모델 및 도구 조건에 걸친 통계적 분석을 제공합니다.
 facebookresearch/meta_secalign
프롬프트 인젝션 공격에 대응하기 위한 오픈 웨이트 LLM과 학습/평가 코드, 그리고 에이전트 도구 호출 및 명령 수행 보안을 위한 벤치마크.
 calusdotai/anticipator
Anticipator는 다중 에이전트 AI 시스템을 위한 오픈소스 위협 탐지 플랫폼입니다.
 kishorbal/deep-c
Android 딥링크 설정 오류 탐지 및 악용 도구









