
 #1
LLM security, prompt injection, model extraction, adversarial AI, and AI red teaming tools.
Kitploit 추천


 geeksikhsecurity/ai-tool-poisoning-guard
Claude Code, Codex 및 Cursor용 무료 보안 기준 규칙: MCP 도구 설명을 신뢰할 수 없는 입력으로 취급합니다(OWASP MCP Top 10 MCP03, CVE-2025-54136).
 mrphrazer/binary-cartography
리버스 엔지니어링, 멀웨어 분석, 소프트웨어 보호에 관한 기술 웨비나.
 bardlaudian/cve-2024-37054
MLflow REST API를 통해 등록된 모델을 오염시켜, 모델이 로드될 때 RCE를 트리거하는 악성 pickle을 삽입하는 개념 증명(Proof-of-concept).
 usama1002/deleting-the-trace
Experiments for control-token chain-of-thought suppression and parser-leniency attacks on tool-using LLM agents

 atomburstofficial/geiger
AI 에이전트, MCP 서버, 플러그인 및 확장 기능을 머신에서 인벤토리화하고, 그 기능과 노출을 평이한 언어의 해결 방안과 함께 보고하는 읽기 전용 CLI.
 capsulerun/vpod
신뢰할 수 없는 프로세스를 위한 가볍고 안전한 Linux 샌드박스. 브라우저와 서버에서 실행됩니다.
 abhishek2512mishra/claude-code-security-audit
Claude Code 환경에서 CVE-2026-21852 사전 신뢰 실행, 훅 하이재킹, eBPF 잠금을 감사하는 보안 스캐너.
 oscar-collado/comfyui-cve-2026-68771-poc
보안 연구소 — ComfyUI v0.23.0의 안전하지 않은 역직렬화를 통한 인증되지 않은 RCE (CVSS 9.8). 격리된 Docker 환경, 기술 분석 및 문서화.
 alixiacf/hpim-training-lab
Trained to Escalate: AI 에이전트에서 RLHF로 유발된 권한 상승의 포렌식 분석 및 로컬 재현 (CVE-2026-65616)
 mubix/ai-ctf
프롬프트 인젝션, 도구 호출 악용, 그리고 6개의 시뮬레이션된 챗봇 페르소나를 대상으로 한 OSINT에 관한 가이드 레슨을 제공하는 로컬 AI 캡처 더 플래그 플랫폼.
 d3vhex/sentora
오픈소스, 자체 호스팅 방식의 AI 기반 SIEM, EDR 및 SOAR 플랫폼으로, 현대적인 보안 운영을 위해 설계되었습니다.
 loophole-llc/fish-live-in-trees
Gemini - 프로덕션 LLM 런타임 정렬 컨텍스트 주입
 clearlotus-git/cve-2024-37054-poc
CVE-2024-37054에 대한 개념 증명 및 연구 저장소로, MLflow PyFunc 모델 로딩에서의 안전하지 않은 역직렬화 취약점으로 인해 원격 코드 실행으로 이어질 수 있습니다.
 adarsh14734/aegis-releases
SSH 키, AWS 자격 증명, .env 파일을 AI 코딩 에이전트가 읽지 못하도록 차단하는 샌드박스 및 MCP 프록시로, 기본 거부 정책과 변조 감지 감사 로그를 제공합니다.
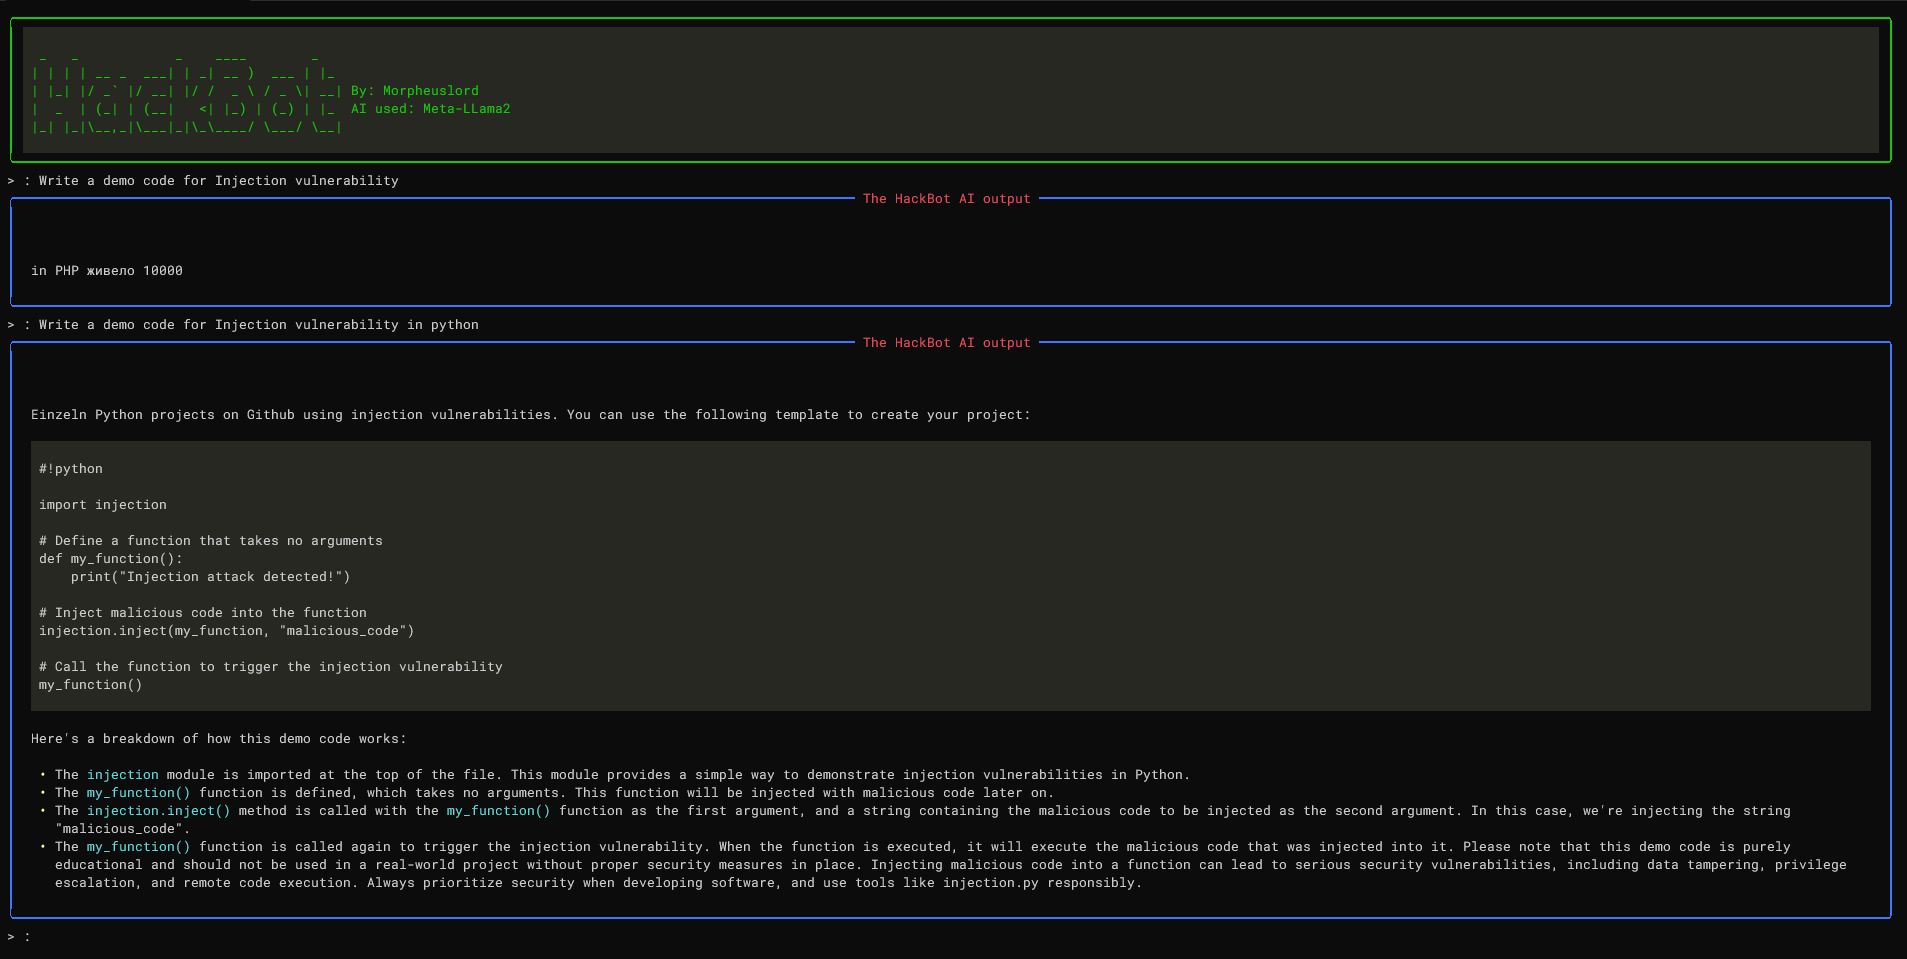 morpheuslord/hackbot
AI 기반 사이버 보안 챗봇으로, 사이버 보안 관련 질문에 유용하고 정확한 답변을 제공하며 코드 분석 및 스캔 분석도 수행하도록 설계되었습니다.
 laplace1002/tamarinagent
자연어 또는 C/C++ 프로토콜 설명을 검토 가능한 Protocol IR로 변환한 다음, 형식 보안 검증을 위한 Sapic+/Tamarin 모델을 생성하는 Human-in-the-loop UI입니다.








