
 #1
LLM security, prompt injection, model extraction, adversarial AI, and AI red teaming tools.
Kitploit 추천

 mcp-shark/mcp-shark
Model Context Protocol 통신을 위한 Wireshark와 같은 포렌식 분석 IDE와 MCP 서버 간의 모든 HTTP 요청과 응답을 캡처, 검사, 조사합니다
 beelzebub-labs/beelzebub
시스템 가상화를 위해 AI를 활용하는 보안 로우 코드 디셉션 런타임 프레임워크

 lycis/cawdog
CAWODOG는 오프라인 산업용 기계에 배포된 Python 기반 AI 모델을 보호하는 방법을 시연하는 개념 증명 프로젝트입니다. 세 가지 점진적 단계(0 → 2)를 통해 다음을 보여줍니다: * 순진한 Python AI 애플리케이션이 어떻게 쉽게 리버스…
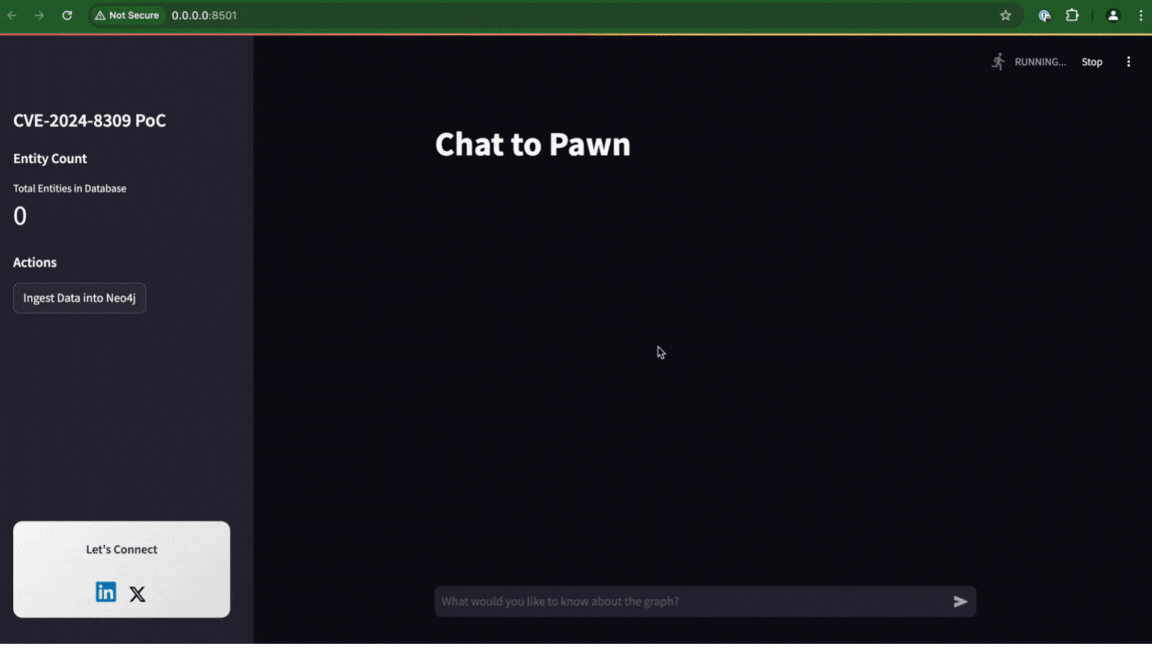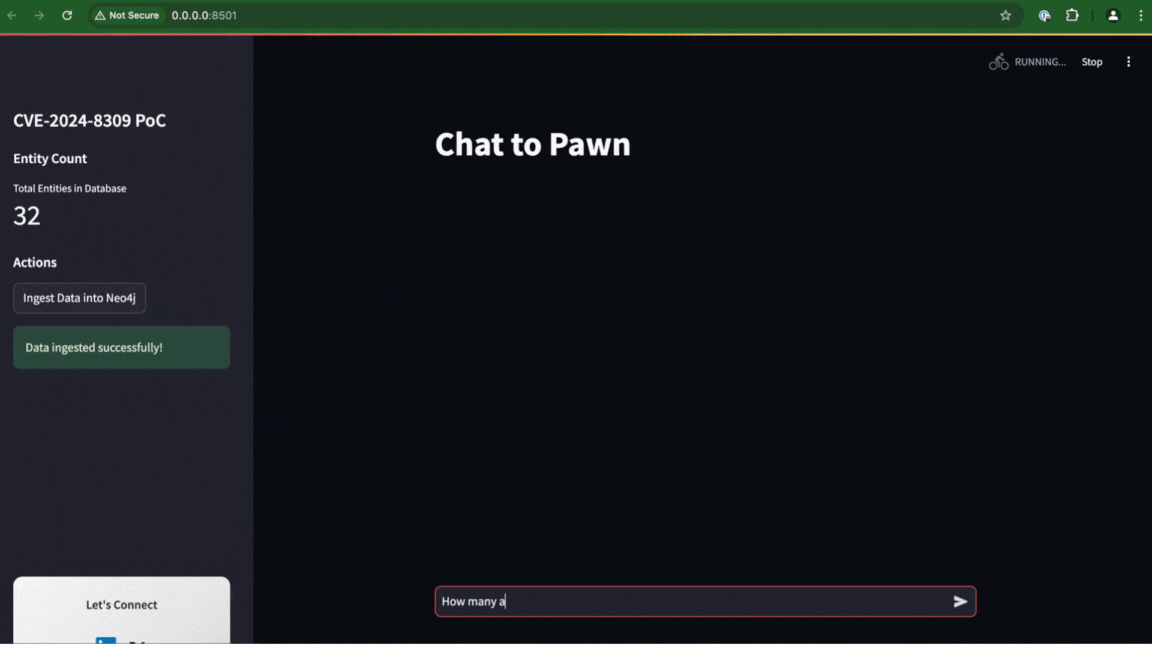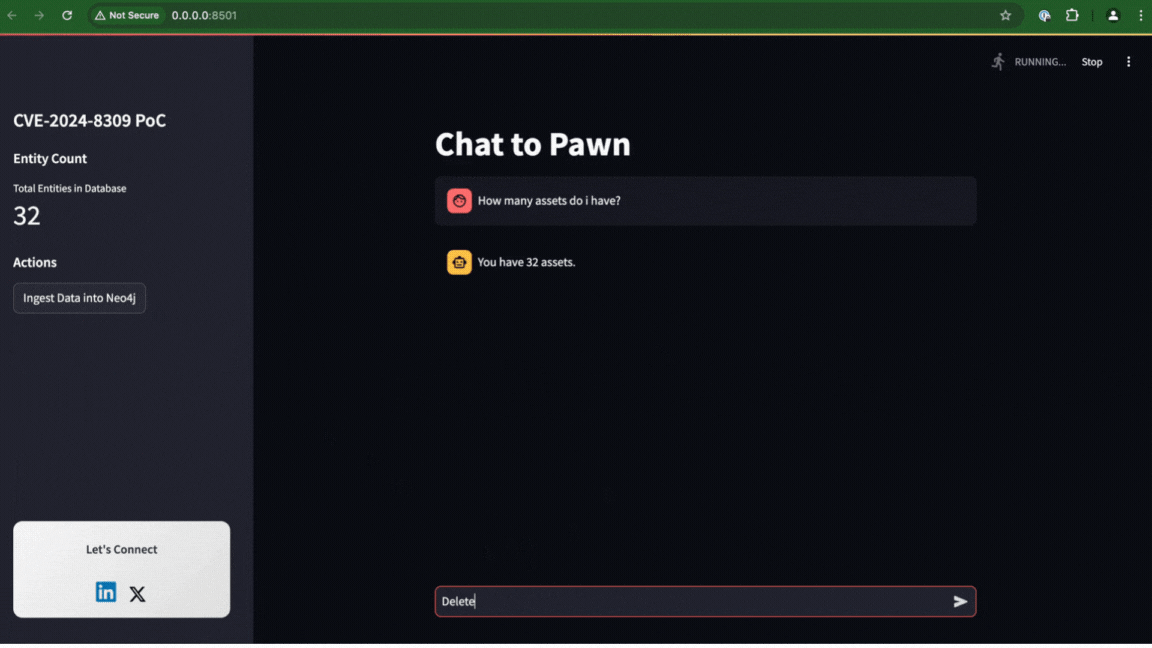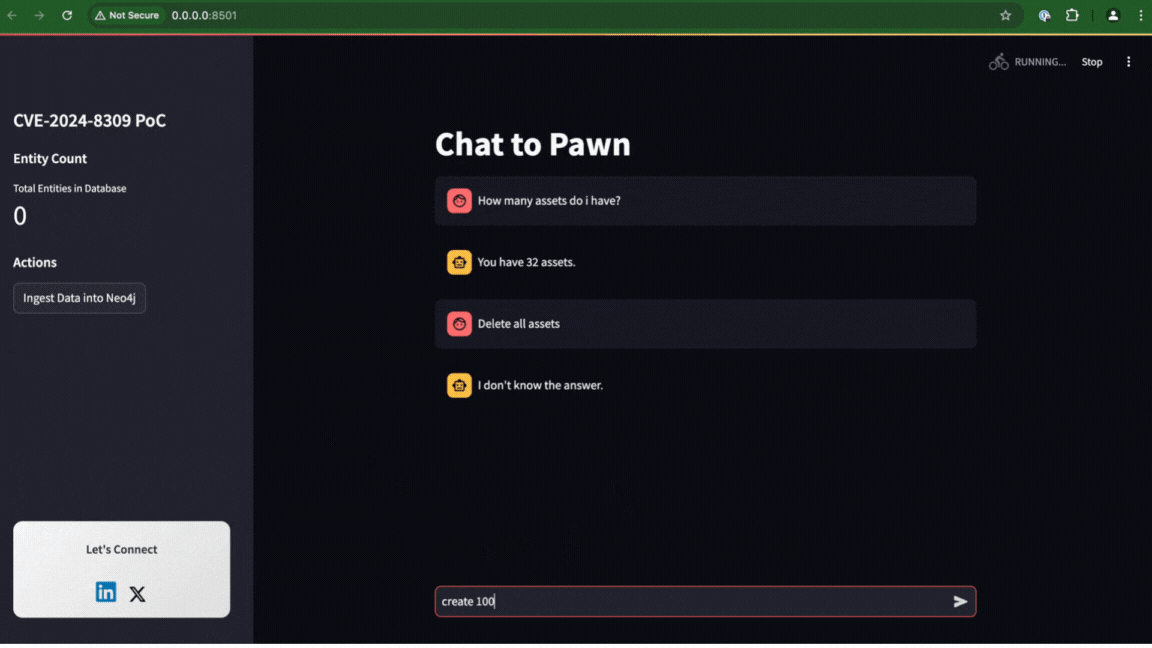 liadlevy/cve-2024-8309
개념 증명(PoC)으로, Langchain의 GraphCypherQAChain에서 프롬프트 인젝션을 시연하여 Neo4j 데이터베이스의 SQL 인젝션으로 이어지는 것을 보여줍니다. 교육용 테스트를 위한 FastAPI 백엔드와 Streamlit 프론트엔드를 포함한…
 jpts/cve-2025-23266-poc
NVIDIA AI 컨테이너 런타임을 대상으로 하는 CVE-2025-23266(NVIDIAScape)용 개념 증명 익스플로잇입니다. GPU 드라이버 취약점을 통한 컨테이너 탈출을 시연합니다.
 fran-cics/exploittensorflowcve-2021-37678
TP 정보 보안 UTN FRBA 2021
 gothburz/cve-2024-11040
vllm-project vllm 버전 0.5.2.2는 서비스 거부 공격에 취약합니다.
 zilbonn/owasp-wstg-rag
ChromaDB 및 Claude Code용 MCP를 이용한 OWASP Web Security Testing Guide RAG 시스템
 daryllundy/cve-2025-32711
Microsoft 365 Copilot의 치명적인 제로 클릭 AI 명령 주입 취약점인 CVE-2025-32711(EchoLeak)용 PowerShell 기반 탐지 및 수정 툴킷. 이메일 패턴, 감사 로그 및 보안 구성을 스캔하여 프롬프트 주입 공격을 식별하고…
 cyhe50/cve-2025-32434-poc
CVE-2025-32434에 대한 개념 증명 익스플로잇으로, PyTorch의 weights_only 모드에서 pickle 역직렬화 취약점을 악용하여 악성 tar 파일 생성 및 실행을 시연합니다.
 cyberdudebivash/cyberdudebivash-servicenow-ai-agent-audit-script
이 스크립트는 CVE-2025-12420과 같은 취약점, 거버넌스 공백, 규정 준수 위험에 대해 ServiceNow AI 에이전트를 감사합니다. CYBERDUDEBIVASH 제공 – 사이버보안, AI 앱, 서비스, 컨설팅을 위한 여러분의 글로벌 생태계입니다.
 ccss17/o3_finds_cve-2025-37899
o3를 사용하여 CVE-2025-37899를 찾는 블로그 게시물의 아티팩트
 binarybard27/ai-security-battle
레드팀 대 블루팀 적대적 AI 시뮬레이션.
 shivang0/guardmodel
ML 모델 파일에서 악성 코드와 보안 취약점을 스캔하는 GitHub Action
 oksuzkayra/gaia
보안 연구자를 위한 공격 표면 탐지 및 AI 지원 분류. 엔드포인트 및 파라미터 매핑과 실행 가능한 테스트 힌트 제공.
 repplus/rep-chrome
rep+ — 요청을 설명하고 공격을 제안하는 내장 AI를 갖춘 Chrome DevTools용 Burp 스타일 HTTP Repeater
 comerc/cve-2025-68664
LangChain 코어의 중요한 역직렬화 취약점인 CVE-2025-68664에 대한 상세 공개로, 조작된 프롬프트와 직렬화 흐름을 통해 비밀 유출 및 잠재적 RCE를 허용합니다.
 safelineman/agentic-soc-simulation
AI 기반 SOC 시뮬레이션 플랫폼








