
 #1
LLM security, prompt injection, model extraction, adversarial AI, and AI red teaming tools.
Kitploit 추천
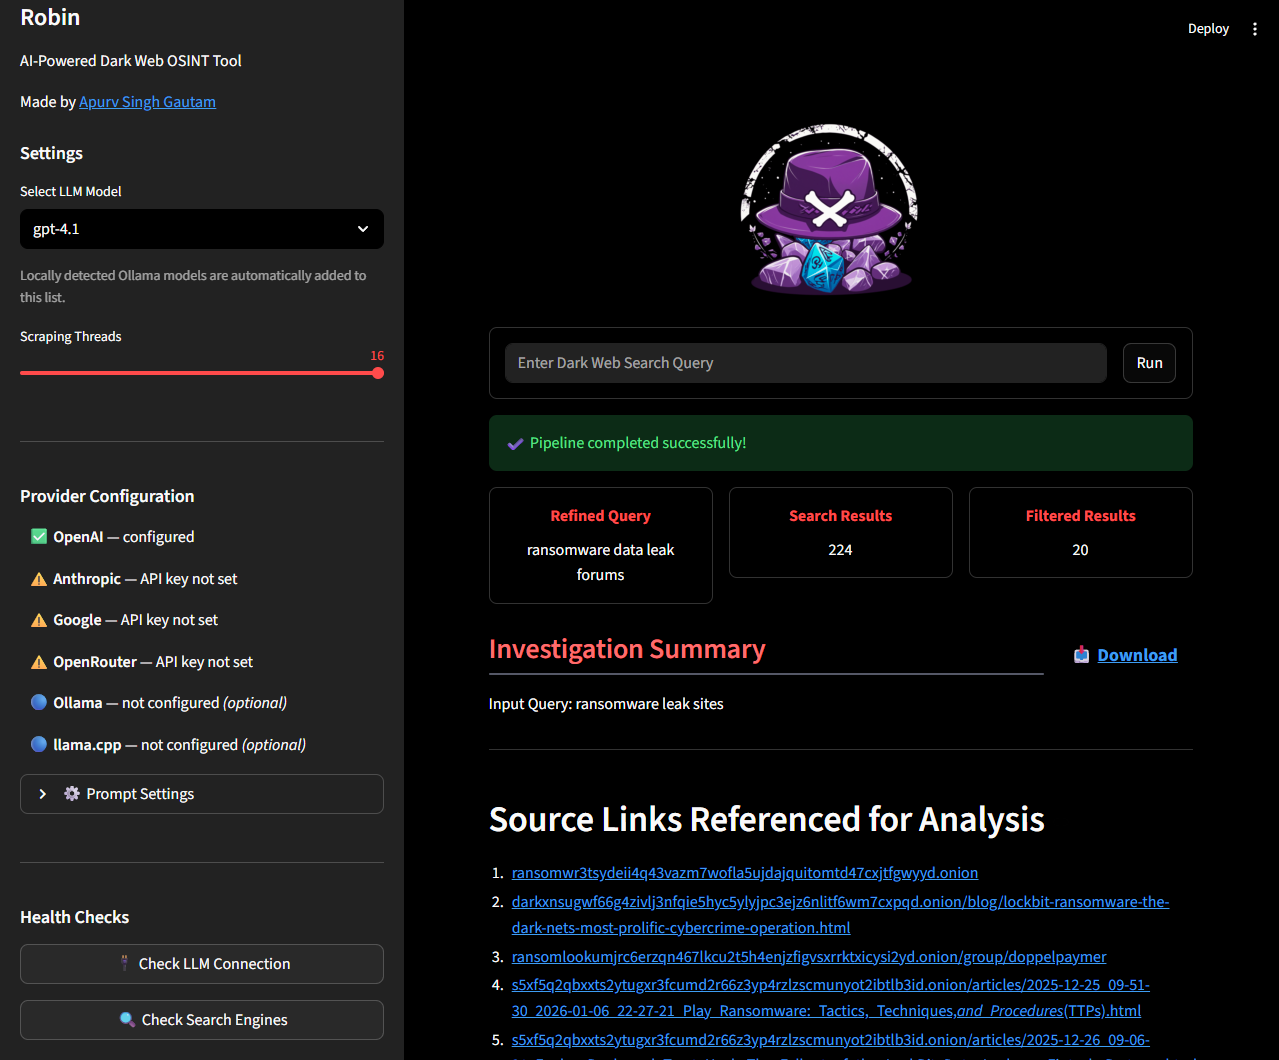
 apurvsinghgautam/robin
AI 기반 다크 웹 OSINT 도구로, LLM을 사용해 검색어를 정제하고 검색 결과를 필터링하며 조사 요약을 생성합니다. 웹 UI와 Docker를 지원합니다.
 x1nons/claude-xml-injection
기술 공개: Claude Sonnet 4.6의 XML 태그 주입을 통한 자격 증명 위조. 2026년 6월 14일 보고, 2026년 6월 20일 패치됨.
 foxirain/linux-kernel-codex-harness-v2
CVE-2026-53075 조사에 사용된 출처 인식형 Linux 커널 취약점 연구 하네스
 foxirain/linux-kernel-codex-harness
CVE-2026-31720 조사에 사용된 증거 기반 Linux 커널 취약점 연구 하네스

 davidcarliez/trustmebro
LLM 가드레일을 조작된 도구 출력으로 혼동시켜 우회하기.
 cspf-founder/red-clippy
오픈소스 침투 테스트 관리 도구로, AI 에이전트가 운영하도록 설계되었습니다.
 sseshachala/conductai
AI 에이전트를 위한 런타임 거버넌스. 모든 모델 및 도구 호출이 실행되기 전에 허용, 경고 또는 차단합니다. 모든 결정에 대한 해시 체인 감사. SOC 2, HIPAA, PCI DSS, EU AI Act, SR 11-7, FDA CSA를 위한 컴플라이언스 팩.…
 jacobideji/aiiroverlay
AI IR Overlay™ — 프로덕션 환경의 AI 에이전트를 위한 실용적 침해 대응 프레임워크. NIST SP 800-61 r3 기반으로 구축되었으며, NIST AI RMF, NIST CSF 2.0, OWASP Top 10 for Agentic…
 shuangliangx/learning-to-detect
대규모 비전-언어 모델에서 숨겨진 상태 분석과 오토인코더를 사용하여 알려지지 않은 탈옥 공격을 탐지하며, 강력한 안전 모니터링을 위한 학습 및 평가 파이프라인을 제공합니다.
 anpa1200/aidebug
증거 중심의 악성코드 리버스 엔지니어링으로, 심층 PE/.NET 검사, Ghidra 재구성, AI 교차 검증, YARA, ELF 디버깅을 포함합니다.
 pie-script/llm-agent-testbed
LLM 에이전트에서 프롬프트 인젝션, 혼동된 대리인(confused-deputy) 취약점, 그리고 도구 호출 방어를 평가하는 실증적 보안 테스트베드입니다.
 fuzzingbrain/fuzzingbrain-bench
LLM 기반 버그 발견을 위한 벤치마크: 43개 오픈소스 프로젝트(C/C++/Java)에 걸친 77개 챌린지.
 accuknox/agentz
제로 트러스트 에이전트형 AI 플랫폼. SaaS 및 온프레미스(에어갭) 배포를 지원합니다.
 d3vhex/sentora
오픈소스, 자체 호스팅 방식의 AI 기반 SIEM, EDR 및 SOAR 플랫폼으로, 현대적인 보안 운영을 위해 설계되었습니다.
 atiilla/cve-2026-21852-poc
# 세 가지 Claude Code 취약점(훅 우회, MCP 주입, API 키 탈취)에 대한 교육용 데모로, 공격자 서버, MITM 프록시, 공급망 보안 학습을 위한 탐지 스캐너를 포함합니다.
 zeltoc/threat-intel-brief-cve-2026-42208-litellm
CVE-2026-42208에 대한 위협 인텔리전스 브리프: BerriAI LiteLLM의 치명적인 사전 인증 SQL 인젝션으로, 공개 후 36시간 이내에 악용되었습니다. 공격 경로, 탐지 기회, 권장 조치를 다룹니다.
 simoesctt/sovereign-echo-33017
# CVE-2026-33017 익스플로잇 Langflow 1.8.1의 build_public_tmp 엔드포인트를 통한 인증되지 않은 RCE 취약점으로, 인증 우회를 통해 Python 코드 주입을 가능하게 합니다.








