
 #1
AI-powered decompilation, binary analysis, code summarization, and malware analysis tools.
Kitploit 추천

 capstone-engine/capstone
다중 아키텍처 디스어셈블리 프레임워크로, 20개 이상의 하드웨어 아키텍처에 걸쳐 바이너리 분석, 리버스 엔지니어링, 악성코드 연구를 위한 경량 스레드 안전 API를 제공합니다.
 reverserid/jurig
완전 자율형 리버스 엔지니어링 AI 에이전트
 zhkl0228/unidbg
Android 네이티브 라이브러리를 에뮬레이션할 수 있으며, 실험적인 iOS 에뮬레이션도 지원합니다.
 pwndbg/pwndbg
GDB 및 LLDB를 활용한 익스플로잇 개발 및 리버스 엔지니어링을 쉽게
 idamcp/idamcp
MCP server integrating IDA Pro with AI agents, featuring a stateless gateway for multi-session management, a relational SQL query engine for binary…
 symbioticsec/hermes-decomp
컴파일된 Hermes 바이트코드(.hbc) 파일을 다시 읽을 수 있는 JavaScript로 변환하여 React Native 모바일 앱을 리버스 엔지니어링할 수 있게 해주는 강력한 디컴파일러입니다.
 llvmparty/striga
Python으로 작성된 실험적인 x86-64에서 LLVM IR로의 리프터로, 기계어 코드를 분석 가능한 IR로 변환하여 리버스 엔지니어링, 최적화, VM 핸들러 분석에 활용합니다.
 radareorg/r2ai
로컬 또는 원격 LLM을 활용하여 역컴파일, 함수 설명, 취약점 탐지, 이름 변경 및 스크립트 기반 리버스 엔지니어링을 수행하는 Radare2 AI 플러그인입니다.
 123wwwa/flowname
차세대 LLM 기반 JavaScript 식별자 복구.
 ylca0/idalib-cli
IDA Pro IDALib을 래핑하여 상태 비저장 JSON 출력 바이너리 분석을 제공하는 에이전트 네이티브 CLI: 디스어셈블리, Hex-Rays 디컴파일, CFG, 상호 참조, 문자열, 그리고 배치 또는 병렬 IDB 처리.
 bunnybuzz/enigma
네이티브 C++ 리버스 엔지니어링 엔진으로, PE/ELF 바이너리를 위한 디스어셈블리, 디컴파일 및 분석 파이프라인을 갖추고 있으며, 대화형 GUI와 Ghidra 호환 디컴파일러를 제공합니다.
 rizinorg/rizin
UNIX 계열 리버스 엔지니어링 프레임워크 및 명령줄 도구 모음.
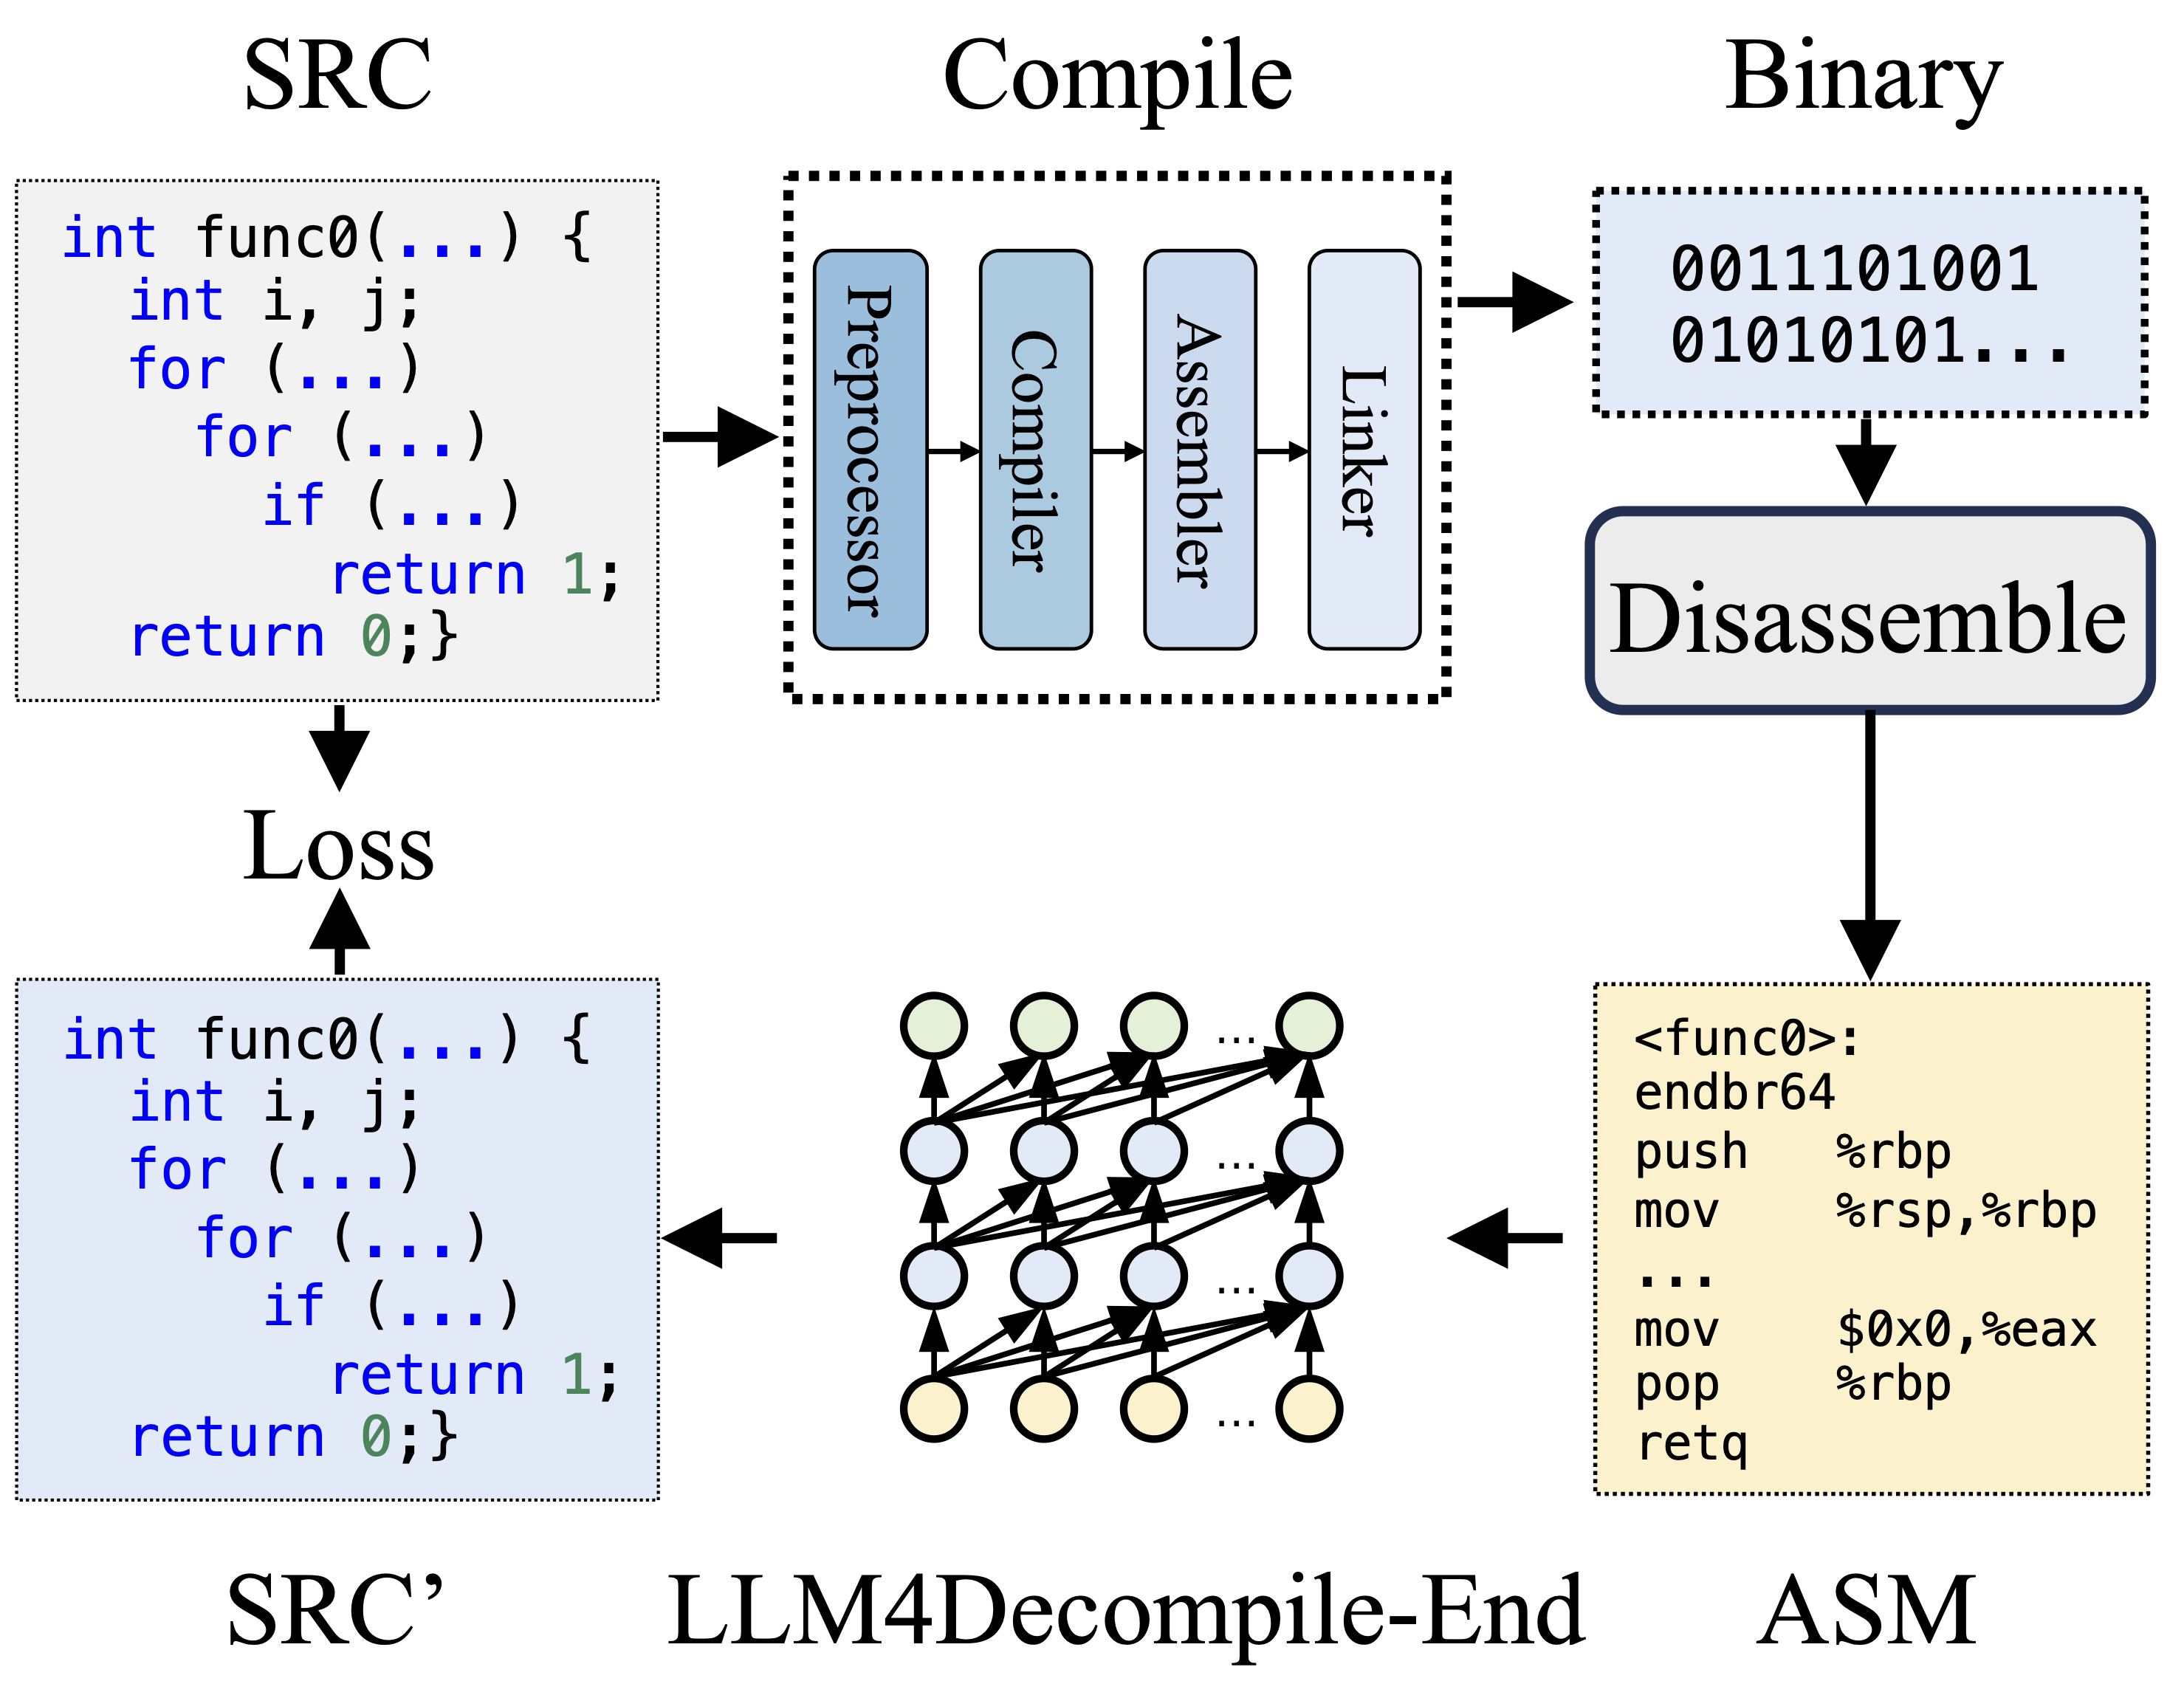 albertan017/llm4decompile
리버스 엔지니어링: 대규모 언어 모델을 이용한 바이너리 코드 디컴파일
 nautilusbits/retrokit
1993~2010년 32비트 DOS 및 Win32 게임 리버스 엔지니어링을 위한 Headless-Ghidra 툴킷: 자체 LE/LX 로더, Watcom 호출 규약, 라이브러리 시그니처, MCP 서버
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 fatmike-gh/mcpdebugger
Windows 실행 파일(x86 및 x64)을 위한 MCP 디버거 서버입니다. 디버기(debuggee)의 정적/동적 분석 및 메모리 검사를 위한 MCP 도구로 디버거 기능을 깔끔한 인터페이스를 통해 제공합니다.

 biniamf/ai-reverse-engineering
Ghidra를 활용한 AI 지원 리버스 엔지니어링





