
 #1
Adversarial ML attack frameworks, evasion techniques, and model robustness evaluation tools.
Kitploit 추천

 alex66366/odpure
객체 탐지기에 대한 백도어 공격을 손상, 확산 재구성, DBSCAN 합의 투표를 통해 무력화하는 블랙박스 입력 단계 정화 방어 기법.
 mattifestation/antimalwareblight
antimalware-light 보호 수준에서 PowerShell 코드를 실행합니다.
 96kihyun/batch_jailbreak
이 저장소는 논문 "[Safety in Batches? Understanding and Mitigating Safety Failures in Batch Prompting]"의 공식 구현을 포함하고 있습니다.
 xrazymee/ragsieve
검색 증강 생성에서 지식 중독 탐지를 위한 자기 참조 로컬 대비
 guzonghua/awesome-latency-attacks
딥러닝 지연, 에너지-지연 및 타이밍(가용성) 공격과 방어에 대한 선별된 색인 — ACM Computing Surveys 제출 논문의 부속 자료.

 aloshdenny/claude-awm
유니코드 변형 선택자를 주입하여 LLM 텍스트 워터마크를 우회합니다. SynthID 생성기, mean-g 탐지기, 정규화 방어 및 엔트로피 실험을 포함합니다.
 davidcarliez/trustmebro
LLM 가드레일을 조작된 도구 출력으로 혼동시켜 우회하기.
 jaewonalive/camodocs
검색 증강 언어 모델에 대한 중독 공격의 연구 구현으로, 위장된 문서를 사용하여 필터링 방어를 우회하고 잘못된 답변을 유도합니다.
 rosesecurity/anti-virus-evading-payloads
침투 테스트(pen test) 또는 윤리적 해킹 작업의 익스플로잇 단계에서는 궁극적으로 대상 시스템 컴퓨터에서 코드가 실행되도록 시도해야 합니다. 백도어를 만들 때 안티바이러스 소프트웨어를 우회하는 간단한 방법은 다음과 같습니다!
 treeai-lab/awesome-rag-security
검색 증강 생성 보안에 관한 연구 논문 큐레이션 컬렉션으로, 지식 오염, 검색 조작, 컨텍스트 악용, 방어를 아우르는 SLOT 분류 체계에 따라 구성되어 있습니다.
 jinxhy/awesome-moai-security
모바일 온디바이스 AI 시스템을 위한 공격 및 방어 연구의 엄선된 읽기 목록 및 분류 체계로, 적대적 공격, 백도어 공격, 모델 도난 공격, 에너지-지연 공격을 비롯해 난독화, TEE, 워터마킹 방어를 다룹니다.
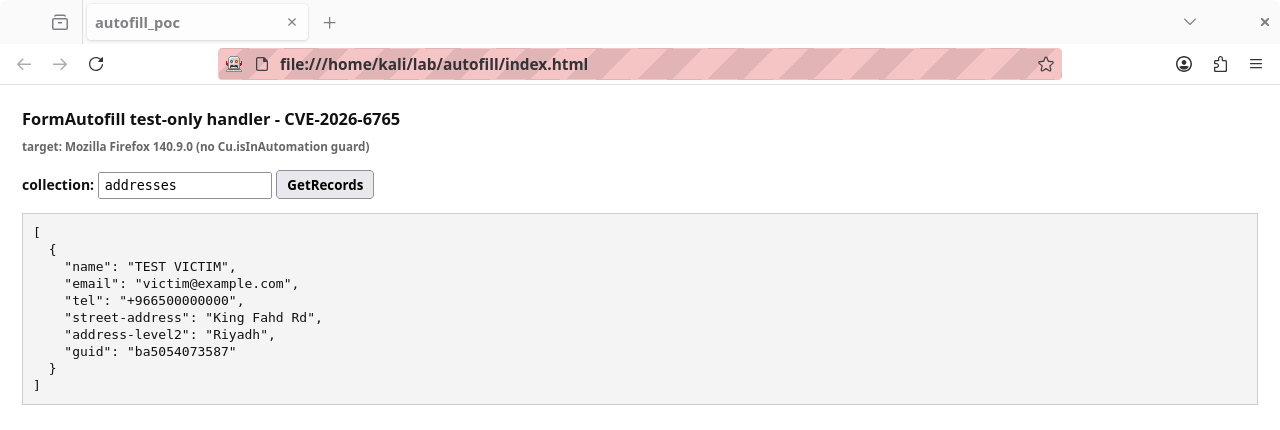 defineid/skeletonkey
CVE-2026-6765, Firefox에 노출된 FormAutofill 핸들러 테스트 전용
 pppyb/secopd
적응형 프롬프트 인젝션을 on-policy distillation을 통해 완화하는 연구 구현물로, SEP, PISmith, AgentDojo 벤치마크를 위한 학습 레시피와 평가기를 포함합니다.

 wattocyber/gradient-untangler
오픈 가중치 LLM을 위한 로컬 화이트박스 그래디언트 공격: 레드팀을 위한 GCG/PEZ 접미사 탐색, 레이어 중요도, 가중치 스냅샷 및 rank-1 접미사-델타 피팅.
 ricardojoserf/crystalpotato
간접 시스템 콜, 동적 API 해석, 컴파일 타임 문자열 난독화를 통해 SeImpersonatePrivilege를 악용하는 GodPotato의 Crystal 포팅 버전입니다. 명령 실행, 리버스 셸 또는 사용자 추가를 지원합니다.
 warpedatom/noisehound
탐지 인식 BloodHound 공격 경로 점수 산정 - 목표까지 가장 조용한 경로를 다섯 가지 탐지 계층(audit/EDR/Elastic/MDI/WDAC)과 Azure 전반에 걸쳐 보정합니다.
 lxxexxbxx/cve-2026-44578
CVE-2026-44578에 대한 개념 증명 익스플로잇으로, 취약한 상태를 재현하여 보안 연구자들이 영향을 받는 시스템을 검증하고 완화 조치를 평가할 수 있게 해줍니다.








