 defineid/skeletonkey
CVE-2026-6765, Firefox에 노출된 FormAutofill 핸들러 테스트 전용

Mozilla가 MFSA 2026-30에서 보고자를 공로로 명시: Abdulaziz Alasaiqah. 이 디렉터리에는 취약점에 대한 실제 재현 하네스가 포함되어 있습니다. 이는 로컬에 다운로드한 취약한 Firefox 빌드를 대상으로 실행하도록 만들어졌습니다. 어떠한 라이브 시스템이나 제3자 시스템도 건드리지 않습니다.
일치하는 PoC 저장소: https://github.com/defineid/SkeletonKey
설명 문서: 이 포트폴리오의 writeup-ff-autofill.html.
| 필드 | 값 | 출처 |
|---|---|---|
| CVE | CVE-2026-6765 | MITRE cvelistV5 (상태 PUBLISHED, CNA Mozilla) |
| 제목 | Form Autofill 구성 요소의 정보 노출 | NVD · MFSA 2026-30 |
| 심각도 | 보통 · CVSS 5.3 · AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:N/A:N | NVD |
| CWE | 359 · 사적 정보 노출 | NVD |
| 수정 버전 | Firefox 150 · Firefox ESR 140.10 · Thunderbird 150 / 140.10 | MFSA 2026-30 |
| 버그 | bugzilla.mozilla.org/show_bug.cgi?id=2022419 (보안 제한됨) | NVD 참조 |
| 보고자 | Abdulaziz Alasaiqah | MFSA 2026-30 |
FormAutofill JSWindowActor 쌍(콘텐츠 측의 FormAutofillChild와
부모 프로세스의 FormAutofillParent)은 메시지를 교환합니다. 현재
mozilla-central의 FormAutofillParent.receiveMessage는 허용 집합 밖의
모든 것을 자동화 검사 뒤에 두어 차단합니다:
// toolkit/components/formautofill/FormAutofillParent.sys.mjs  (fixed tree)
if (!FORM_AUTOFILL_MESSAGES.has(name) && !Cu.isInAutomation) {
  return undefined;
}
소스 주석에는 Save 및 Remove 핸들러가 테스트에 의해서만 호출된다고 명시되어 있습니다:
FormAutofill:SaveAddressFormAutofill:SaveCreditCardFormAutofill:RemoveAddressesFormAutofill:RemoveCreditCards영향을 받는 빌드에서는 이러한 테스트 전용 핸들러가 Cu.isInAutomation 게이트 없이 도달 가능했기 때문에, 콘텐츠 컨텍스트가 웹 콘텐츠에 노출되도록 의도되지 않았던 FormAutofill 경로에 도달할 수 있었습니다. Mozilla는 그로 인한 노출을 저장된 자동 채우기 데이터의 정보 공개로 평가했습니다.
도달 범위에 대한 참고: getActor는 크롬 전용 속성인 windowGlobalChild에 존재합니다. 일반 페이지 스크립트는 이를 볼 수 없으므로, 위협 모델은 공격자가 이미 영향을 미친 콘텐츠 프로세스(렌더러 침해 또는 콘텐츠 측 코드 경로)가 액터 메시지를 발행하는 것이지, 일반 웹 페이지가 아닙니다. 하네스는 콘텐츠 경로를 시도하고 부모가 응답했는지 또는 경계가 유지되었는지를 정직하게 보고합니다.
정확한 공개 프리미티브는 보안 제한이 걸린 bug 2022419에 있습니다. 이 하네스는 수정된 빌드가 차단하는 테스트 전용 핸들러의 도달 가능성을 보여줍니다. 자체 보고서에서 사용한 정확한 호출을
--message로 전달하십시오.
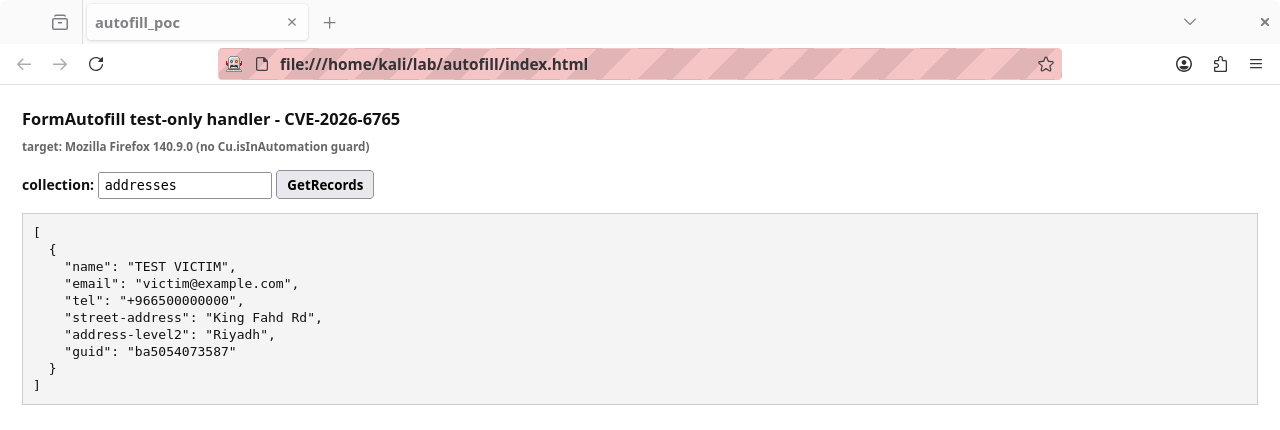
공격자가 이미 영향을 미친 콘텐츠 프로세스(렌더러 침해 또는 콘텐츠 측 코드 경로)가 테스트 하네스에서만 와야 하는 FormAutofill 액터 메시지를 전송합니다. 취약한 빌드에서는 부모가 응답합니다. 수정된 빌드에서는 자동화 게이트가 이를 차단합니다.
https://ftp.mozilla.org/pub/firefox/releases/140.9.0esr/에서 일치하는 플랫폼 빌드를 다운로드하십시오.pip install marionette-driver
새 프로필과 Marionette가 활성화된 상태로 취약한 빌드를 시작하십시오:
/path/to/firefox --marionette --no-remote --profile ./poc-profile about:blank
그런 다음 about:preferences#privacy에서 합성 저장 주소 하나와 합성 카드 하나를 추가합니다. 예를 들어 이름은 POC TESTER, 카드 번호는 4111 1111 1111 1111입니다. 이는 테스트 데이터일 뿐입니다.
python3 poc.py                 # default handler and 127.0.0.1:2828
python3 poc.py --help          # options
python3 poc.py --message FormAutofill:SaveAddress
getActor는 chrome 전용이므로, 콘텐츠 샌드박스에서 일반 하네스는 액터에 도달할 수 없다고 보고합니다(poc-run.png 참조). 실제로 액터를 보유한 컨텍스트에서 메시지를 구동하려면, 취약한 빌드에서 브라우저 도구 상자(devtools.chrome.enabled 및 devtools.debugger.remote-enabled)를 활성화하고 Ctrl+Alt+Shift+I로 열어, 콘텐츠 프로세스 콘솔에서 windowGlobalChild로부터 액터를 가져와 동일한 합성 페이로드로 sendQuery를 호출하십시오. 이는 실제 데이터 없이 콘텐츠 프로세스가 침해된 위협 모델을 그대로 재현합니다.
Cu.isInAutomation이 false이므로 동일한 호출이 undefined를 반환합니다. 스크립트는 게이트가 적용되었음을 보고합니다.이 하네스는 공개 기록과 현재 mozilla-central 소스를 바탕으로 작성되었습니다. 이 하네스는 여기에서 로컬 Firefox 140.11.0esr 빌드에 대해 실행되었으며, 해당 빌드는 이미 CVE-2026-6765에 대해 패치되어 있습니다. 캡처된 실행 결과는 poc-run.png에 있습니다: 콘텐츠 컨텍스트에서는 FormAutofill 액터에 도달할 수 없으므로(windowGlobalChild.getActor가 콘텐츠에 노출되지 않음), 상위 경계가 유지됩니다. 이것이 수정된 빌드에서의 정확하고 정직한 결과입니다.
경계가 넘어가는 것을 관찰하려면 취약한 빌드(Firefox 150 미만 또는 ESR 140.10 미만, 예를 들어 140.9.0esr)와 합성 자동 채우기 데이터로 채워진 일회용 프로필이 필요하며, 위의 브라우저 도구 상자 폴백에 따라 콘텐츠 프로세스 컨텍스트에서 액터 메시지를 구동해야 합니다. --message를 원래 보고서의 정확한 프리미티브에 맞게 조정하십시오.
이는 작성자가 직접 보고했으며 이미 패치된 CVE에 대한 기술 문서를 위해 합성 데이터와 함께 로컬로 다운로드한 빌드를 대상으로 합니다. 어떠한 라이브 서비스나 제3자 서비스도 공격하지 않습니다.
