#1
 ml-security-research-lab/cachetrap
Research code for a gray-box trojan attack that flips a single KV-cache bit in fine-tuned LLM classifiers and measures per-class attack success rate.
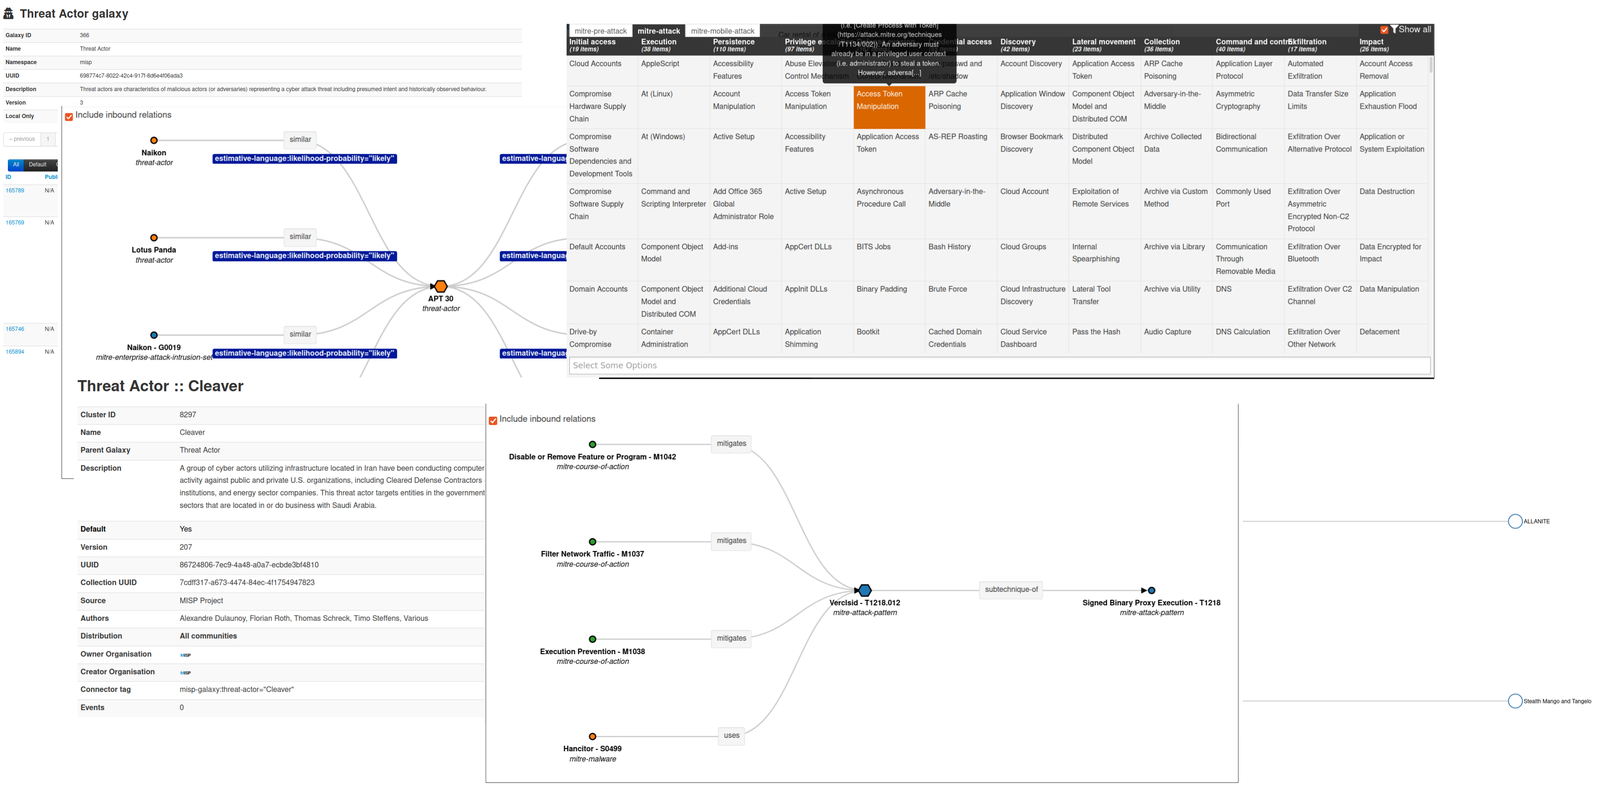 misp/misp-galaxy
MISP 이벤트 또는 속성에 첨부할 클러스터 및 요소(예: 위협 행위자)
 joshuagodwin7929/purple-team-automation
AD 랩을 대상으로 자동화된 적대자 에뮬레이션(Caldera)을 수행하여 Sigma 탐지 커버리지를 검증하고 결과를 MITRE ATT&CK에 매핑합니다.
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
 togg53192-cmd/jailbreaks
LLM 탈옥 프롬프트와 우회 기법을 큐레이션한 컬렉션으로, AI 모델의 안전 가드레일을 우회하는 적대적 입력을 문서화합니다.
 dovughs/mora-hwbp
Hardware Breakpoint (DR0-DR7) based patch-less user-mode hooking & telemetry instrumentation engine (AMSI, WLDP & ETW PoC).
 sisl-uri/t-backdoor
스파이킹 신경망에 대한 rate, latency, jitter 트리거를 사용한 시간적 트리거 백도어 공격인 T-Backdoor를 구현한 연구 코드로, 공간적 교란 없이 동작한다.
 azzzzliao/aegis-audio-defense
오디오-언어 모델을 동결 상태로 유지하고, 추론 시점에서 오디오 탈옥을 차단하기 위해 중간 계층 위험 게이트와 후반 계층 안전 어댑터를 추가하는 방어 프레임워크입니다.
 usama1002/deleting-the-trace
Experiments for control-token chain-of-thought suppression and parser-leniency attacks on tool-using LLM agents
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 s3n4t0r-0x0/apts-adversary-simulation
이 저장소에는 다양한 핵심 분야를 대상으로 하는 상세한 Adversary Simulation APT 캠페인이 포함되어 있습니다. 각 시뮬레이션에는 실제 공격에서 사용되는 것과 유사한 맞춤형 도구, C2 서버, 백도어, 익스플로잇 기법, 스테이저, 부트로더 및 기타…
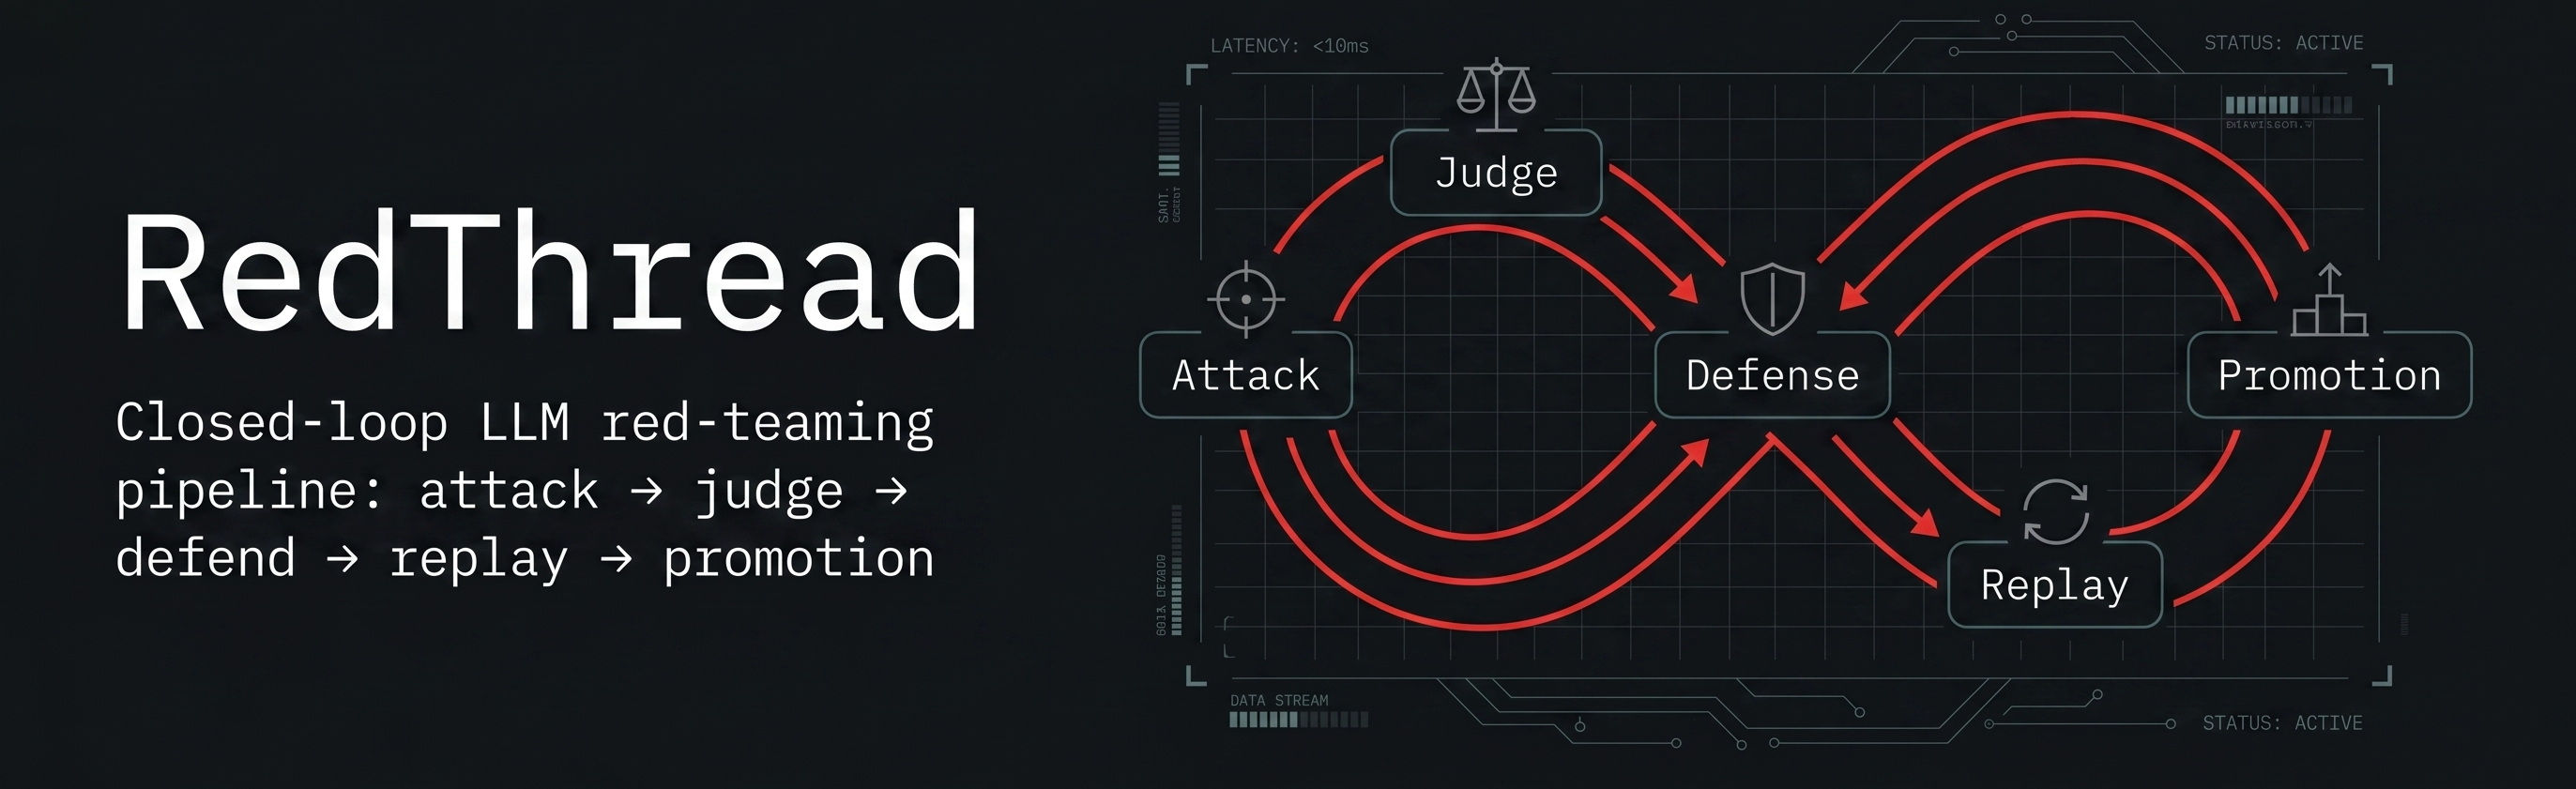 matheusht/redthread
LLM을 위한 자율 레드티밍 엔진. RedThread는 보안 수명주기 전체를 관리합니다: 적대적 공격 생성, 정밀 평가 실행, 안전한 자기 개선을 위한 검증된 가드레일 합성.
 loophole-llc/fish-live-in-trees
Gemini - 프로덕션 LLM 런타임 정렬 컨텍스트 주입
 yzhao062/pyod
표 형식, 시계열, 그래프, 텍스트, 이미지, 오디오 데이터에 걸친 이상 탐지를 위한 Python 라이브러리입니다. 60개 이상의 탐지기, 벤치마크 기반의 ADEngine 오케스트레이션, 그리고 AI 에이전트를 위한 에이전틱 워크플로우를 제공합니다.
 nvidia/garak
모듈형 LLM 취약점 스캐너로, 정적, 동적 및 적응형 프로브를 사용하여 여러 모델 제공업체에서 환각, 데이터 유출, 프롬프트 인젝션, 탈옥 및 유해성을 탐지합니다.
 shaheeryasirofficial/smugglemypayload
클라이언트 측에서 JavaScript를 통해 파일을 임베드하고 재구성하는 HTML 스머글링 페이지를 생성하며, 페이로드 인코딩, 청킹, 난독화, 피싱 유인 템플릿을 제공합니다.